
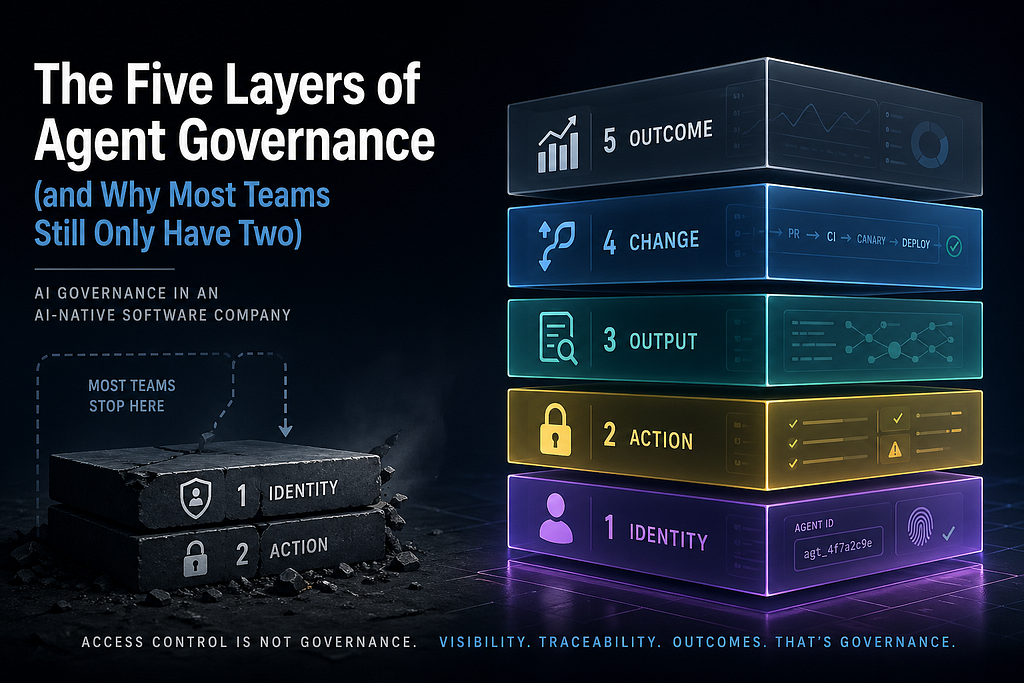
وقتی ایجنتها کد مینویسند، بازبینی میکنند و به محیط عملیاتی میفرستند، حسابهای سرویس و مراحل تأیید دیگر کافی نیستند.
مقاله ۲ از ۱۰ — حاکمیت هوش مصنوعی در یک شرکت توسعه نرمافزار مبتنی بر هوش مصنوعی
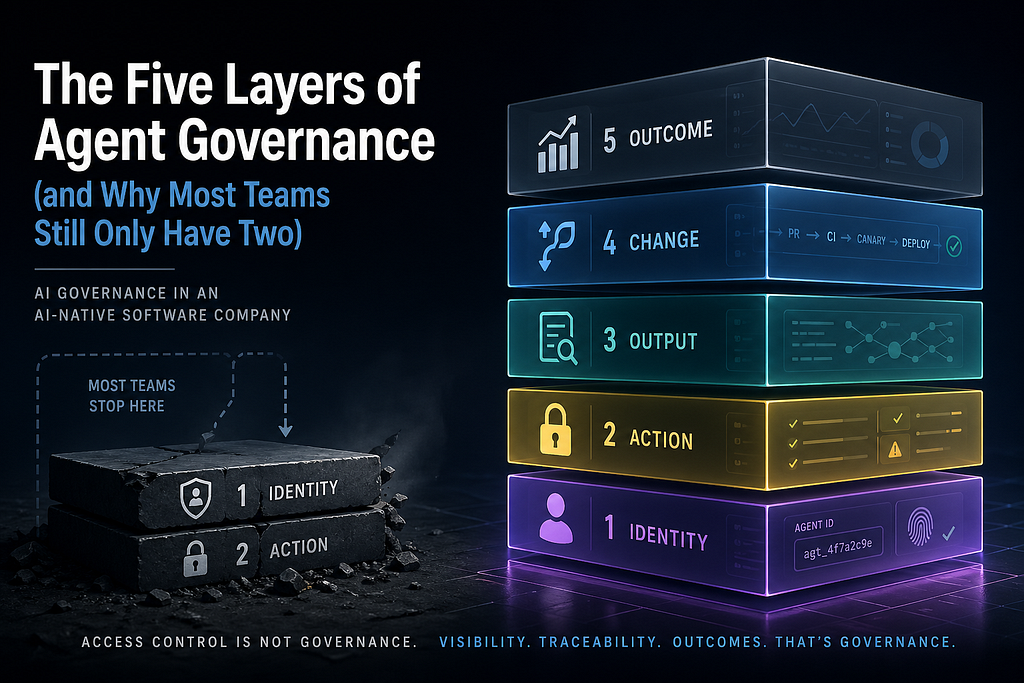
گرانترین جمله در مهندسی مبتنی بر هوش مصنوعی معمولاً با اعتمادبهنفس کامل گفته میشود:
«ما همین حالا هم حاکمیت داریم.» 🫤
بیشتر وقتها منظور از این جمله سه چیز است:
• ایجنتها از طریق SSO یا یک حساب سرویس وارد میشوند
• مجوزهای مخزن وجود دارد
• هنوز یک انسان تغییرات محیط عملیاتی را تأیید میکند
این حاکمیت نیست؛ فقط کنترل درِ ورودی است.
این کنترلها به سؤالهای اول پاسخ میدهند و سؤالهای پرهزینهتر را نادیده میگیرند:
• چرا ایجنت آن تصمیم را گرفت؟
• آن تصمیم چگونه به یک تغییر محیط عملیاتی تبدیل شد؟
• در اطراف آن چه چیزهای دیگری تغییر کرد؟
• آیا ایجنت واقعاً نتیجه را بهتر کرد؟
• سهماهه بعد باید اختیار بیشتری به این ایجنت بدهیم یا کمتر؟
شکاف واقعی همینجاست.
در مقاله قبلی، «فکر میکنید حاکمیت هوش مصنوعی دارید؟ ندارید.»، توضیح دادم که حاکمیت هوش مصنوعی در یک شرکت نرمافزاری همان بحث ایمنی هوش مصنوعی نیست. این یک مسئله عملیات مهندسی است. این مقاله آن ایده را به یک ابزار تشخیصی تبدیل میکند: مدل پنجلایهای که با آن مشخص میکنم یک شرکت واقعاً حاکمیت دارد یا فقط چند کنترل قابلمشاهده و مقدار زیادی امید.
نسخه کوتاه و صریح: بیشتر تیمها فقط لایههای ۱ و ۲ را آن هم بهصورت ناقص دارند. بقیه، بدهی حاکمیتی است.
🧩 مدل در یک جمله
حاکمیت ایجنتها پنج لایه دارد:
- هویت: چه کسی در حال عمل است؟
2. عمل: ایجنت اجازه انجام چه کاری را دارد؟
3. خروجی: چه تصمیمی گرفت و چه شواهدی از آن پشتیبانی میکند؟
4. تغییر: آن خروجی چگونه به یک تغییر محیط عملیاتی تبدیل شد؟
5. نتیجه: ایجنت کمک کرد، آسیب زد یا دچار انحراف شد؟
اگر حتی یکی از این لایهها را نداشته باشید، در پشته حاکمیتی شما یک نقطه کور وجود دارد. اگر لایههای ۳ تا ۵ را نداشته باشید، که وضعیت بسیاری از شرکتهاست، دیگر یک پشته حاکمیتی ندارید؛ فقط کنترل دسترسی بهاضافه خوشبینی دارید.
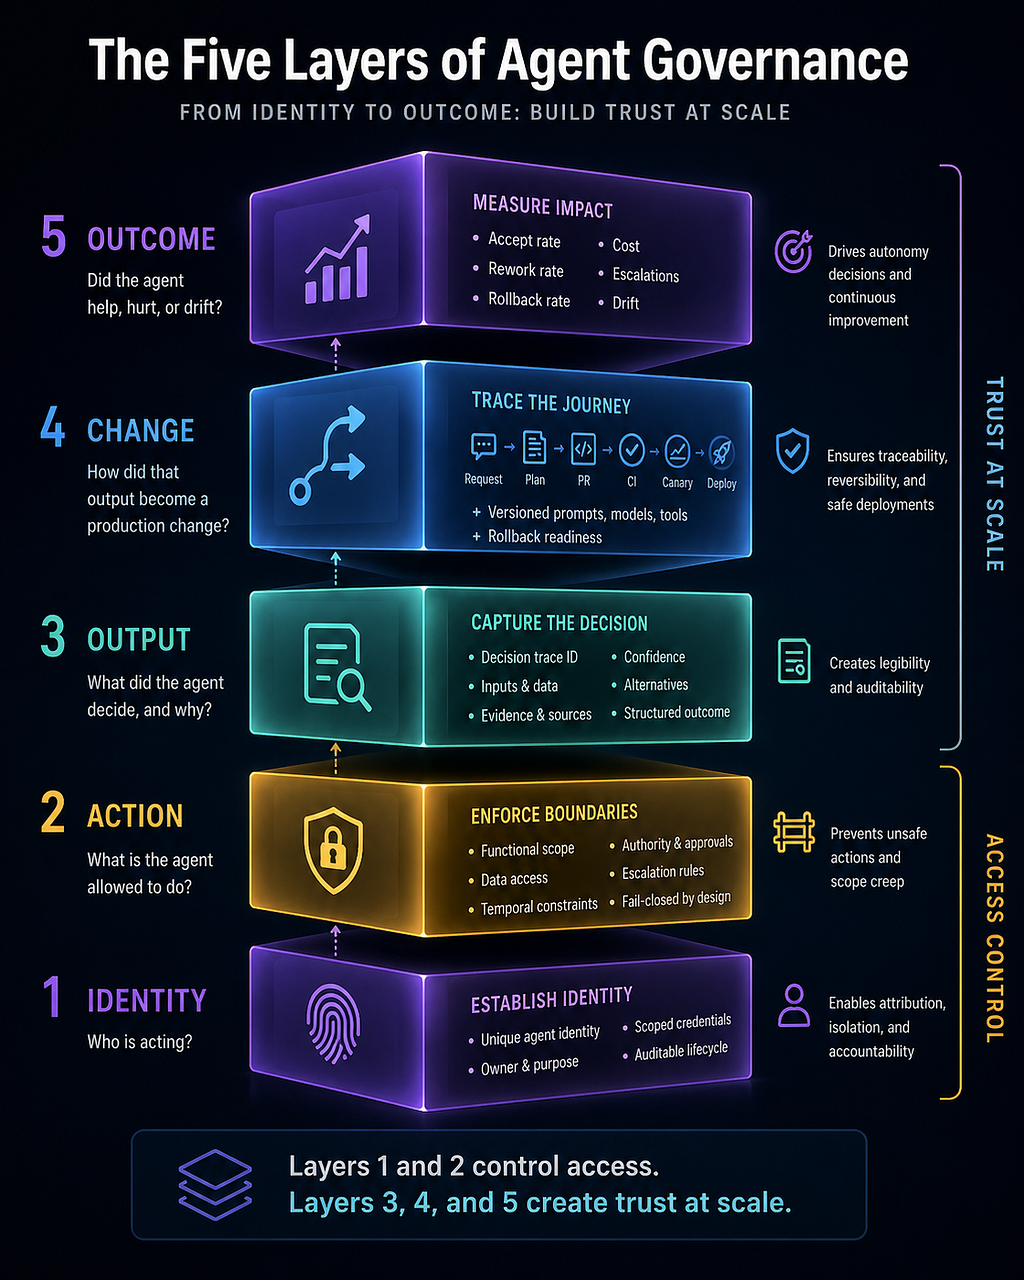
نکته اصلی به زبان ساده این است:
لایههای ۱ و ۲ دسترسی را کنترل میکنند. لایههای ۳، ۴ و ۵ اعتماد را در مقیاس ایجاد میکنند.
دسترسی، اعتماد نیست. اعتماد از لایههای ۳، ۴ و ۵ شروع میشود. کنترلهای ورودی جلوی خطاهای آشکار را میگیرند؛ سه لایه بعدی به شما امکان میدهند کاری را که از این کنترلها عبور کرده بررسی کنید، برگردانید و بهبود دهید.
🗂 پنج لایه
۱. هویت
سؤال اصلی: چه کسی در حال عمل است؟
وضعیت خوب: هر ایجنت یک هویت یکتا و قابلتأیید، اعتبارنامه محدود و یک مالک مشخص دارد.
نبود آن چه چیزی را خراب میکند: اعتبارنامه مشترک، انتساب مسئولیت ضعیف و مهار تقریباً ناممکن.
۲. عمل
سؤال اصلی: ایجنت چه کاری میتواند انجام دهد؟
وضعیت خوب: مرزهای صریح اختیار، کار صریحاً خارج از دامنههای اعمالشده توسط ماشین و تأیید انسانی در جایی که اختیار تمام میشود.
نبود آن چه چیزی را خراب میکند: دامنه خزش، استفاده ناامن از ابزار و تجاوز از اختیار ناخواسته.
۳. خروجی
سؤال اصلی: ایجنت چه تصمیمی گرفت و چرا؟
وضعیت خوب: رد تصمیم، لینک شواهد، میزان اطمینان، ارجاع و استدلال ساختاریافته.
نبود آن چه چیزی را خراب میکند: PRهای مرموز، شکست ممیزی و مرور پس از رخداد مبتنی بر حدس.
۴. تغییر
سؤال اصلی: خروجی چگونه به محیط عملیاتی رسید؟
وضعیت خوب: قابلیت ردیابی انتهابهانتها از درخواست تا PR، CI، انتشار محدود و استقرار همراه با آمادگی بازگشت.
نبود آن چه چیزی را خراب میکند: شکاف زمانی، انحراف خاموش دستور یا مدل و پاسخگویی به رخداد کند.
۵. نتیجه
سؤال اصلی: آیا ایجنت مؤثر بود؟
وضعیت خوب: سنجه در سطح نسخه برای نرخ پذیرش، بازکاری، بازگشت، هزینه، ارجاع و انحراف.
نبود آن چه چیزی را خراب میکند: گسترش اختیار بر اساس حس، ماندگاری ایجنتهای ضعیف و فرسایش اعتماد.
این جمله را دوباره تکرار کنید، چون دقیقاً همینجا تیمها خودشان را فریب میدهند: لایههای ۱ و ۲ دسترسی را کنترل میکنند. لایههای ۳، ۴ و ۵ اعتماد را در مقیاس ایجاد میکنند. اگر فقط دو لایه اول را ساختهاید، پشته را کامل نکردهاید. فقط لابی ساختمان را ساختهاید و بقیه ساختمان را در تاریکی رها کردهاید.
لایه ۱: هویت 🔐
هر سیستم حاکمیتی از اینجا شروع میشود، چون بدون هویت همهچیز به ابهام تبدیل میشود. ایجنتی که هویت یکتا ندارد تحتحاکمیت نیست؛ فقط فرایندی است که مسئولیتپذیری در آن مبهم است.
حداقلِ لایه ۱ یعنی:
• هر نمونه ایجنت یک هویت رکورد جداگانه دارد
• اعتبارنامهها مختص همان ایجنتاند و بین یک کلاس از ایجنتها مشترک نیستند
• مجوزها بر اساس هدف ثبتشده ایجنت محدود شدهاند
• صدور، چرخش و لغو کردن اعتبارنامه قابل ممیزی است
• یک مالک انسانی مشخص وجود دارد
این موضوع بدیهی به نظر میرسد، اما هنوز بسیاری از تیمها چند ایجنت را با یک توکن اجرا میکنند یا برای راحتی به ایجنت محیط توسعه همان دسترسی گسترده توسعهدهنده را میدهند. این راحتی خیلی زود به بدهی عملیاتی تبدیل میشود. با اعتبارنامه مشترک نمیتوان هنگام رخداد فقط یک ایجنت را جدا کرد؛ با دسترسی قرضگرفتهشده مرز اقدام انسان و ایجنت از بین میرود؛ و یک راز ثابت و بلندمدت در محیط عملیاتی میتواند با یک نشت گزارش، نقضی ایجاد کند که انتساب مسئولیت آن دشوار است.
هویت فقط موضوعی امنیتی نیست؛ نخستین پیشنیاز توضیحپذیری است. اگر نمیتوانید با یک پرسوجو پاسخ دهید «کدام ایجنت این کار را انجام داد؟»، هنوز زمان پرداختن به مدل بلوغ و داشبورد KPI نرسیده است. شما همچنان در لایه ۱ هستید.
🛑 لایه ۲: عمل
هویت میگوید ایجنت چه کسی است و اقدام مشخص میکند چه کاری اجازه دارد انجام دهد. مرزهای اختیار، کارهای صریحاً ممنوع، دامنه ابزار، آستانه تأیید و قواعد توقف ایمن در صورت ابهام در این لایه قرار میگیرند.
در یک لایه ۲ قوی، اختیار ایجنت در پنج جهت صریح است:
• عملکردی: چه اقدامهایی را میتواند یا نمیتواند انجام دهد
• داده: به چه سیستمها و قلمروهای دادهای دسترسی دارد
• زمانی: چه زمانی میتواند عمل کند و چه زمانی نباید
• اختیار: کدام تصمیمها نیازمند تأیید انسانیاند
• ارجاع: چه زمانی ابهام یا ریسک باید گردشکار را متوقف کند
یک تصمیم طراحی ساده اما کمیاب این است: رد کردن درخواست باید یک خروجی صحیح محسوب شود.
اگر ایجنت نمیتواند تشخیص دهد درخواست در دامنه اختیارش هست یا نه، باید آن را رد و به مرجع انسانی ارجاع دهد. هنوز تیمهای زیادی ایجنت را برای «کمککردن» تشویق میکنند، در حالی که رفتار درست تحت حاکمیت در چنین موقعیتی «توقف» است.
این همان تفاوت بین ایجنتی است که در نمایش آزمایشی باهوش به نظر میرسد و ایجنتی که میتوانید با خیال راحت در محیط عملیاتی اجرا کنید. بیشتر شرکتها نسخهای از لایه ۲ را دارند، اما معمولاً ضعیف است: شاید یک سیاست سند داخلی، شاید دستوری با عبارت «به محیط عملیاتی دست نزن»، یا یک مرحله تأیید دستی برای اقدامات پرریسک.
این کافی نیست. لایه ۲ واقعی در زمان اجرا اعمال میشود، ماشینخوان است و قبل از انجام اقدام جلوی آن را میگیرد. وگرنه مرزهای شما مرز نیستند؛ پیشنهادند.
🧾 لایه ۳: خروجی
این لایهای است که بیشتر تیمها تقریباً کامل از آن عبور میکنند، و دقیقاً همینجاست که حاکمیت واقعی شروع میشود. لایه ۳ میپرسد: وقتی یک ایجنت تصمیم مهمی میگیرد، چه شواهدی از آن تصمیم باقی میماند؟ نه توضیح صیقلخورده PR و نه شعار «شفاف بودن» ایجنت؛ منظور شواهد واقعی عملیاتی است.
برای یک تصمیم معنادار باید بتوانید این موارد را بازیابی کنید:
• شناسه رد تصمیم
• ورودیهایی که ایجنت استفاده کرده
• منابع دانش یا ارجاعهایی که به آنها تکیه کرده
• نشانه مربوط به میزان اطمینان یا قطعیت در جایی که معنا دارد
• گزینه جایگزینهایی که برای تصمیمهای مهم بررسی شدهاند
• خروجی ساختاریافتهای که تولید شده
بدون این موارد به همان چیزی میرسید که بسیاری از تیمها امروز دارند: کدی در شاخه اصلی که توضیح قابلاعتمادی برای دلیل وجودش ندارید. در رخداد یا ممیزی، نبود لایه ۳ یعنی مرور پس از رخداد شما با جستوجوی Slack شروع میشود و پاسخ انطباق با «فکر میکنیم».
گزارش گفتوگو قابلیت ردیابی نیست؛ فقط بقایای کار است.
باستانشناسی Slack، ممیزیپذیری نیست؛ بازسازی است. اعتراض رایج سرعت است: «اگر همه اینها را ثبت کنیم دیگر سریع نیستیم.» معمولاً درست نیست. برای هر خروجی رمان نمیخواهید؛ ردهای ساختاریافته و قابل پرسوجو میخواهید. حاکمیت خوبِ خروجی متکی بر روایت نیست؛ متکی بر طرحواره است.
این لایه مرور پس از رخداد را از داستان کارآگاهی به مهندسی تبدیل میکند. بخش بزرگی از درد ممیزی هم از همینجا میآید. وقتی انطباق میپرسد چه کسی یا چه چیزی یک تغییر را تأیید کرد، کدام نسخه سیاست فعال بود یا کدام سطح شواهد از تصمیم پشتیبانی میکرد، تیم فاقد لایه ۳ سراغ گزارش گفتوگو و تصویر ثبتشده میرود. این حاکمیت نیست؛ بازسازی است. لایه ۳ کار را قابل توضیح میکند.
🔄 لایه ۴: تغییر
لایه ۳ میگوید ایجنت چه تصمیمی گرفت. لایه ۴ میگوید آن تصمیم چگونه به یک تغییر زنده تبدیل شد. رخدادهای محیط عملیاتی معمولاً در نقطه تصمیم اتفاق نمیافتند؛ بعداً رخ میدهند، وقتی زنجیرهای از سیستمها خروجی ایجنت را به اثر روی مشتری تبدیل میکند.
لایه ۴ کل خط زمانی را به هم متصل میکند: درخواست → برنامه → PR → CI → انتشار محدود → استقرار → زمان اجرا نشانهها → رخداد → بازگشت.
حاکمیت خوب در لایه ۴ یعنی:
• یک شناسه همبستگی در تمام مسیر باقی میماند
• لینک مصنوعات حفظ میشود و شلخته در یادداشتها کپی نمیشود
• هر پیوند مهم در خط زمانی امضاشده یا قابل ممیزی است
• پیوند گمشده با صدای بلند شکست میشود
• آمادگی بازگشت قبل از ارتقا بررسی میشود
• تغییرات مؤثر بر رفتار، مثل دستور، نسخه مدل و طرحواره ابزار، مثل کد نسخه و ارتقا میشوند
آخرین مورد جایی است که حتی سازمانهای مهندسی منضبط هم گیر میکنند. هنوز «تغییر» را فقط کد منبع میبینند.
در مدل عملیاتی مبتنی بر هوش مصنوعی، تغییر دستور، مسیریابی قاعده، طرحواره ابزار، نمایه بازیابی و نسخه مدل همگی رفتار محیط عملیاتی را تغییر میدهند. دستوری که رفتار زنده را تغییر میدهد یک محیط عملیاتی تغییر است. تعویض مدلی که رفتار تأیید را عوض میکند محیط عملیاتی تغییر است. ابزار-طرحوارهای که دامنه ابزار قابلفراخوانی را بزرگتر میکند محیط عملیاتی تغییر است.
اگر این تغییرها همان انضباط مربوط به ارتقا کد را دور بزنند، تغییر کنترل ندارید. یک استقرار مدل دوپاره دارید: Git تحتحاکمیت است، رفتار نیست. اگر رفتار سیستم بتواند بیرون از استقرار خط لوله تغییر کند، سیستم واقعاً تحتحاکمیت نیست.
به همین دلیل تیمها گاهی جمعه رخدادی را عیبیابی میکنند که علتش دستور بهروزرسانی سهشنبه بوده؛ بدون بازبینی، بدون انتشار محدود و بدون برنامه بازگشت. لایه ۴ بازگشتپذیری را از شعار به واقعیت تبدیل میکند.
📈 لایه ۵: نتیجه
لایه آخر همان سؤالی را میپرسد که مدیران در نهایت خواهند پرسید: آیا این ایجنت واقعاً کمک میکند؟ نه اینکه «توسعهدهندهها دوستش دارند؟»، نه «این ماه چند دستور استقرار کردیم؟» و نه «چند توکن خریدیم؟».
سؤال واقعی این است که آیا یک نسخه مشخص از قابلیت نتیجه را بهتر کرده، بدون اینکه هزینه پنهان را به جای دیگری منتقل کند. پس باید در سطح نسخه قابلیت این موارد را اندازه بگیرید:
• نرخ پذیرش
• نرخ بازکاری
• نرخ ارجاع
• نرخ بازگشت
• تغییر زمان تکمیل
• هزینه هر کار
• نرخ رعایت مرزهای اختیار
• مشارکت در رخدادها
بیشتر شرکتها هنوز در این لایه بر اساس حس جلو میروند. میدانند ایجنتها «همهجا» هستند، میزان استفاده بالا رفته و CFO داستان بازده سرمایه میخواهد؛ اما نمیتوانند بگویند کدام نسخه ایجنت به تیم پرداخت کمک کرد، کدام بازبینی بار کاری را بالا برد، کدام بعد از تعویض مدل پسرفت کرد یا کدام باید فصل بعد دامنه بیشتری بگیرد.
ارزیابی بر اساس حس باعث میشود ایجنتهای متوسط ارتقا شوند، ایجنتهای گران دفاع شوند و ایجنتهای ضعیف به «استراتژی» تبدیل شوند. همینطور اشتباهات پرهزینه کمکم عادی میشوند.
بدون لایه ۵، رشد اختیار سیاسی میشود: پرصداترین حامی، جذابترین نمایش آزمایشی یا نقشه راه فروشنده برنده میشود. با لایه ۵، حاکمیت قابلبهبود میشود: میتوانید دامنه را محدود کنید، نسخههای امنتر را ارتقا کنید، قابلیت ضعیف را کنار بگذارید کنید و تصمیم منابع را بر اساس شواهد بگیرید، نه هیجان.
🏦 یک رخداد از نگاه هر پنج لایه
یک کدنویسی ایجنت در یک شرکت فناوری مالی مأمور کاهش تأخیر پرداخت میشود. مسیر پرسوجو داغ را بازنویسی میکند، جستجو محدود را با متصل گستردهتر جایگزین میکند، PR میسازد و مجموعه آزمون پاس میشود. تستها درستی را روی داده آزمایشی کوچک میسنجند، نه تأخیر با اندازه داده محیط عملیاتی و همزمانی واقعی. بازبین انسانی سریع تأیید میکند. استقرار ایجنت هم چون جهش خطا و نقض امنیتی در p95 پیشفرض نمیبیند تغییر را از انتشار محدود عبور میدهد. تا عصر تأخیر پرداخت بدتر شده و تیم بازگشت میکند.
اگر فقط لایههای ۱ و ۲ را داشته باشید احتمالاً فقط میتوانید بگویید کدام حساب ایجنت PR را باز کرده و این ایجنت از نظر فنی مجوز ویرایش آن سرویس را داشته. این اطلاعات مفیدند، اما بههیچوجه کافی نیستند.
لایه ۱، هویت
نمونه دقیق ایجنت، مالک، اعتبارنامه مجموعه و نسخه قابلیت درگیر را میدانید.
لایه ۲، عمل
میدانید تغییر منطق کارایی پرداخت واقعاً در دامنه ایجنت بوده یا نه، آیا از مرز داده/اختیار عبور کرده و آستانه بازبینی برای اهمیت آن سرویس مناسب بوده یا نه.
لایه ۳، خروجی
رد تصمیم را میبینید: چه فایلهایی خوانده، چه شواهدی استفاده کرده، معیار سنجش قدیمی ارجاع شده یا نه، میزان اطمینان پایین بوده یا نه و آیا نشانه متناقض را نادیده گرفته است.
لایه ۴، تغییر
خط زمانی امضاشده از درخواست تا PR، CI، انتشار محدود، استقرار و بازگشت را بازسازی میکنید و میبینید آیا دستور بهروزرسانی یا ابزار-طرحواره تغییر در همان بازه اثرگذار بوده است.
لایه ۵، نتیجه
این رخداد را با سابقه عملکرد گستردهتر ایجنت مقایسه میکنید: یک خطای منفرد منفرد؟ پسرفت جدید؟ الگو روی سرویسهای حیاتی؟ یا علامتی برای کاهش اختیار؟
این تفاوت میان «یک رخداد هوش مصنوعی داشتیم» و «سیستم عملیاتی خودمان را میفهمیم» است. حالت اول واکنشی و گران است. حالت دوم همان چیزی است که اعتماد با حفظ سرعت را میسازد.
🚧 چرا بیشتر تیمها در لایه ۲ متوقف میشوند؟
سه دلیل. اول، لایههای ۱ و ۲ شبیه حاکمیت سنتیاند. امنیت هویت را دارد، سکوی عملیاتی مجوز را؛ کنترلها قابلمشاهدهاند و مدیریت احساس پیشرفت میکند.
دوم، لایههای ۳ و ۴ انضباط ناراحتکننده میخواهند: ردیابی ساختاریافته، خط زمانی امضاشده، دستور مقید به نسخه، تشخیص شکاف در استقرار دروازه و بازگشت آزمون. این کار مهندسی واقعی است و نشان میدهد چه میزان از فرایند فعلی به رفتار غیررسمی وابسته است.
سوم، لایه ۵ سازمان را مجبور به صداقت میکند. وقتی اثربخشی ایجنت را در سطح نسخه اندازه میگیرید، بعضی ابزارهای محبوب دیگر چشمگیر نیستند؛ بعضی توسعههای اختیار زودهنگاماند و گلوگاه بعضی تیمها سرعت کدنویسی نیست بلکه بازبینی، مدیریت رخداد یا بازیابی بیکیفیت است.
یعنی لایههای عمیقتر فقط ایجنت را حکمرانی نمیکنند؛ روایت مدیریتی را هم حکمرانی میکنند. برای همین عقب میافتند؛ و دقیقاً برای همین مهماند.
✅ یک خودارزیابی سریع
برای اینکه بفهمید کجا ایستادهاید، این پنج سؤال را بپرسید:
- هویت: آیا امروز میتوانیم نام هر ایجنت مرتبط با محیط عملیاتی، مالک، اعتبارنامه و دامنه آن را مشخص کنیم؟
2. عمل: آیا میتوانیم نشان دهیم هر ایجنت چه کارهایی را نباید انجام دهد و ثابت کنیم این مرزها در زمان اجرا اعمال میشوند؟
3. خروجی: آیا میتوانیم یک تصمیم مهم ایجنت را از روی شواهد قابل ردیابی بازسازی کنیم، نه گزارش گفتوگو؟
4. تغییر: آیا میتوانیم یک شناسه همبستگی را از درخواست تا استقرار و بازگشت، همراه با تغییر دستور و مدل دنبال کنیم؟
5. نتیجه: آیا میتوانیم بگوییم کدام نسخههای قابلیت کمک میکنند، آسیب میزنند یا انحراف دارند؟
اگر پاسخ هرکدام «نه» است، آن لایه ضعیف است. اگر پاسخ سؤالهای ۳ تا ۵ «نه» است، در رایجترین وضعیت قرار دارید: کنترلهای پایه در جلو، مه در میانه و نبود حلقه یادگیری قابلاعتماد در انتها.
این نقطه برای شروع قابلقبول است؛ برای ماندن امن نیست. صریحتر: اگر سؤالهای ۳ تا ۵ را نمیتوانید جواب دهید، اعتماد در مقیاس ندارید؛ فقط با مواجههای مقیاسپذیر روبهرو هستید.
🏗️ بعدی را کجا بسازیم؟
سعی نکنید هر پنج لایه را همزمان پیاده کنید. اگر اول راه هستید، لایههای ۱ و ۲ را از سیاست سند خارج کنید و به اعمال کنترل واقعی برسانید. اگر این دو را دارید، مستقیم سراغ داشبوردهای بازده سرمایه مدیریتی نروید. اول لایههای ۳ و ۴ را بسازید. بدون آنها سنجههای نتیجه پرنویز، قابلمناقشه و قابلبازیدادن خواهند بود.
ترتیب عملی ساخت برای بیشتر تیمها:
- هویت یکتای ایجنت و اعتبارنامههای محدود
2. مرزهای اختیار در زمان اجرا و کار صریحاً خارج از دامنههای صریح
3. رد تصمیم برای اقدامات مهم ایجنت
4. خط زمانی انتهابهانتها برای تغییر همراه با آمادگی بازگشت
5. سنجههای اثربخشی در سطح نسخه قابلیت
این ترتیب مهم است، چون هر لایه اعتبار لایه بعدی را میسازد.
🎯 نکته اصلی مدل
مدل پنجلایه یک تمرین ردهبندی نیست. هدفش این است که کلمه «حاکمیت» آنقدر شل استفاده نشود که معنای عملیاتی خود را از دست بدهد.
حاکمیت یک دستور نیست که به ایجنت بگوید مراقب باش. حاکمیت، SSO بهاضافه الگو برای درخواست ادغام نیست. حاکمیت، کمیته هوش مصنوعی مسئولانه نیست که هیچوقت خط زمانی استقرار را نگاه نمیکند.
حاکمیت همان انضباط عملیاتی است که نیروی کار غیرانسانی را قابل توضیح، مهارشده، بازگشتپذیر و بهبودپذیر میکند. همین موضوع اجازه میدهد سازمان مهندسی استفاده از ایجنت را مقیاسپذیر کند، بدون اینکه سردرگمی هم با همان سرعت مقیاسپذیر شود. و همین چیزی است که اعتماد با حفظ سرعت را ممکن میکند.
اگر مقاله ۱ بازتعریف مسئله بود، این مقاله ابزار تشخیص است: مشکل بسیاری از تیمها کمبود اصل نیست؛ مشکل این است که پشته آنها فقط دو لایه دارد، در حالی که محیط عملیاتی را روی هر پنج لایه شرط بستهاند.
این شرط هر فصل گرانتر میشود.
پس با همان جملهای تمام کنیم که اهمیت دارد: لایههای ۱ و ۲ دسترسی را کنترل میکنند. لایههای ۳، ۴ و ۵ اعتماد را در مقیاس ایجاد میکنند.
اگر نمیتوانید کار را ببینید، تغییر را ردیابی کنید و نتیجه را اندازه بگیرید، ایجنتها را حکمرانی نمیکنید؛ بر اساس اعتماد کور عمل میکنید.
دیدگاهها
هنوز دیدگاهی ثبت نشده است. اولین نفر باشید.
ثبت دیدگاه