
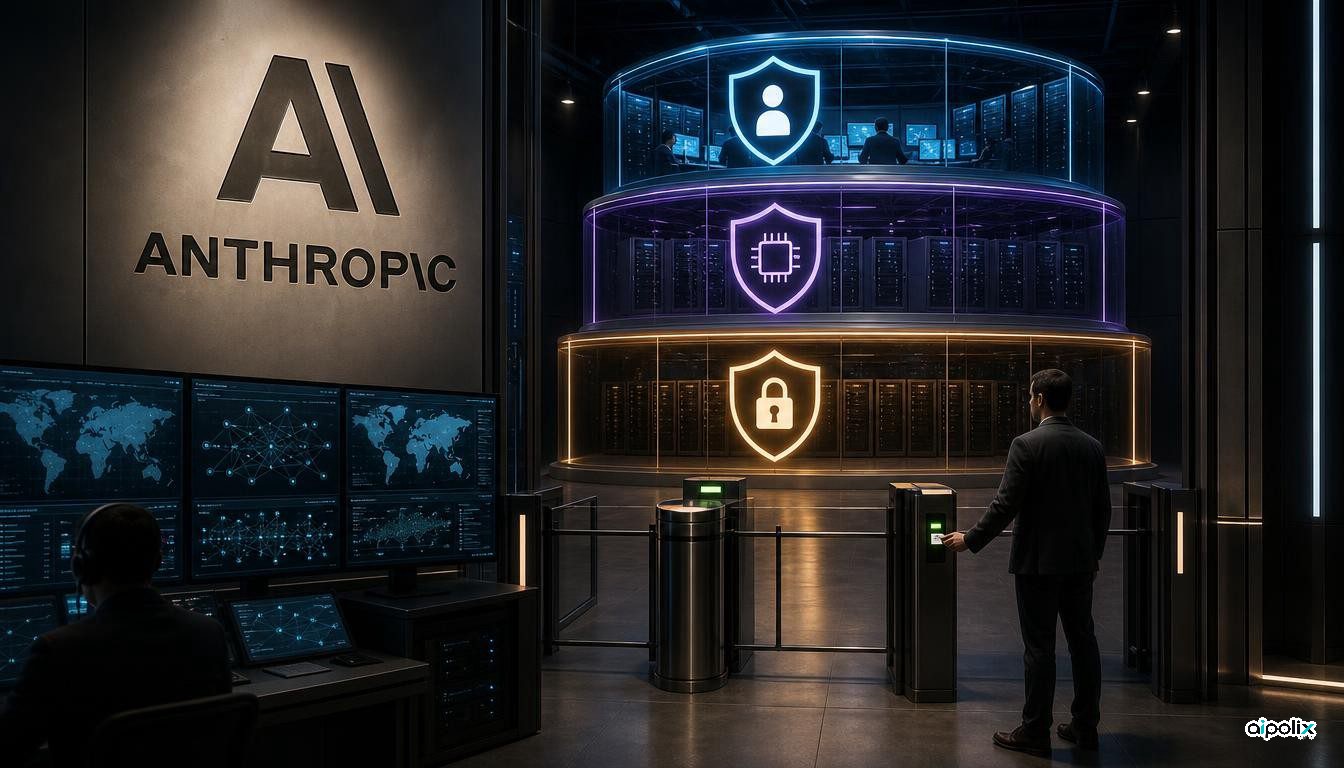
Anthropic برنامه Cyber Verification Program را بازطراحی کرده و برای متخصصان امنیت سایبری سه سطح دسترسی در نظر گرفته است. این برنامه برای کارهایی طراحی شده که ممکن است در نسخه عمومی Claude به دلیل محدودیتهای ایمنی مسدود شوند و اکنون برنامه قبلی CVP و Project Glasswing را در یک چارچوب ترکیب میکند.
هر سه سطح شامل دسترسی به Claude Opus 5.5، Claude Sonnet 5.5 و Claude Mythos 5.1 است، اما شرایط احراز و کنترلها متفاوتاند. سطح Defense برای کارهایی مانند پاسخ به رخداد و تحلیل بدافزار است. Red Team آزمایش نفوذ مجاز سازمانی را پوشش میدهد. سطح Specialized برای گروه محدودی از سازمانهایی در نظر گرفته شده که روی سامانههای حساس مانند شبکه برق، سامانههای پروازی و زیرساخت انتقال بانکی کار میکنند.
این تغییر به یک تضاد مهم در امنیت هوش مصنوعی پاسخ میدهد: محدودیتهای سخت میتوانند سوءاستفاده را کاهش دهند، اما ممکن است کار مدافعان قانونی را نیز مختل کنند. Anthropic تلاش میکند با احراز هویت، کنترل سازمانی و سطحبندی دسترسی میان این دو وضعیت تفاوت بگذارد.
Anthropic میگوید شرکای Project Glasswing بین آوریل تا ژوئیه ۲۰۲۶ دستکم ۱۲۹ هزار آسیبپذیری تأییدشده پیدا کردهاند و اسکنهای خود شرکت نیز تا اکتبر ۵۵۰۰ مورد دیگر یافته است. Reuters گسترش برنامه و این ارقام را بهطور مستقل گزارش کرده، اما منشأ اصلی آمار همچنان Anthropic و مشارکتکنندگان برنامه هستند و نه یک ممیزی مستقل.