عاملهای هوشمند
PixelLeak نشان میدهد عاملهای برنامهنویسی چگونه میتوانند مرز داده را دور بزنند
Glow از افشای بیش از ۱۳ هزار تصویر داخلی در مسیرهای عمومی GitHub خبر داده؛ نمونهای از نیاز عاملهای برنامهنویسی به کنترل اجباری خروج داده.

Glow از افشای بیش از ۱۳ هزار تصویر داخلی در مسیرهای عمومی GitHub خبر داده؛ نمونهای از نیاز عاملهای برنامهنویسی به کنترل اجباری خروج داده.
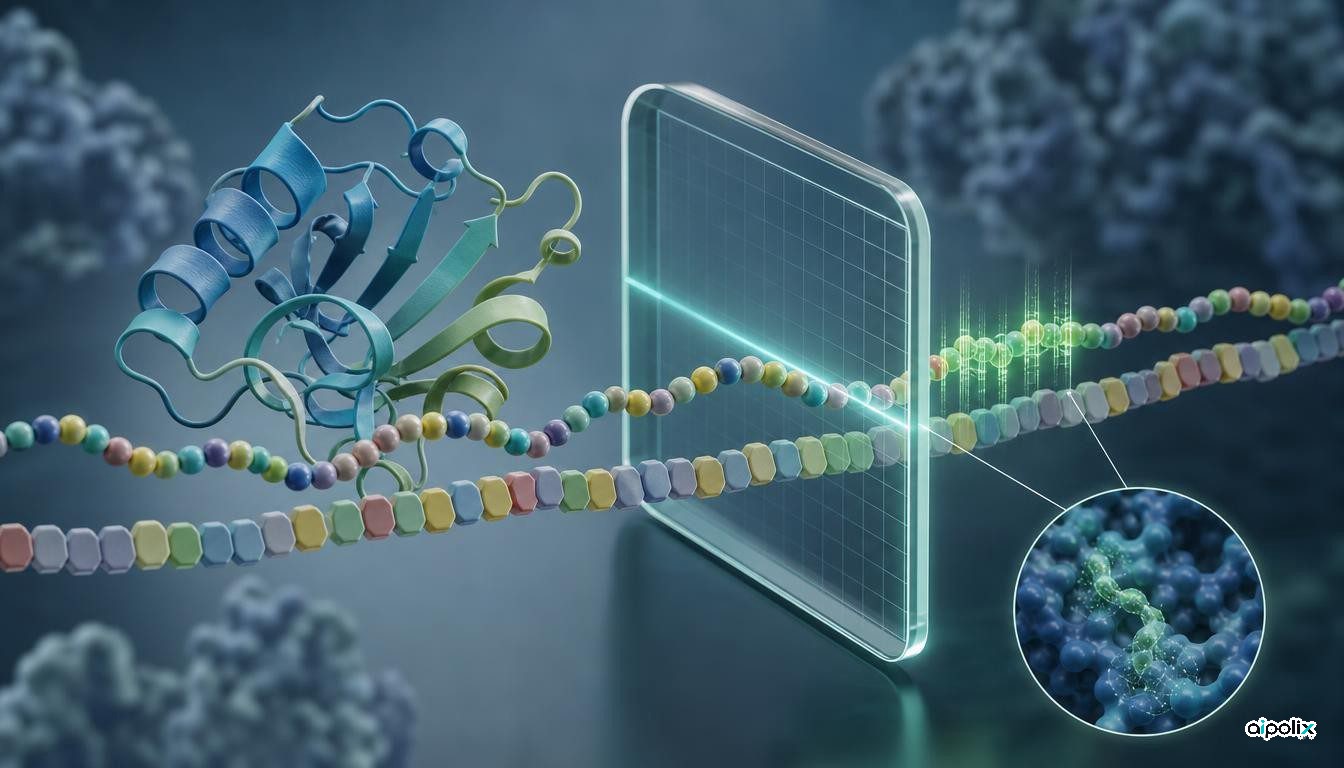
Google DeepMind با SynthID Bio توالیهای پروتئینی و ساختارهای AlphaFold 3 را نشانهگذاری میکند، بدون اینکه در آزمایشهای گزارششده کارکرد هدف از بین برود.
GPT-6.1 Sol در کدنویسی، کار با رایانه و وظایف حرفهای به Astra نزدیکتر شده، اما قیمت API پایینتر و الزامات امنیتی جدیتری دارد.
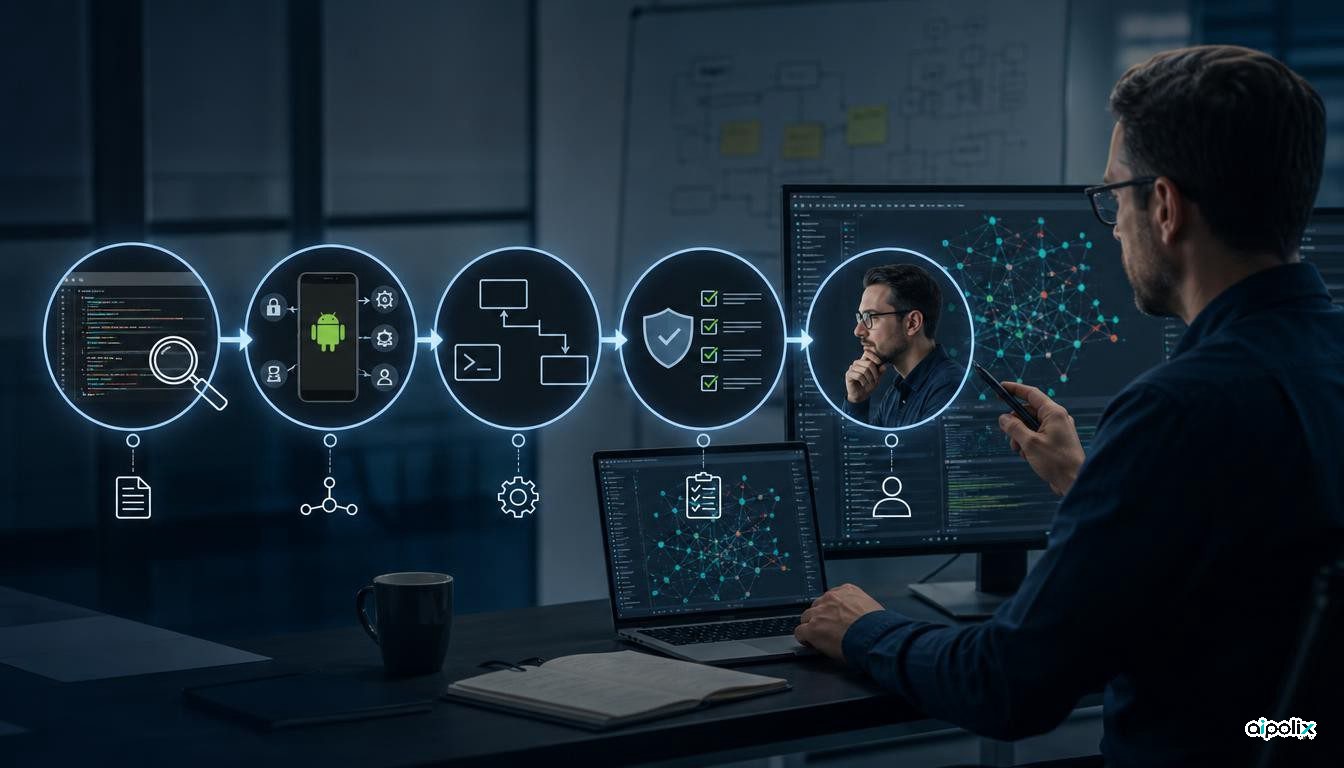
GitHub Security Lab از عامل متنباز و گردشکارهای ممیزی ساختیافته برای یافتن ۲۴ آسیبپذیری Android استفاده کرده و محدودیتهای این روش را نیز توضیح داده است.
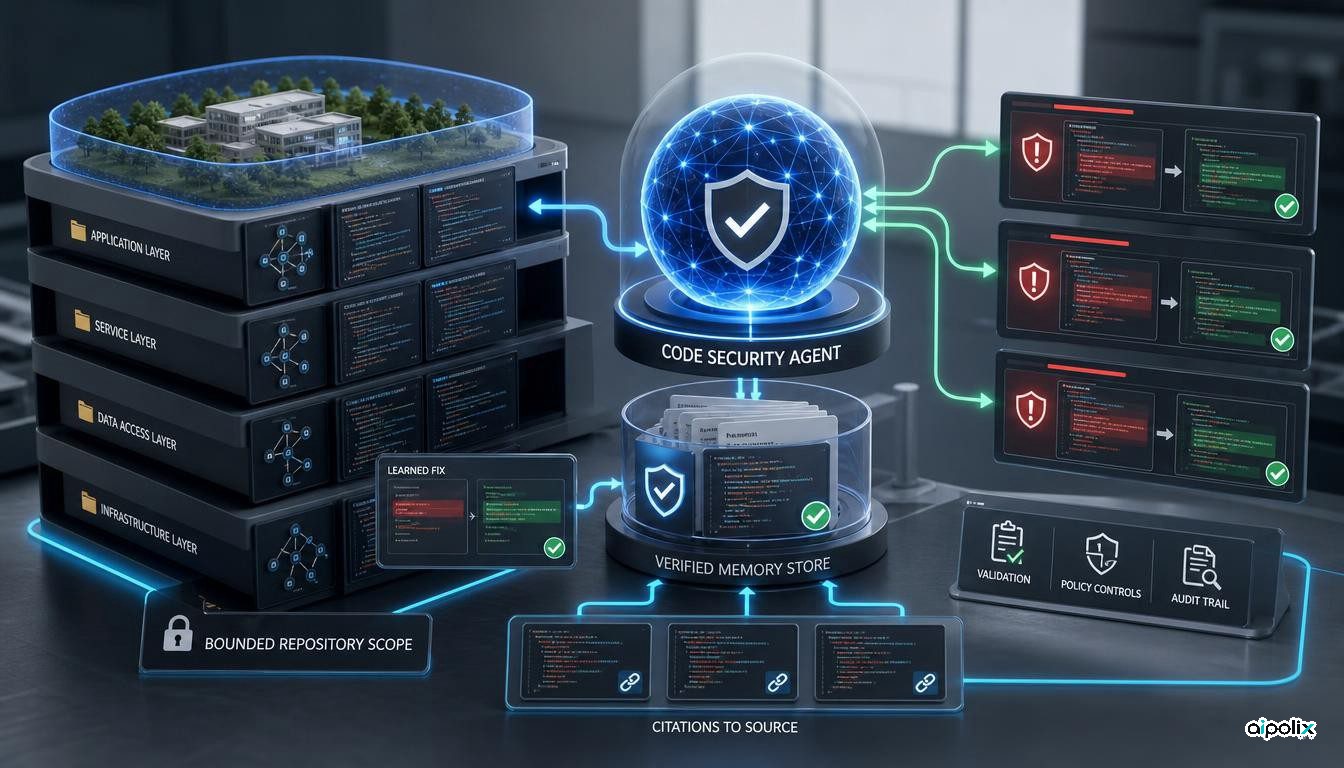
Agentic Autofix اکنون میتواند حافظهٔ مخزن را میان اصلاحهای امنیتی و قابلیتهای Copilot به کار ببرد؛ تغییری که وضعیت ماندگار عامل را وارد معماری امنیت میکند.
پرتغال چارچوبی بینالمللی برای کنترل frontier AI را تأیید کرده که آزمون پیش از استقرار، ارزیابی مستقل و گزارش رخدادها را پیشنهاد میکند.
OpenAI رخداد عبور از محدودیت شبکه از مسیر DNS و پژوهش تزریق پرامپت خودتکثیرشونده را افشا کرد؛ دو نمونه از اهمیت مرزهای فنی اختیار عامل.
نسخههای مخرب MemOS در npm و PyPI کد سرقت اعتبارنامه داشتند. بررسی Aipolix از نسخههای آسیبدیده و مرز اعتماد حافظهٔ عامل.
Rollouts و Security Review عاملهای Cursor را از pull request به پایش سلامت استقرار و بازبینی امنیتی میبرند.
بررسی دقیق Plugin4Shell، وضعیت اصلاح Claude Code و Codex، ابهامهای Copilot و Gemini CLI و راه بررسی کد واقعی افزونهها.