
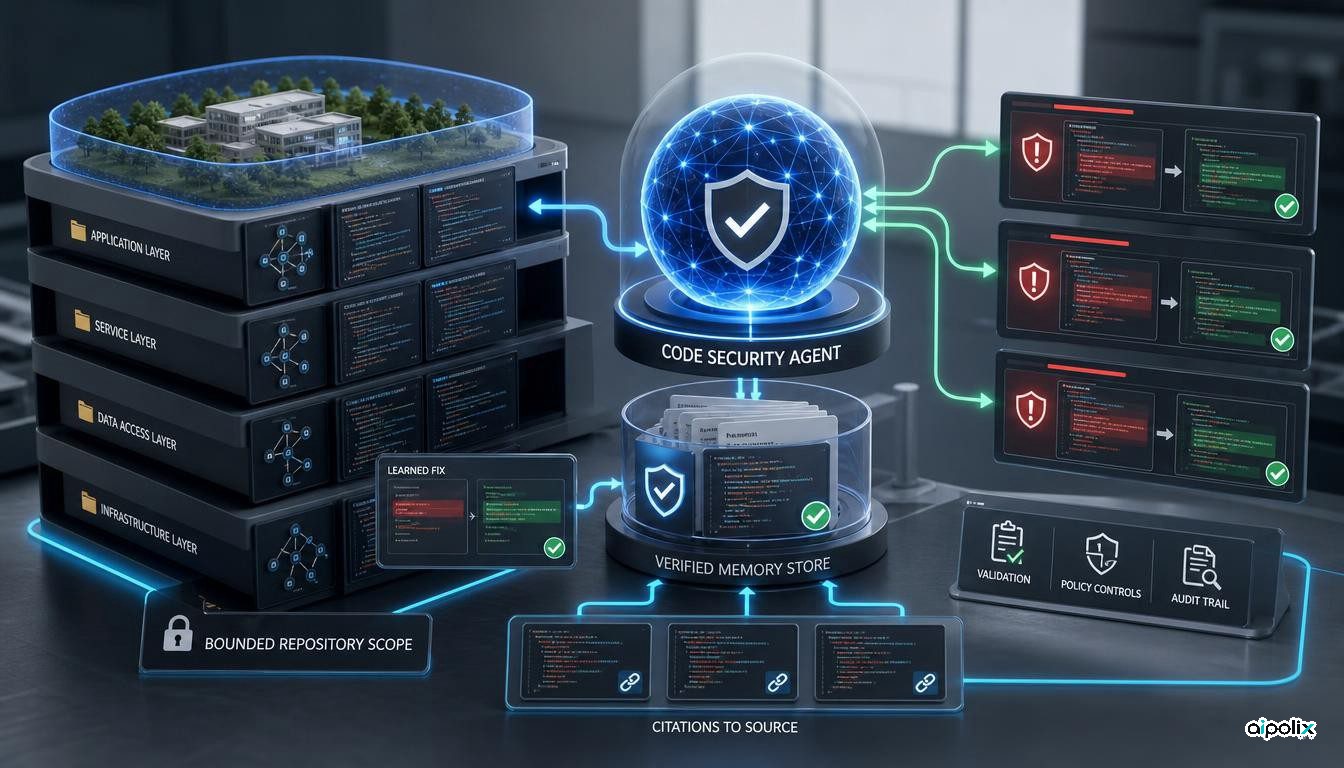
GitHub، Agentic Autofix را به Copilot Memory متصل کرده است؛ تغییری که اصلاح خودکار مشکلات امنیتی را از کاری عمدتاً جداگانه برای هر هشدار، به فرایندی تبدیل میکند که میتواند از دانش مخصوص همان مخزن استفادهٔ دوباره کند. برای کاربرانی که Copilot Memory را فعال کردهاند، Agentic Autofix پیش از رسیدگی به هشدار اسکن کد، حافظههای موجود را بررسی میکند و پس از ساخت یک اصلاح موفق، الگوی آن اصلاح را برای استفادهٔ آینده ذخیره میکند.
GitHub میگوید این الگوهای ذخیرهشده میتوانند بعداً به حل هشدارهای امنیتی دیگر کمک کنند و در قابلیتهایی مانند Copilot code review و Copilot cloud agent نیز به کار روند. Agentic Autofix و Copilot Memory هر دو هنوز در مرحلهٔ پیشنمایش عمومی هستند.
تغییر اصلی، ماندگار شدن زمینه است. بهجای اینکه هر هشدار امنیتی یک کار کاملاً مستقل باشد، راهحل یک مورد میتواند به بخشی از زمینهٔ کارهای بعدی در همان مخزن تبدیل شود. این موضوع میتواند نیاز به کشف دوبارهٔ قواعد محلی پروژه را کم کند، اما در عین حال وضعیت حافظه را به بخشی از مرز کنترل امنیتی تبدیل میکند.
اصلاحهای امنیتی به دانش قابل استفادهٔ دوباره تبدیل میشوند
Agentic Autofix از قبل میتوانست مخزن را بررسی کند، تغییر پیشنهادی بسازد و نتیجه را در یک نشست عامل اعتبارسنجی کند. اتصال جدید یک حلقهٔ یادگیری به این فرایند اضافه میکند. پیش از تلاش برای اصلاح، عامل میتواند حافظههای مخزن را برای قواعد یا الگوهای مرتبط بررسی کند. پس از یک اصلاح موفق نیز، طبق توضیح GitHub، الگوی اصلاح برای استفادهٔ بعدی ذخیره میشود.
این با صرفاً طولانیتر کردن دستور متنی فرق دارد. حافظهٔ ماندگار میتواند روی چند کار بعدی اثر بگذارد و طبق مستندات GitHub، میان قابلیتهای پشتیبانیشدهٔ Copilot در همان مخزن استفاده شود. در نتیجه، الگویی که هنگام اصلاح یک هشدار آموخته شده است میتواند بعداً بر یک اصلاح امنیتی دیگر یا بررسی کد اثر بگذارد.
فایدهٔ عملی برای تیمها تداوم است. عامل امنیتی مجبور نیست برای هر هشدار تمام قواعد محلی را از ابتدا کشف کند. اما این تداوم یک وابستگی تازه هم ایجاد میکند: اگر دانش ذخیرهشده اشتباه، قدیمی یا بیش از حد کلی باشد، کارهای خودکار بعدی نیز ممکن است همان مشکل را به ارث ببرند.
GitHub حافظههای مخزن را پیش از استفادهٔ دوباره اعتبارسنجی میکند
مستندات Copilot Memory یک سازوکار مهم را توضیح میدهد. واقعیتهای مربوط به مخزن همراه با ارجاع به کدی که از آنها پشتیبانی میکند ذخیره میشوند. هر زمان یکی از این واقعیتها دوباره لازم باشد، Copilot ارجاعها را با شاخهٔ فعلی بررسی میکند و فقط در صورت معتبر بودن از آن استفاده میکند.
واقعیتها و ترجیحاتی که استفاده نشوند پس از ۲۸ روز بهصورت خودکار حذف میشوند، هرچند با اعتبارسنجی و استفادهٔ موفق ممکن است این بازه از نو آغاز شود. مالکان مخزن نیز میتوانند واقعیتهای ذخیرهشده را ببینند و بهصورت دستی حذف کنند.
این کنترلها احتمال ماندگار شدن دانش قدیمی را کم میکنند، اما پرسشهای حاکمیتی را از بین نمیبرند. حافظه همچنان از فعالیت Copilot ساخته میشود و این قابلیت در پیشنمایش عمومی است. تیمها باید بدانند چه واقعیتهایی ذخیره شدهاند، چه کسی میتواند باعث ایجاد آنها شود، دامنهٔ استفادهٔ آنها چیست و چه زمانی باید یک انسان آنها را حذف یا اصلاح کند.
جمعبندی Aipolix این است که حافظه در خودکارسازی امنیت باید مانند دیگر پیکربندیهای ماندگار دیده شود: وضعیت آن باید قابل مشاهده باشد، چرخهٔ عمر مشخص داشته باشد و مالکیت آن روشن باشد.
حافظهٔ مشترک دامنهٔ اثر یک اشتباه را بزرگتر میکند
مستندات GitHub میگوید حافظههای سطح مخزن میتوانند توسط چند قابلیت Copilot، از جمله Copilot cloud agent، Copilot code review، Copilot CLI و Agentic Autofix استفاده شوند. این ویژگی ارزش حافظه را بیشتر میکند، اما اهمیت خطا در آن را هم بالا میبرد.
یک قاعدهٔ درست دربارهٔ مخزن میتواند باعث رفتار هماهنگ چند ابزار شود. در مقابل، یک حافظهٔ اشتباه یا گمراهکننده ممکن است روی بیش از یک فرایند اثر بگذارد. مسئله این نیست که حافظهٔ مشترک ذاتاً ناامن است؛ مسئله این است که وضعیت مشترک، دامنهٔ اثر خطا را تغییر میدهد.
در اصلاح امنیتی این موضوع اهمیت بیشتری دارد. یک الگوی ذخیرهشده ممکن است روش خاص همان پروژه برای احراز هویت، اعتبارسنجی ورودی یا بهروزرسانی وابستگیها را ثبت کرده باشد. استفادهٔ دوباره از آن میتواند زمان را کم کند، اما اثبات نمیکند همان راهحل برای هر هشدار بعدی نیز درست است.
خود GitHub نیز ادعا نمیکند که این اتصال بهطور قطعی نتیجهٔ امنیتی را بهتر میکند. اعلامیهٔ ۲۵ سپتامبر هیچ معیار کمّی دربارهٔ دقت اصلاح، میزان خطای مثبت کاذب یا تکرار آسیبپذیری ارائه نمیکند.
وضعیت پیشنمایش عمومی همچنان مهم است
Agentic Autofix و Copilot Memory هر دو در پیشنمایش عمومی هستند و باید انتظار داشت رفتار و کنترلهای آنها تغییر کند. مستندات GitHub همچنین روشن میکند که برای استفاده از این اتصال، Copilot Memory باید فعال باشد.
Agentic Autofix بخشی از فرایند اصلاح هشدارهای اسکن کد است و از یک نشست عامل برای بررسی کد، ساخت اصلاح، اعتبارسنجی و ایجاد تغییر قابل بررسی استفاده میکند. اتصال به حافظه، نیاز به بازبینی انسانی، سیاستهای دسترسی یا آزمون امنیتی مستقل را حذف نمیکند.
سیستمی که اصلاحهای قبلی را به خاطر میسپارد ممکن است باتجربهتر به نظر برسد، اما انباشته شدن زمینه با درست بودن نتیجه یکسان نیست. زمینهٔ ماندگار میتواند هماهنگی را بیشتر کند و در عین حال یک برداشت اشتباه قبلی را نیز منتقل کند.
حافظه به بخشی از معماری امنیت تبدیل میشود
پیامد بزرگتر این است که حافظهٔ عامل از یک امکان راحتی به زیرساخت تبدیل میشود. وقتی یک ابزار امنیتی خودکار میتواند از یک هشدار بیاموزد و همان آموخته را در هشدارهای بعدی و قابلیتهای دیگر Copilot به کار ببرد، حافظه در نحوهٔ تصمیمگیری سامانه نقش پیدا میکند.
در کنار کیفیت مدل، تیمها باید پرسشهای عملیاتی هم داشته باشند: چه چیزی ذخیره میشود؟ چه مدرکی از آن پشتیبانی میکند؟ چه مدت باقی میماند؟ کدام قابلیتها آن را مصرف میکنند؟ چه کسی میتواند آن را حذف کند؟ با تغییر معماری مخزن چه اتفاقی میافتد؟
GitHub بخشی از پاسخ را با اعتبارسنجی ارجاعها، محدود کردن حافظه به همان مخزن، حذف دستی و پاک شدن خودکار موارد بلااستفاده ارائه کرده است. بخش باقیمانده به سازمان مربوط است: آیا تیم این وضعیت ماندگار را چیزی میداند که باید زیر نظر باشد یا نه.
استفادهٔ Agentic Autofix از Copilot Memory بنابراین فقط یک بهبود کوچک نیست. این نمونهای معنادار از تبدیل خودکارسازی امنیت به سامانهای دارای حافظه است. مزیت آن انتقال آموختههای مخصوص مخزن به کارهای بعدی است؛ هزینهٔ آن این است که کیفیت و حاکمیت حافظه اکنون روی بیش از یک کار امنیتی اثر میگذارد.