عاملهای هوشمند
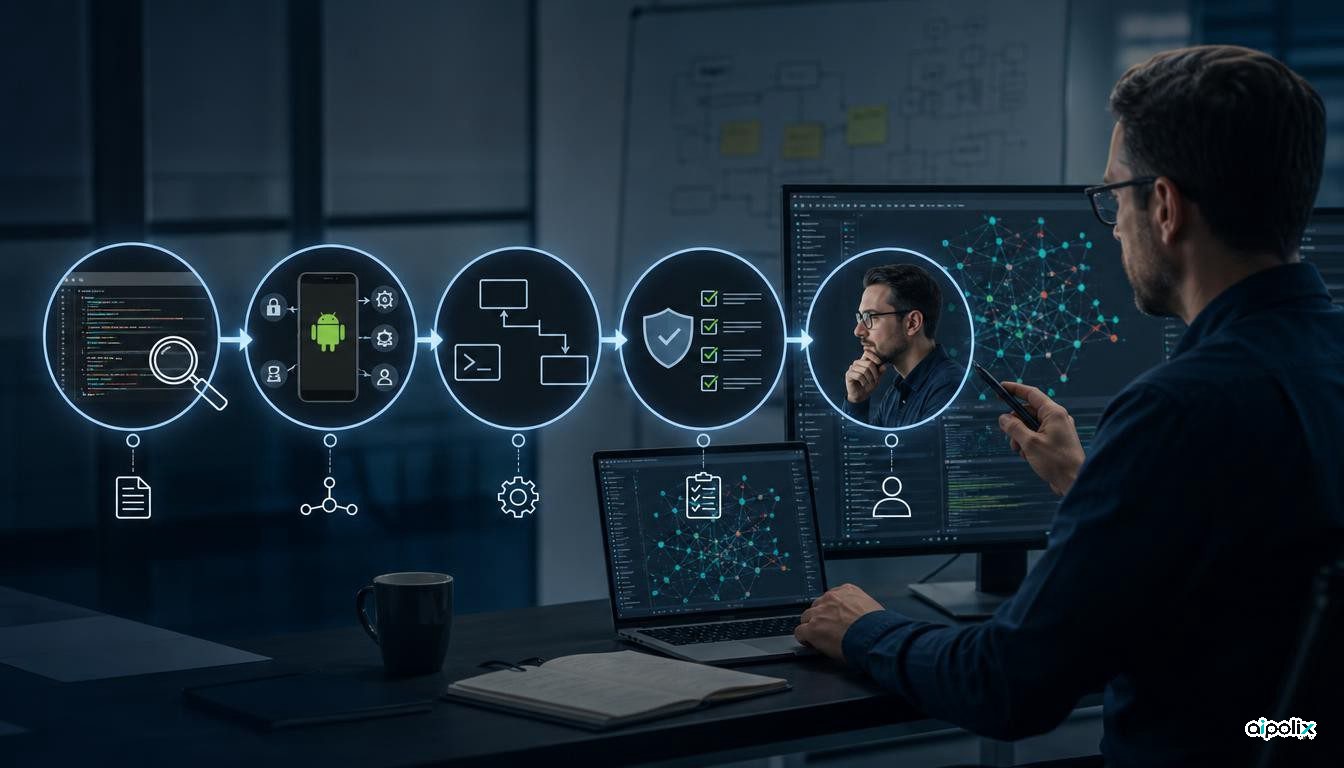
عامل متنباز GitHub در پژوهش امنیتی ۲۴ آسیبپذیری Android پیدا کرد
GitHub Security Lab از عامل متنباز و گردشکارهای ممیزی ساختیافته برای یافتن ۲۴ آسیبپذیری Android استفاده کرده و محدودیتهای این روش را نیز توضیح داده است.

GitHub Security Lab از عامل متنباز و گردشکارهای ممیزی ساختیافته برای یافتن ۲۴ آسیبپذیری Android استفاده کرده و محدودیتهای این روش را نیز توضیح داده است.
نسخههای مخرب MemOS در npm و PyPI کد سرقت اعتبارنامه داشتند. بررسی Aipolix از نسخههای آسیبدیده و مرز اعتماد حافظهٔ عامل.
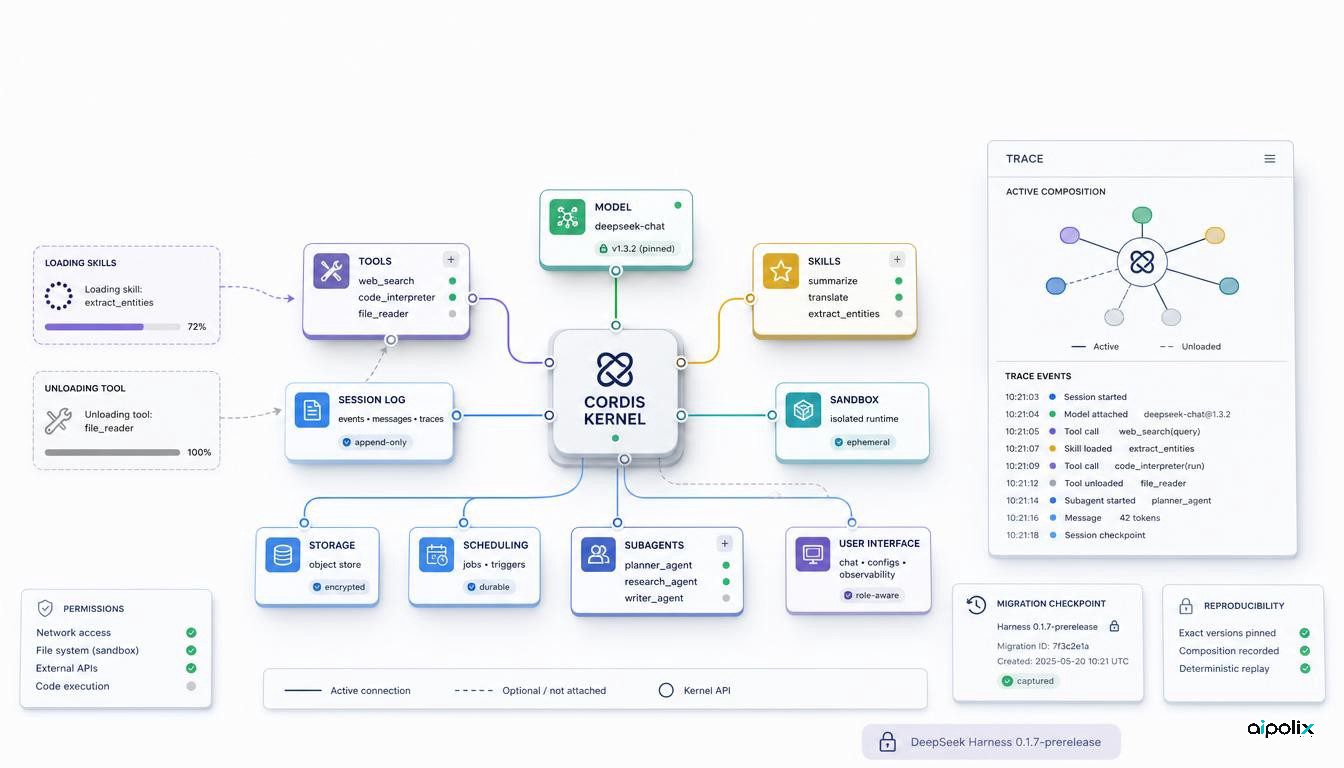
DeepSeek Harness در 0.1.7 افزونهها را در زمان اجرا ترکیبپذیرتر کرده است؛ Aipolix پیامدهای عملی این معماری را بررسی میکند.
بررسی دقیق Plugin4Shell، وضعیت اصلاح Claude Code و Codex، ابهامهای Copilot و Gemini CLI و راه بررسی کد واقعی افزونهها.
نسخهٔ ۰٫۲۴٫۱ امکان تعیین ابزارهای مجاز برای هر زیروعامل را اضافه میکند. قابلیت مرورگر هنوز در مرحلهٔ آمادهسازی است؛ تفاوتها و محدودیتها را بخوانید.
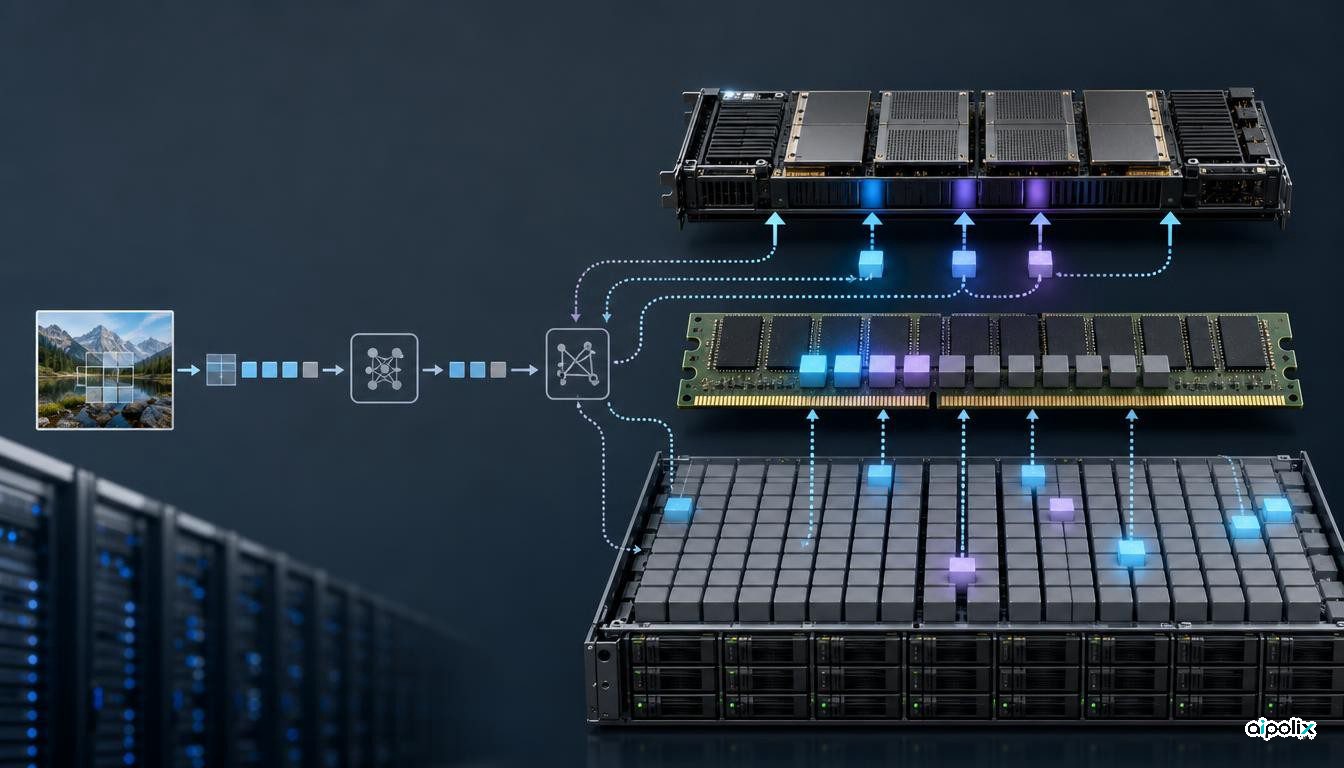
Colibrì 1.11.0 پشتیبانی مستقیم از DeepSeek V4.1 Flash را اضافه کرده و نشان میدهد خواندن مرحلهای وزنها از دیسک، محدودیت ظرفیت را به هزینه I/O و تأخیر تبدیل میکند.
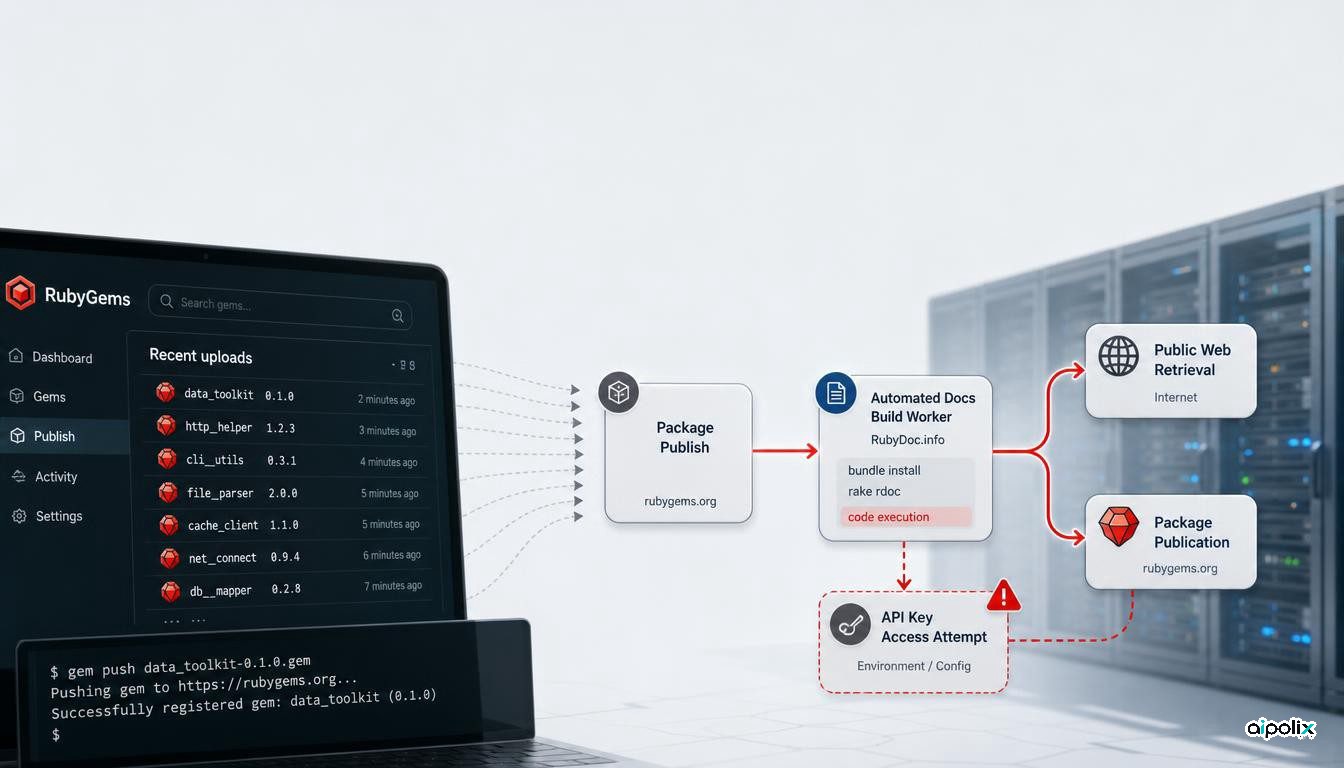
حادثه RubyGems نشان میدهد امنیت عاملها باید انتشار بسته، ساخت خودکار و مسیرهای غیرمستقیم نوشتن و اجرا را نیز جزو سطح دسترسی واقعی حساب کند.
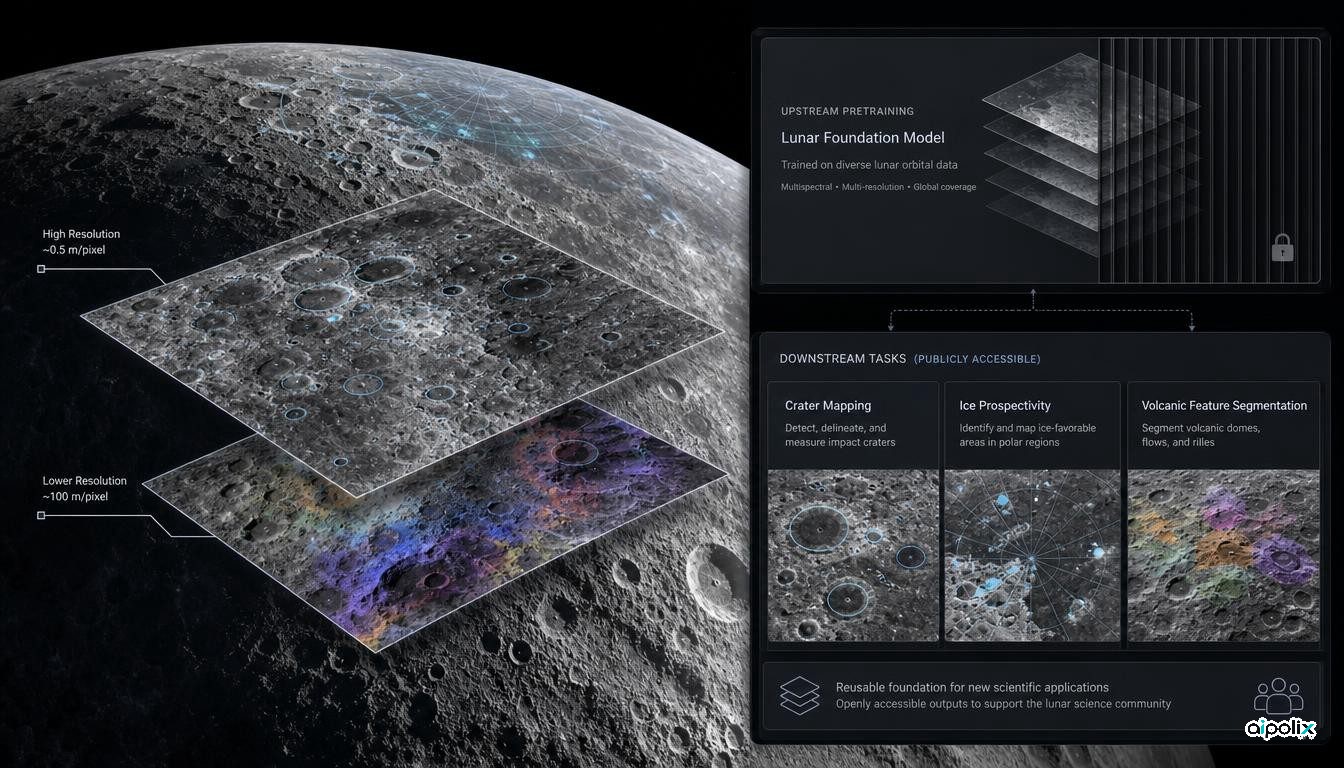
ناسا و IBM وزنها، دادهها و ابزارهای مدل ماه را منتشر کردهاند، اما مخزن عمومی کد آموزش اولیه را در بر نمیگیرد.
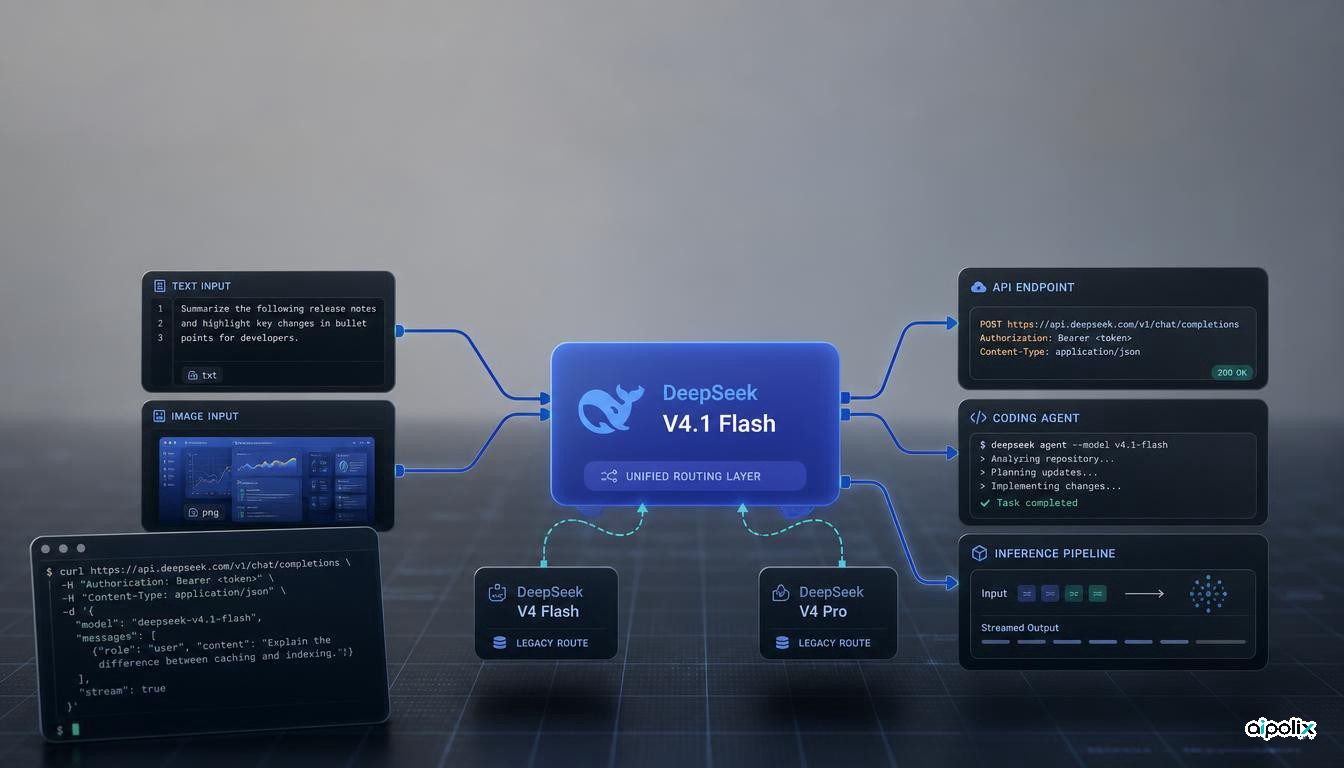
DeepSeek V4.1 Flash با قابلیت چندوجهی بومی، وزنهای باز و تغییر در مسیردهی API منتشر شد؛ تغییری که روی Flash و V4 Pro اثر میگذارد.
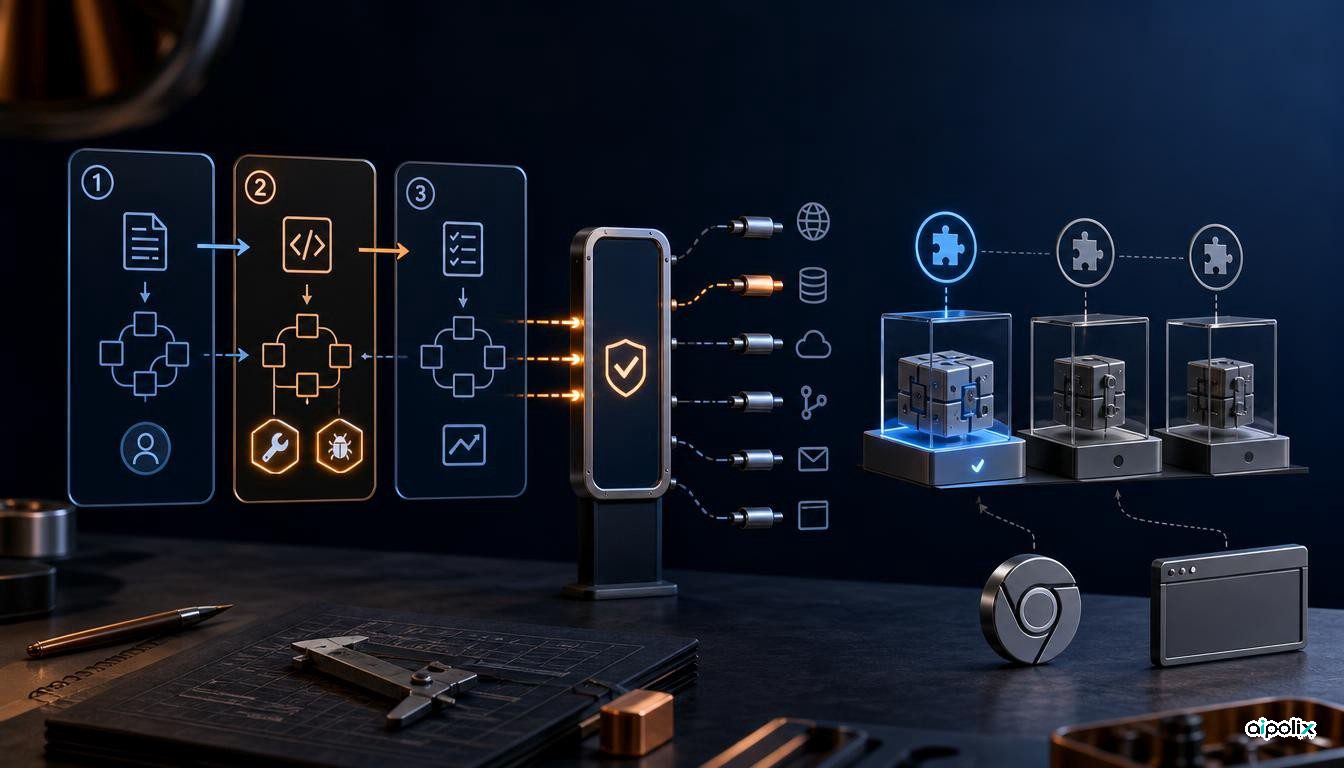
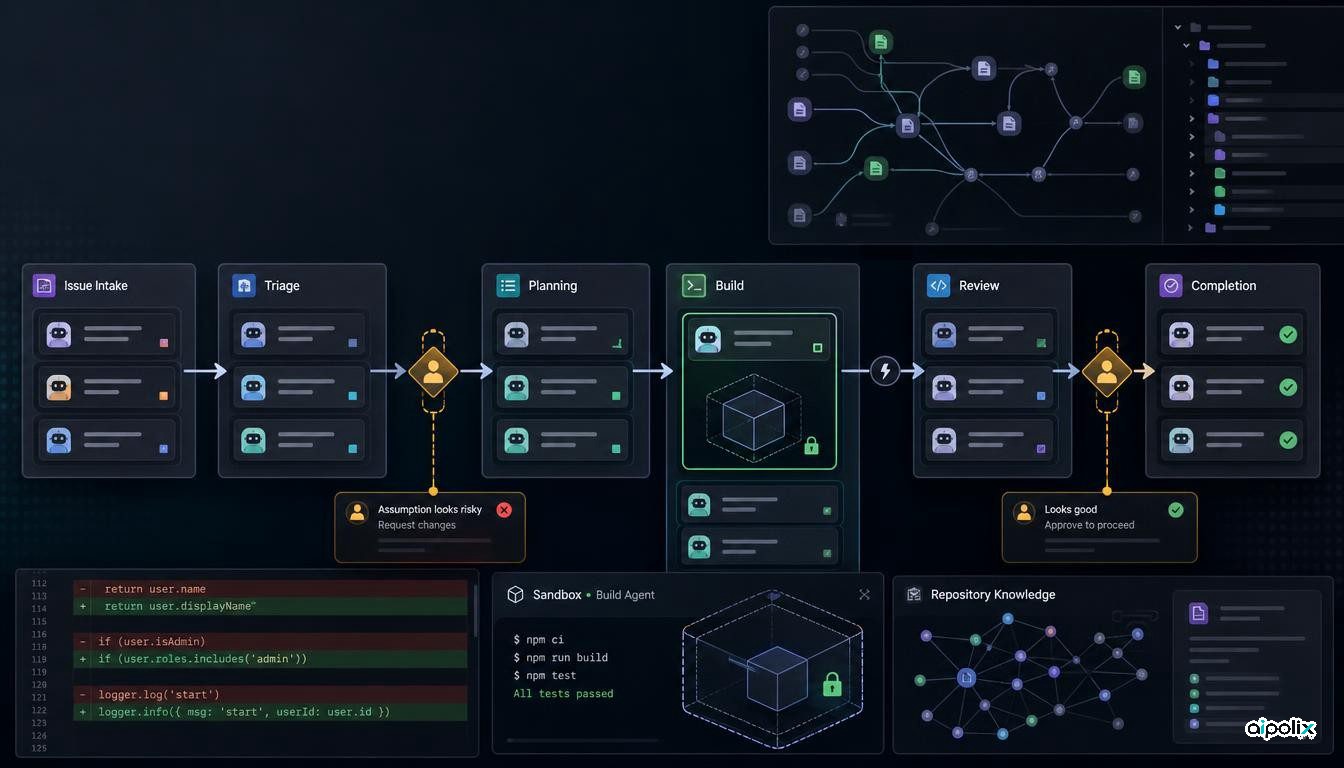
Mastra Factory در نسخه بتا امکان تعیین جداگانه اختیار عامل و تأیید انسانی را در بررسی، برنامهریزی، پیادهسازی و بازبینی فراهم میکند.