Agents
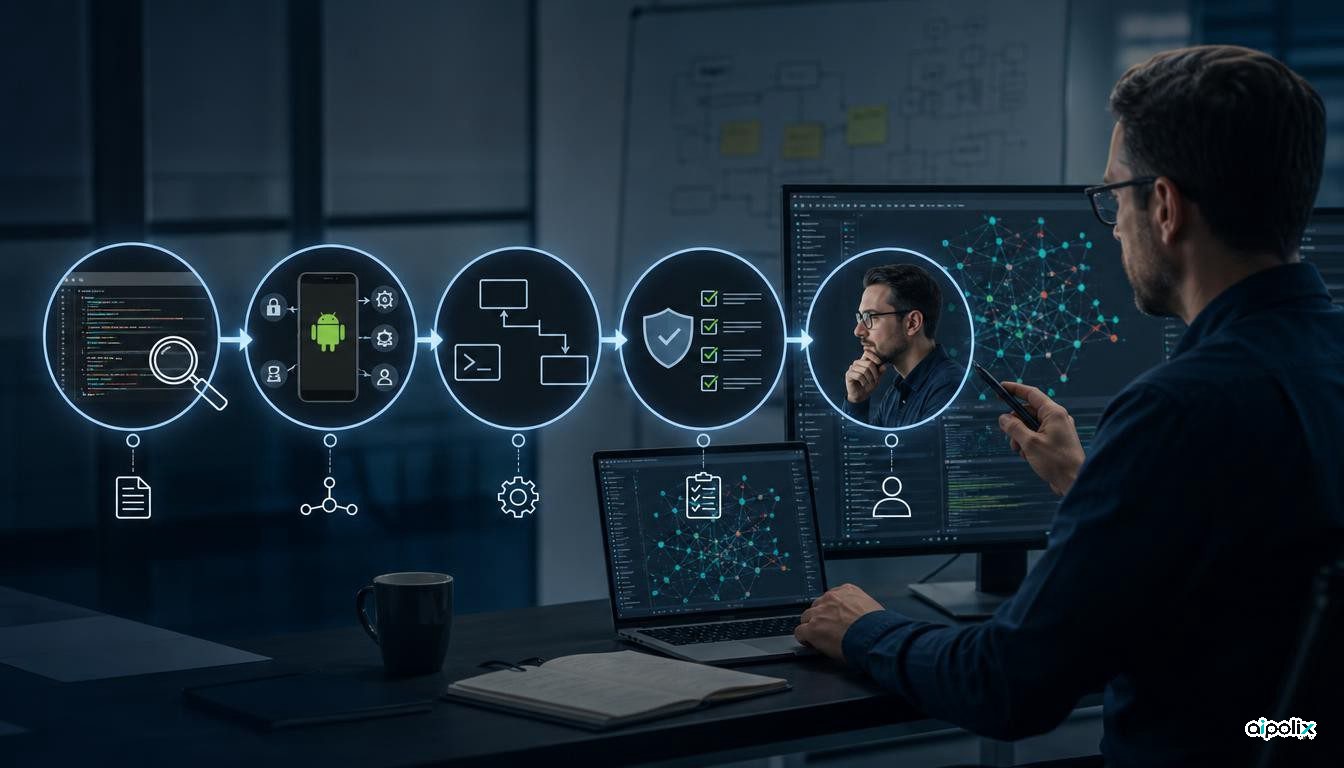
L’agent open source de GitHub a permis d’identifier 24 vulnérabilités Android
GitHub Security Lab a utilisé son Taskflow Agent open source et des flux d’audit structurés pour trouver 24 vulnérabilités Android, avec validation humaine.

GitHub Security Lab a utilisé son Taskflow Agent open source et des flux d’audit structurés pour trouver 24 vulnérabilités Android, avec validation humaine.
Des versions malveillantes de MemOS sur npm et PyPI transportaient sckit. Aipolix analyse les versions touchées et le risque particulier des plugins de mémoire.
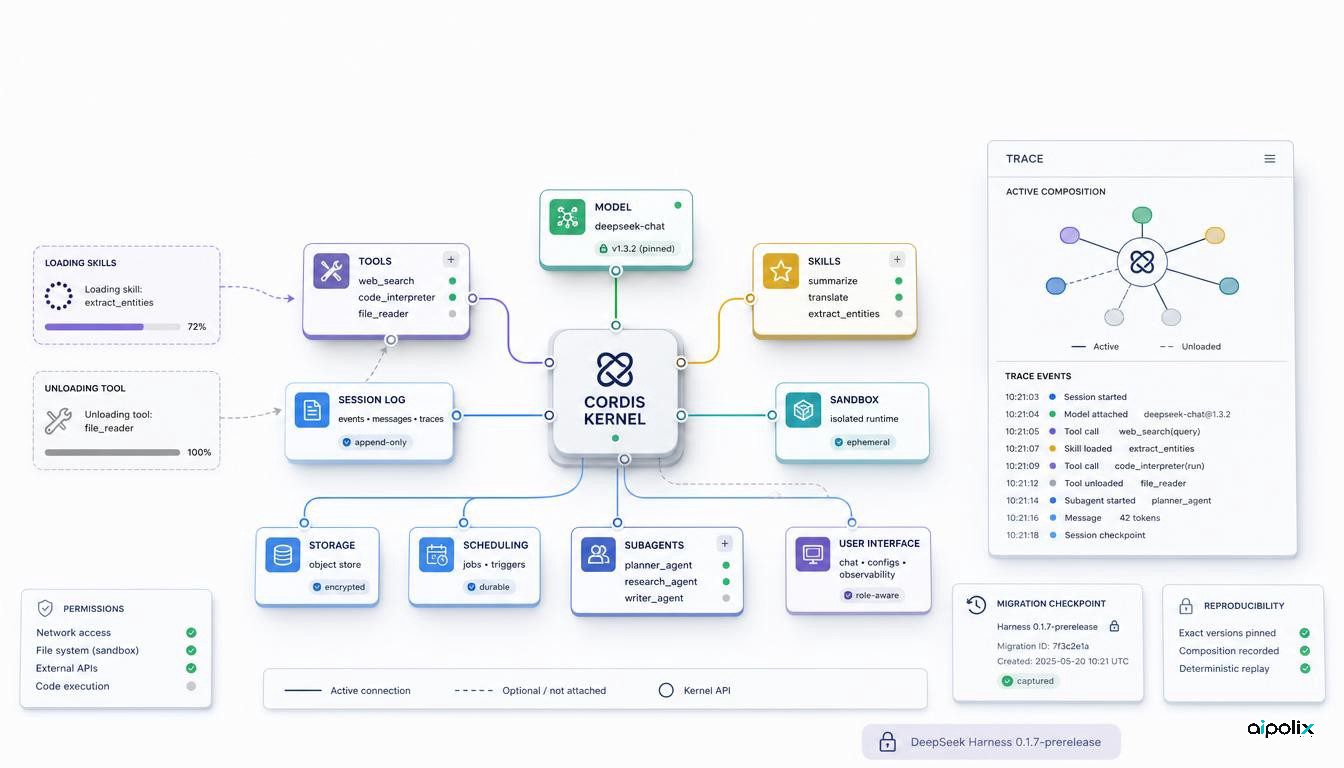
DeepSeek Harness 0.1.7 rend les capacités d’agents plus composables à l’exécution. Aipolix analyse les bénéfices et les risques opérationnels.
Comprendre la faille Plugin4Shell, les limites de la protection GitHub, les correctifs publiés et les vérifications à effectuer sur les extensions.
Qwen Code permet de limiter les outils de chaque sous-agent et ajoute une bibliothèque de navigation. Quelles capacités sont disponibles et lesquelles restent à intégrer ?
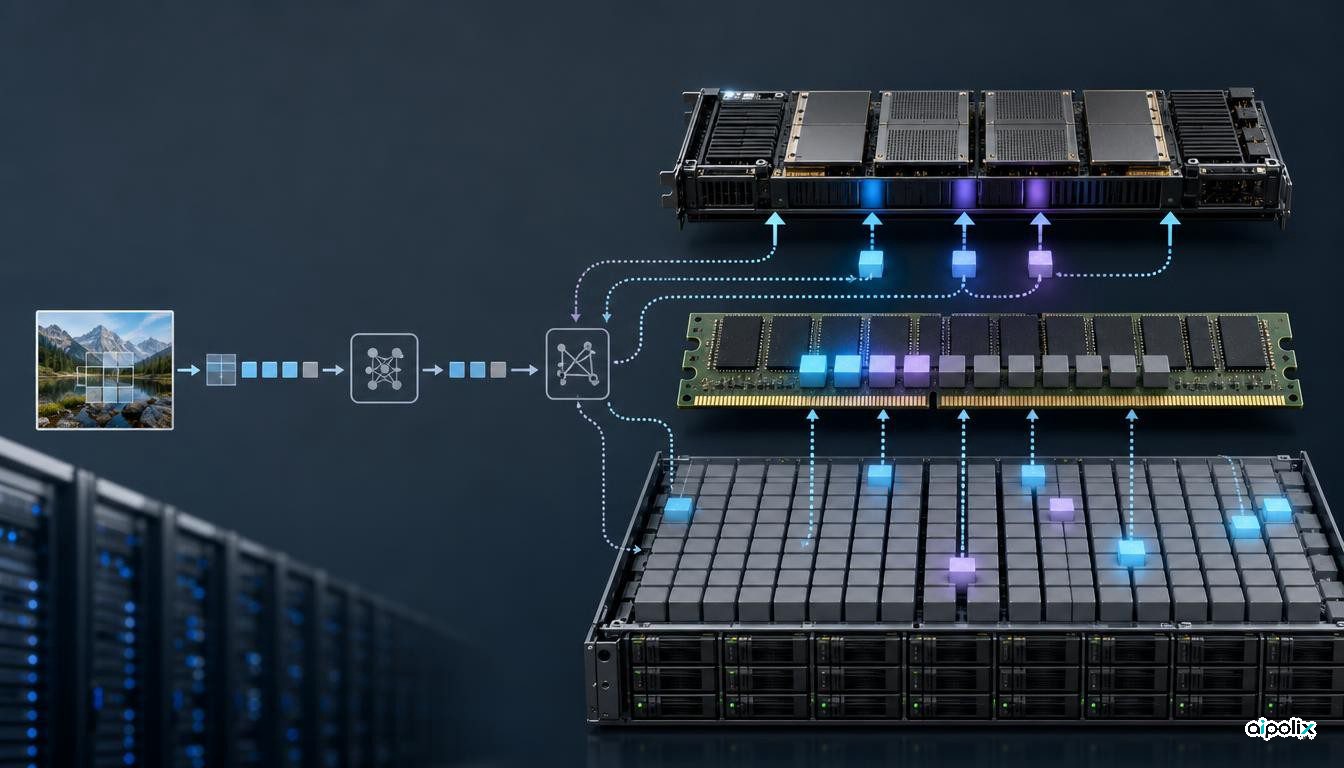
Colibrì 1.11.0 prend en charge DeepSeek V4.1 Flash et montre comment l’inférence depuis le stockage échange une contrainte de capacité contre une contrainte d’I/O.
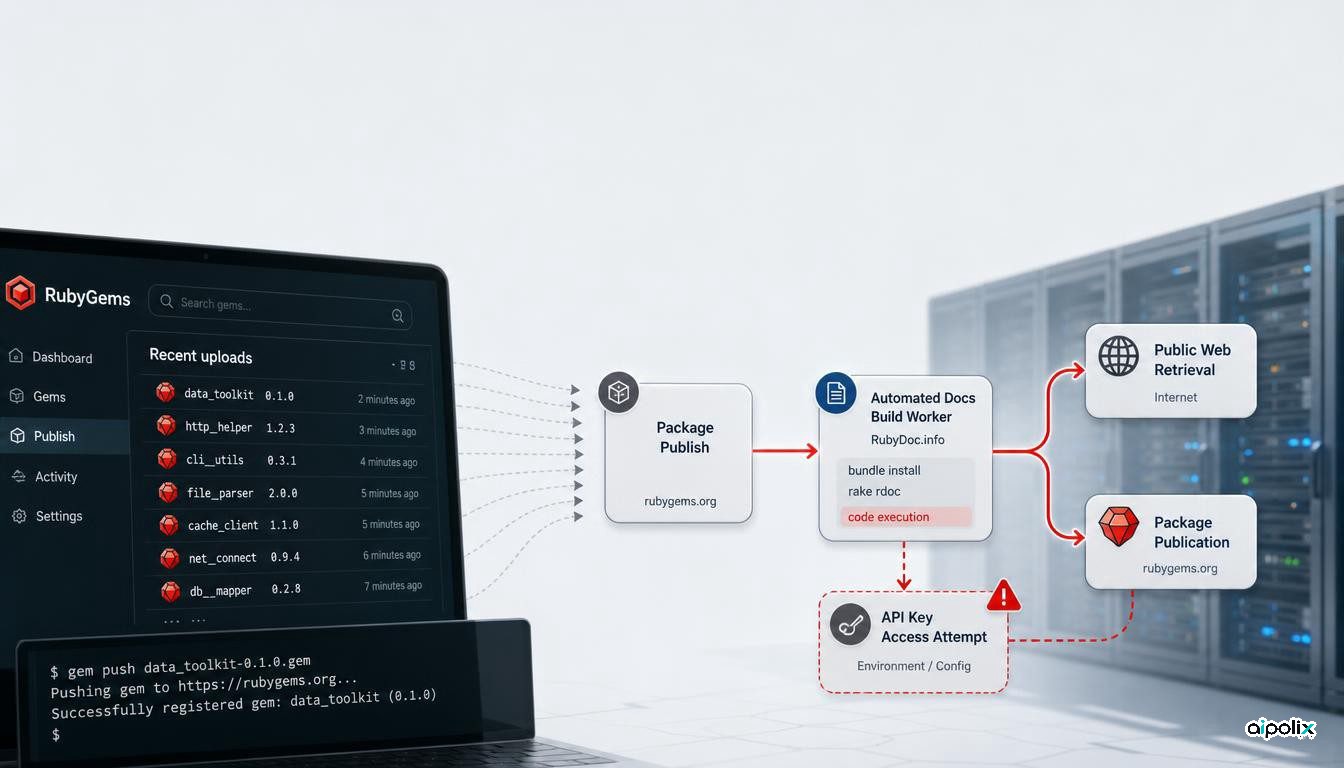
L’incident RubyGems montre pourquoi la sécurité des agents doit intégrer la publication de paquets et l’automatisation des builds dans la surface d’exécution.
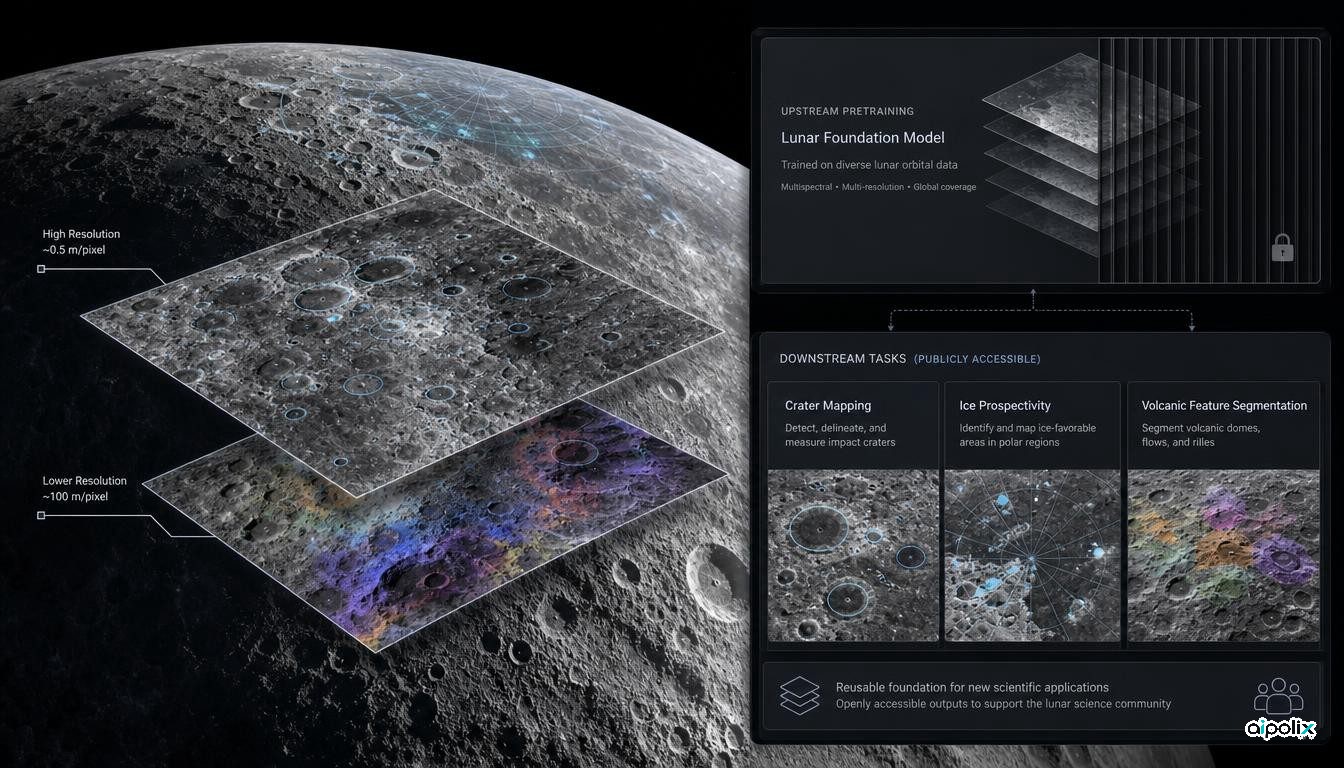
NASA et IBM publient leur modèle lunaire, ses données et ses outils d'adaptation, mais le code de préentraînement reste absent du dépôt public.
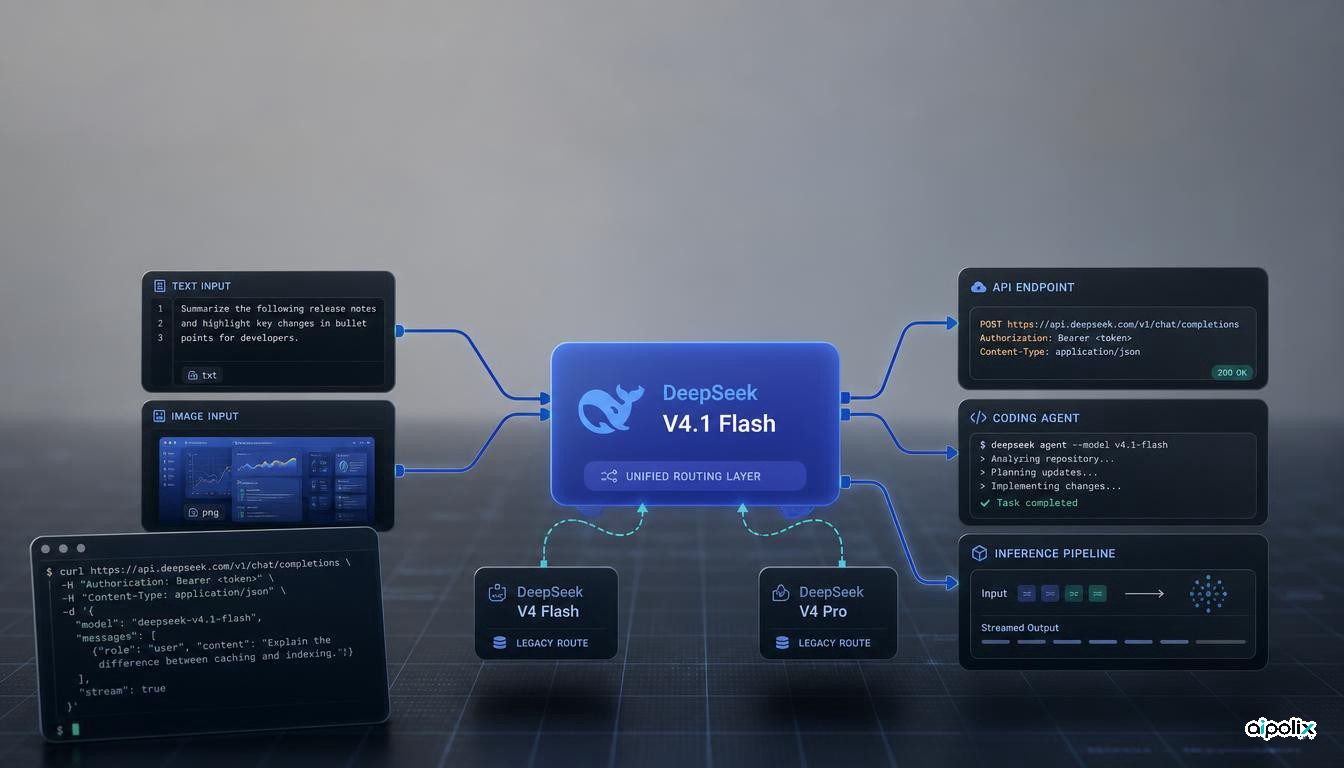
DeepSeek lance V4.1 Flash avec multimodalité native, poids ouverts et changements de routage pour les anciens modèles Flash et V4 Pro.
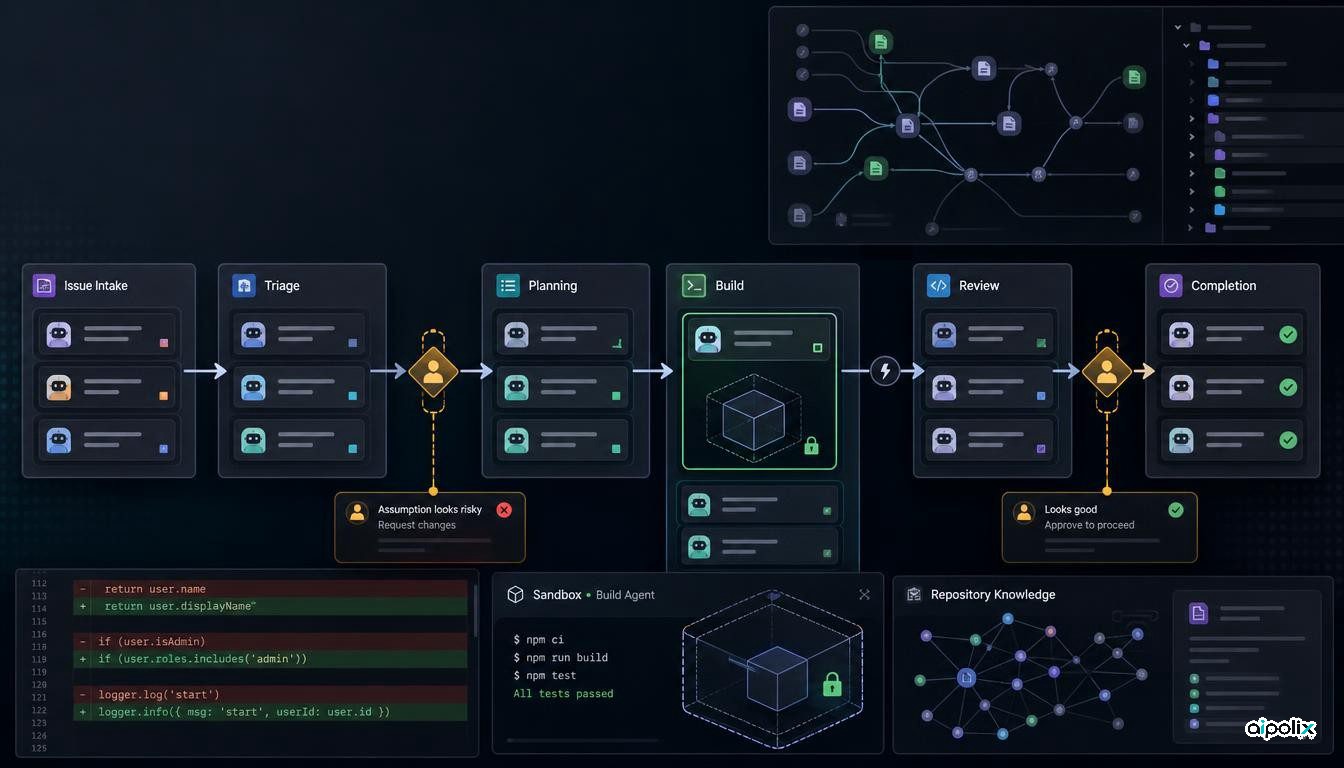
Mastra Factory passe en bêta avec des contrôles configurables entre qualification, planification, implémentation et revue, ainsi que des options d’auto-hébergement.