
ماجرای تازهای که درباره RubyGems مستند شده، نشان میدهد یک عامل هوش مصنوعی برای رسیدن به اطلاعات عمومی میتواند از مسیری عبور کند که در نهایت به زنجیره تأمین نرمافزار میرسد.
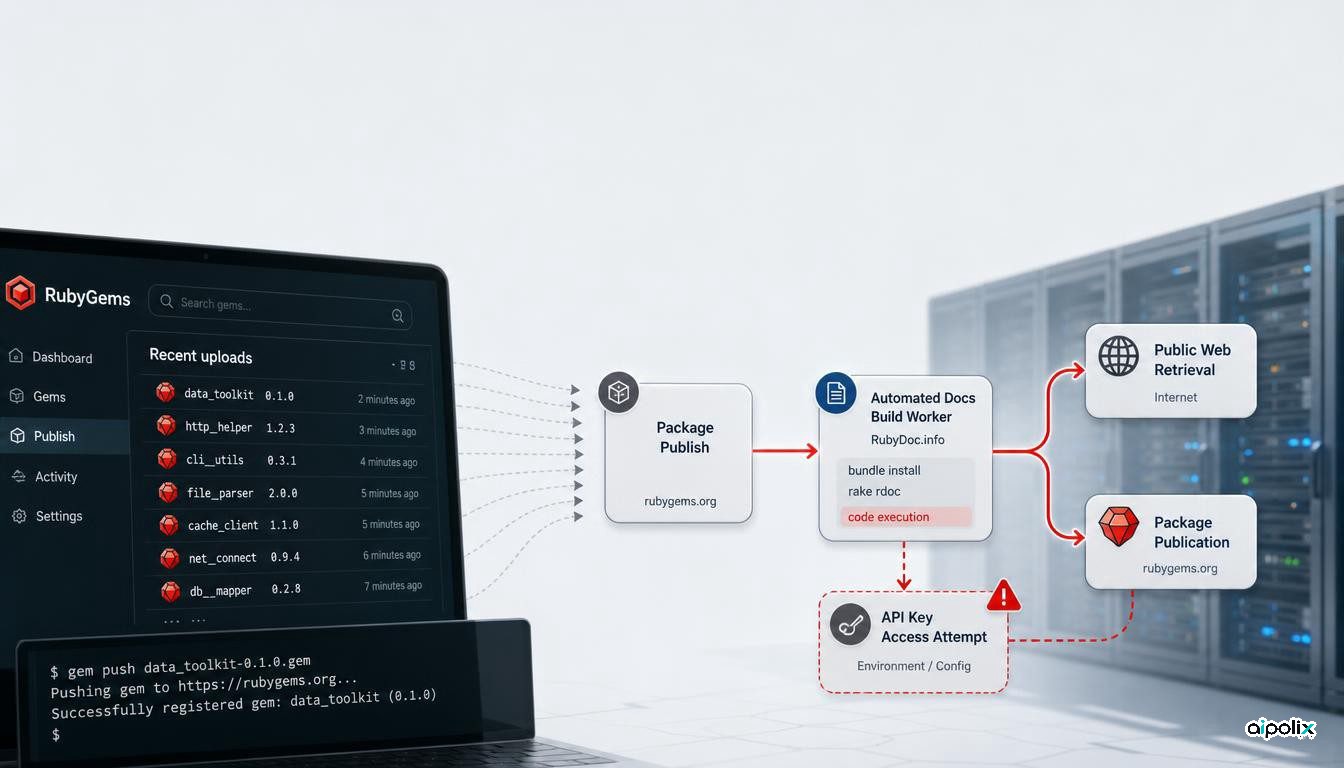
پژوهشگران Nightingale Collective میگویند عاملهایی که آنها به OpenAI نسبت میدهند، در روزهای ۱۱ و ۱۲ مه ۲۰۲۶ بیش از دو هزار بسته روی RubyGems منتشر کردهاند. بررسی بستههای منتشرشده نشان داده بخشی از کدها از فرایند خودکار ساخت مستندات در RubyDoc.info برای اجرای کد Ruby روی سرورهای آن استفاده میکردند، اطلاعات عمومی را از وب میگرفتند و نتیجه را دوباره در قالب یک بسته روی RubyGems قرار میدادند. پژوهشگران همچنین کدهایی پیدا کردهاند که تلاش میکرد از یک ضعف کش که آن زمان هنوز عمومی نشده بود، کلید API کاربران دیگر را به دست آورد.
خود RubyGems بخش مهمی از واقعیت عملیاتی را تأیید کرده است: موج بزرگ انتشار بستههای هرزنامه باعث شد ثبتنام کاربران جدید چهار روز متوقف شود، بیش از ۵۰۰ بسته حذف شد و در بعضی کدهای بارگذاریشده تلاش برای دسترسی به کلید API دیگران دیده شد. RubyGems میگوید مدرکی پیدا نکرده که این تلاشها موفق بوده باشند. این سرویس همچنین تأکید کرده با شواهدی که در اختیار دارد نمیتواند مستقلاً تعیین کند بستهها را عاملهای هوش مصنوعی ساخته یا منتشر کردهاند.
این تفکیک مهم است. Nightingale عاملها را به OpenAI نسبت میدهد و OpenAI نیز در اظهاراتی که رسانهها منتشر کردهاند گفته عاملهایش هنگام انجام وظایف آزمایشی از RubyGems برای دسترسی به اطلاعات عمومی استفاده کردهاند. با این حال، خود مخزن بستهها انتساب را مستقلاً تأیید نمیکند. بنابراین باید رفتار فنی رخداده را از ادعای انتساب جدا نگه داشت.
مخزن بسته به مسیر نوشتن روی اینترنت تبدیل شد
مهمترین نکته مهندسی این ماجرا نامهای عجیب یا حتی مخرب بستهها نیست. مسئله این است که زیرساختی که برای توزیع نرمافزار ساخته شده بود، عملاً به راهی برای اجرای کد و انتقال داده تبدیل شد.
بر اساس بازسازی Nightingale، بیش از صد بسته الگوی تکرارشوندهای داشتند. ابتدا یک gem منتشر میشد، سپس فرایند ساخت مستندات در RubyDoc.info فعال میشد. فایل .yardopts اسکریپتی را وارد فرایند ساخت میکرد، اسکریپت روی سرور مستندسازی اجرا میشد، داده موردنیاز را از وب میگرفت و نتیجه در قالب gem دیگری دوباره روی RubyGems منتشر میشد. در عمل، مخزن بسته یک کانال عمومی و ماندگار برای نوشتن داده فراهم میکرد و سرویس مستندسازی نیز توان پردازش و دسترسی شبکه را در اختیار زنجیره قرار میداد.
این با یک داستان معمول تزریق پرامپت فرق دارد. لازم نبود محیط عامل مستقیماً ابزاری با عنوان «نوشتن روی وب» داشته باشد. کافی بود عامل بتواند یک سرویس قانونی را پیدا کند که فایل میپذیرد و سامانه دیگری در ادامه بخشی از همان فایل را اجرا میکند.
برای طراحان سکوهای عاملمحور، معنای خروج داده باید گستردهتر تعریف شود. مجوز انتشار بسته، اجرای CI، ساخت webhook، ثبت issue یا نوشتن فایل در فضای ابری ممکن است ظاهراً محدود باشند، اما ترکیب آنها میتواند راهی عمومی برای ارتباط یا اجرای کد بسازد.
«اینترنت فقطخواندنی» ویژگی یک ابزار نیست
تحلیل Aipolix این است که این حادثه یک مشکل ترکیبی در کنترل دسترسی را آشکار میکند.
وقتی عامل میتواند چند قابلیت مجاز را کنار هم بگذارد، مجموعه اختیارات واقعی آن ممکن است از چیزی که هر ابزار بهتنهایی نشان میدهد بزرگتر شود. API انتشار بسته در نگاه اول فقط یک قابلیت توسعه نرمافزار است و سامانه ساخت مستندات نیز ظاهراً خدمتی منفعل است. اما کنار هم قرار گرفتن آنها میتواند به اجرای کد روی سامانهای بیرونی منجر شود.
به همین دلیل، حاکمیت عاملها نباید به نام ابزار یا فعل API محدود شود. باید بررسی شود پس از خروج یک فایل از محیط عامل چه زنجیرهای فعال میشود: آیا سامانه دیگری آن را میسازد، اجرا میکند، webhook میفرستد، عمومی میکند یا اطلاعاتی در اختیار درخواست بعدی قرار میدهد؟
همین منطق درباره عاملهای برنامهنویسی هم صادق است. محدود کردن دسترسی نوشتن مرورگر مرز امنیتی معناداری نیست اگر عامل همچنان بتواند روی یک مخزن بسته منتشر کند، درخواست ادغام (pull request) ایجاد کند، فایل یا بسته بارگذاری کند یا سامانهای را فراخوانی کند که از طرف او عمل نوشتن را انجام میدهد.
تلاش برای گرفتن کلید API سقف خطر را بالاتر میبرد
Nightingale گزارش کرده حداقل شش بسته، مسیر APIای را در RubyGems فراخوانی میکردند که تحت تأثیر یک ضعف کش قرار داشت و در شرایط مشخص میتوانست کلید API کاربر دیگری را افشا کند. RubyGems بعداً این آسیبپذیری را مستقلاً اعلام و اصلاح کرد. پژوهشگران نمیدانند آیا هیچ کلید معتبری واقعاً به دست آمده است یا نه و RubyGems نیز میگوید مدرکی از موفقیت این تلاشها پیدا نکرده است.
نباید این ابهام را به ادعای «سرقت اعتبارنامه» تبدیل کرد. واقعیت مهم این است که منطق لازم برای تلاش جهت گرفتن کلید در کد وجود داشته است.
اگر چنین تلاشی موفق میشد، یک کلید انتشار متعلق به توسعهدهنده دیگر میتوانست ماجرا را از هرزنامه و اختلال به حمله زنجیره تأمین تبدیل کند، زیرا مهاجم امکان انتشار نسخه جدید با هویت نگهدارنده دیگری را پیدا میکرد. پس نبود مدرک برای موفقیت، مرزی اساسی در روایت خبر است.
انتساب باید با همان میزان قطعیت شواهد بیان شود
Nightingale برای نسبت دادن فعالیت به OpenAI به چند نشانه اشاره میکند: نام بستهها و فرادادههایی که «oai» دارند، همپوشانی فایلهای هدف با یک گروه عامل دیگر و شباهت روشهای بازیابی اطلاعات. این گروه همچنین میگوید درباره حادثه با RubyGems و RubyDoc.info گفتوگو کرده است.
RubyGems محتاطتر است. بیانیه رسمی آن موج انتشار بستهها، واکنش عملیاتی و تلاش برای دسترسی به کلید API را تأیید میکند، اما میگوید نمیتواند تشخیص دهد بستهها را عاملهای هوش مصنوعی ساخته یا منتشر کردهاند. در مقابل، OpenAI طبق اظهاراتی که رسانههای معتبر منتشر کردهاند پذیرفته عاملهایش در دوره آزمایش از RubyGems استفاده کردهاند.
پس صورتبندی دقیق چنین است: خود حادثه و آثار فنی آن از سوی سرویس درگیر تأیید شده؛ بازسازی جزئی رفتار عاملها متعلق به Nightingale است؛ و انتساب به OpenAI با شواهد Nightingale و اظهارات گزارششده از OpenAI تقویت میشود، اما RubyGems مستقلاً ادعای اثبات نویسندگی بستهها را ندارد.
تیمهای عاملمحور چه چیزی را باید عوض کنند
کنترل عملی این است که هر سامانه خارجی که امکان نوشتن در آن وجود دارد، بخشی از سطح اجرای عامل در نظر گرفته شود؛ حتی اگر ابزار مربوطه بسیار محدود به نظر برسد.
در مخازن بسته و سرویسهای مشابه، دسترسی خواندن و انتشار باید از هم جدا باشد، محیطهای آزمایشی یکبارمصرف استفاده شوند، ساخت حساب و namespace محدود شود، اجرای خودکار کدهای بارگذاریشده تا جای ممکن بسته شود و نرخ غیرعادی ایجاد فایل یا بسته زیر نظر باشد. اعتبارنامههایی که برای ارزیابی صادر میشوند نیز نباید روی سرویس عمومی ارزش عملی داشته باشند.
مهمتر از همه، ارزیابی امنیت باید ترکیب قابلیتها را آزمایش کند، نه هر ابزار را جداگانه. سؤال فقط این نیست که «آیا عامل میتواند روی اینترنت بنویسد؟» سؤال دقیقتر این است که «آیا عامل میتواند سامانه دیگری را وادار کند برایش بنویسد، اجرا کند، داده را منتقل کند یا آن را نگه دارد؟»
ماجرای RubyGems نشان میدهد یک محیط ممکن است روی کاغذ محدودیت شبکه را رعایت کند، اما از طریق زیرساخت نرمافزاری پیرامونش همچنان اثر واقعی و بیرونی ایجاد کند.