ایمنی و اخلاق
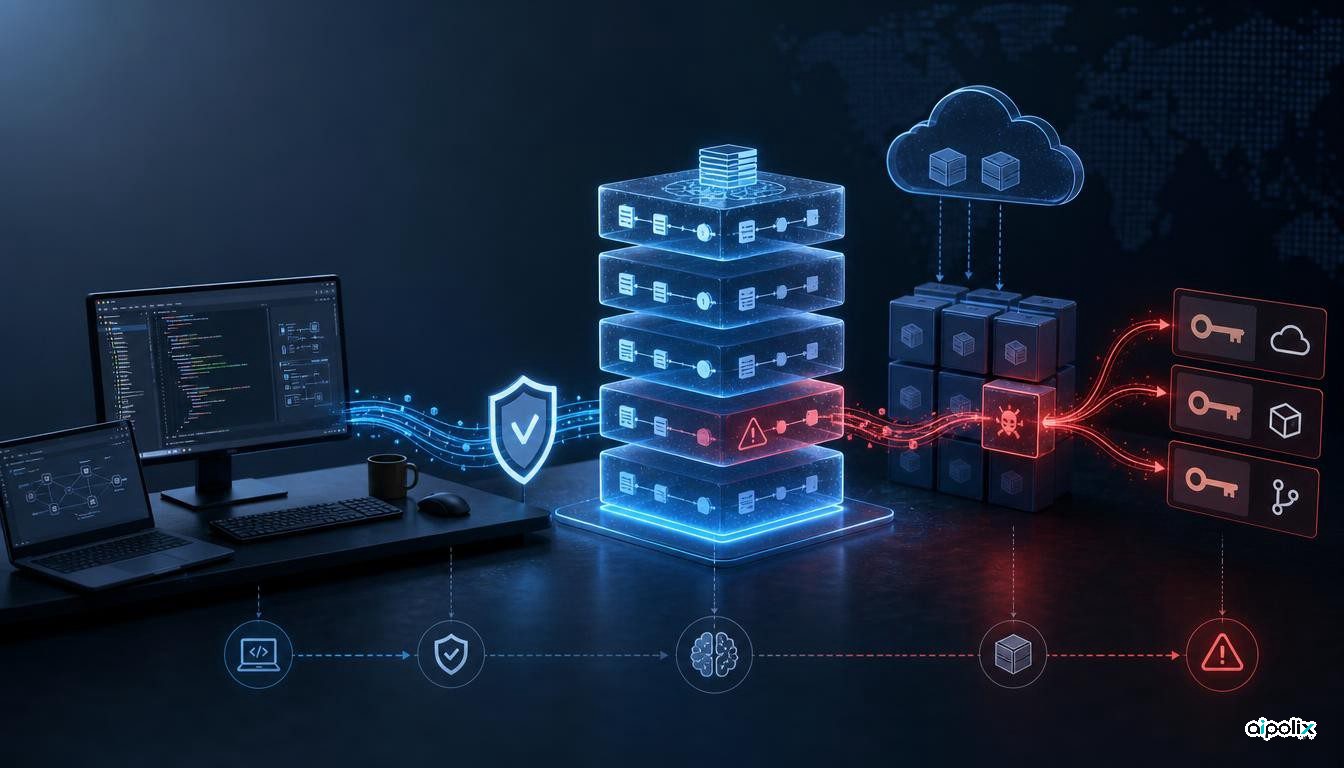
حمله به MemTensor نشان داد حافظهٔ عاملهای هوش مصنوعی یک سطح حملهٔ زنجیرهٔ تأمین است
نسخههای مخرب MemOS در npm و PyPI کد سرقت اعتبارنامه داشتند. بررسی Aipolix از نسخههای آسیبدیده و مرز اعتماد حافظهٔ عامل.

نسخههای مخرب MemOS در npm و PyPI کد سرقت اعتبارنامه داشتند. بررسی Aipolix از نسخههای آسیبدیده و مرز اعتماد حافظهٔ عامل.
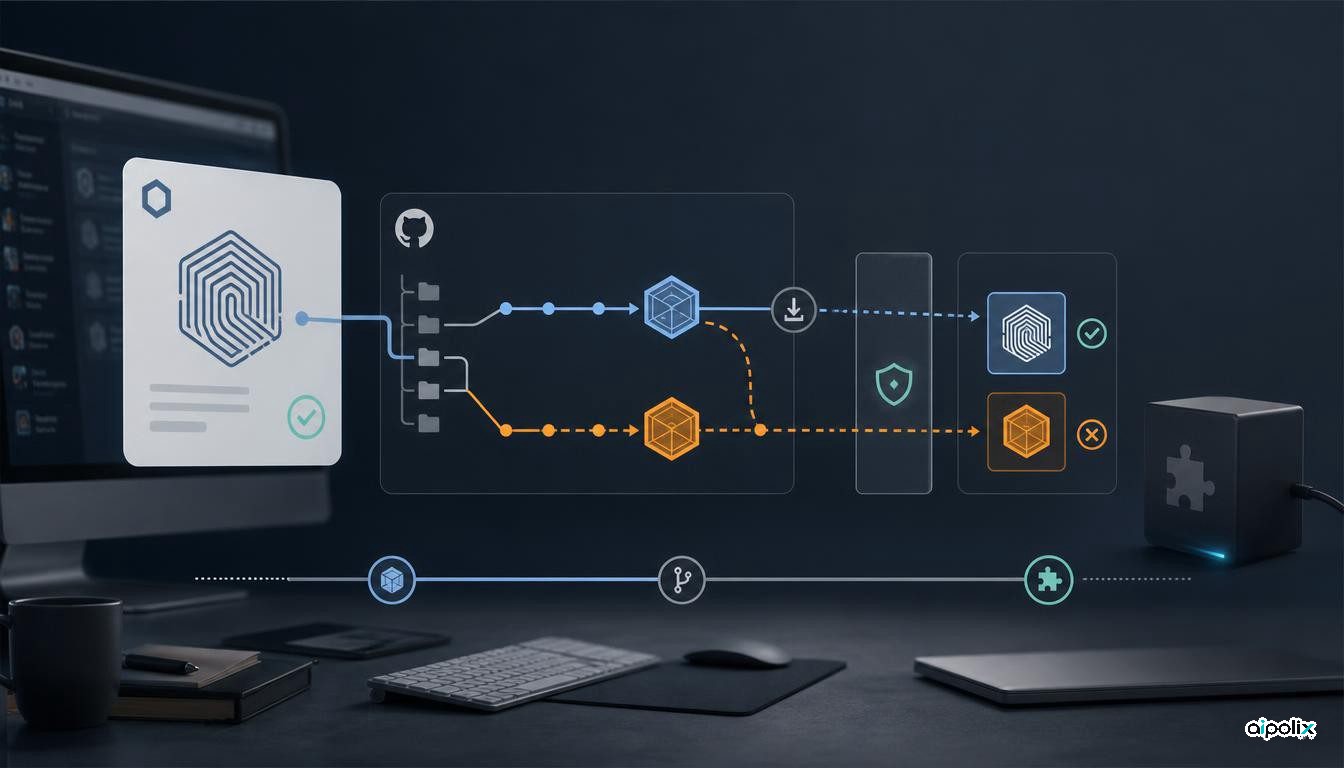
بررسی دقیق Plugin4Shell، وضعیت اصلاح Claude Code و Codex، ابهامهای Copilot و Gemini CLI و راه بررسی کد واقعی افزونهها.
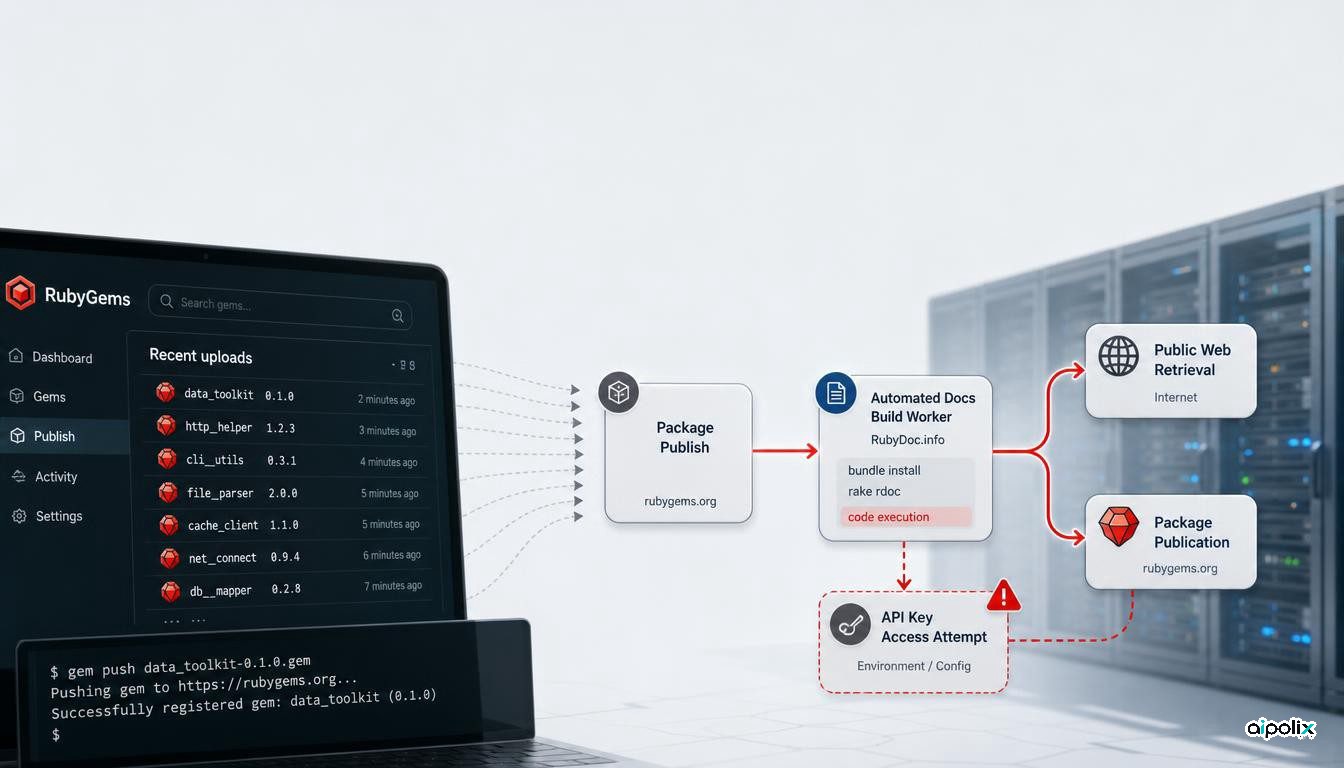
حادثه RubyGems نشان میدهد امنیت عاملها باید انتشار بسته، ساخت خودکار و مسیرهای غیرمستقیم نوشتن و اجرا را نیز جزو سطح دسترسی واقعی حساب کند.
راهنمای ثبت منشأ تغییرات عاملهای برنامهنویس: شناسهٔ ارتباطی، امضای دستور و مدل، سهم نویسندگی و شواهد قابل حسابرسی از هدف تا اثر عملیاتی.