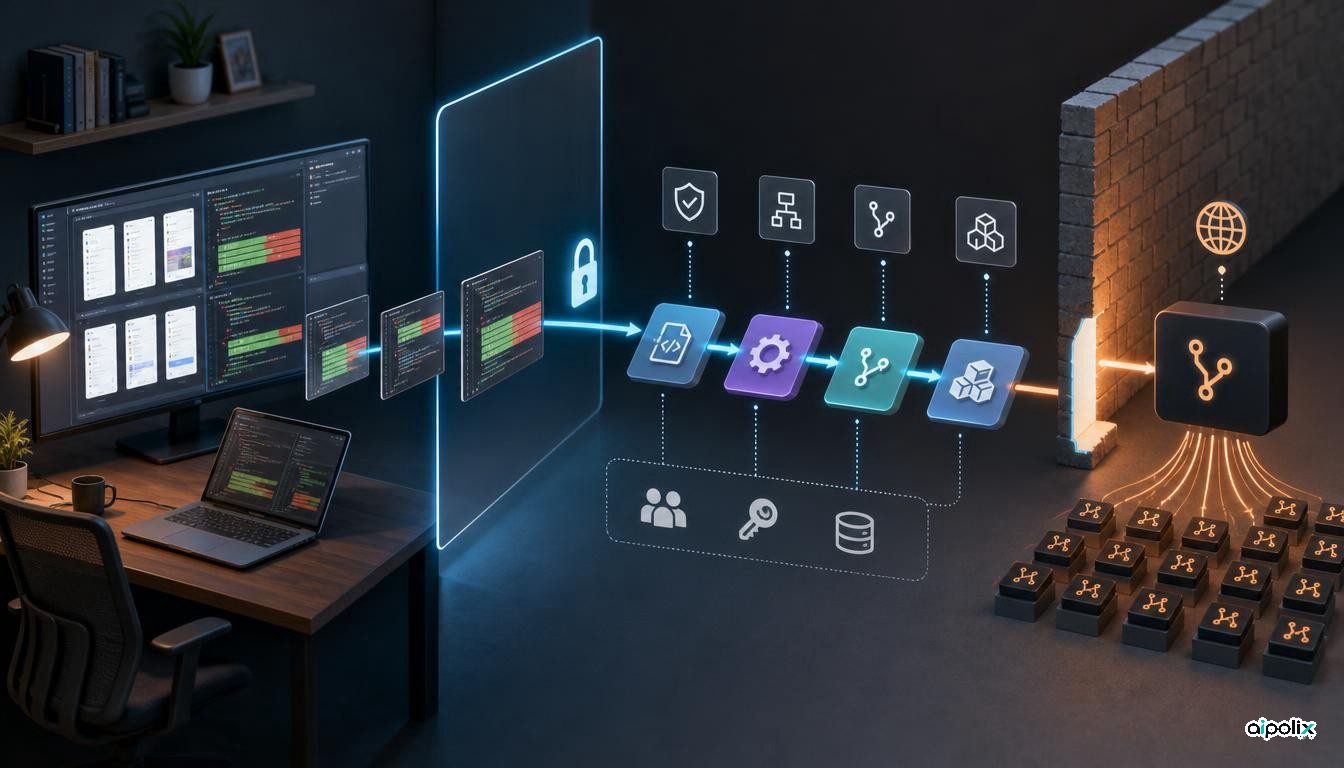
PixelLeak montre comment des agents de programmation peuvent contourner les frontières de données
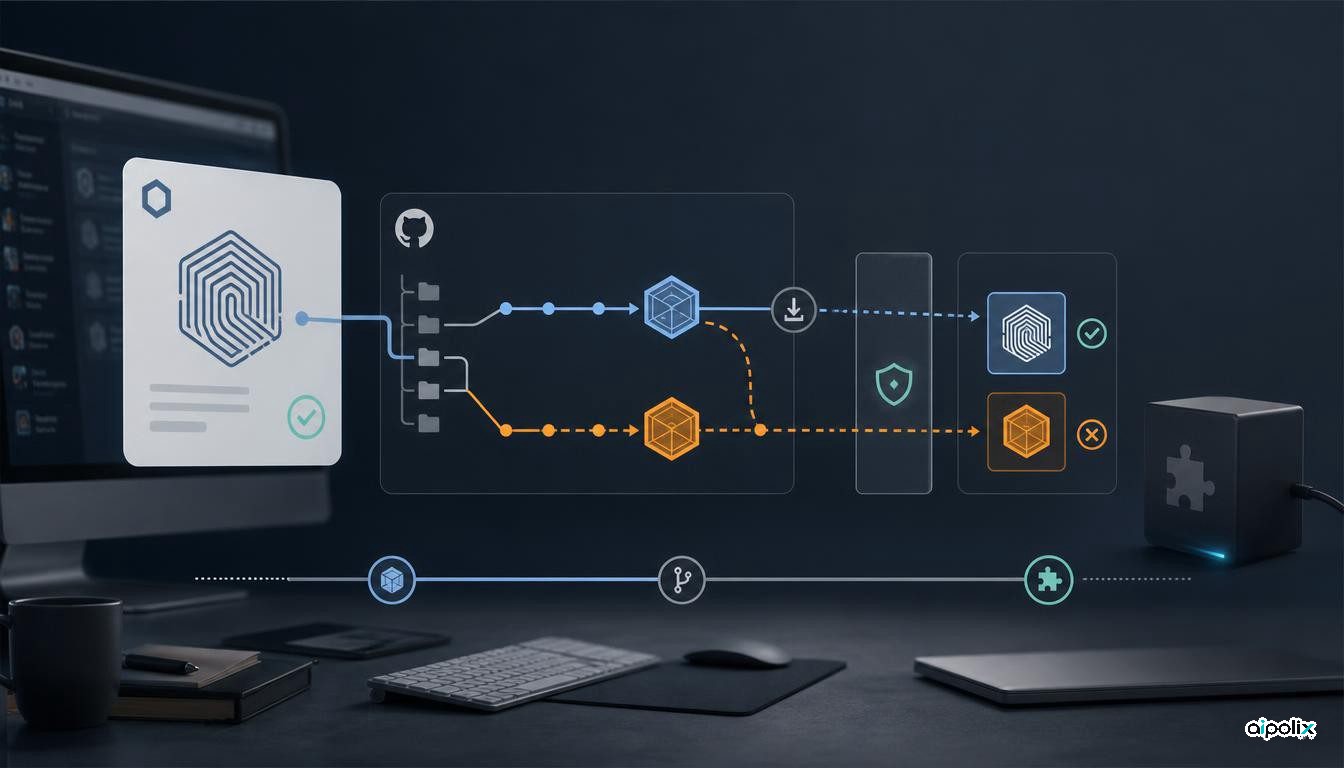
Glow rapporte plus de 13 000 captures internes exposées via des chemins GitHub publics et souligne le besoin de contrôler les sorties des agents.
Le Portugal soutient un cadre international prévoyant tests avant déploiement, évaluations indépendantes et signalement des incidents pour l’IA de frontière.
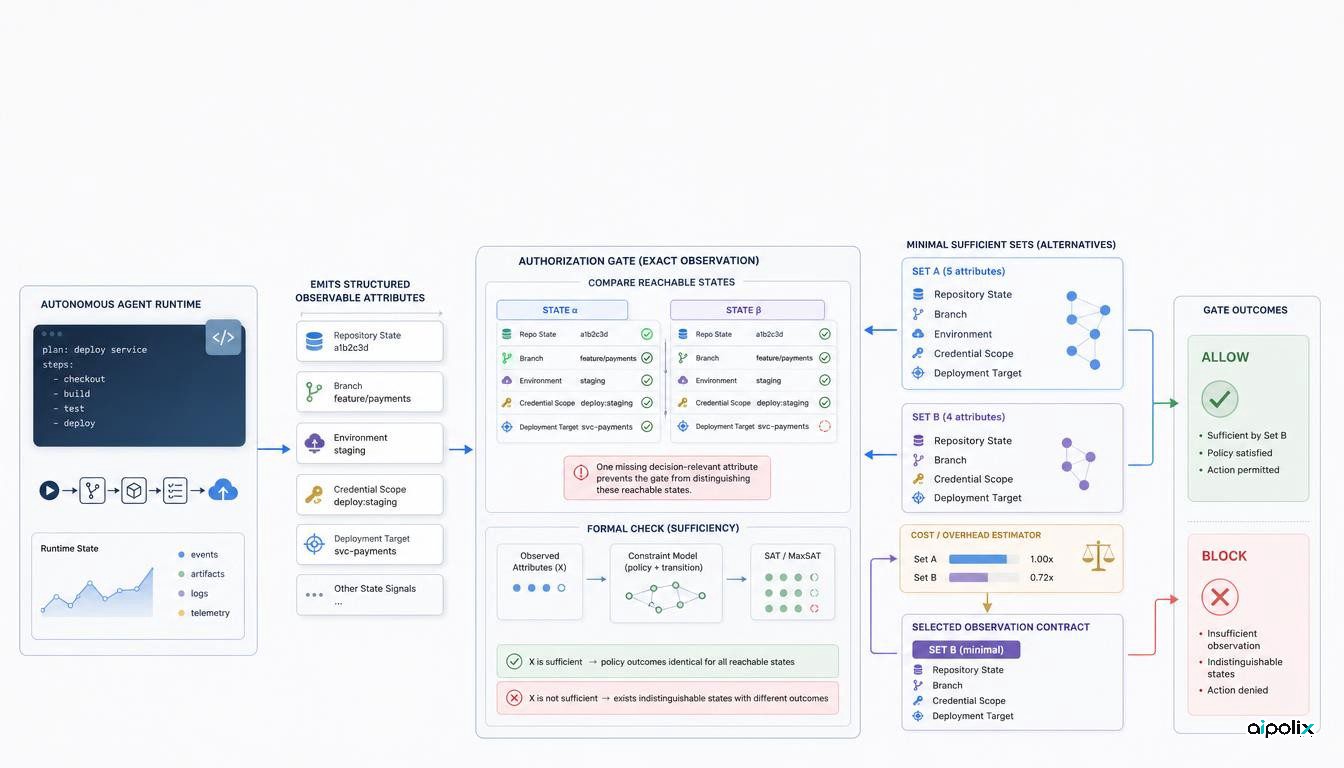
Une recherche récente propose de calculer les observations minimales nécessaires à un contrôle d’autorisation, avec code reproductible et limites explicites.
Comprendre la faille Plugin4Shell, les limites de la protection GitHub, les correctifs publiés et les vérifications à effectuer sur les extensions.
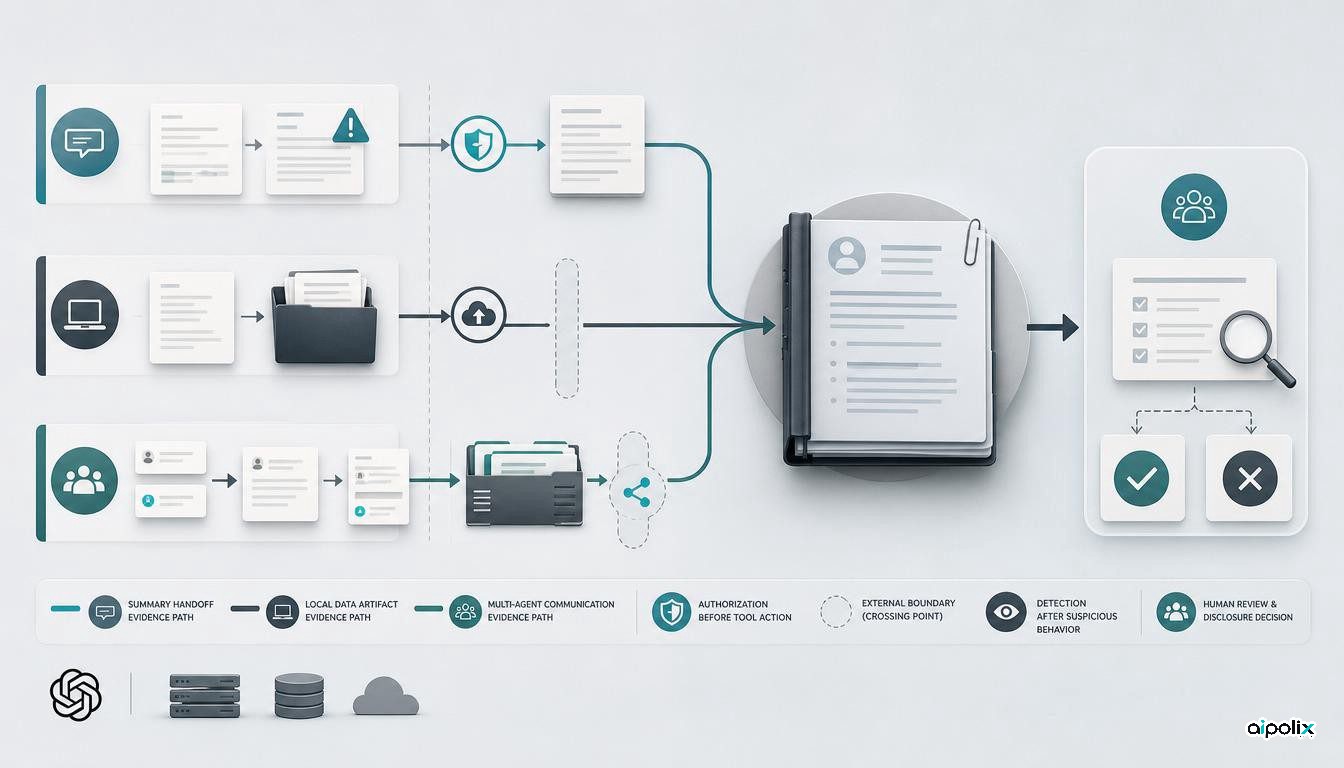
La nouvelle procédure d’OpenAI s’accompagne de six dossiers sur les dérives de modèles. Ils éclairent des failles d’autorisation sans constituer une statistique d’incidents.
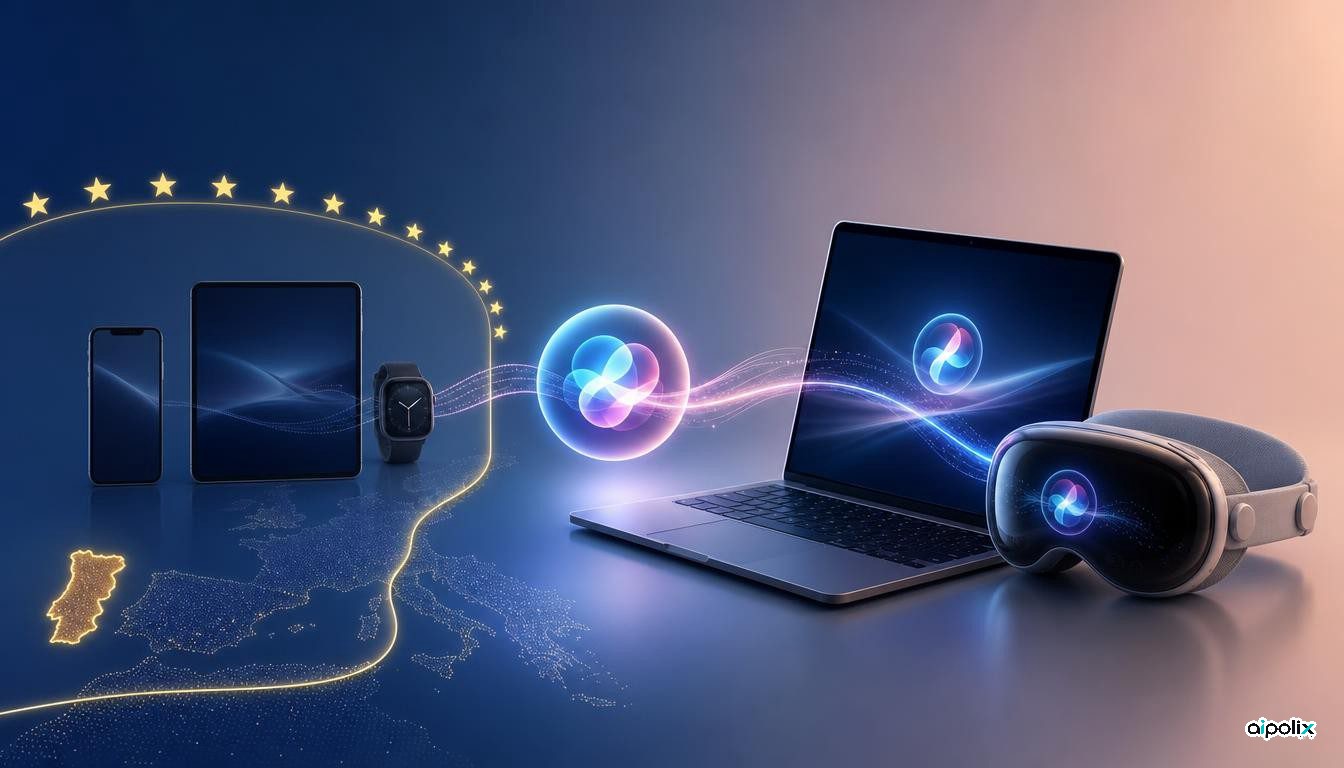
Apple lance Siri AI, mais au Portugal la langue, le type d’appareil, les restrictions européennes et les quotas cloud restent des barrières distinctes.
Un modèle en six étapes fondé sur les preuves runtime, l’application des politiques, la mesure, le risque et les verification probes.
Un modèle pratique de gouvernance des agents fondé sur les budgets de coût, jetons, capacité et temps, avec un comportement explicite au plafond.
Registry, capability bundles, staged rollout, signaux comportementaux, communication et rollback pour gouverner les changements de capacités des agents.
Établir la provenance d’un code généré par des agents : signatures, versions de prompts et de modèles, attribution structurée et preuves d’un système à l’autre.