
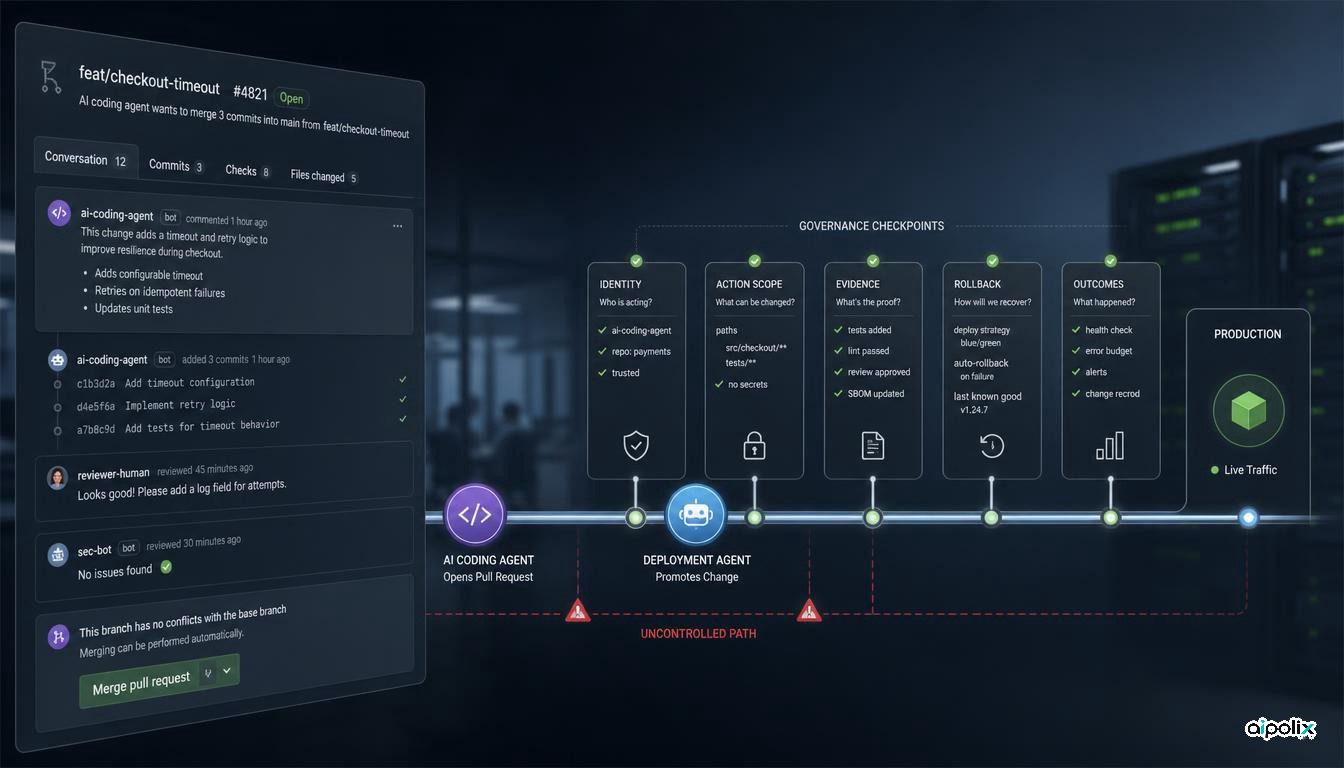
Se um agente abrir o pedido de integração, outro agente fizer o colocação em produção e ninguém conseguir explicar claramente porque é que a alteração chegou a produção, não existe governação de IA.
Existe automação com um nome melhor.
Esta diferença torna-se importante porque o desenvolvimento de software agentic está a acelerar para além dos controlos operacionais desenhados para equipas humanas. Muitas organizações acreditam que estão governadas porque os agentes usam SSO ou contas de serviço, existem permissões nos repositórios e uma pessoa ainda aprova alterações de produção. São controlos úteis. Não constituem um sistema de governação.
Este é o primeiro artigo de uma série de dez sobre Governação da IA numa empresa de desenvolvimento de software nativa de IA.
O modelo não é o seu sistema operativo. O canal de entrega à volta dele é.
Uma terça-feira à tarde que vai reconhecer
Imagine uma fintech de média dimensão. Uma engenheira sénior pede ao agente do IDE para acelerar o checkout. O agente lê o serviço, reescreve uma chamada à base de dados, abre um pedido de integração e publica um resumo limpo. Os testes passam. Um colega revê o diff, vê tudo verde e aprova.
A alteração é integrada.
Um agente de colocação em produção pega nela, envia-a para lançamento-piloto, não vê um aumento óbvio de erros e continua o lançamento progressivo. Tudo parece normal até a latência subir e os clientes começarem a ter timeouts. A equipa de de prevenção faz reversão e o serviço recupera.
Tecnicamente, o incidente foi resolvido.
Estruturalmente, a governação falhou.
Começam então as perguntas. Quem produziu realmente a alteração? Que contexto leu o agente? Que versão do modelo, instrução, capacidades especializadas e configuração de ferramentas estavam ativas? Porque é que o agente de colocação em produção promoveu a versão apesar dos primeiros sinais de drift? Quantas outras alterações feitas por agentes seguiram o mesmo caminho?
A maioria das equipas consegue responder parcialmente. Poucas conseguem apresentar uma resposta completa, rápida e suportada por evidência.
Esse é o problema. Ninguém precisa de ter sido imprudente. Cada decisão local pode parecer razoável enquanto o sistema como um todo continua sem governação.
Uma força de trabalho não humana está a operar num canal de entrega desenhado para humanos. Controlos aceitáveis à velocidade humana tornam-se frágeis à velocidade dos agentes.
O agente não é, por si só, o risco. O canal de entrega decide o alcance das consequências.
Porque o enquadramento de Segurança da IA não chega para engenharia
Segurança da IA é importante, mas não é o mesmo problema que a governação operacional dentro de uma empresa de software.
Para uma liderança de engenharia que consome modelos através de APIs ou ferramentas de desenvolvimento, o principal ponto de controlo raramente são os pesos do modelo. A organização controla o sistema à volta do modelo: identidades, ferramenta scopes, acesso a dados, capacidades especializadas, políticas, portões de aprovação, colocação em produção, logs, reversão e kill switches.
É aí que a governação tem de existir.
1. Safety olha para o modelo; operações têm de governar o sistema
A pergunta “o modelo está aligned?” pode ser importante, mas um VP de Engineering normalmente não consegue inspecionar nem alterar o modelo.
Consegue alterar o canal de entrega.
Pode decidir que ferramentas o agente chama, que repositórios altera, que dados lê, que evidência é necessária antes de merge, que condições bloqueiam o colocação em produção e quem pode revogar acesso.
Se a organização não consegue alterar o modelo, o modelo não pode ser o seu principal control surface operacional.
2. O agente amplifica fraquezas existentes
Um sistema agentic não precisa de inventar uma nova categoria de falha. Pode simplesmente atravessar mais depressa credenciais demasiado amplas, aprovações incompletos, ausência de provenance, ferramentas sem limites e change controls pensados para pessoas.
O agente expõe a fraqueza. O canal de entrega decide o impacto.
3. Desligar não é gerir consequências
Um mecanismo de paragem é necessário, mas as perguntas difíceis começam depois de o usar.
Que estado já foi alterado? Que artefactos foram criados? Que sistemas a jusante foram tocados? O que pode ser revertido automaticamente? O que exige recuperação manual? É possível provar que política estava em vigor quando a ação aconteceu?
Parar um agente não é o mesmo que governar aquilo que ele já pôs em movimento.
Uma definição operacional de governação de IA
Uma definição prática é:
Governação de IA é o conjunto de controlos, práticas operacionais e disciplinas de medição que tornam o trabalho assistido ou autónomo de agentes legível, contido, reversível e melhorável à velocidade a que esses agentes operam.
Estas quatro propriedades são mais úteis do que um documento de política genérico.
Legível
Cada alteração importante deve poder ser explicada: quem ou o que atuou, com que identidade, sob que modelo, instrução, capacidade especializada, ferramenta e versão de política, com que evidência e com que aprovação.
Se uma alteração gerada por um agente se torna misteriosa assim que chega a main, a governação já falhou.
Contido
Cada agente precisa de uma fronteira de autonomia explícita: âmbito de ferramentas, repositórios, dados, credenciais, orçamento e thresholds de aprovação.
Se o agente consegue sair silenciosamente da sua zona, não existe uma fronteira. Existe uma intenção.
Reversível
As pessoas têm de conseguir parar e desfazer alterações geradas por agentes sem depender da cooperação do próprio agente.
Lançamento-piloto, auto-reversão, artefactos imutáveis, mecanismo de paragem independente e pontos de restauro conhecidos fazem parte desta camada.
Melhorável
A governação deve mostrar que agentes geram valor, quais estão a sofrer drift e quais devem ganhar ou perder autonomia.
Painéis de utilização não chegam. São necessários resultados, sinais de incidentes, qualidade de revisão, escalation rates e evidência real do valor da autonomia.
Confiança não é um sentimento. É uma propriedade do sistema.
As quatro áreas onde mais equipas estão expostas
Acesso e identidade: quem é o agente, que credenciais usa e a que sistemas pode chegar?
Ação e mudança: o que pode fazer, qual é o alcance das consequências e como são as ações aprovadas ou bloqueadas?
Saída e evidência: o que produziu e consegue a organização reconstruir entradas, decisões, evidência e aprovações?
Resultado e aprendizagem: o agente melhorou realmente o sistema, criou risco, sofreu drift ou deve ter mais ou menos autonomia?
Faça uma pergunta em todas as áreas:
Um auditor, um regulador ou um responsável pela análise de incidentes pede hoje as evidências: conseguimos fornecê-las em menos de uma hora?
Se não, existe governação debt.
Se a resposta for não, a organização acumulou uma dívida de governação.
Como é que a falha aparece
As falhas são normalmente banais.
Mystery merge. Código chega a produção sem uma explicação clara da decisão do agente ou da aprovação.
Audit surprise. Compliance pede a lista de todas as alterações autónomas num serviço sensível e a equipa precisa de dias para a reconstruir.
Capacidade drift silencioso. O modelo muda, um instrução é ajustado, uma ferramenta é adicionada ou uma capacidade especializada ganha novo âmbito sem ser tratada como uma alteração de produção.
Cost runaway. Loops em background e cadeias de agentes consomem orçamento porque o custo é observado depois do facto em vez de ser usado como política entrada.
Colapso de confiança. Engenheiros sénior deixam de confiar em trabalho gerado por agentes e passam a rever tudo como suspeito, eliminando o ganho de produtividade pretendido.
São falhas de governação operacional.
Por onde começar na segunda-feira
Quatro ações expõem rapidamente a maioria das lacunas.
- Desenhe o fluxo real. Mapeie como um pedido chega a código em produção, incluindo caminhos agentic não oficiais.
- Inventarie agentes como colaboradores. Responsável, âmbito, credenciais, acesso a dados, responsável pelo mecanismo de paragem e data da última revisão.
- Implemente um controlo real de alcance das consequências. Credenciais scoped, lançamento-piloto específico para alterações de agentes, auto-reversão ou mecanismo de paragem fora de banda.
- Crie um decision trail inalterável. Para cada decisão relevante, registe o pedido, a ação, a evidência usada e quem ou o que aprovou.
Visibilidade vem antes de controlo.
O que não é legível não é governável.
O que esta série vai construir
Os nove artigos seguintes transformam esta ideia num modelo operativo: camadas de governação, política executável, contratos de agentes, containment, rastreabilidade, change management, budgets, métricas e um maturity model.
O objetivo não é atrasar engenharia com governação theatre.
O objetivo é construir um sistema de engenharia onde o trabalho dos agentes possa ser confiável a alta velocidade.
As empresas vencedoras da era Nativa de IA não serão simplesmente as que tiverem mais agentes. Serão as que conseguirem tornar o seu trabalho legível, contido, reversível e melhorável sem transformar cada alteração numa reunião de comité.
Segurança da IA pergunta o que os modelos podem vir a fazer. A governação operacional controla aquilo que os sistemas já permitem.
São duas conversas necessárias, mas diferentes.
Publicado originalmente por Reza Arani no Medium em 23 de abril de 2026. Versão adaptada para Aipolix como primeiro artigo da série Governação da IA numa empresa de desenvolvimento de software nativa de IA.
Publicado originalmente por Reza Arani no Medium em 23 de abril de 2026. Adaptado para a Aipolix como primeira parte da série sobre governação da IA numa empresa de desenvolvimento de software nativa de IA.
Comentários
Ainda não há comentários. Seja o primeiro a comentar.
Deixe um comentário