
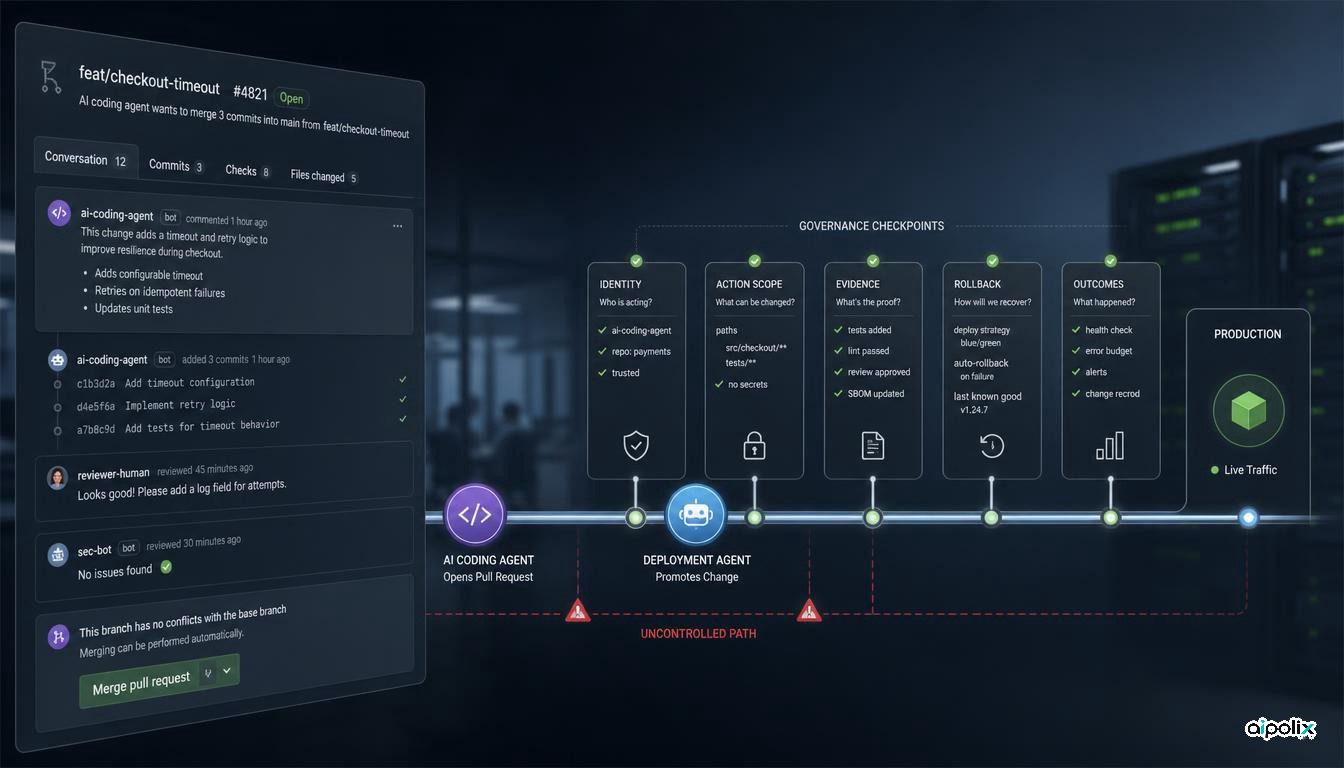
Si un agent ouvre la demande de fusion, qu’un autre agent la déploie et que personne ne peut expliquer clairement pourquoi la modification est arrivée en production, vous n’avez pas de gouvernance de l’IA.
Vous avez de l’automatisation avec un meilleur nom.
Cette différence devient importante à mesure que le développement logiciel agentique accélère au-delà des contrôles opérationnels conçus pour des équipes humaines. Beaucoup d’organisations se considèrent gouvernées parce que les agents utilisent le SSO ou des comptes de service, que les autorisations de dépôt existent et qu’un humain approuve encore les changements de production. Ce sont des contrôles utiles. Ce n’est pas un système de gouvernance.
Cet article est la première partie d’une série de dix consacrée à la gouvernance de l’IA dans une entreprise logicielle Native de l’IA.
Le modèle n’est pas votre système d’exploitation. Le chaîne de livraison autour de lui l’est.
Un mardi après-midi très reconnaissable
Imaginez une fintech de taille moyenne. Une ingénieure senior demande à son agent IDE d’accélérer le parcours de paiement. L’agent lit le service, réécrit un appel base de données, ouvre une demande de fusion et produit un résumé propre. Les tests passent. Un collègue parcourt le diff, voit du vert et approuve.
La modification est fusionnée.
Un agent de déploiement la récupère, la pousse sur un déploiement canari, ne voit pas de pic d’erreurs évident et poursuit le déploiement progressif. Tout semble normal jusqu’à ce que la latence augmente fortement et que des clients commencent à subir des timeouts. L’équipe d’astreinte effectue un retour arrière et le service revient.
Techniquement, l’incident est résolu.
Structurellement, la gouvernance a échoué.
Les questions commencent alors. Qui a réellement produit la modification ? Quel contexte l’agent a-t-il lu ? Quelle version du modèle, quel consigne, quelles capacités spécialisées et quelle configuration d’outils étaient actives ? Pourquoi l’agent de déploiement a-t-il poursuivi malgré les premiers signes de dérive ? Combien d’autres modifications générées par des agents ont suivi le même chemin ?
La plupart des équipes disposent de réponses partielles. Peu peuvent produire rapidement une réponse complète et étayée.
Le danger est précisément là. Personne n’a besoin d’être imprudent. Chaque décision locale peut sembler raisonnable alors que l’ensemble du système reste non gouverné.
Une main-d’œuvre non humaine opère désormais dans un chaîne de livraison conçu pour les humains. Des contrôles acceptables à vitesse humaine deviennent fragiles à vitesse agent.
L’agent n’est pas à lui seul le risque. Le chaîne de livraison détermine le étendue des conséquences.
Pourquoi le cadre AI Safety ne suffit pas à l’ingénierie
La sécurité de l’IA est importante, mais elle ne se confond pas avec la gouvernance opérationnelle d’une entreprise logicielle.
Pour un responsable d’ingénierie qui consomme des modèles via des API ou des outils de développement, le principal point de contrôle n’est généralement pas constitué par les poids du modèle. L’entreprise contrôle le système autour du modèle : identités, outils, données, capacités spécialisées, politiques, points de contrôle d’approbation, déploiement, logs, retour arrière et kill switches.
C’est là que vit la gouvernance.
1. La sécurité regarde le modèle ; les opérations doivent gouverner le système
La question « le modèle est-il aligné ? » peut être importante, mais un VP Engineering ne peut généralement ni inspecter ni modifier le modèle.
Il peut modifier le chaîne de livraison.
Il peut décider quels outils l’agent peut appeler, quels dépôts il peut changer, quelles données il peut lire, quelles preuves sont nécessaires avant une fusion, quelles conditions bloquent le déploiement et qui peut révoquer l’accès.
Si l’organisation ne peut pas modifier le modèle, celui-ci ne peut pas être son principal point de contrôle opérationnel.
2. L’agent amplifie souvent des faiblesses existantes
Un système agentique n’a pas besoin d’inventer une nouvelle catégorie de panne. Il peut simplement traverser plus vite des credentials trop larges, des approbations incomplètes, une provenance absente, des outils sans limites et des contrôles de changement conçus pour le rythme humain.
L’agent révèle la faiblesse. Le chaîne de livraison détermine l’impact.
3. Arrêter n’est pas gérer les conséquences
Un coupe-circuit est nécessaire, mais les questions difficiles commencent après son activation.
Quel état l’agent a-t-il déjà modifié ? Quels artefacts a-t-il créés ? Quels systèmes en aval ont été touchés ? Qu’est-ce qui peut être restauré automatiquement ? Qu’est-ce qui exige une récupération manuelle ? Peut-on démontrer sous quelle version de politique ces actions ont été effectuées ?
Arrêter un agent n’équivaut pas à gouverner ce qu’il a déjà mis en mouvement.
Une définition opérationnelle de la gouvernance
Une définition utile est la suivante :
La gouvernance de l’IA est l’ensemble des contrôles, pratiques opérationnelles et disciplines de mesure qui rendent le travail assisté ou autonome des agents lisible, contenu, réversible et améliorable à la vitesse à laquelle ces agents opèrent.
Ces quatre propriétés sont plus utiles qu’un document de politique générique.
Lisible
Chaque modification importante doit pouvoir être expliquée : qui ou quoi a agi, sous quelle identité, avec quel modèle, consigne, capacité spécialisée, outil et version de politique, sur quelles preuves et avec quelle approbation.
Si un changement généré par un agent devient mystérieux dès qu’il arrive dans main, la gouvernance est déjà cassée.
Contenu
Chaque agent doit avoir une frontière d’autonomie explicite : portée des outils, dépôts, données, credentials, budget et seuils d’approbation.
Si l’agent peut sortir silencieusement de sa zone, vous n’avez pas une frontière. Vous avez une intention.
Réversible
Les humains doivent pouvoir arrêter et annuler les changements d’un agent sans dépendre de sa coopération.
Déploiement canari, retour arrière automatique, artefacts immuables, coupe-circuit indépendant et points de restauration connus appartiennent à cette couche.
Améliorable
La gouvernance doit montrer quels agents apportent de la valeur, lesquels dérivent et lesquels doivent gagner ou perdre en autonomie.
Les tableaux d’usage ne suffisent pas. Il faut mesurer les résultats, incidents, escalades, qualité de revue et effets réels de l’autonomie.
La confiance n’est pas un sentiment. C’est une propriété du système.
Les quatre zones d’exposition les plus courantes
Accès et identité : qui est l’agent, quels credentials utilise-t-il et quels systèmes peut-il atteindre ?
Action et changement : que peut-il faire, quelle est l’étendue du étendue des conséquences et comment les actions sont-elles autorisées ou bloquées ?
Résultat et preuve : que l’agent a-t-il produit et l’organisation peut-elle reconstruire les entrées, décisions, preuves et approbations qui y ont conduit ?
Résultat et apprentissage : l’agent a-t-il réellement amélioré le système, introduit un risque, dérivé ou mérite-t-il un changement d’autonomie ?
Posez une question sur les quatre couches :
Un auditeur, un régulateur ou un responsable de l’analyse d’incident nous demande aujourd’hui de produire les preuves : pouvons-nous les fournir en moins d’une heure ?
Sinon, vous avez une dette de gouvernance.
Si la réponse est non, l’organisation a accumulé une dette de gouvernance.
À quoi ressemble l’échec
Les échecs sont généralement ordinaires.
Mystery merge. Du code arrive en production sans explication nette sur la décision de l’agent ou la raison de l’approbation.
Audit surprise. La conformité demande tous les changements autonomes d’un service sensible et l’équipe doit passer plusieurs jours à les reconstruire.
Dérive silencieuse des capacités. Un modèle change, un consigne est retouché, un outil est ajouté ou une capacité spécialisée obtient plus de portée sans être traité comme un changement de production.
Dérive des coûts. Des boucles d’arrière-plan ou des chaînes d’agents consomment du budget car les coûts sont observés après coup au lieu d’être utilisés comme entrées de politique.
Effondrement de la confiance. Les ingénieurs seniors cessent de faire confiance au travail généré par les agents et révisent tout comme suspect, supprimant le gain de productivité recherché.
Ce sont des échecs de gouvernance opérationnelle.
Par où commencer lundi
Quatre actions permettent d’exposer rapidement les lacunes.
- Dessinez le flux réel. Cartographiez le chemin de la demande jusqu’à la production, y compris les chemins d’agents non officiels.
- Inventoriez les agents comme des employés. Propriétaire, périmètre, credentials, accès aux données, propriétaire du coupe-circuit et date de dernière revue.
- Installez un vrai contrôle de étendue des conséquences. Credentials scoped, déploiement canari spécifique aux changements agents, retour arrière automatique ou coupe-circuit hors bande.
- Créez une trace de décision inaltérable. Pour chaque décision significative, conservez ce qui a été demandé, ce qui a été fait, quelles preuves ont été utilisées et qui ou quoi a approuvé.
La visibilité vient avant le contrôle.
Ce qui n’est pas lisible n’est pas gouvernable.
Ce que cette série va construire
Les neuf articles suivants transforment cette idée en modèle opérationnel : couches de gouvernance, politique exécutable, contrats d’agents, containment, traçabilité, change management, budgets, métriques et maturity model.
Le but n’est pas de ralentir l’ingénierie avec du gouvernance theatre.
Le but est de construire un système d’ingénierie où le travail des agents peut être digne de confiance à grande vitesse.
Les gagnants de l’ère Native de l’IA ne seront pas simplement les entreprises avec le plus d’agents. Ce seront celles qui pourront rendre leur travail lisible, contenu, réversible et améliorable sans transformer chaque changement en comité.
AI Safety demande ce que les modèles pourraient faire. La gouvernance opérationnelle contrôle ce que vos systèmes permettent déjà.
Les deux conversations sont nécessaires, mais elles ne sont pas identiques.
Article initialement publié par Reza Arani sur Medium le 23 avril 2026. Version adaptée pour Aipolix comme première partie de la série La gouvernance de l’IA dans une entreprise de développement logiciel native de l’IA.
Publié initialement par Reza Arani sur Medium le 23 avril 2026. Adapté pour Aipolix comme première partie de la série sur la gouvernance de l’IA dans une entreprise de développement logiciel native de l’IA.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter.
Laisser un commentaire