
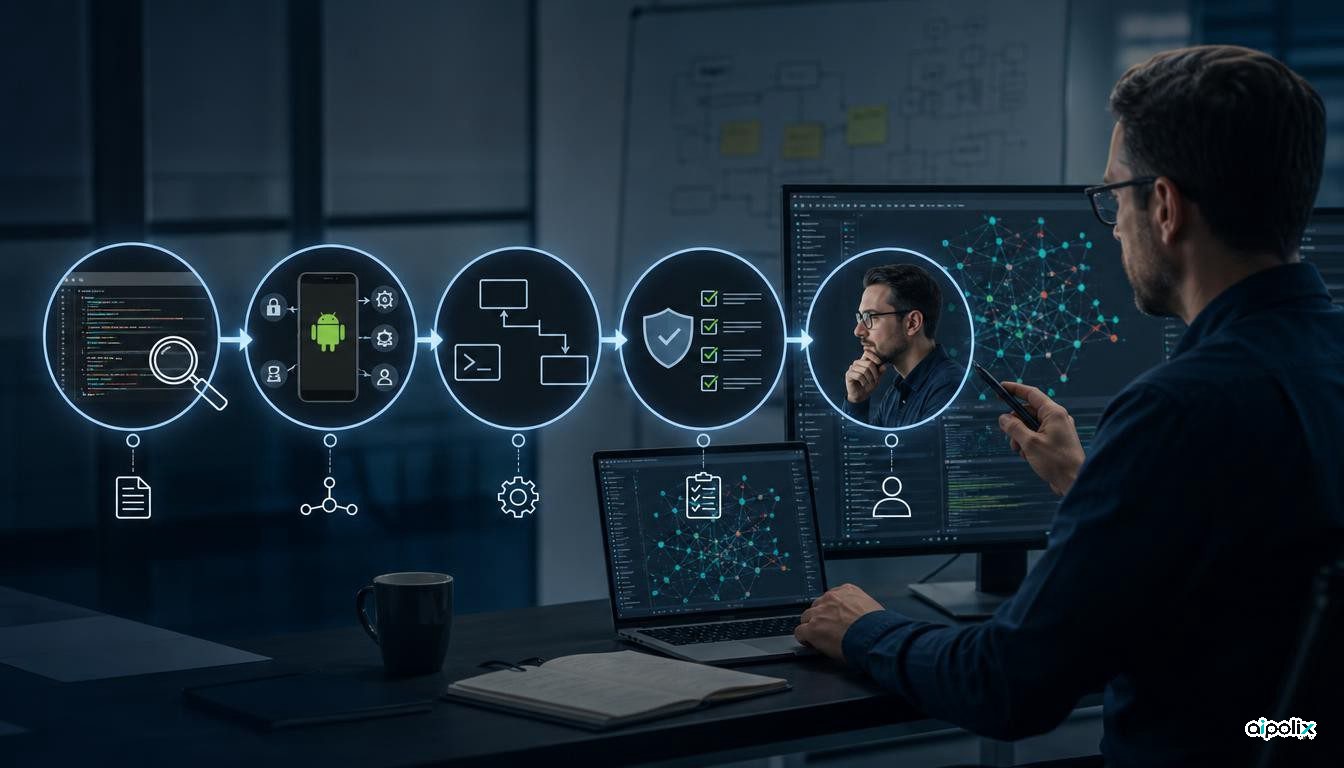
A GitHub Security Lab publicou um exemplo concreto de investigação de segurança assistida por agentes que vai além de uma revisão genérica de código. A equipa afirma ter encontrado e comunicado 24 vulnerabilidades em aplicações Android usando o GitHub Security Lab Taskflow Agent, um quadro open source, e um conjunto de fluxos de auditoria reutilizáveis.
O sistema não é apresentado como um investigador de segurança totalmente autónomo. A GitHub divide a auditoria em etapas explícitas, usa instruções estruturadas para orientar os modelos, repete algumas análises para reduzir omissões e deixa a validação final para investigadores de segurança. O Taskflow Agent é um quadro multiagente compatível com MCP e usa uma gramática declarativa em YAML; o repositório SecLab Taskflows fornece exemplos de fluxos de auditoria e ferramentas de apoio.
Esta distinção é importante. A mudança material não é apenas a capacidade de um modelo de linguagem para ler código. A GitHub transformou parte do método de um especialista num processo repetível, passível de controlo de versões, revisão e reutilização.
Os fluxos tornam o método de auditoria explícito
No exemplo Android, a investigação é dividida em tarefas mais pequenas. Uma tarefa identifica pontos de entrada próprios de aplicações móveis e outra pede ao modelo que considere classes de vulnerabilidades específicas de Android nesses pontos. O artigo também descreve execuções repetidas e a combinação de instruções mais restritas com outras mais abertas, para reduzir falhas óbvias sem impedir a procura de problemas lógicos menos previsíveis.
O próprio fluxo passa assim a ser um artefacto auditável. Um investigador pode rever a sequência de tarefas, as instruções e as ferramentas, em vez de tratar o modelo como uma caixa negra. O repositório complementar permite executar os fluxos num Codespace ou localmente, embora a GitHub avise que auditorias maiores podem demorar horas e gerar muitas chamadas aos modelos.
Para a Aipolix, a implicação arquitetural é que a qualidade da segurança agentica depende cada vez mais da orquestração e não apenas da capacidade do modelo. A decomposição da investigação, a evidência transmitida entre etapas e a validação determinam grande parte da utilidade do sistema completo.
GitHub comunica 24 vulnerabilidades Android
Na publicação de 28 de setembro, a GitHub Security Lab afirma que os fluxos tinham encontrado e comunicado 24 vulnerabilidades Android. O artigo inclui exemplos relacionados com atividades Android exportadas, comportamento de WebView e interações entre aplicações. A GitHub argumenta que a abordagem consegue encontrar falhas lógicas e não apenas problemas correspondentes a padrões conhecidos.
O resultado é interessante do ponto de vista operacional porque o método pode ser reutilizado. Uma equipa de segurança pode codificar uma estratégia de auditoria, melhorá-la e aplicá-la a outro alvo. Isto é diferente de pedir uma única vez a um assistente de programação para “encontrar vulnerabilidades”.
Os repositórios públicos tornam a abordagem inspecionável. O Taskflow Agent usa fluxos definidos em YAML e pode ligar-se a ferramentas através de MCP. O SecLab Taskflows inclui exemplos para auditoria e outras tarefas de investigação de segurança. Isto não prova que o mesmo número de descobertas se repita noutras bases de código, mas oferece uma implementação que as equipas podem realmente avaliar.
A revisão humana continua a ser a fronteira de controlo
A GitHub descreve claramente as limitações. Os modelos podem assinalar problemas de baixa gravidade ou que, na prática, são difíceis de explorar. Também podem avaliar mal a severidade quando não identificam um mecanismo de mitigação noutra parte da aplicação. Em alguns casos, é necessário construir uma prova de conceito ou executar o programa com um depurador para determinar se a falha é real.
Por isso, o número de 24 vulnerabilidades não deve ser interpretado como prova de que o agente substitui um investigador experiente. Os resultados são reportados pela própria GitHub Security Lab e não foram reproduzidos de forma independente nesta execução Research.
Existem ainda limitações operacionais. A GitHub diz que os fluxos podem gerar muitas chamadas a ferramentas e modelos, demorar várias horas em repositórios de maior dimensão e depender, na configuração predefinida, de acesso ao GitHub Copilot. Custos e capacidade de execução tornam-se relevantes numa utilização contínua sobre muitos projetos.
A conclusão mais defensável é mais restrita: fluxos estruturados podem tornar partes da investigação de vulnerabilidades mais repetíveis e escaláveis, mas a decisão de segurança final continua a exigir validação.
O ativo reutilizável é o processo de investigação
A lição mais importante é que o ativo duradouro pode ser o fluxo de auditoria e não a saída pontual do modelo. Um fluxo pode registar como um investigador delimita o problema, quais as superfícies de ataque prioritárias, que ferramentas são invocadas e em que pontos a evidência precisa de ser verificada novamente.
Isto cria uma nova superfície de engenharia para a segurança aplicacional. As equipas podem controlar versões dos seus processos de auditoria, rever alterações a instruções e ferramentas, comparar resultados entre modelos e acrescentar verificações específicas da organização.
Também surgem questões de governação. Um fluxo pode ler código-fonte, invocar ferramentas externas e gerar tráfego dispendioso para modelos. É necessário controlar credenciais, permissões de ferramentas, tratamento de dados e proveniência de cada descoberta. O próprio repositório da GitHub avisa que a imagem de contentor fornecida é uma conveniência de implementação e não uma fronteira de segurança.
A conclusão da Aipolix é que este trabalho é relevante porque torna programável parte de um método especializado de investigação de segurança. O modelo continua a ser importante, mas a inovação mais transferível está na combinação de decomposição explícita de tarefas, uso de ferramentas, lógica de auditoria reutilizável e validação humana.