
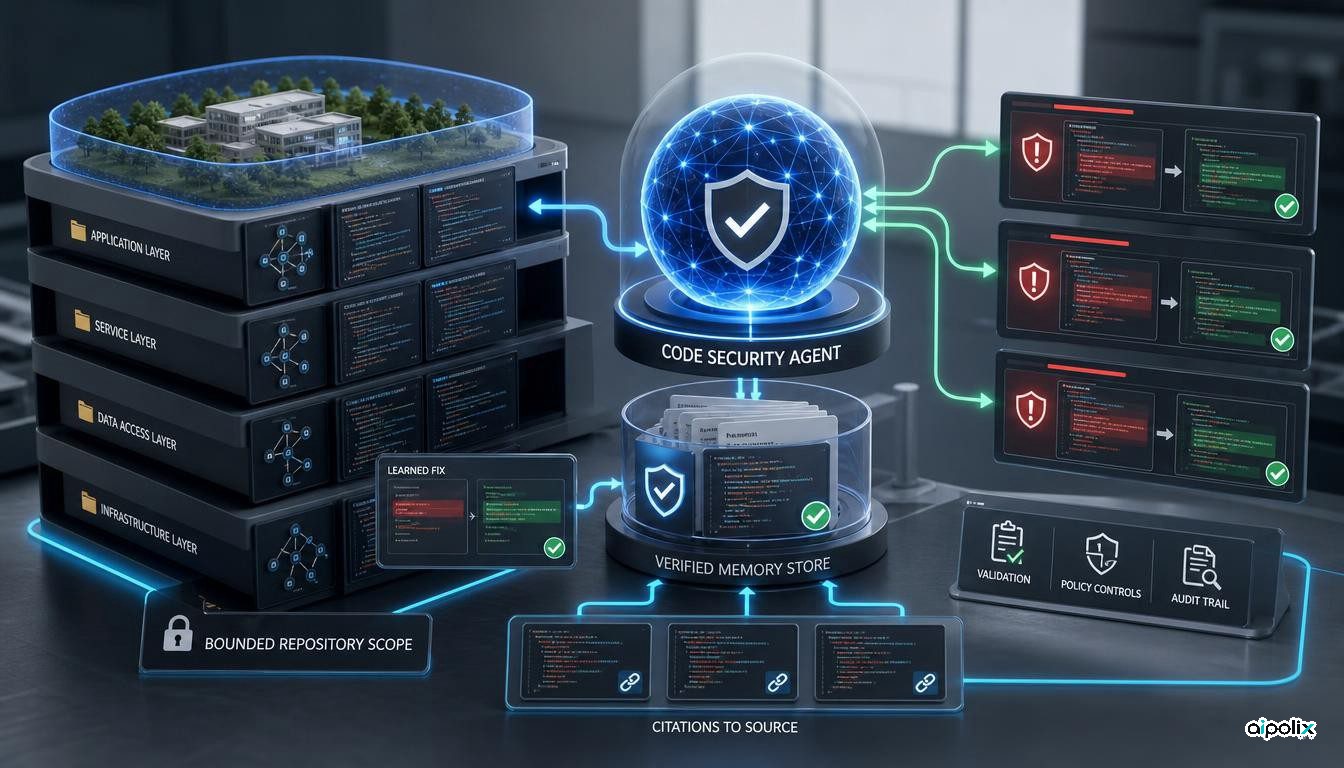
A GitHub ligou o Agentic Autofix ao Copilot Memory, transformando a correção de problemas de segurança de uma atividade sobretudo isolada por alerta num processo capaz de reutilizar conhecimento específico do repositório. Para utilizadores que tenham ativado o Copilot Memory, o Agentic Autofix consulta agora memórias existentes antes de tratar um alerta de análise de código e guarda o padrão de uma correção bem-sucedida para utilização futura.
A GitHub afirma que esses padrões podem depois ajudar a resolver outros alertas de segurança e informar outras funcionalidades, incluindo Copilot code review e Copilot cloud agent. O Agentic Autofix e o Copilot Memory continuam ambos em pré-visualização pública.
A mudança essencial é a persistência. Em vez de tratar cada alerta como uma tarefa totalmente independente, uma abordagem de correção pode passar a fazer parte do contexto de trabalhos posteriores no mesmo repositório. Isso reduz a necessidade de redescobrir convenções locais, mas também torna o estado da memória parte da fronteira de controlo de segurança.
As correções passam a ser conhecimento reutilizável do repositório
O Agentic Autofix já conseguia explorar um repositório, propor uma alteração e validar o resultado durante uma sessão de agente. A nova integração acrescenta um ciclo de aprendizagem. Antes de tentar uma correção, o agente pode consultar memórias do repositório à procura de convenções ou padrões relevantes. Depois de uma correção bem-sucedida, a GitHub diz que o padrão pode ser guardado para utilização futura.
Uma memória persistente pode influenciar várias tarefas posteriores e, segundo a GitHub, ser usada por diferentes funcionalidades Copilot dentro do mesmo repositório. Um padrão aprendido durante a correção de um alerta pode, por isso, influenciar outra correção ou uma revisão de código futura.
Para as equipas, a vantagem é a continuidade. O agente de segurança não precisa de redescobrir todas as convenções locais para cada alerta. Mas essa continuidade cria uma dependência: se o conhecimento guardado estiver errado, desatualizado ou for demasiado genérico, os trabalhos automatizados seguintes podem herdar o mesmo problema.
A GitHub revalida as memórias antes da reutilização
A documentação do Copilot Memory descreve uma proteção importante. Os factos ao nível do repositório são guardados com referências para o código que os suporta. Quando um facto volta a ser relevante, o Copilot verifica essas referências na ramificação atual e só usa a informação se esta continuar válida.
Factos e preferências que não sejam utilizados são eliminados automaticamente após 28 dias, embora o prazo possa reiniciar quando uma entrada é validada e usada com sucesso. Os proprietários do repositório também podem rever e eliminar manualmente os factos guardados.
Estes mecanismos reduzem o risco de uma memória desatualizada se transformar numa regra permanente, mas não eliminam as questões de governação. As memórias continuam a ser produzidas pela atividade do Copilot e a funcionalidade permanece em pré-visualização pública. As equipas precisam de saber o que está guardado, quem pode levar à criação dessas memórias, qual o seu âmbito e quando uma pessoa deve removê-las ou corrigi-las.
A conclusão da Aipolix é que a memória usada em automatização de segurança deve ser tratada como outra configuração persistente: precisa de visibilidade, regras de ciclo de vida e responsabilidade clara.
Uma memória partilhada aumenta o alcance de um erro
A documentação da GitHub indica que as memórias de repositório podem ser utilizadas por várias funcionalidades Copilot, incluindo Copilot cloud agent, Copilot code review, Copilot CLI e Agentic Autofix. Isso aumenta o valor da memória, mas também torna um erro mais importante.
Uma convenção correta pode ajudar várias ferramentas a comportarem-se de forma consistente. Uma memória incorreta ou enganadora pode influenciar mais do que um processo. O problema não é a memória partilhada ser, por si só, insegura; é o facto de um estado partilhado alterar o alcance de um erro.
Na correção de segurança, isto é especialmente relevante. Um padrão guardado pode representar uma forma específica do projeto tratar autenticação, validação ou atualizações de dependências. Reutilizar o padrão pode poupar tempo, mas não prova que a mesma solução seja correta para todos os alertas futuros.
A GitHub também não afirma que a integração garanta melhores resultados de segurança. O anúncio de 25 de setembro não apresenta métricas quantitativas sobre precisão das correções, falsos positivos ou repetição de vulnerabilidades.
A pré-visualização pública continua a exigir cautela
O Agentic Autofix e o Copilot Memory permanecem em pré-visualização pública. A documentação também deixa claro que o Copilot Memory tem de estar ativado para a integração funcionar.
O Agentic Autofix faz parte do processo de correção de alertas de análise de código e utiliza uma sessão de agente para explorar o código, gerar uma correção, validá-la e preparar uma alteração para revisão. A memória não elimina a necessidade de revisão humana, políticas de acesso ou testes de segurança independentes.
Uma automação que se lembra de correções anteriores pode parecer mais experiente, mas contexto acumulado não é o mesmo que correção comprovada. Um contexto persistente pode melhorar a consistência e, ao mesmo tempo, transportar uma interpretação errada anterior.
A memória passa a fazer parte da arquitetura de segurança
Quando uma ferramenta de segurança aprende com um alerta e reutiliza esse conhecimento em alertas posteriores e noutras funcionalidades Copilot, a memória passa a participar na forma como o sistema decide.
As equipas devem acrescentar perguntas operacionais às questões sobre qualidade do modelo: o que é guardado, que provas sustentam essa informação, quanto tempo permanece válida, que funcionalidades a consomem e quem a pode apagar?
A GitHub já responde a parte destas questões através da revalidação de referências, do âmbito limitado ao repositório, da eliminação manual e da expiração automática de memórias não utilizadas. Resta a decisão organizacional sobre se esse estado persistente deve ser monitorizado como um componente de segurança.
A utilização de Copilot Memory pelo Agentic Autofix é, por isso, mais do que uma pequena melhoria. É um exemplo de automatização de segurança a tornar-se persistente. O benefício é levar conhecimento específico do repositório para tarefas futuras. O compromisso é que a qualidade e a governação da memória passam a influenciar várias tarefas de segurança.