ایمنی و اخلاق
-
ایمنی و اخلاق
Anthropic برنامه Cyber Mission را برای امنیت زیرساختهای حیاتی و نرمافزار متنباز راهاندازی کرد
Anthropic برنامه دفاع از زیرساختهای حیاتی و سرویس رایگان OSS Scanner را برای پروژههای متنباز واجد شرایط معرفی کرده است. گزارشهای آسیبپذیری این سرویس بهصورت خودکار تولید میشوند و بازبینی انسانی ندارند.
-
ایمنی و اخلاق
Anthropic دسترسی سایبری Claude را با سه سطح احراز صلاحیت گسترش داد
Anthropic برنامه Cyber Verification Program را به سه سطح گسترش داده تا متخصصان امنیت واجد شرایط بتوانند با کنترلهای متفاوت به قابلیتهای پیشرفته سایبری Claude دسترسی داشته باشند.
-
عاملهای هوشمند
PixelLeak نشان میدهد عاملهای برنامهنویسی چگونه میتوانند مرز داده را دور بزنند
Glow از افشای بیش از ۱۳ هزار تصویر داخلی در مسیرهای عمومی GitHub خبر داده؛ نمونهای از نیاز عاملهای برنامهنویسی به کنترل اجباری خروج داده.
-
پژوهش
DeepMind با SynthID Bio نشانهگذاری را وارد طراحی پروتئین میکند
Google DeepMind با SynthID Bio توالیهای پروتئینی و ساختارهای AlphaFold 3 را نشانهگذاری میکند، بدون اینکه در آزمایشهای گزارششده کارکرد هدف از بین برود.
-
مدلهای جدید
GPT-6.1 Sol فاصله با Astra را بدون قیمت Astra کمتر میکند
GPT-6.1 Sol در کدنویسی، کار با رایانه و وظایف حرفهای به Astra نزدیکتر شده، اما قیمت API پایینتر و الزامات امنیتی جدیتری دارد.
-
عاملهای هوشمند
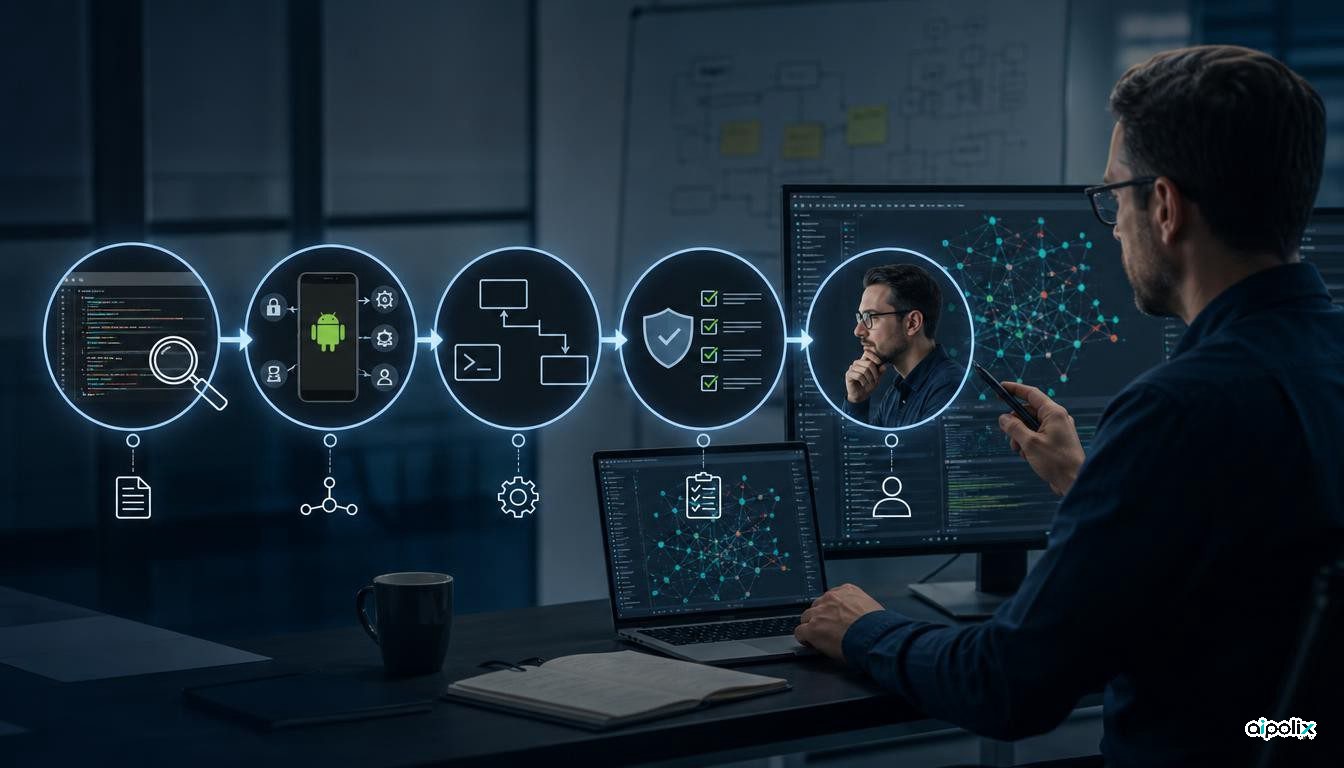
عامل متنباز GitHub در پژوهش امنیتی ۲۴ آسیبپذیری Android پیدا کرد
GitHub Security Lab از عامل متنباز و گردشکارهای ممیزی ساختیافته برای یافتن ۲۴ آسیبپذیری Android استفاده کرده و محدودیتهای این روش را نیز توضیح داده است.
-
عاملهای هوشمند
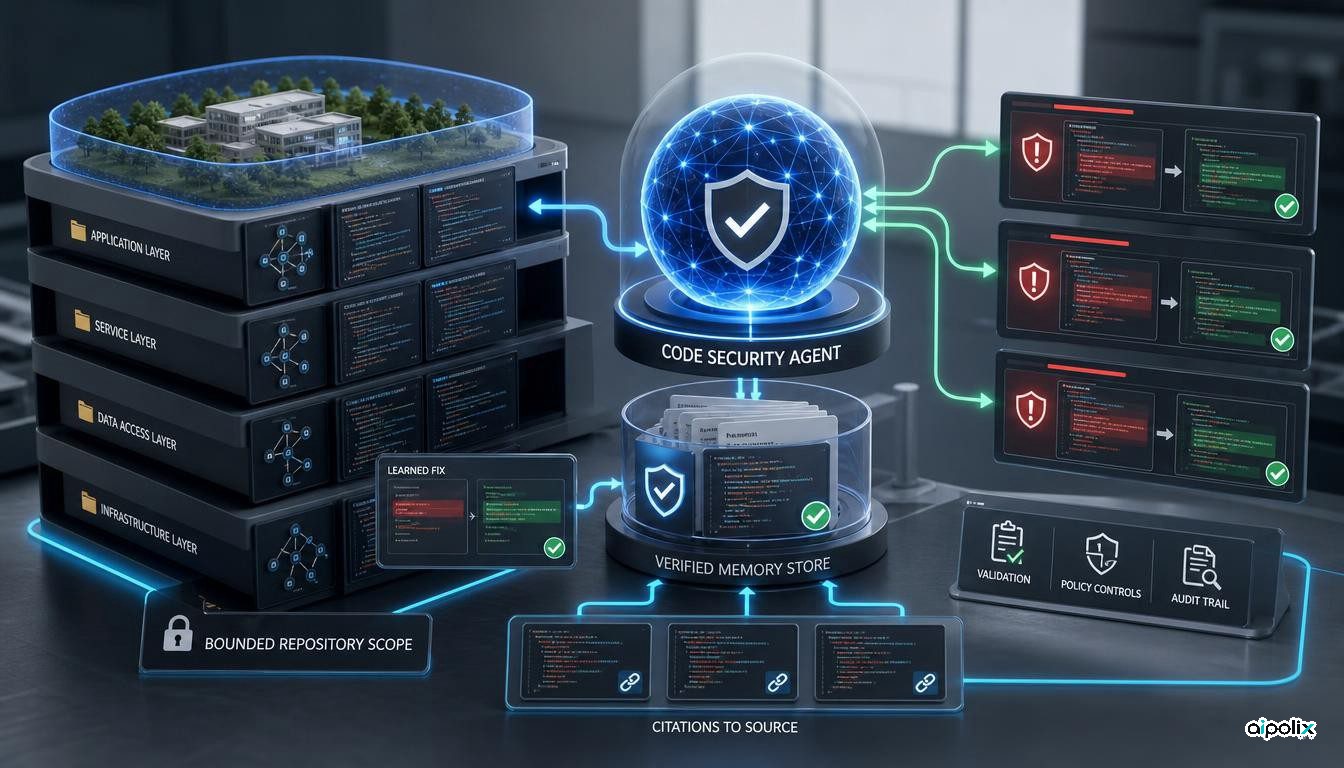
Agentic Autofix اکنون از اصلاحهای امنیتی قبلی یاد میگیرد
Agentic Autofix اکنون میتواند حافظهٔ مخزن را میان اصلاحهای امنیتی و قابلیتهای Copilot به کار ببرد؛ تغییری که وضعیت ماندگار عامل را وارد معماری امنیت میکند.
-
سیاست و تنظیمگری
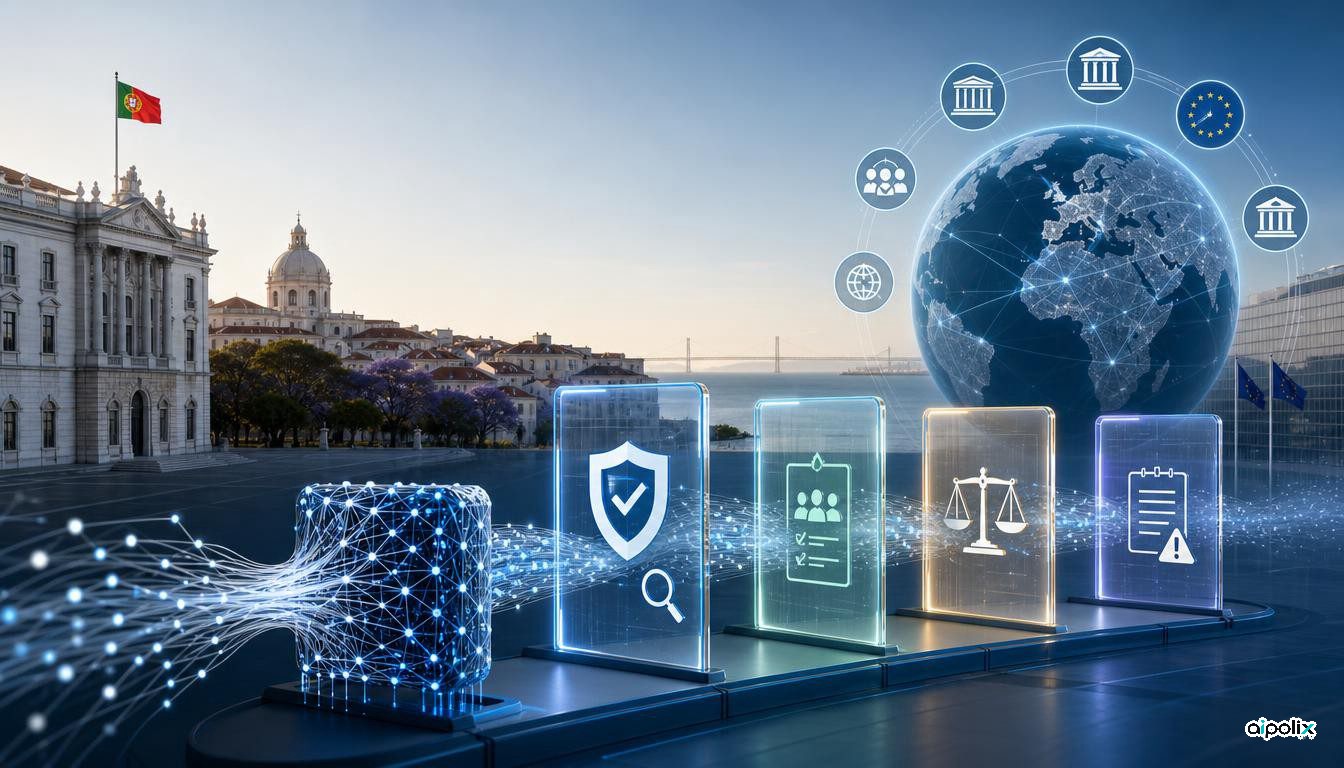
پرتغال از آزمون اجباری و ارزیابی مستقل مدلهای frontier AI حمایت کرد
پرتغال چارچوبی بینالمللی برای کنترل frontier AI را تأیید کرده که آزمون پیش از استقرار، ارزیابی مستقل و گزارش رخدادها را پیشنهاد میکند.
-
ایمنی و اخلاق
OpenAI پس از یافتن مسیر خروج DNS توسط یک عامل، کارهای مبتنی بر ابزار را متوقف نگه داشته است
OpenAI رخداد عبور از محدودیت شبکه از مسیر DNS و پژوهش تزریق پرامپت خودتکثیرشونده را افشا کرد؛ دو نمونه از اهمیت مرزهای فنی اختیار عامل.
-
ایمنی و اخلاق
حمله به MemTensor نشان داد حافظهٔ عاملهای هوش مصنوعی یک سطح حملهٔ زنجیرهٔ تأمین است
نسخههای مخرب MemOS در npm و PyPI کد سرقت اعتبارنامه داشتند. بررسی Aipolix از نسخههای آسیبدیده و مرز اعتماد حافظهٔ عامل.