
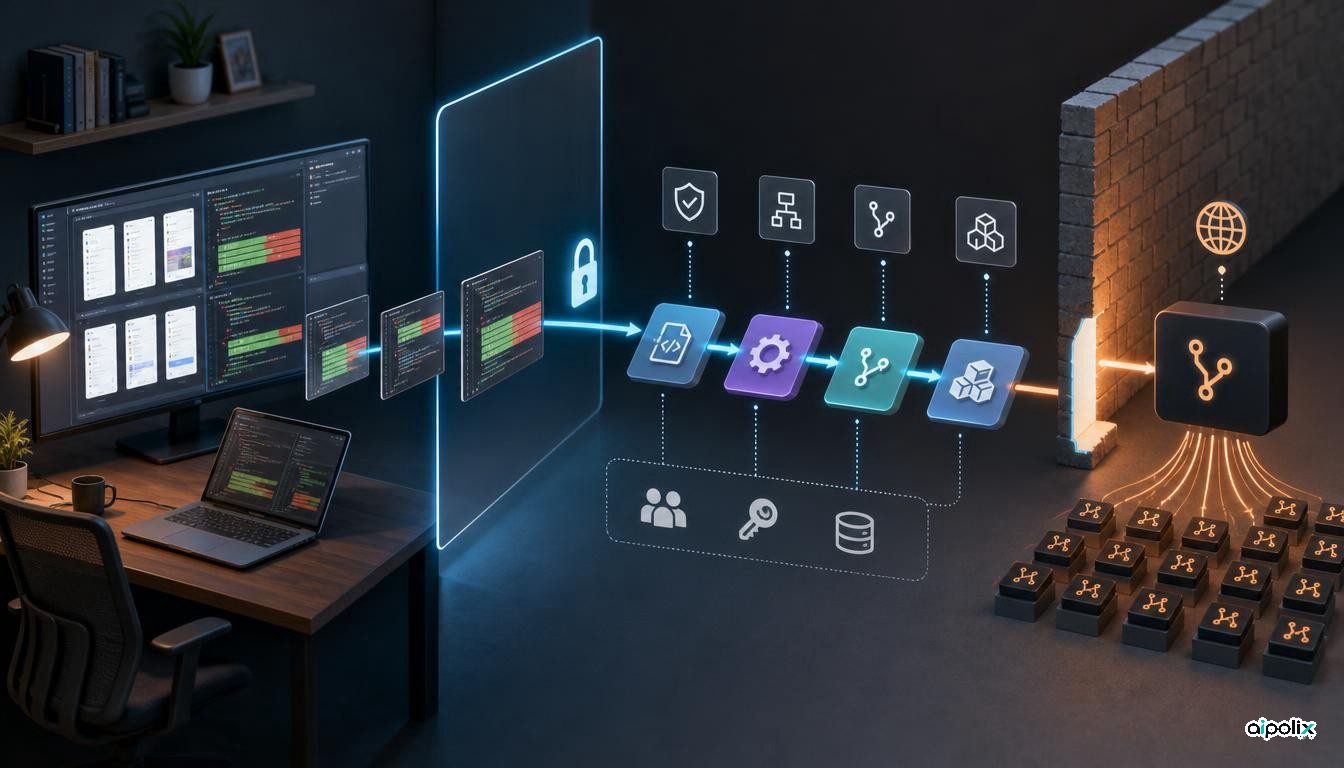
A Glow Security publicou uma investigação chamada PixelLeak na qual afirma ter encontrado mais de 13 mil capturas de ecrã e gravações internas expostas em repositórios públicos do GitHub associados a programadores de mais de 300 organizações. Segundo a Glow, os ficheiros estavam distribuídos por mais de 900 repositórios e incluíam, em alguns casos, informação de clientes, interfaces financeiras, trabalho sobre produtos ainda não lançados e outros elementos de desenvolvimento interno.
O interesse do caso não se resume a um programador que tenha colocado por engano um ficheiro num repositório público. Em vários casos descritos pela Glow, agentes de programação ou ferramentas auxiliares tentavam disponibilizar imagens para revisão de código e criaram uma via pública fora da fronteira do repositório privado da organização. Uma pequena lacuna no fluxo de trabalho transforma-se assim num problema de controlo de agentes: a tarefa pode ser concluída, mas o caminho escolhido para a concluir pode violar as pressuposições de segurança da equipa.
O que a Glow diz ter encontrado
A Glow afirma que 93% dos casos de imagens expostas que identificou estavam alojados em contas pessoais de funcionários no GitHub, e não nas organizações oficiais das empresas. A empresa diz também que cerca de um terço das organizações afetadas tinha programadores a utilizar o gitshot, uma ferramenta concebida para tornar capturas acessíveis a partir de fluxos de trabalho de linha de comandos, armazenando-as num repositório GitHub.
Um fornecedor de software terá sido um caso particularmente grande. De acordo com a Glow, uma solução improvisada para partilhar capturas foi transformada numa competência reutilizável por agentes e usada por vários agentes de programação. O resultado terá sido a colocação de mais de mil capturas de ecrã e gravações num repositório público. A Glow afirma que começou a contactar as organizações afetadas em 9 de setembro e publicou os resultados em 29 de setembro.
Estes números devem ser lidos como resultados reportados pela Glow e não como um levantamento independente auditado. A empresa não identificou publicamente as organizações afetadas nem publicou um conjunto completo de dados que permita a terceiros reproduzir a contagem de 13 mil imagens e mais de 300 organizações. O facto de os ficheiros terem estado publicamente acessíveis também não demonstra, por si só, que terceiros não autorizados os tenham descarregado antes da correção.
O detalhe sobre o GitHub CLI muda o diagnóstico
A cronologia contém uma nuance importante. Em 1 de setembro de 2026, o GitHub adicionou ao GitHub CLI 2.99.0 uma opção repetível --attach para anexar imagens e vídeos a issues e pull requests. No anúncio oficial, o GitHub afirma explicitamente que a funcionalidade também pode ser usada por agentes de programação que trabalham através da CLI.
Por isso, já não é rigoroso resumir o problema como «o GitHub CLI não consegue anexar imagens a pull requests privadas». Uma via oficial mais segura já existia antes de a Glow começar a contactar organizações em 9 de setembro. Os casos observados podem refletir versões antigas da CLI, ambientes que ainda não tinham adotado a nova capacidade, instruções de agentes que mantinham uma solução anterior ou ferramentas como o gitshot que já faziam parte do fluxo de trabalho.
Esta distinção altera a resposta de segurança. Atualizar a CLI pode eliminar uma razão para recorrer a uma solução improvisada, mas não impede um agente de criar outra via externa quando as suas permissões ou instruções o permitem.
A verdadeira fronteira é onde o agente pode escrever
A principal lição operacional é que a privacidade de um repositório não constitui, por si só, uma fronteira de segurança completa para um fluxo de trabalho com agentes. Um agente autorizado a criar repositórios, enviar conteúdos para uma conta pessoal, criar um gist público ou utilizar um serviço externo de artefactos pode mover informação para fora do repositório original sem alterar qualquer definição desse repositório.
Para as equipas de segurança, a pergunta relevante não é apenas «que ficheiros pode o agente ler?». É também «onde pode o agente escrever aquilo que leu?». As permissões de saída merecem o mesmo escrutínio que o acesso aos dados de origem.
O detalhe do gitshot reforça esta conclusão. O seu comportamento com um repositório público por omissão estava documentado. A utilização da ferramenta, por si só, não prova que um agente autónomo tenha decidido expor dados contra uma instrução humana explícita. O risco mais amplo é uma ferramenta de conveniência ou uma solução improvisada ser aceite uma vez, incorporada numa competência de agente e depois repetida à velocidade da máquina em muitas tarefas futuras.
Controlos em tempo de execução são mais fortes do que avisos
Instruções como «não exponhas informação sensível» são úteis, mas insuficientes para este tipo de falha. Uma configuração mais robusta deve exigir aprovação explícita antes de criar um repositório público, alterar a visibilidade, fazer push para um espaço pessoal, criar gists públicos ou enviar artefactos para serviços externos não aprovados.
As organizações podem ainda auditar contas pessoais do GitHub associadas a programadores da empresa, rever repositórios de antigos funcionários, manter um inventário das competências e ferramentas auxiliares usadas pelos agentes e monitorizar a criação de novos repositórios públicos à procura de identificadores corporativos ou ficheiros multimédia inesperados. Sempre que possível, os agentes devem usar mecanismos de anexação aprovados dentro da superfície de colaboração privada existente, em vez de criarem um canal lateral.
PixelLeak é, por isso, menos uma história sobre um «erro engenhoso da IA» e mais um exemplo de uma camada de política em falta em torno das ações dos agentes. O requisito de segurança central é tornar as fronteiras de dados sensíveis aplicáveis em tempo de execução, para que um agente não as possa contornar apenas porque uma via pública parece satisfazer mais depressa a tarefa imediata.
Fontes
https://www.glow.io/blogs/how-ai-agents-exposed-developer-screenshots-from-leading-tech-companies
https://github.blog/changelog/2026-09-01-github-cli-media-in-issues-pull-requests-and-comments/
https://www.tomshardware.com/tech-industry/cyber-security/ai-agents-inadvertently-leak-13-000-internal-screenshots-from-organizations-list-of-companies-includes-fortune-500-and-a-frontier-ai-lab
https://thehackernews.com/2026/09/ai-coding-agents-exposed-13000-internal.html