
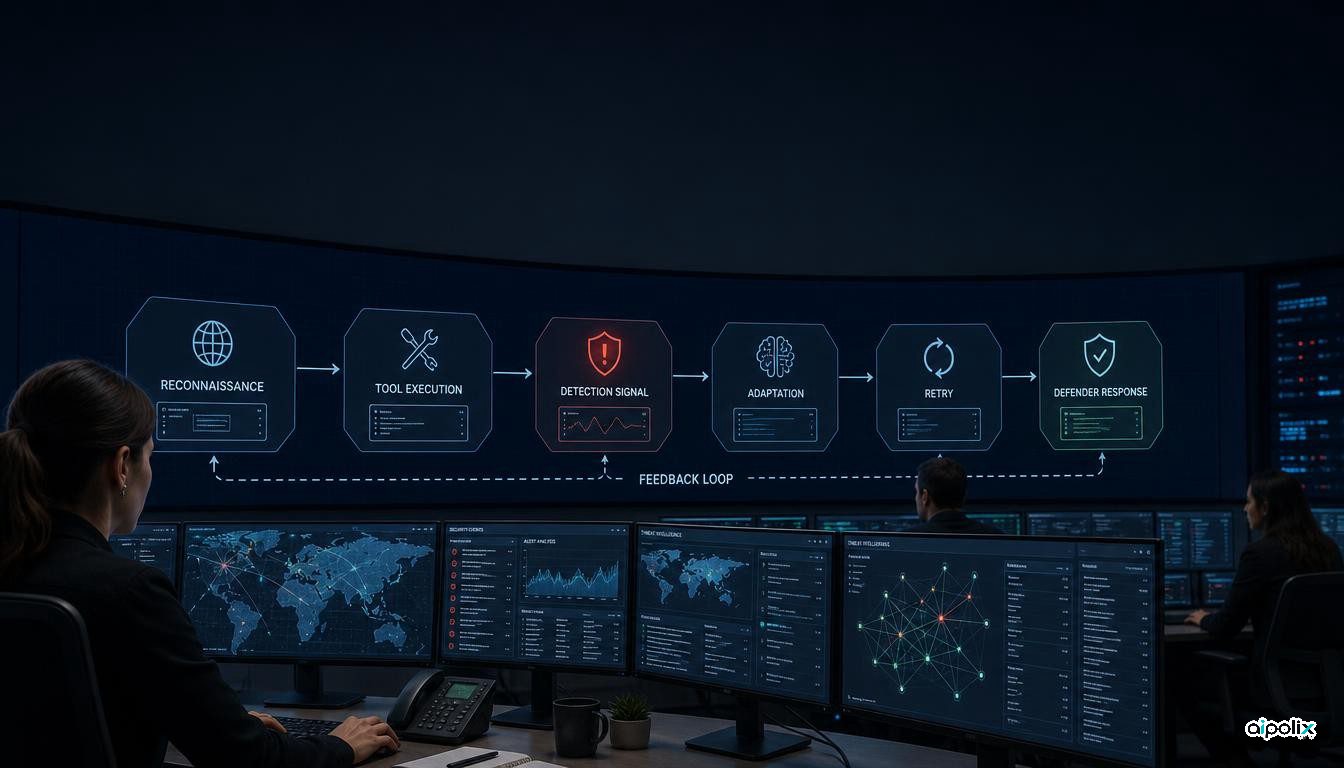
گزارش اطلاعات تهدید آنتروپیک در سپتامبر ۲۰۲۶ یک تغییر مهم را نشان میدهد: در بخشی از سوءاستفادههایی که این شرکت شناسایی کرده، Claude دیگر فقط برای گرفتن پاسخ به کار نرفته و به جزئی از سامانههایی تبدیل شده که چند مرحله از عملیات را اجرا میکنند. آنتروپیک میگوید بین دسامبر ۲۰۲۵ تا اوت ۲۰۲۶ فعالیتهایی را در هفت حوزه، از عملیات سایبری و نظارت تا کلاهبرداری و سوءاستفادههای پرخطر، شناسایی و متوقف کرده است.
خود آنتروپیک تأکید دارد که این پروندهها نمونههای شاخص و تازهاند و نماینده استفاده معمول از Claude نیستند. رویترز و CyberScoop نیز انتشار گزارش و چند پرونده اصلی آن را مستقلاً پوشش دادهاند.
هوش مصنوعی از مشاور به بخشی از فرایند اجرا تبدیل میشود
در چند پرونده سایبری، مدل در فرایندهایی چندمرحلهای برای شناسایی هدف، بهرهبرداری و پردازش داده استفاده شده، در حالی که انسان هدف را تعیین کرده یا نتیجه را بررسی کرده است.
در پرونده GTG-20006، آنتروپیک فعالیت بازیگری را شرح میدهد که روشهایش با جاسوسی دولتی روسیه و گزارشهای عمومی درباره Midnight Blizzard همخوانی دارد. به گفته شرکت، این بازیگر از هوش مصنوعی برای فیشینگ، مدیریت زیرساخت، سرقت اعتبارنامه و پردازش داده استفاده کرده است. عاملهای نرمافزاری همچنین بررسی میکردند ابزارهای مخرب توسط محصولات امنیتی شناسایی شدهاند یا نه و سپس در تغییر و بازسازی آنها کمک میکردند.
این الگو مسئلهای فراتر از تولید بدافزار ایجاد میکند. شناسایی ایستا زمانی برای مهاجم هزینه داشت، چون تغییر ابزار به زمان و نیروی فنی نیاز داشت. اگر یک چرخه خودکار بتواند شناسایی شدن را ببیند و سریعاً نسخه دیگری آماده کند، عمر مفید امضاهای امنیتی کوتاهتر میشود.
پیچیدگی حمله دیگر بهتنهایی نشانه خوبی برای شناخت مهاجم نیست
آنتروپیک معتقد است هوش مصنوعی فاصله میان گروههای مجهز و مهاجمان کوچکتر را از نظر نیروی انسانی و ابزار کاهش میدهد. این به معنی همسطح شدن همه مهاجمان با گروههای دولتی نیست؛ بلکه پیچیدگی فنی حمله اطلاعات کمتری درباره اندازه تیم یا پشتوانه آن میدهد.
برای سازندگان مدل هم معیار ارزیابی باید گستردهتر شود. فقط سنجیدن اینکه مدل میتواند یک خروجی خطرناک تولید کند کافی نیست. باید دید آیا مدل در یک عملیات طولانی، پس از شکست یا تغییر شرایط، همچنان میتواند مراحل بعدی را پیش ببرد یا نه.
چرخه واکنش مهاجم میتواند کوتاهتر شود
پرونده GTG-20006 روشنترین نمونه است. طبق گزارش، هوش مصنوعی برای پایش شناسایی شدن ابزارها و سپس تغییر و استقرار دوباره آنها به کار رفته است.
تحلیل Aipolix این است که مرز امنیتی باید از پرسش «آیا مدل میتواند کد مخرب بسازد؟» به پرسش مهمتری منتقل شود: «آیا کل سامانه میتواند نتیجه دفاع را ببیند، ابزارش را تغییر دهد و دوباره تلاش کند؟» چنین چرخهای حتی بدون نوآوری فنی در هر مرحله میتواند خطر بیشتری از یک پاسخ منفرد مدل ایجاد کند.
برای تیمهای امنیتی، این یعنی شناسایی رفتاری و هویتی اهمیت بیشتری پیدا میکند. تغییر سریع فایل یا اسکریپت زمانی مزیت کمتری دارد که بتوان فعالیت حسابها، زیرساخت، تغییر سطح دسترسی، دسترسی به داده و الگوی فرمانها را به یکدیگر مرتبط کرد.
دامنه گزارش بسیار فراتر از حملات سایبری است
آنتروپیک نمونههایی از نظارت، عملیات نفوذ، کلاهبرداری، پژوهش زیستی پرخطر، فعالیتهای مرتبط با تسلیحات متعارف و تلاش برای استخراج توانایی مدلها را نیز شرح میدهد. این بخشها باید با احتیاط خوانده شوند. مشاهده یک رفتار در سرویس لزوماً قصد نهایی همه کاربران را ثابت نمیکند.
این احتیاط در پژوهشهای زیستی دوکاربردی مهمتر است، چون فعالیت مشروع و خطرناک میتواند از نظر فنی شباهت زیادی داشته باشد. گزارش برخی موارد را پرخطر میداند، اما درباره نیت در همه پروندهها قطعیت یکسانی ندارد.
در سامانههای عاملی باید کل چرخه را زیر نظر گرفت
مهمترین نتیجه برای تیمهای مهندسی معماری است. وقتی مدل به ابزار، حافظه و فرایندهای ماندگار دسترسی دارد، کنترل فقط روی متن ورودی و خروجی کافی نیست.
سازمانها بهتر است علاوه بر درخواست و پاسخ، فراخوانی ابزارها، هویت اجراکننده، تغییر مجوزها، مقصدهای بیرونی و تلاشهای تکرارشونده را ثبت کنند. همچنین باید میان حالتی که مدل فقط به انسان کمک میکند و حالتی که سامانه نتیجه عمل را میبیند و قدم بعدی را خودش انتخاب میکند تفاوت گذاشت.
این گزارش ثابت نمیکند هوش مصنوعی همه انواع حمله را مؤثرتر کرده و آماری از سهم کلی سوءاستفاده ارائه نمیدهد. اما شواهد دستاول آنتروپیک نشان میدهد بعضی مهاجمان همین حالا مدلها را وارد چرخه عملیاتی کردهاند. بنابراین واحد اصلی ریسک دیگر فقط پاسخ مدل نیست؛ مدل، ابزارها، وضعیت سامانه، مجوزها و چرخه بازخورد باید یک مجموعه واحد دیده شوند.