
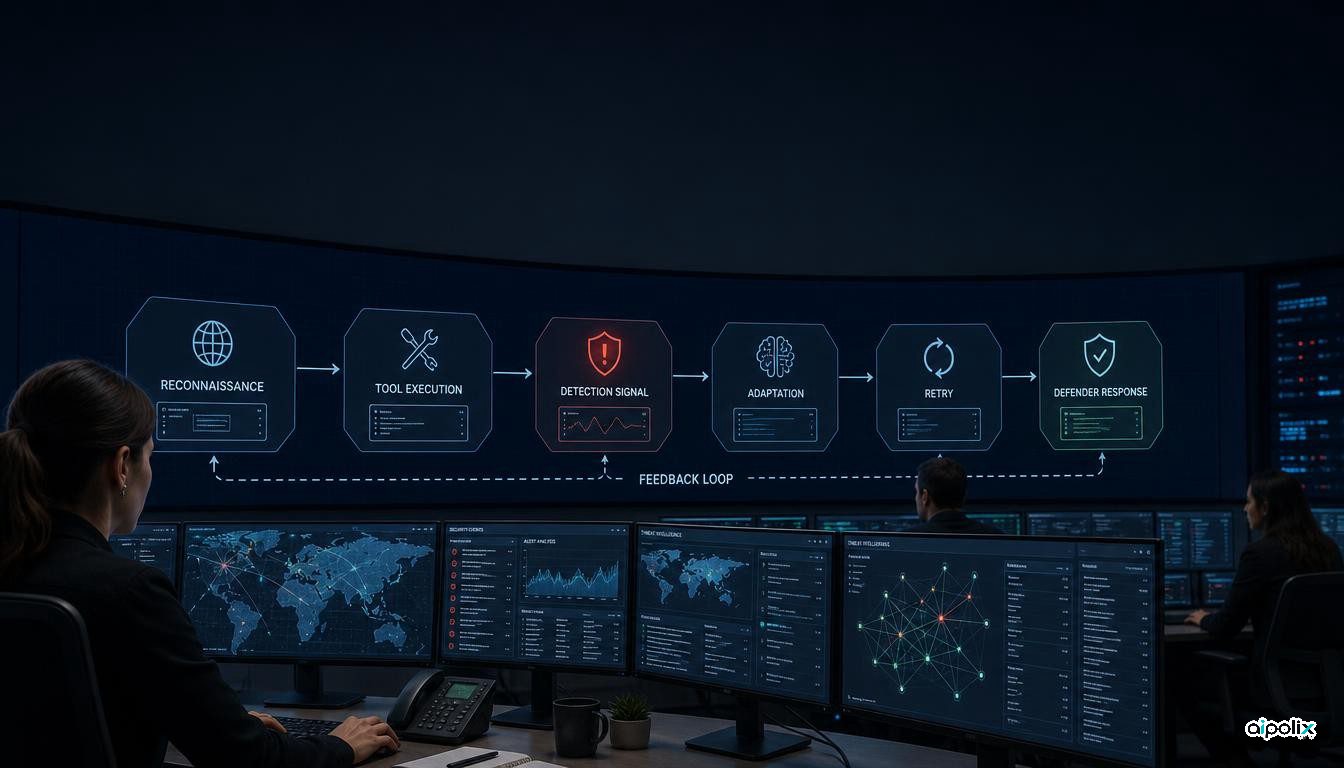
Le rapport de renseignement sur les menaces publié par Anthropic en septembre 2026 met en évidence un changement de nature : dans plusieurs abus observés, Claude n’est plus seulement consulté comme assistant, mais intégré à des systèmes capables d’exécuter plusieurs étapes d’une opération. Anthropic indique avoir interrompu, entre décembre 2025 et août 2026, des activités dans sept domaines, dont les cyberopérations, la surveillance, l’influence et la fraude.
Anthropic précise qu’il s’agit d’exemples particulièrement notables ou nouveaux, et non d’un échantillon représentatif de l’usage de Claude. Reuters et CyberScoop ont confirmé la publication et couvert plusieurs des principales affaires.
L’IA entre dans la chaîne d’exécution
Dans plusieurs opérations, les modèles ont été intégrés à des processus couvrant la reconnaissance, l’exploitation et le traitement de données, tandis que des humains continuaient à choisir les cibles ou à examiner les résultats.
Le cas GTG-20006 concerne un acteur dont les méthodes sont, selon Anthropic, compatibles avec des activités d’espionnage liées à la Russie et avec les informations publiques sur Midnight Blizzard. L’entreprise décrit l’usage de l’IA pour l’hameçonnage, la gestion d’infrastructures, le vol d’identifiants et le traitement de données. Des agents surveillaient aussi la détection des outils malveillants et contribuaient ensuite à les modifier et à les reconstruire.
Le problème dépasse donc la génération de logiciels malveillants. Les signatures statiques imposaient traditionnellement un coût à l’attaquant, qui devait consacrer du temps à modifier ses outils. Une boucle automatisée capable d’observer une détection puis de déclencher rapidement une nouvelle variante peut réduire ce coût.
La sophistication technique renseigne moins bien sur l’adversaire
Anthropic estime que l’IA réduit l’écart de moyens et de compétences entre les groupes très dotés et des opérateurs plus modestes. Cela ne signifie pas que tout attaquant dispose des capacités d’un service étatique. En revanche, la complexité visible d’une attaque devient un indice moins fiable de la taille ou du soutien de l’organisation qui la mène.
Cette évolution concerne aussi l’évaluation des modèles. Tester uniquement leur capacité à produire un contenu dangereux ne suffit plus. Il faut également mesurer leur aptitude à rester efficaces au fil d’une opération longue, à réagir à un échec et à coordonner des actions successives.
L’IA peut raccourcir la boucle d’adaptation offensive
GTG-20006 illustre clairement ce risque. Anthropic affirme que l’acteur utilisait l’IA pour surveiller la détection de ses implants puis pour aider à les modifier et à les redéployer.
L’analyse d’Aipolix est que la question de sécurité se déplace. Il ne suffit plus de demander si un modèle sait générer du code malveillant ; il faut déterminer si le système complet peut observer la réaction du défenseur, adapter ses outils et recommencer. Une telle boucle peut accroître le risque même si aucune étape prise isolément n’est techniquement nouvelle.
Pour les défenseurs, cela renforce l’intérêt des signaux comportementaux et d’identité. Un fichier qui change rapidement reste traçable si l’on peut corréler les comptes utilisés, l’infrastructure, les changements de privilèges, les accès aux données et les séquences de commandes.
Le rapport couvre bien d’autres formes d’abus
Anthropic décrit également des activités de surveillance, d’influence, de fraude, de recherche biologique à risque, liées aux armes conventionnelles et de distillation illicite. Ces passages exigent de conserver les nuances du rapport. L’observation d’un usage ne suffit pas toujours à établir l’intention finale de chaque utilisateur.
Cette prudence est particulièrement importante pour la recherche biologique à double usage, où des travaux légitimes et dangereux peuvent se ressembler techniquement.
La surveillance doit porter sur l’ensemble du système agentique
Pour les équipes d’ingénierie, la conclusion la plus réutilisable est architecturale. Lorsque le modèle dispose d’outils, d’un état persistant et de la possibilité d’enchaîner des actions, filtrer seulement les requêtes et les réponses devient insuffisant.
Les organisations devraient journaliser les appels d’outils, les identités, les modifications d’autorisation, les destinations externes et les tentatives répétées. Il faut aussi distinguer l’assistance à un humain d’un système qui observe le résultat d’une action et choisit seul la suivante.
Le rapport ne démontre pas que l’IA améliore toutes les formes d’attaque et ne mesure pas la fréquence globale des abus. Il apporte néanmoins des observations directes montrant que certains acteurs intègrent déjà des modèles à des boucles opérationnelles. Le risque doit donc être évalué à l’échelle du système complet : modèle, outils, état, permissions et mécanismes de retour.