
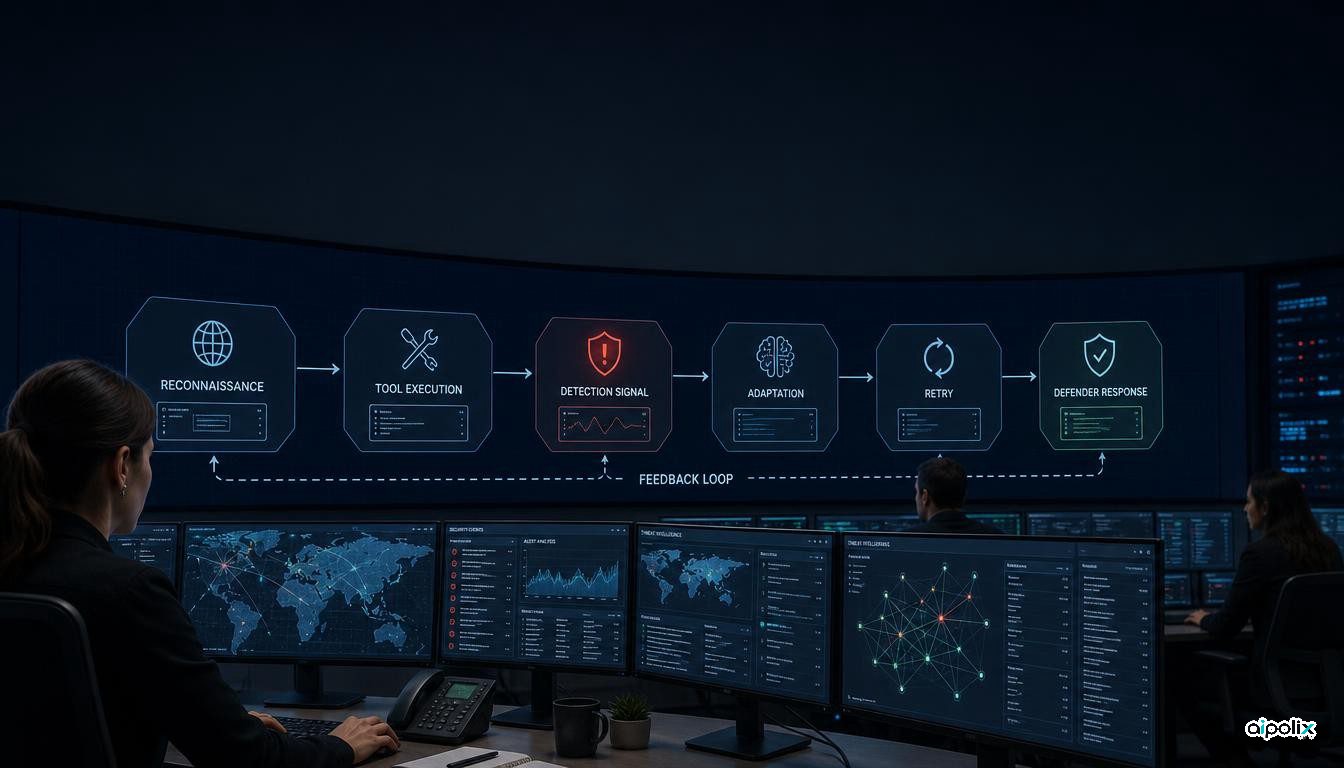
O relatório de inteligência de ameaças publicado pela Anthropic em setembro de 2026 aponta para uma mudança importante: em várias situações observadas, o Claude deixou de ser apenas uma ferramenta de consulta e passou a integrar sistemas que executam diferentes etapas de uma operação. A Anthropic afirma ter interrompido, entre dezembro de 2025 e agosto de 2026, atividades em sete áreas, incluindo operações cibernéticas, vigilância, influência e fraude.
A empresa ressalva que escolheu exemplos particularmente notáveis ou novos e que estes não representam a utilização normal do Claude. A Reuters e a CyberScoop confirmaram a publicação e noticiaram vários dos principais casos.
A IA passa a fazer parte da sequência de execução
Em várias operações, modelos foram integrados em processos que abrangiam reconhecimento, exploração e tratamento de dados, enquanto os humanos continuavam a escolher alvos ou a analisar resultados.
O caso GTG-20006 envolve um ator cujas práticas, segundo a Anthropic, são compatíveis com espionagem ligada à Rússia e com informação pública sobre o Midnight Blizzard. A empresa descreve a utilização de IA para phishing, gestão de infraestrutura, roubo de credenciais e processamento de dados. Agentes acompanhavam ainda a deteção das ferramentas maliciosas e ajudavam depois a modificá-las e reconstruí-las.
Isto cria um problema diferente da simples geração de malware. A deteção estática costumava impor custos ao atacante, porque alterar ferramentas exigia tempo e trabalho especializado. Uma sequência automatizada capaz de observar uma deteção e desencadear rapidamente uma nova versão pode reduzir esse custo.
A sofisticação técnica diz menos sobre quem está por trás do ataque
A Anthropic considera que a IA está a reduzir a diferença de recursos e competências entre grupos muito bem financiados e operadores mais pequenos. Isto não significa que qualquer atacante tenha passado a dispor das capacidades de um serviço estatal. Significa que a complexidade técnica visível se torna um indicador menos fiável da dimensão ou dos recursos da organização.
Há também uma consequência para a avaliação de modelos. Já não basta testar se um modelo consegue produzir um artefacto perigoso. É necessário avaliar se consegue continuar útil ao longo de uma operação extensa, reagir a falhas e coordenar ações sucessivas.
A IA pode encurtar o ciclo de adaptação do atacante
O GTG-20006 oferece o exemplo mais claro. A Anthropic afirma que o ator usava IA para acompanhar a deteção dos seus implantes e apoiar a sua modificação e nova implementação.
A análise da Aipolix é que a fronteira de segurança está a mudar. A pergunta relevante deixa de ser apenas «o modelo consegue gerar código malicioso?» e passa a incluir «o sistema completo consegue observar a resposta defensiva, adaptar-se e tentar novamente?». Uma sequência desse tipo pode aumentar o risco mesmo quando nenhuma etapa isolada representa uma técnica nova.
Para as equipas de segurança, isto reforça a importância da deteção comportamental e da identidade. Um ficheiro ou script que muda rapidamente continua a deixar sinais se for possível correlacionar contas, infraestrutura, alterações de privilégios, acessos a dados e padrões de comandos.
O relatório vai muito além das operações cibernéticas
A Anthropic descreve também vigilância, operações de influência, fraude, investigação biológica de risco, atividades relacionadas com armamento convencional e tentativas de destilação de modelos. Estas secções exigem cautela. Observar determinado uso do serviço não prova necessariamente a intenção final de todos os utilizadores.
A distinção é especialmente importante na investigação biológica de dupla utilização, onde trabalho legítimo e perigoso pode ser tecnicamente semelhante.
O risco deve ser acompanhado ao nível de todo o sistema de agentes
A principal conclusão para equipas de engenharia é arquitetural. Quando um modelo dispõe de ferramentas, estado persistente e capacidade para encadear ações, controlar apenas o pedido e a resposta deixa de ser suficiente.
As organizações devem registar chamadas a ferramentas, identidades, alterações de autorização, destinos externos e tentativas repetidas, além das entradas e saídas do modelo. Também importa distinguir um modelo que auxilia uma pessoa de um sistema que observa o resultado de uma ação e escolhe autonomamente o passo seguinte.
O relatório não demonstra que a IA tenha tornado todos os tipos de ataque mais eficazes, nem estima a frequência global de abuso. Fornece, contudo, evidência direta de que alguns atores já integram modelos em ciclos operacionais. A unidade a proteger é cada vez mais o conjunto formado pelo modelo, ferramentas, estado, permissões e mecanismos de retorno.