
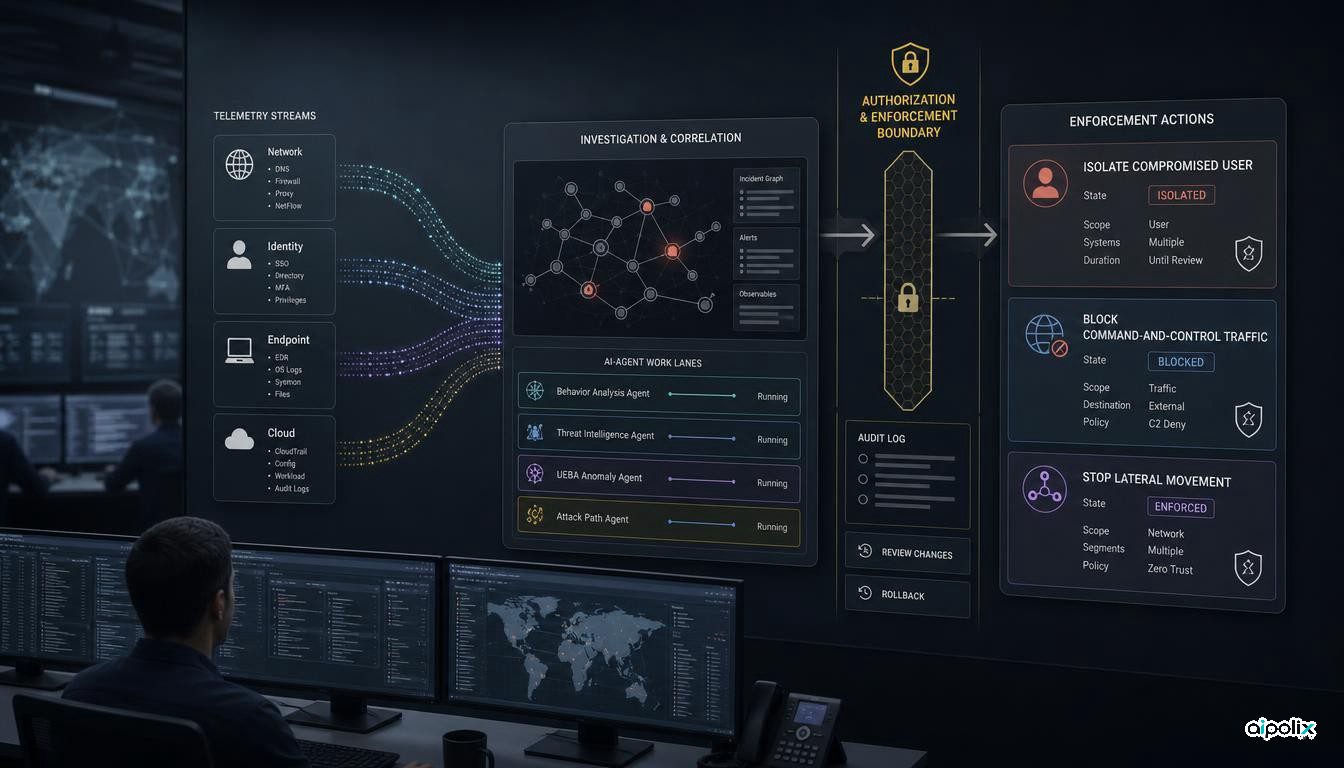
Zscaler محصول Agentic SOC را بهصورت جهانی در دسترس قرار داده است؛ سامانهای که عاملهای هوش مصنوعی را به دادههای امنیتی و کنترلهای Zero Trust این شرکت وصل میکند. طبق توضیحات Zscaler، این عاملها میتوانند هشدارها را بررسی کنند، علت اصلی رخداد را پیدا کنند، درباره تهدید بودن آن تصمیم بگیرند و فرایند پاسخ را آغاز کنند. کنترلهای داخلی پلتفرم نیز میتوانند کاربر آلوده را جدا کنند، ارتباط با زیرساخت فرماندهی مهاجم را ببندند یا حرکت جانبی در شبکه را متوقف کنند.
نکته مهم صرفاً ورود یک محصول دیگر با برچسب «عامل هوش مصنوعی» نیست. اینجا تحلیل مدل میتواند مستقیماً به تغییری در دسترسی یا ارتباط شبکه منجر شود. در نتیجه، کیفیت تصمیم مدل تنها بخشی از مسئله است؛ حدود اختیار، ثبت شواهد و امکان بازگرداندن اقدام اشتباه به همان اندازه اهمیت پیدا میکند.
تصمیم عامل میتواند به اجرای کنترل امنیتی برسد
اعلامیه ۹ سپتامبر Zscaler از یک گراف زمینهای صحبت میکند که دادههای داخلی شرکت را با اطلاعات ابزارهای دیگر ترکیب میکند. سپس عاملهای تخصصی وظایفی مانند بررسی اولیه، تحلیل علت رخداد و انتخاب پاسخ را انجام میدهند. شرکت میگوید این فرایند میتواند به اجرای مستقیم کنترلهای مهار تهدید ختم شود.
این محصول فقط در اطلاعیه روز عرضه دیده نمیشود. Zscaler در گزارش سالانه مالی ۲۰۲۶ خود که ۳ سپتامبر ثبت شده، Agentic SOC را سامانهای معرفی کرده که هشدارهای امنیتی را متمرکز میکند و از عاملهای هوش مصنوعی برای بررسی، تحلیل و پاسخ استفاده میکند. تفاوت تازه این است که شرکت اکنون عرضه جهانی آن را اعلام کرده است.
ادعاهای مربوط به سرعت، دقت و اثربخشی همچنان ادعاهای خود Zscaler هستند. خود شرکت نیز در بخش اظهارات آیندهنگر هشدار داده که عملکرد، پذیرش بازار و مزایای مورد انتظار ممکن است با نتیجه واقعی تفاوت داشته باشد. بنابراین این بخشها باید در محیط عملیاتی مشتریان سنجیده شوند.
پاسخ خودکار، شکل خطا را عوض میکند
اگر یک دستیار امنیتی فقط خلاصهای اشتباه بنویسد، لزوماً تغییری در سامانه ایجاد نمیشود. اما وقتی همان تصمیم بتواند حساب کاربری را محدود کند یا ارتباط شبکه را ببندد، خطای تشخیص به یک رویداد عملیاتی تبدیل میشود.
این موضوع بهمعنای کنار گذاشتن خودکارسازی نیست. مسئله این است که باید مشخص باشد کدام اقدامها بدون دخالت انسان مجازند، کدامها به تأیید نیاز دارند و برای هر سطح از اقدام چه مقدار شواهد لازم است. مسدود کردن یک مقصد شناختهشده مخرب نباید الزاماً با همان سطح اختیار انجام شود که غیرفعال کردن حساب یک مدیر سامانه انجام میشود.
هرچه پیامد یک اقدام گستردهتر باشد، مرز تصمیمگیری نیز باید سختگیرانهتر شود.
اختیار عامل باید محدود و قابل حسابرسی باشد
برداشت Aipolix این است که Agentic SOC را بهتر است یک سامانه با اختیار محدود و تعریفشده ببینیم، نه صرفاً یک تحلیلگر هوش مصنوعی. پرسش اصلی این است که اختیار عامل دقیقاً کجا تمام میشود.
برای هر اقدام خودکار باید بتوان بعداً پاسخ داد چه شواهدی به آن تصمیم منجر شد، کدام عامل یا قاعده درخواست را ایجاد کرد، چه سیاستی اجازه اجرا داد و چگونه میتوان نتیجه را برگرداند. این سابقه نباید فقط در یک گفتوگو یا صفحه موقت بررسی رخداد باقی بماند.
اگر چند عامل در یک پرونده نقش داشته باشند، اهمیت این زنجیره بیشتر میشود. ممکن است یک عامل علت رخداد را تشخیص دهد، عامل دیگری شدت آن را تعیین کند و عامل سوم اقدام مهار را برگزیند. ثبت فقط نتیجه نهایی برای بررسی خطا کافی نیست.
اتصال به ابزارهای دیگر، دامنه اعتماد را بزرگتر میکند
Zscaler میگوید Agentic SOC علاوه بر کنترلهای داخلی خود، میتواند با ابزارهای امنیتی دیگر مشتری نیز کار کند. این قابلیت انعطاف بیشتری میدهد، اما سطح دسترسی را هم گسترش میدهد.
اقدامی که در پلتفرم خود Zscaler اجرا میشود ممکن است از یک مدل هویت و ثبت وقایع استفاده کند، در حالی که همان اقدام در سامانه هویت، نقطه پایانی یا زیرساخت ابری سازمان به مجوزهای دیگری نیاز دارد. بنابراین اتصال عاملها نباید با یک حساب مدیریتی گسترده انجام شود. هر اتصال باید فقط مجوز همان اقدامهایی را داشته باشد که واقعاً لازماند.
Zscaler همچنین از استفاده از مدلهای Anthropic و OpenAI در کنار اطلاعات امنیتی خود سخن گفته است. انتخاب مدل مهم است، اما مرز اجرای کنترل نباید به این فرض وابسته باشد که مدل همیشه درست تصمیم میگیرد. کنترل هویت، سطح دسترسی و سیاست اجرا باید بیرون از اختیار مدل باقی بماند.
پیش از فعال کردن مهار خودکار چه باید آزمود
تیم امنیتی باید عمداً سناریوهایی را آزمایش کند که شواهد ناقص، متناقض یا آلودهاند. برای نمونه، آیا یک ابزار مدیریتی قانونی ممکن است بهعنوان رفتار مهاجم شناخته شود؟ آیا یک منبع داده دستکاریشده میتواند کل تحلیل را منحرف کند؟ اگر اقدام اشتباه بود، آیا بازگرداندن وضعیت بدون اختلال طولانی ممکن است؟
همچنین بهتر است «دقت تشخیص» و «ایمنی اقدام» جداگانه سنجیده شوند. ممکن است سامانه رخداد را درست تشخیص دهد، اما پاسخ بیش از حد تهاجمی انتخاب کند. این دو کیفیت یکسان نیستند و نباید یک شاخص مشترک جای هر دو را بگیرد.
اهمیت Agentic SOC در این است که عاملهای هوش مصنوعی را از مرحله تحلیل به مسیر اجرای کنترل امنیتی نزدیکتر میکند. از این نقطه به بعد، مجوزها، سابقه شواهد، امکان بازگشت و قواعد ارجاع به انسان دیگر جزئیات جانبی نیستند؛ خودشان بخشی از معماری امنیتیاند.