
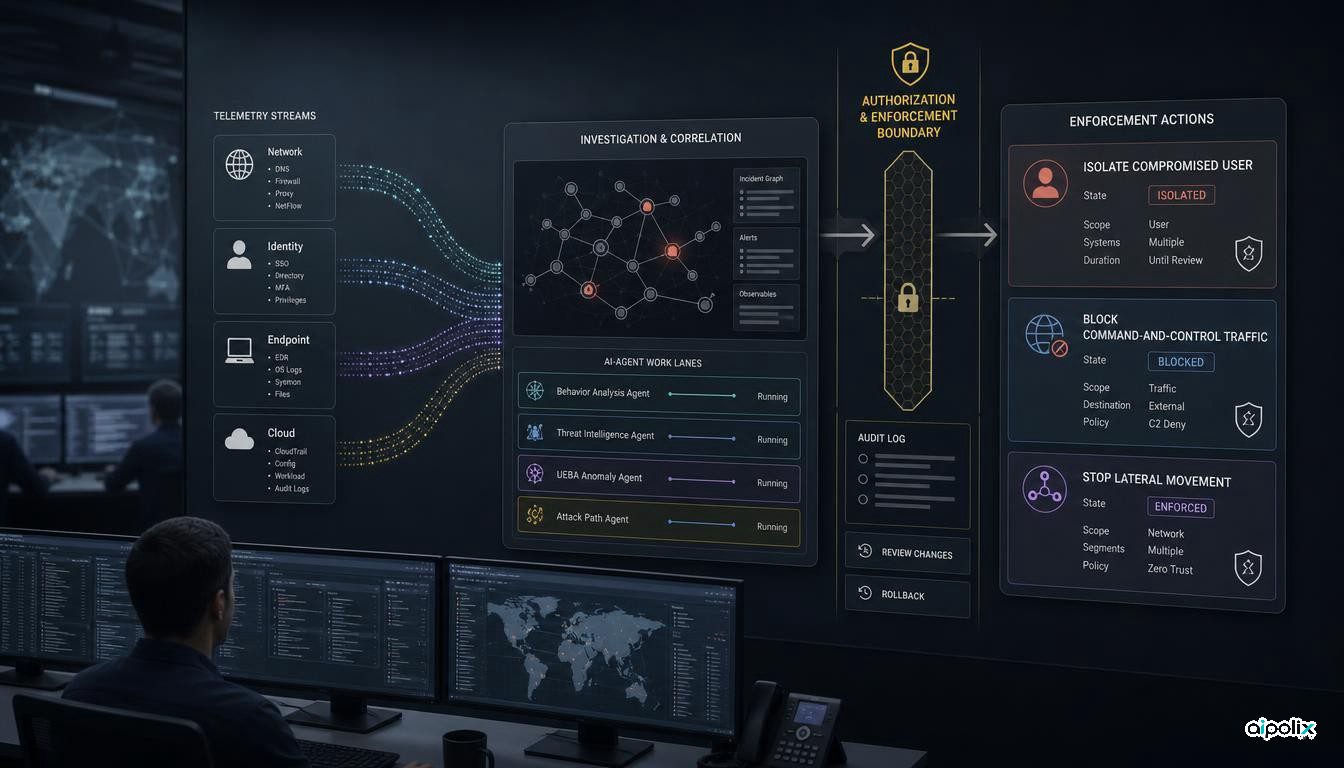
A Zscaler tornou o Agentic SOC disponível globalmente, ligando agentes de IA à telemetria de segurança e aos controlos Zero Trust da empresa. Segundo a Zscaler, estes agentes podem fazer a triagem de alertas, investigar a causa de um incidente, chegar a um veredicto e desencadear procedimentos de resposta. Os controlos integrados podem depois isolar um utilizador comprometido, bloquear comunicações de comando e controlo ou interromper movimentos laterais.
A alteração relevante não é apenas a chegada de mais um produto de segurança com agentes de IA. Neste caso, uma conclusão produzida pelo sistema pode terminar numa ação que altera efetivamente o acesso ou a conectividade. Por isso, a qualidade do modelo é apenas parte da questão: os limites de autoridade, o registo da decisão e a possibilidade de reverter uma ação tornam-se controlos de segurança essenciais.
A investigação do agente pode chegar à execução de um controlo
No anúncio de 9 de setembro, a Zscaler descreve um grafo de contexto que combina a sua própria telemetria com dados de ferramentas de terceiros. Agentes especializados assumem depois tarefas de triagem, análise da causa e decisão sobre a resposta, podendo acionar mecanismos de contenção.
A existência do produto não depende apenas do comunicado de lançamento. No relatório anual de 2026, apresentado a 3 de setembro, a Zscaler já descrevia o Agentic SOC como uma solução que centraliza alertas e usa agentes de IA para fazer triagem, investigar e responder. A novidade de 9 de setembro é a disponibilidade global anunciada pela empresa.
As afirmações sobre velocidade, precisão e eficácia continuam a ser declarações do fornecedor. A própria Zscaler assinala, nas suas declarações prospetivas, que o desempenho, a adoção e os benefícios reais podem divergir das expectativas atuais. Estes pontos precisam, por isso, de ser avaliados em ambientes reais dos clientes.
A resposta automática muda o impacto de um erro
Um assistente que faça um resumo incorreto de um incidente pode não alterar imediatamente o ambiente. Um sistema que possa isolar uma conta ou bloquear tráfego tem outro tipo de risco: um falso positivo pode transformar-se diretamente numa interrupção operacional.
Isto não é um argumento contra a automatização. Significa que a organização deve definir quais as ações que podem ser executadas sem intervenção humana, quais exigem aprovação e que nível de evidência é necessário antes de cada tipo de resposta.
Bloquear um destino de comando e controlo já confirmado não deve necessariamente ter o mesmo nível de autorização que desativar a conta privilegiada de um administrador. O possível impacto da ação tem de fazer parte da política de execução.
A autonomia tem de ficar dentro de limites claros
A análise da Aipolix é que o Agentic SOC deve ser avaliado como um sistema de autonomia limitada, e não apenas como um analista apoiado por IA. A pergunta central é onde termina a autoridade do agente.
Para cada ação automática, a equipa deve conseguir reconstruir que provas levaram ao veredicto, que agente ou regra pediu a ação, que política autorizou a execução e como é possível revertê-la. Este registo deve sobreviver à sessão de investigação ou à interface onde o incidente foi analisado.
A necessidade é ainda maior quando vários agentes participam no mesmo caso. Um pode identificar a causa provável, outro atribuir gravidade e um terceiro escolher a medida de contenção. Guardar apenas a ação final não permite perceber como surgiu uma decisão errada.
As integrações com terceiros alargam a fronteira de confiança
A Zscaler diz que o Agentic SOC pode usar controlos nativos e também ferramentas de terceiros dos clientes. Isso aumenta a flexibilidade, mas também amplia a superfície de autorização.
Uma ação executada dentro da plataforma Zscaler pode obedecer a um determinado modelo de identidade e auditoria, enquanto uma ação enviada para um sistema de identidade, um endpoint ou uma plataforma cloud depende de outras permissões. As credenciais usadas pelos agentes devem, portanto, ter um âmbito estreito e autorizar apenas as operações necessárias, em vez de herdarem privilégios administrativos amplos.
A empresa também refere modelos da Anthropic e da OpenAI, usados em conjunto com informação de segurança própria. A escolha do modelo é relevante, mas a fronteira de execução não deve depender da suposição de que o modelo acerta sempre. As verificações de identidade, autorização e política devem continuar fora da decisão do modelo.
O que testar antes de ativar contenção automática
Antes de permitir respostas automáticas, as equipas devem testar situações em que a evidência é incompleta, contraditória ou foi deliberadamente manipulada. É importante perceber se uma ferramenta legítima de administração pode ser confundida com atividade maliciosa, se uma única fonte de dados contaminada consegue dominar o contexto e se uma medida errada pode ser revertida sem uma interrupção prolongada.
Também convém separar a qualidade da deteção da segurança da ação. Um sistema pode classificar corretamente um incidente e, ainda assim, escolher uma resposta excessivamente disruptiva. São duas dimensões diferentes e devem ter testes e critérios de entrada em produção distintos.
O Agentic SOC merece atenção porque aproxima os agentes de IA do caminho onde os controlos de segurança são efetivamente aplicados. Quando um agente pode mudar acessos ou ligações, as permissões, o registo das provas, os mecanismos de reversão e as regras de escalamento deixam de ser detalhes operacionais: passam a fazer parte da própria arquitetura de segurança.