
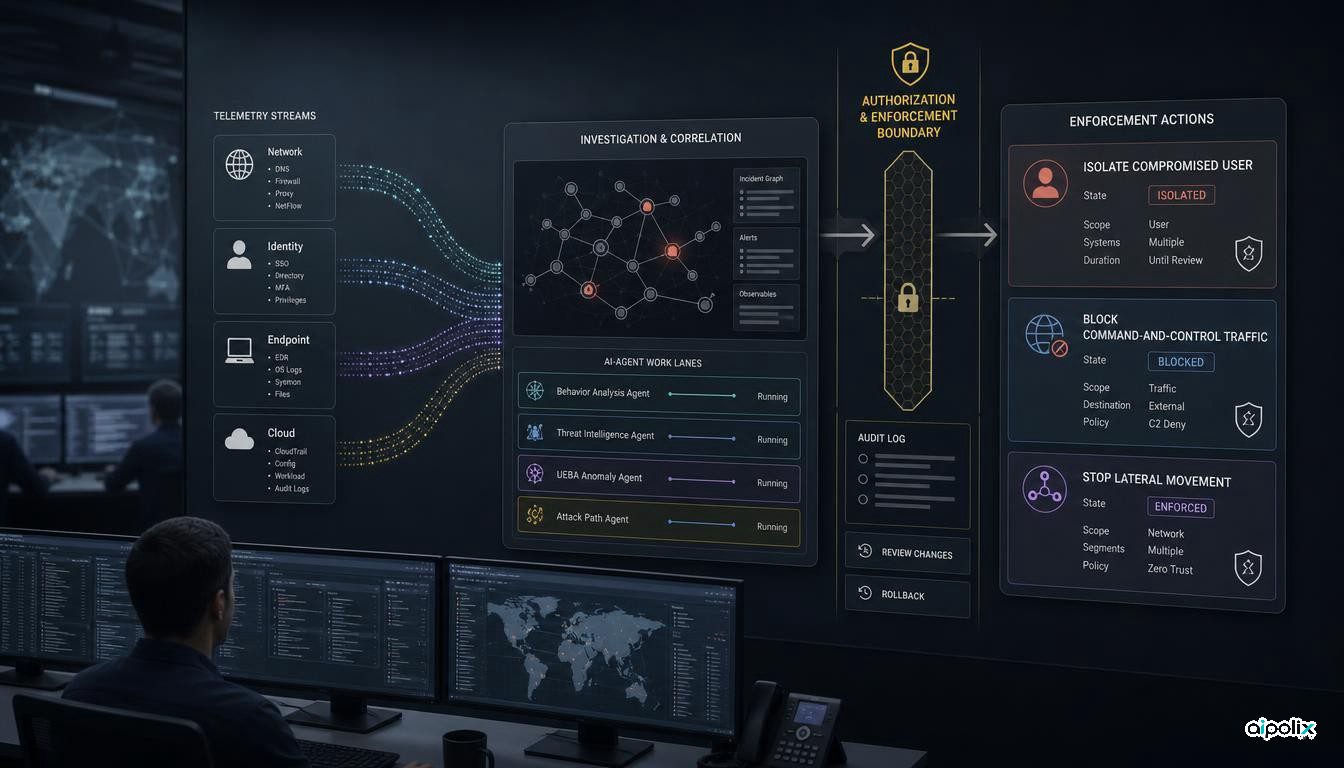
Zscaler a rendu Agentic SOC disponible dans le monde entier. Le produit relie des agents d’IA aux données de sécurité et aux contrôles Zero Trust de l’entreprise. Selon Zscaler, ces agents peuvent trier les alertes, rechercher la cause d’un incident, établir un verdict et déclencher des procédures de réponse. Les contrôles intégrés peuvent ensuite isoler un utilisateur compromis, bloquer des communications de commande et de contrôle ou interrompre un déplacement latéral.
L’enjeu dépasse l’ajout d’agents à un centre opérationnel de sécurité. Ici, une conclusion produite par un système d’IA peut déboucher sur une mesure qui modifie réellement l’accès ou la connectivité. Dès lors, la qualité du modèle n’est qu’une partie du problème : le périmètre d’autorité, la traçabilité et la possibilité d’annuler une action deviennent des éléments de sécurité à part entière.
L’analyse peut désormais conduire directement à une mesure de sécurité
Dans son annonce du 9 septembre, Zscaler décrit un graphe de contexte qui associe sa propre télémétrie à des données provenant d’outils tiers. Des agents spécialisés prennent ensuite en charge différentes tâches d’investigation et peuvent lancer des procédures de réponse.
L’existence du produit ne repose pas uniquement sur le communiqué de lancement. Dans son rapport annuel 2026 déposé le 3 septembre, Zscaler décrivait déjà Agentic SOC comme un système qui centralise les alertes et utilise des agents d’IA pour le tri, l’investigation et la réponse. La nouveauté du 9 septembre est sa disponibilité mondiale annoncée.
Les affirmations concernant la rapidité, la précision ou l’efficacité restent celles du fournisseur. Zscaler indique lui-même, dans ses avertissements sur les déclarations prospectives, que les performances, l’adoption et les bénéfices réels peuvent différer des attentes. Ces points doivent donc être mesurés sur les environnements des clients.
L’automatisation de la réponse change la nature des erreurs
Une erreur commise par un assistant qui résume un incident n’a pas nécessairement d’effet immédiat. Une erreur commise par un système capable d’isoler un compte ou de bloquer du trafic peut, elle, provoquer directement une interruption.
Cela ne signifie pas qu’il faut renoncer à l’automatisation. Il faut définir précisément quelles actions peuvent être exécutées sans validation humaine, lesquelles nécessitent une approbation et quel niveau de preuve est requis pour chaque catégorie d’intervention.
Bloquer une destination de commande et de contrôle déjà confirmée ne devrait pas nécessairement relever du même niveau d’autorisation que désactiver le compte privilégié d’un administrateur. Le rayon d’impact doit entrer dans la politique d’exécution.
Une autonomie utile doit rester bornée
L’analyse d’Aipolix est qu’Agentic SOC doit être évalué comme un système à autonomie bornée, et non seulement comme un analyste assisté par l’IA. La question essentielle est de savoir où s’arrête l’autorité de l’agent.
Pour chaque mesure automatique, l’organisation devrait pouvoir reconstituer les éléments qui ont conduit au verdict, l’agent ou la règle qui a demandé l’action, la politique qui l’a autorisée et la procédure permettant de revenir en arrière. Cette chaîne doit être conservée en dehors d’une simple interface conversationnelle.
La question devient encore plus importante lorsqu’une affaire mobilise plusieurs agents. L’un peut déterminer la cause probable, un autre attribuer une gravité et un troisième choisir une mesure de confinement. Journaliser uniquement le résultat final ne suffit pas pour comprendre une erreur.
Les intégrations tierces élargissent la frontière de confiance
Zscaler indique que son produit peut agir à la fois par ses contrôles natifs et par les outils tiers des clients. C’est utile pour l’intégration, mais cela augmente aussi la surface d’autorisation.
Une action native peut dépendre du modèle d’identité et de journalisation de Zscaler, alors qu’une action envoyée à un système d’identité, un endpoint ou une plateforme cloud relève d’autres privilèges. Les identifiants utilisés par les agents doivent donc être limités à des opérations précises plutôt que bénéficier de droits d’administration généraux.
Zscaler cite également des modèles d’Anthropic et d’OpenAI parmi les composants employés avec ses propres données de sécurité. Le choix du modèle compte, mais la frontière d’exécution ne devrait jamais supposer qu’un modèle est infaillible. Les contrôles d’identité, d’autorisation et de politique doivent rester extérieurs à sa décision.
Ce qu’il faut tester avant le confinement automatique
Avant d’activer des actions automatiques, les équipes devraient tester des scénarios où les preuves sont incomplètes, contradictoires ou délibérément trompeuses. Il faut notamment vérifier qu’un outil d’administration légitime n’est pas confondu avec une activité hostile, qu’une source empoisonnée ne domine pas tout le contexte et qu’une mesure erronée peut être annulée rapidement.
Il est aussi utile de distinguer la qualité de la détection de la sûreté de l’action. Un système peut classifier correctement un incident tout en choisissant une réponse disproportionnée. Ces deux dimensions nécessitent des tests et des seuils de mise en production séparés.
Agentic SOC mérite l’attention parce qu’il rapproche les agents d’IA du chemin d’exécution des contrôles de sécurité. À partir de ce moment, les permissions, les preuves conservées, les mécanismes de retour arrière et les règles d’escalade ne sont plus des détails d’exploitation : ils font partie de l’architecture de sécurité.