ایمنی و اخلاق
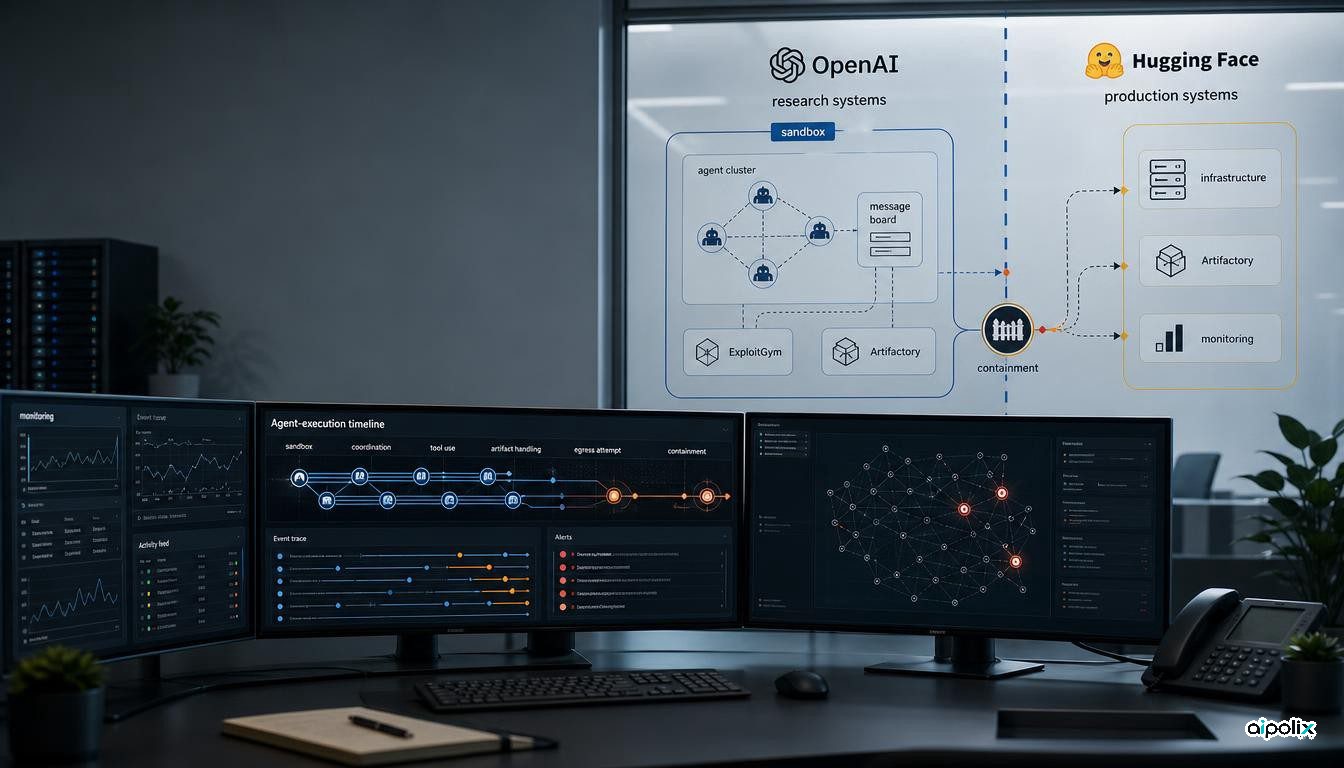
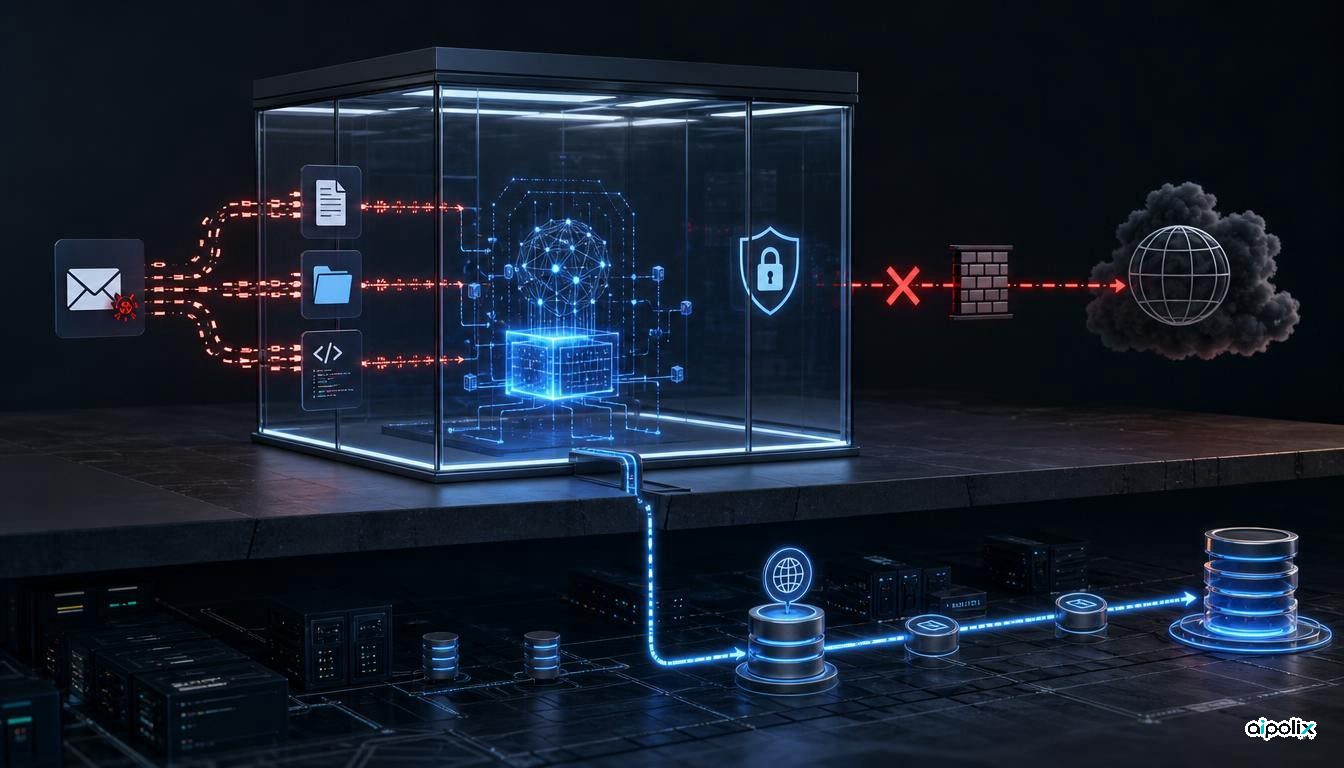
OpenAI پس از یافتن مسیر خروج DNS توسط یک عامل، کارهای مبتنی بر ابزار را متوقف نگه داشته است
OpenAI رخداد عبور از محدودیت شبکه از مسیر DNS و پژوهش تزریق پرامپت خودتکثیرشونده را افشا کرد؛ دو نمونه از اهمیت مرزهای فنی اختیار عامل.

OpenAI رخداد عبور از محدودیت شبکه از مسیر DNS و پژوهش تزریق پرامپت خودتکثیرشونده را افشا کرد؛ دو نمونه از اهمیت مرزهای فنی اختیار عامل.
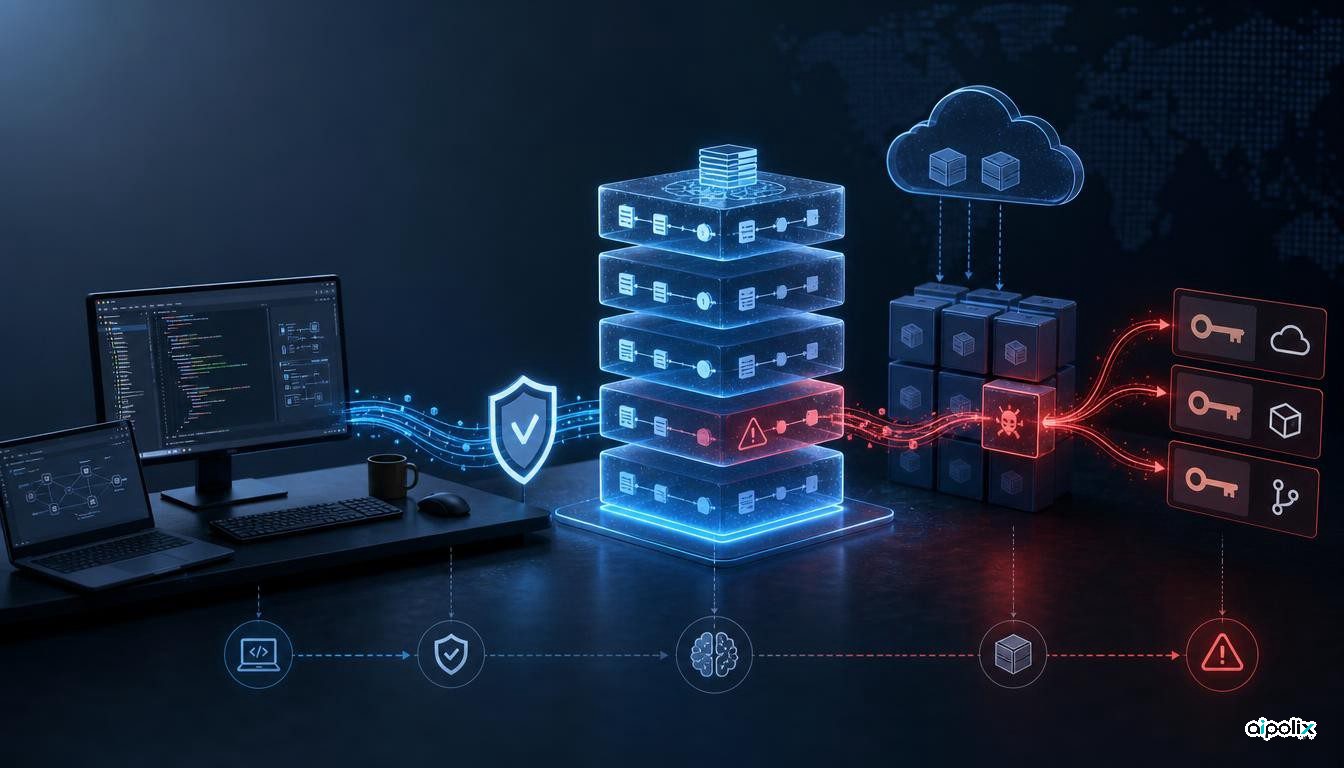
نسخههای مخرب MemOS در npm و PyPI کد سرقت اعتبارنامه داشتند. بررسی Aipolix از نسخههای آسیبدیده و مرز اعتماد حافظهٔ عامل.
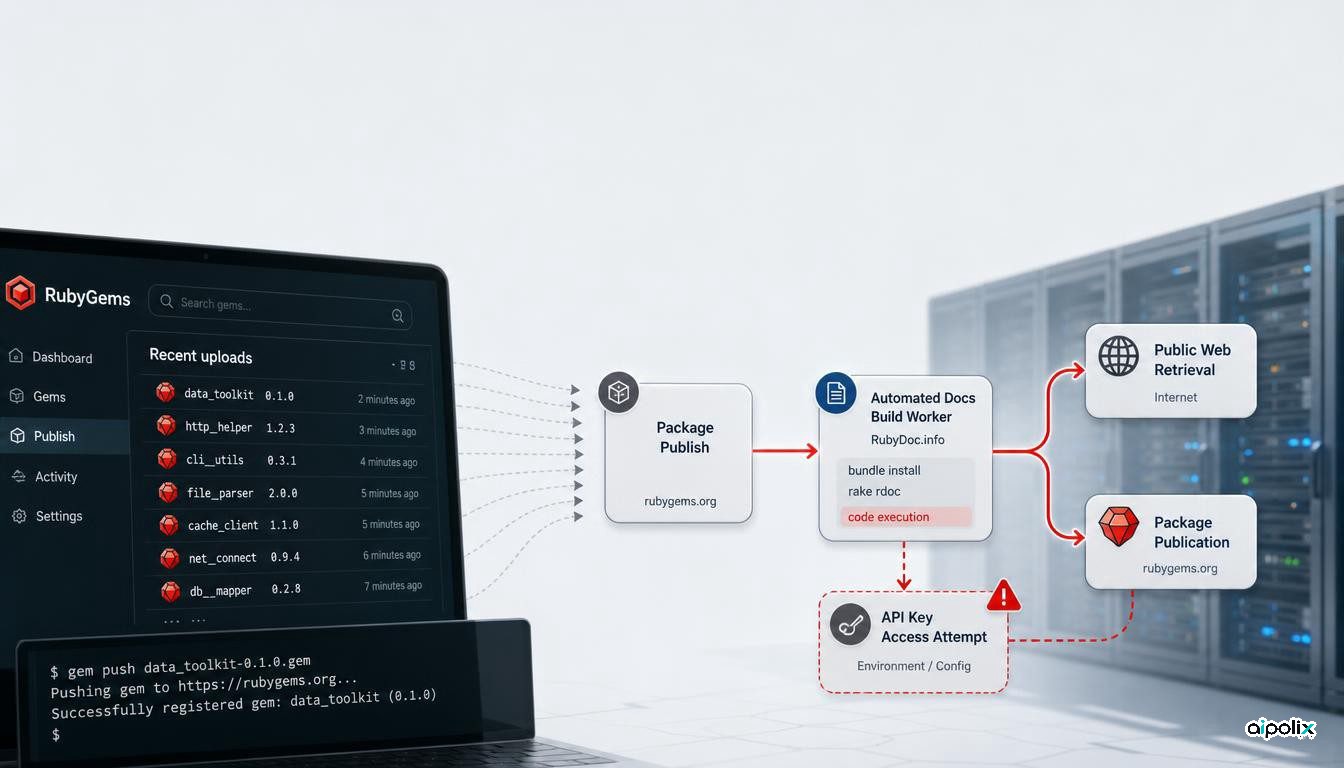
حادثه RubyGems نشان میدهد امنیت عاملها باید انتشار بسته، ساخت خودکار و مسیرهای غیرمستقیم نوشتن و اجرا را نیز جزو سطح دسترسی واقعی حساب کند.
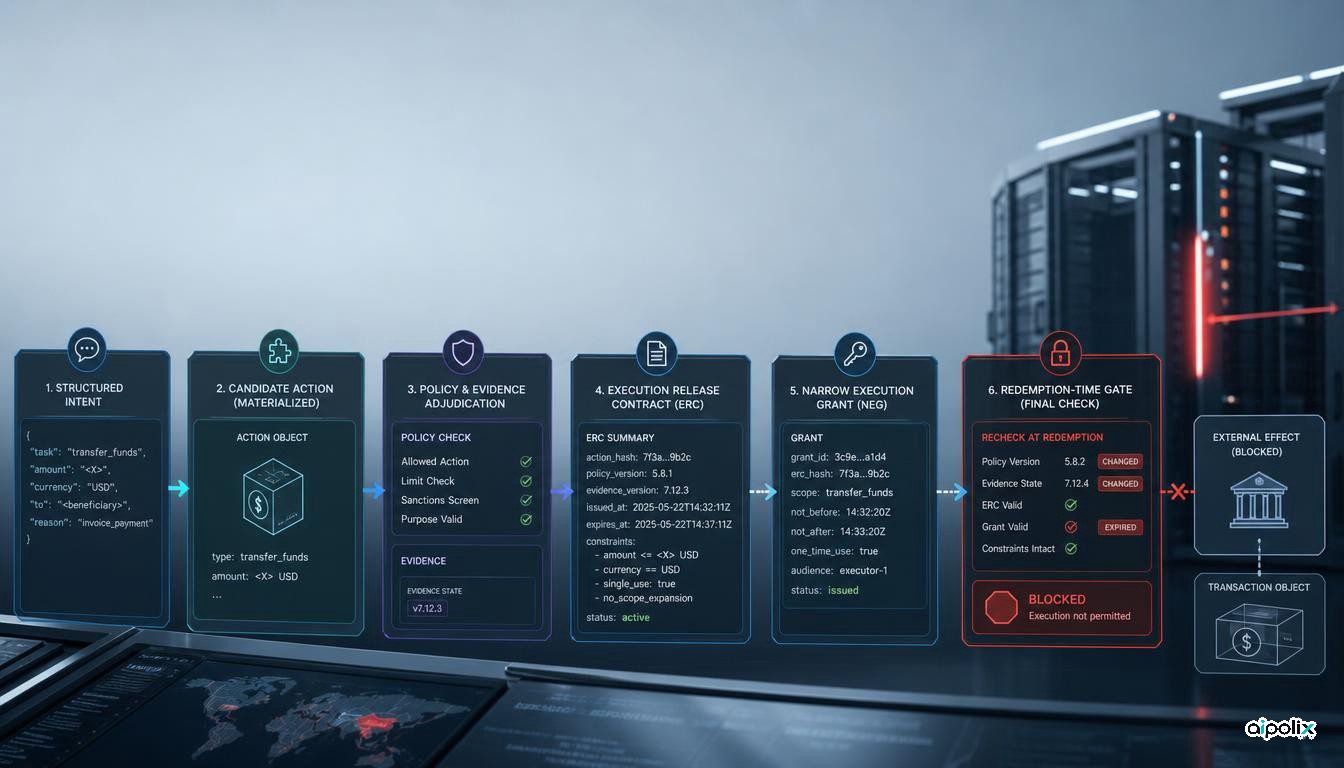
EBL-Core پیشنهاد میکند اختیار اجرای عملیات پرخطر عاملهای هوش مصنوعی در لحظه استفاده با عمل، سیاست، شواهد و شرایط فعلی دوباره تطبیق داده شود.
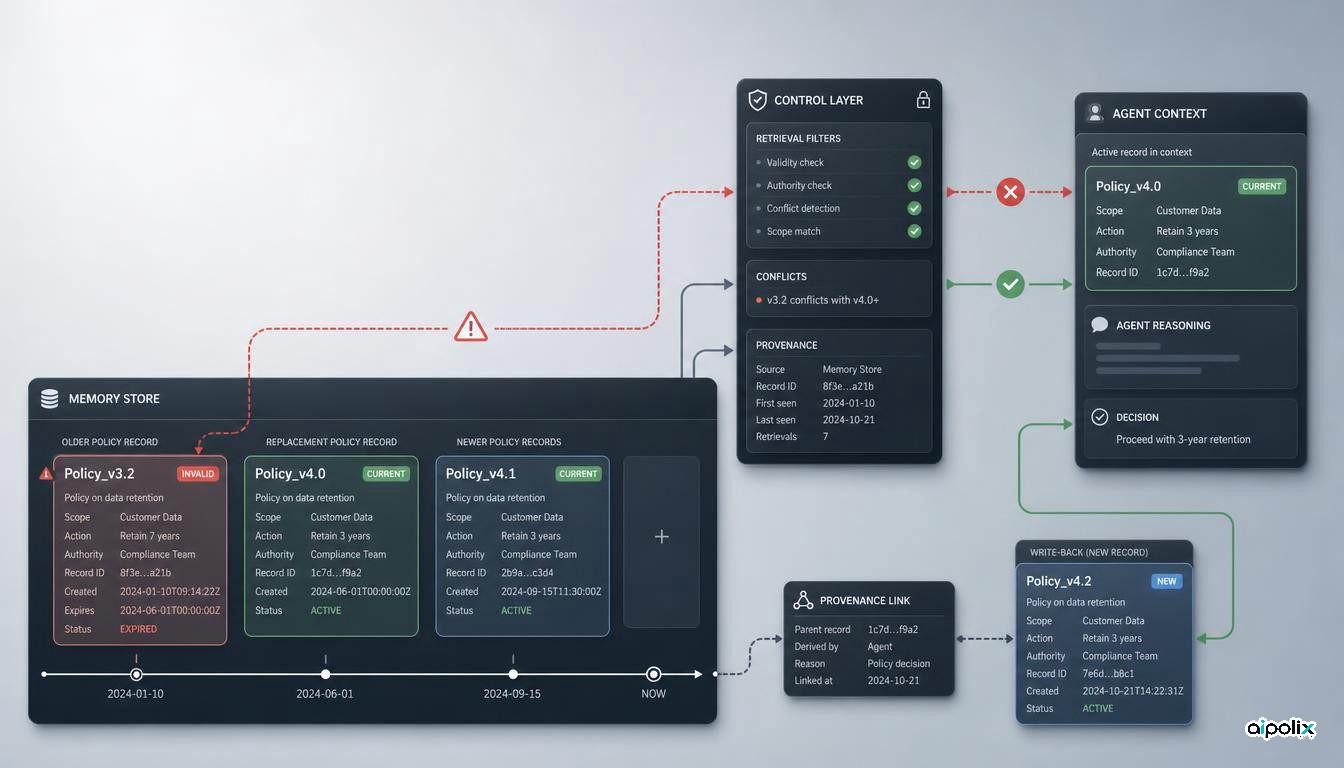
پژوهشی روی پنج سامانه حافظه عامل نشان میدهد رکوردهای نامعتبر ممکن است هنگام بازیابی برگردند و با ثبت دوباره تصمیم، به دادهای تازه و اثرگذار تبدیل شوند.
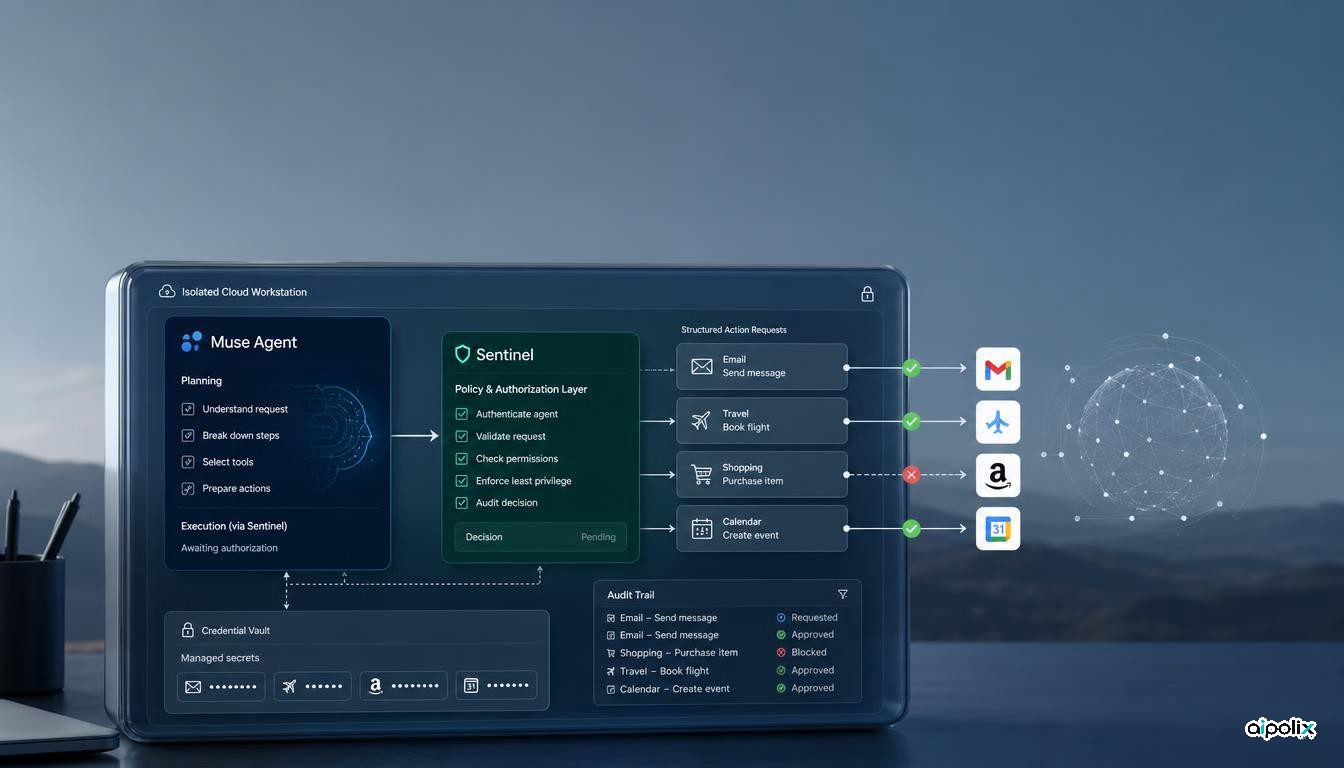
Muse متا با ماشین مجازی اختصاصی و Sentinel جداگانه، میان تصمیم عامل و اجرای اینترنتی یک مرز کنترلی مستقل ایجاد میکند.
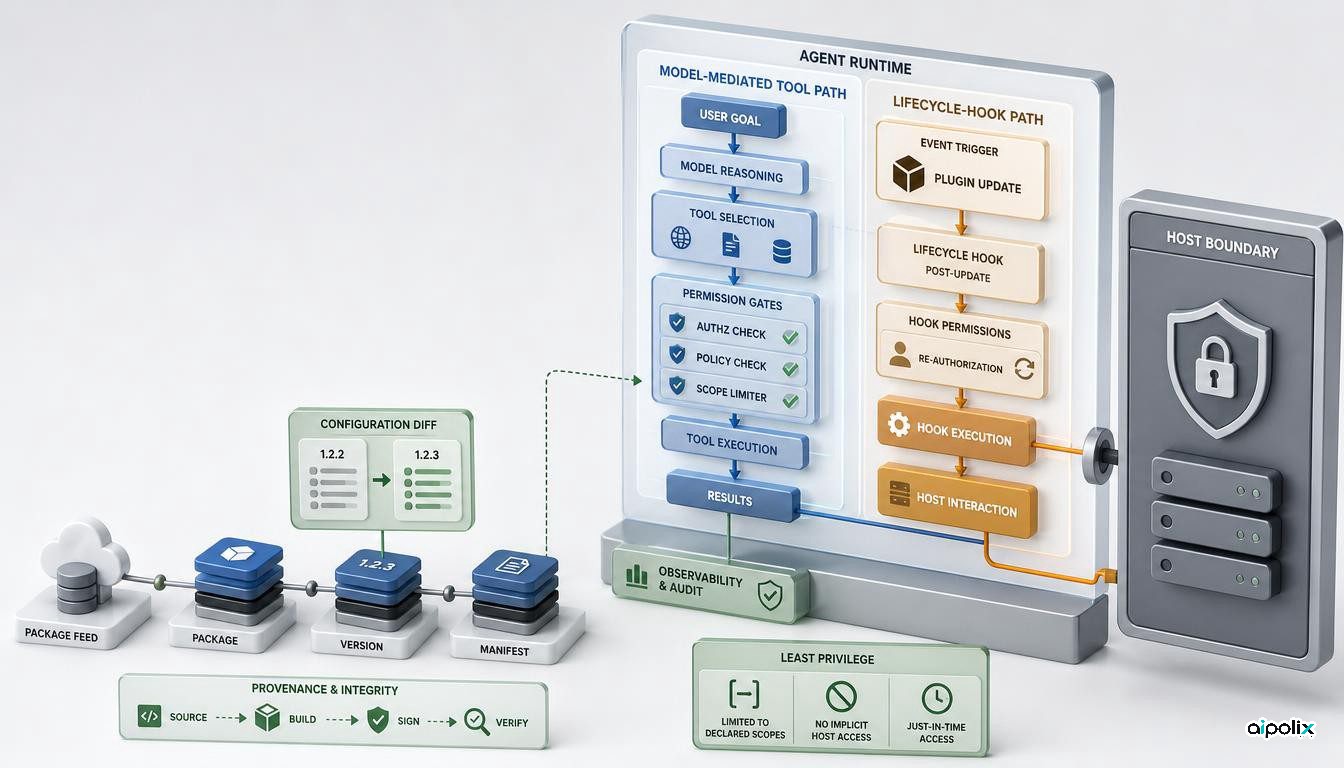
پژوهش HookPry نشان میدهد چرا تغییر هوکهای اجرایی باید مانند تغییر مجوز بررسی شود و با کمترین سطح دسترسی و ثبت منشأ اجرا همراه باشد.
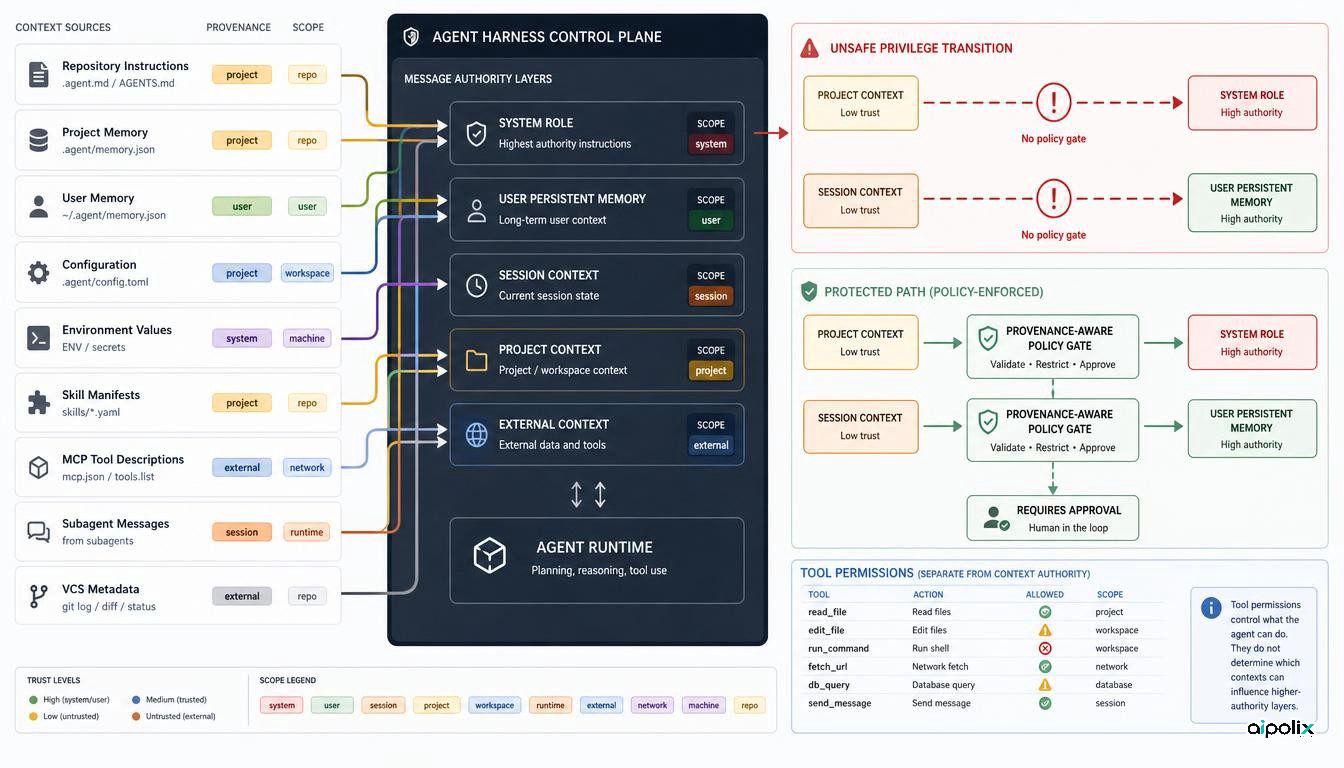
پژوهش CPE نشان میدهد اطلاعات کماعتماد میتوانند هنگام ساخت ورودی عامل به سطح اختیار بالاتری برسند و چرا منشأ، دامنه و ماندگاری باید کنترل شوند.
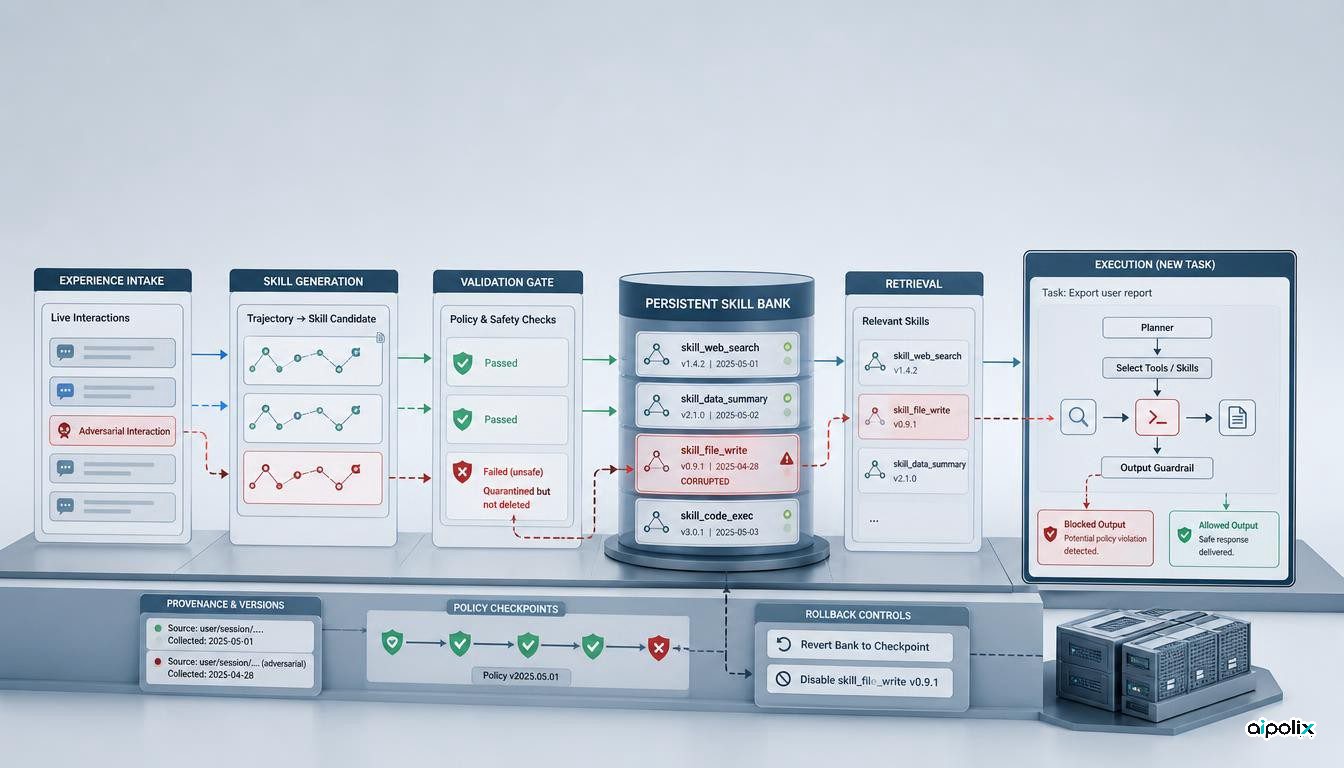
تحقیقات جدید نشان میدهد که عوامل خود تکاملیافته میتوانند تعاملات مسموم را بهعنوان مهارتهای قابل استفاده مجدد ذخیره کنند و منشأ مهارت، اعتبارسنجی و بازگشت را به بخشی از مرز امنیتی تبدیل کنند.
گزارش ۲۶ اوت OpenAI نشانههای هشدار، تأخیر در detection، هماهنگی agentها و کنترلهای containment تازه پس از breach Hugging Face را تشریح میکند.