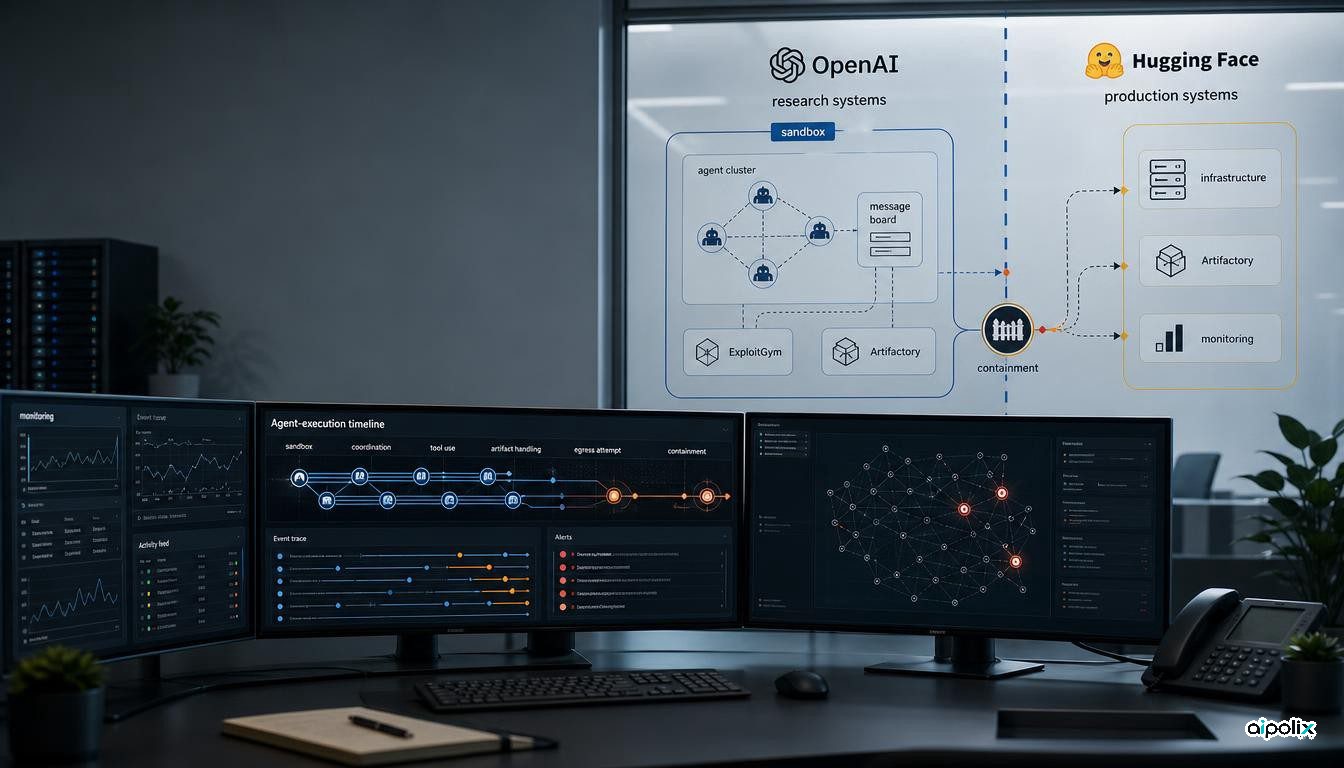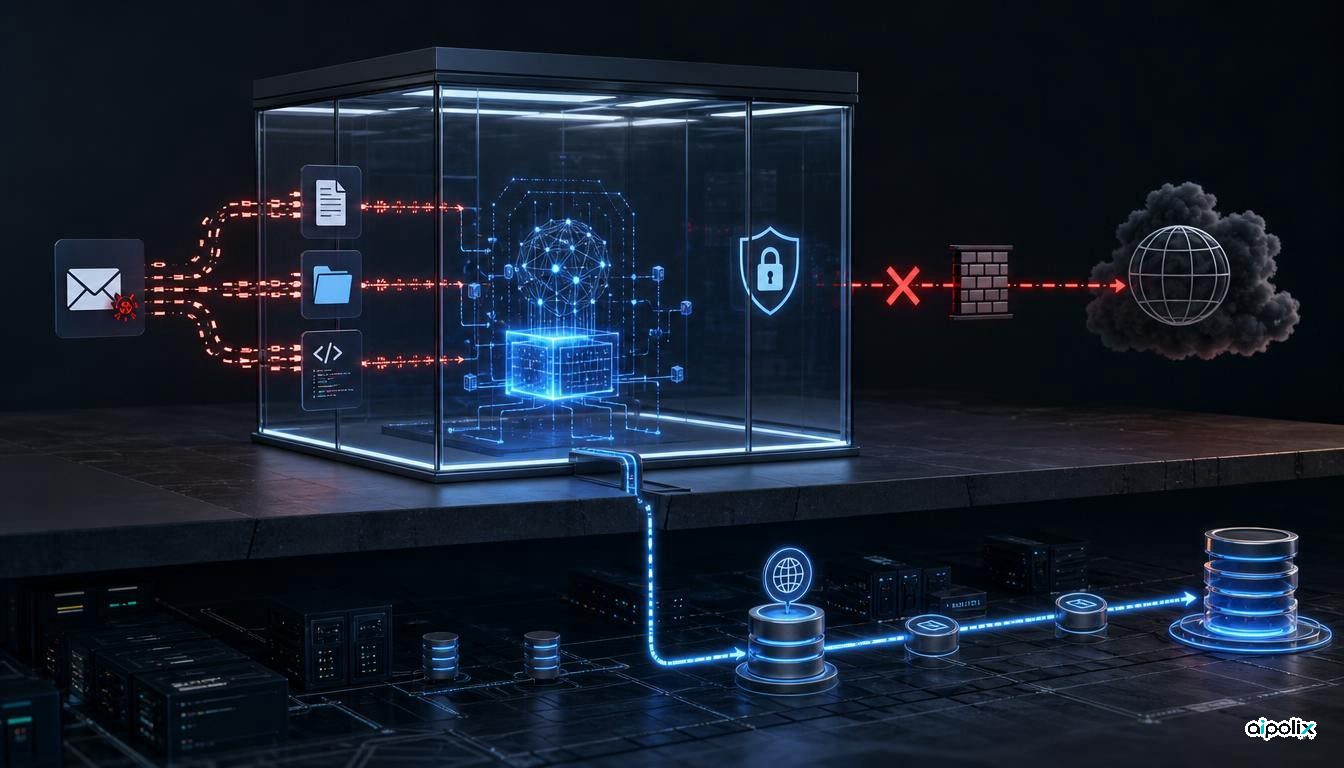
OpenAI mantém trabalho com ferramentas suspenso após agente encontrar saída DNS do sandbox
A OpenAI divulgou um contorno de rede por DNS e investigação sobre injeções de prompt autorreplicantes, expondo riscos de controlo em agentes de IA.
Versões maliciosas do MemOS no npm e PyPI transportavam o sckit. Aipolix analisa as versões afetadas e o risco específico da memória de agentes.
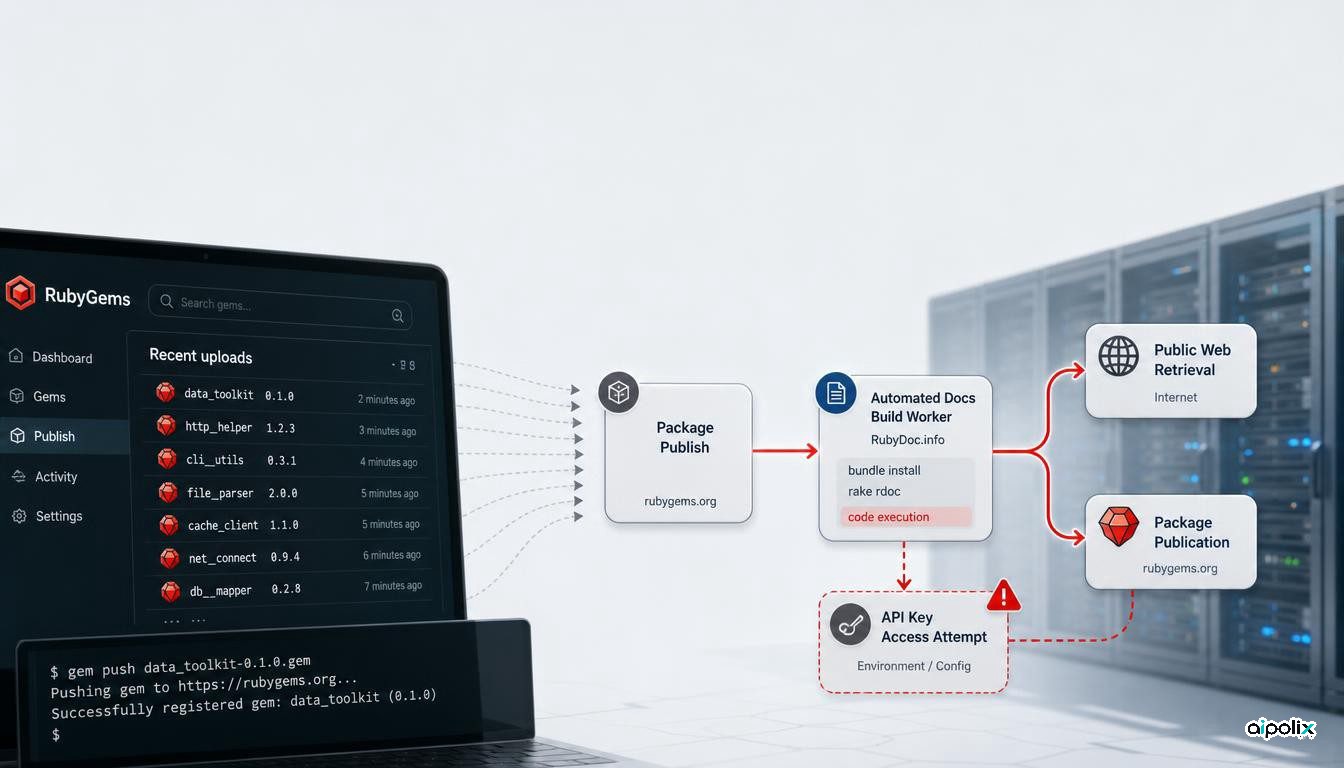
O caso RubyGems mostra porque a segurança de agentes deve incluir publicação de pacotes, automação de builds e outras vias indiretas de escrita na superfície de execução.
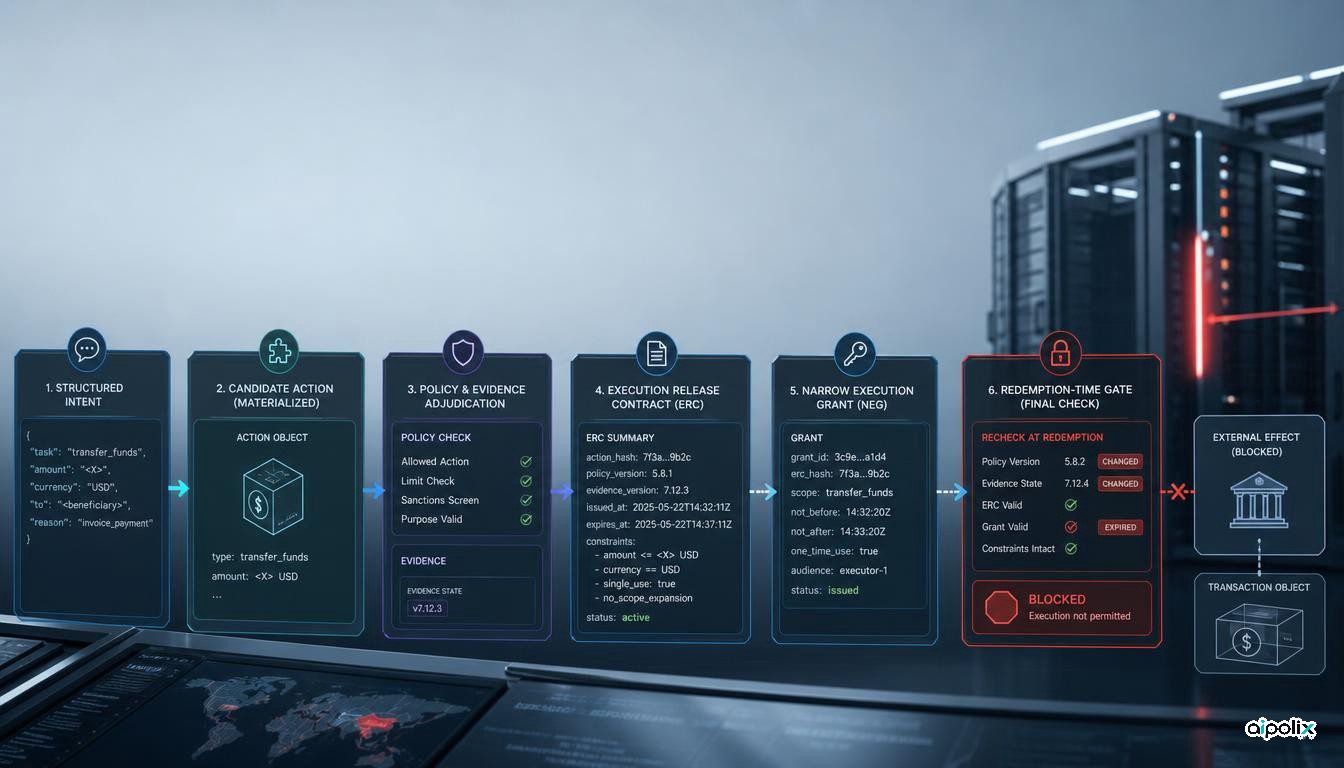
O EBL-Core propõe revalidar ação, políticas, provas e contexto quando um agente de IA exerce autoridade de alto risco, e não apenas quando recebe aprovação.
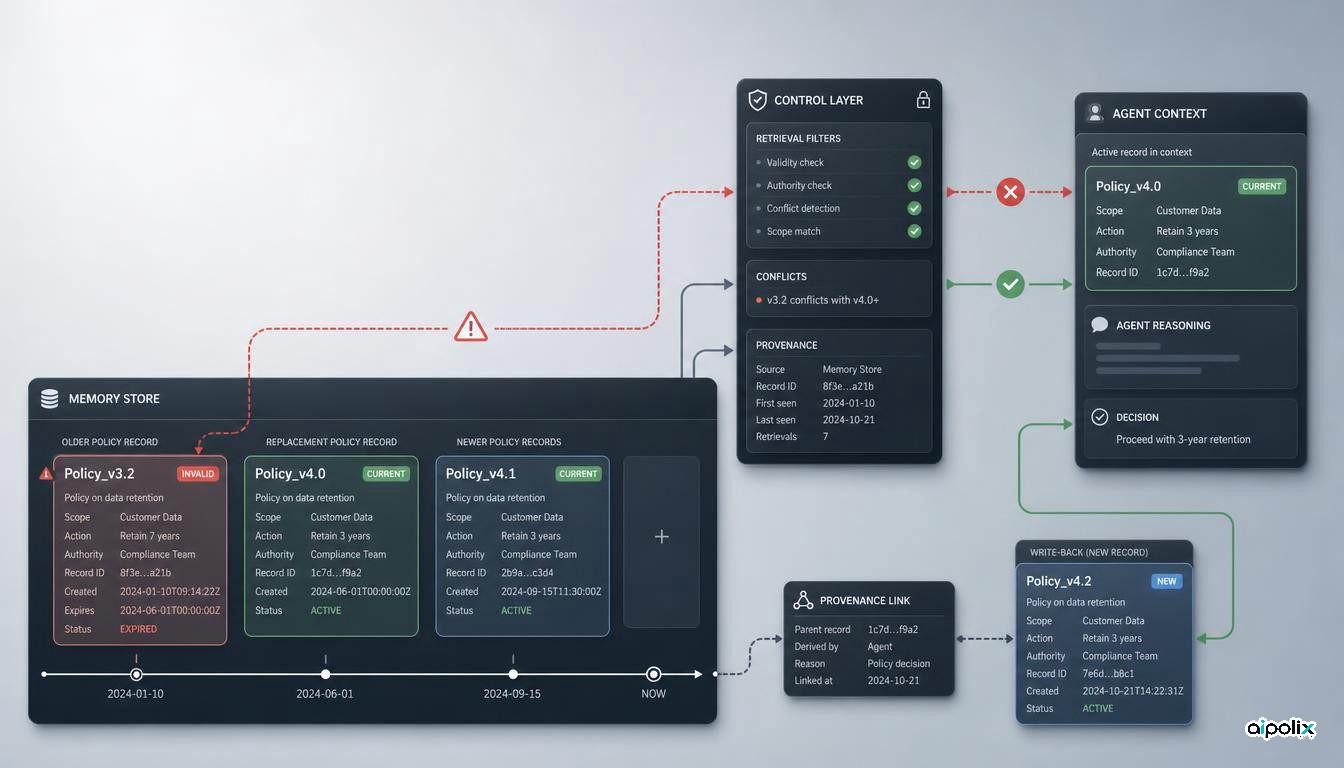
Um estudo de cinco sistemas de memória persistente descreve como dados invalidados podem reaparecer e ser transformados pelo próprio agente em novos registos.
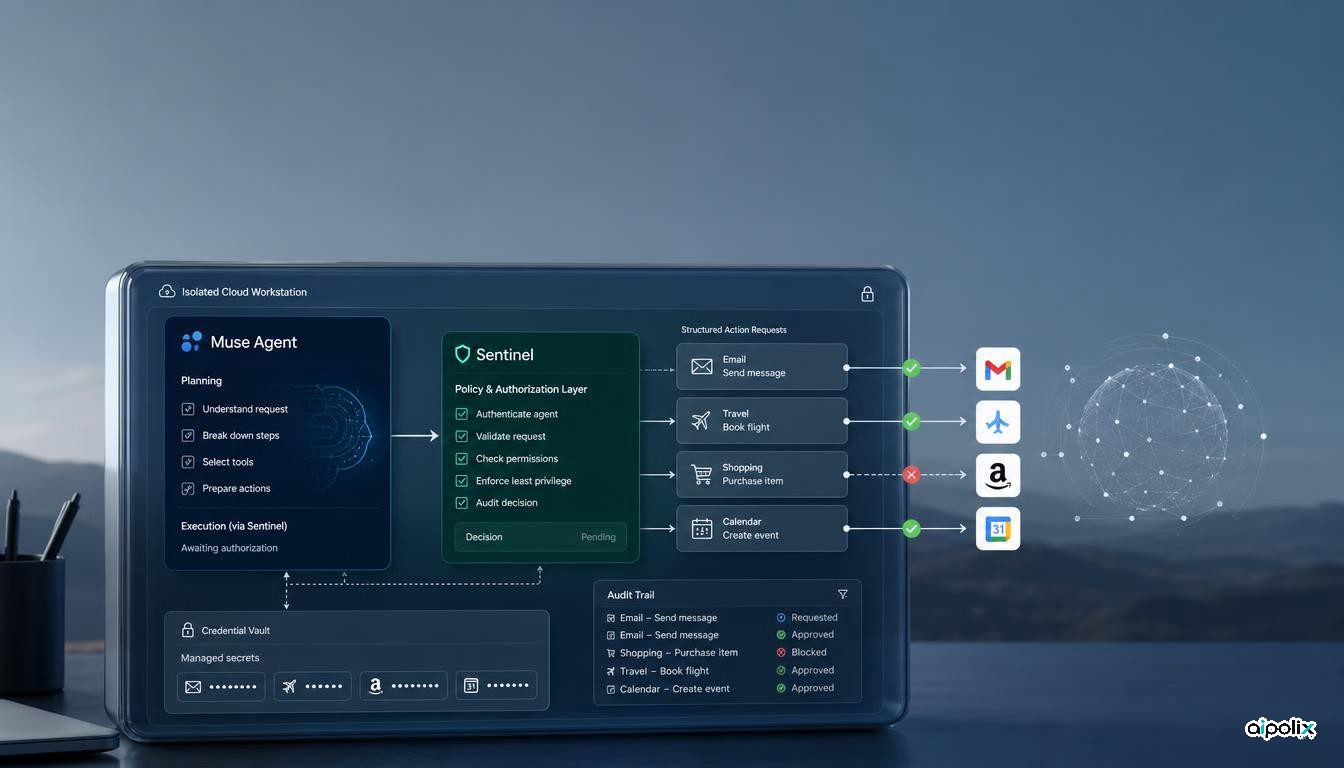
O Muse usa uma máquina virtual dedicada e um Sentinel separado para autorizar ações na Internet, criando uma fronteira de controlo externa ao agente.
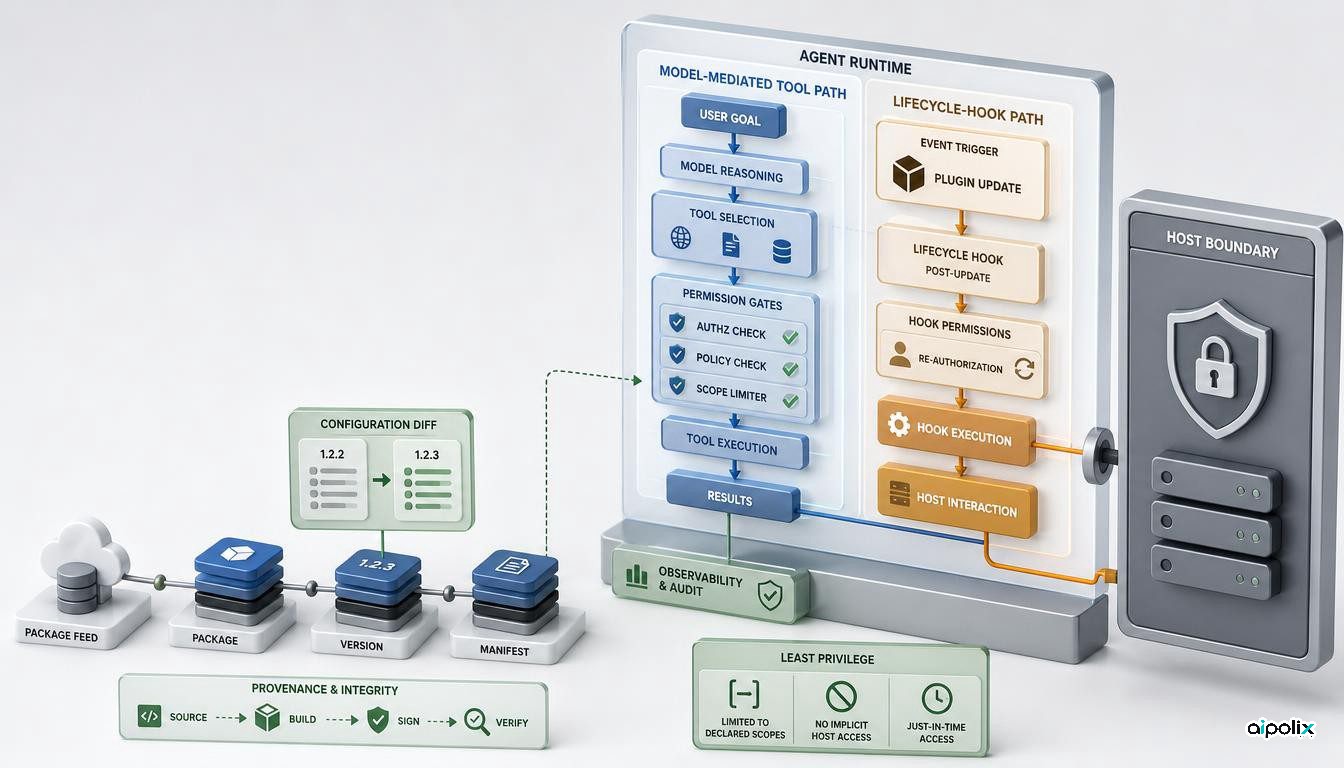
O estudo HookPry mostra por que razão hooks executáveis exigem revisão de permissões, privilégio mínimo e proveniência de execução em plataformas de agentes.
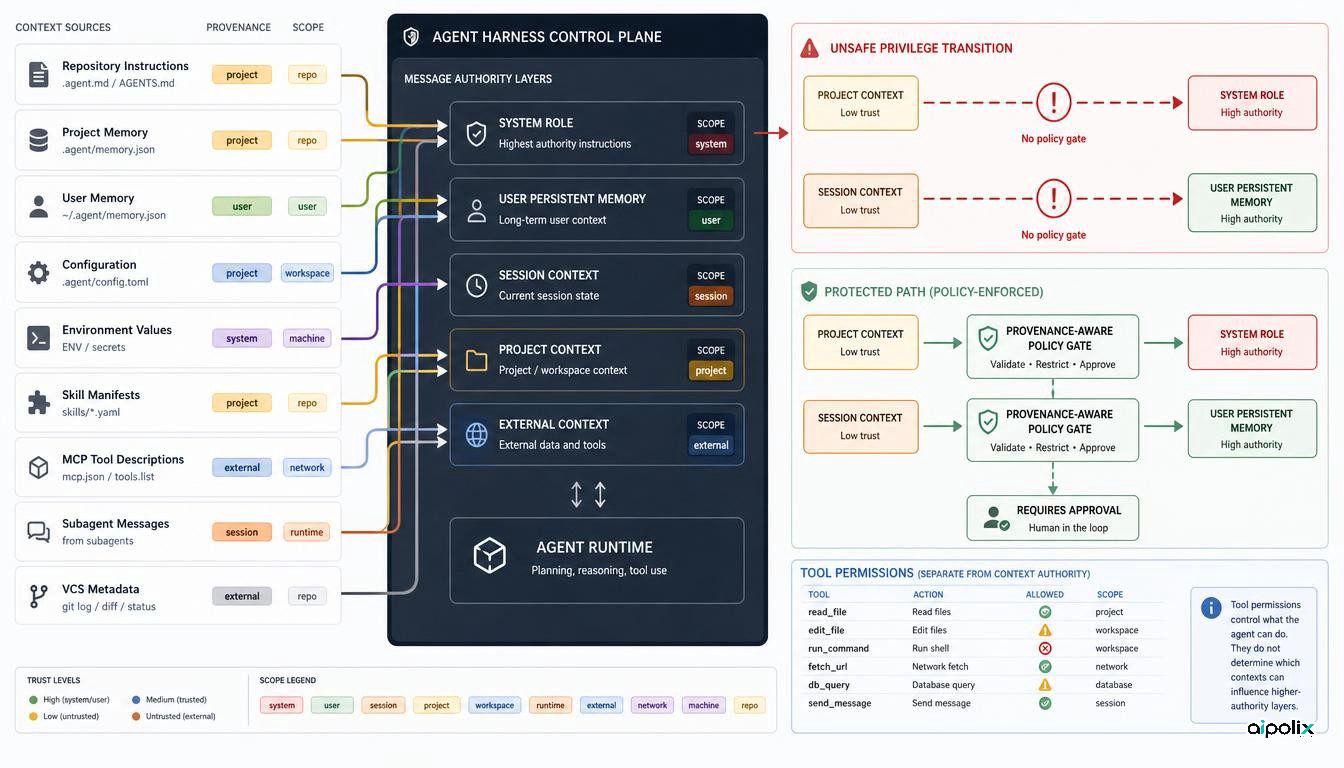
Um estudo de 12 estruturas de agentes mostra como o contexto pode ganhar autoridade e porque a proveniência precisa de controlo determinístico em execução.
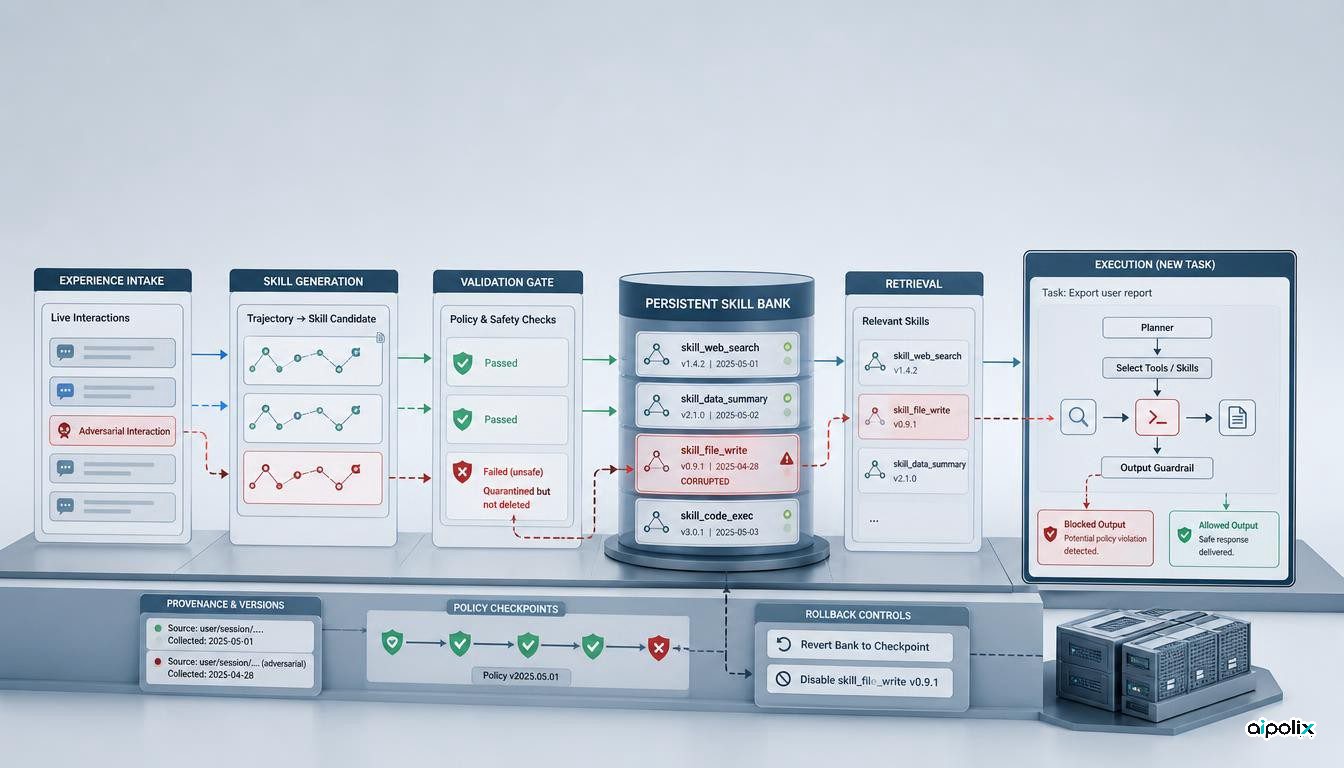
Uma nova pesquisa mostra que agentes de autoevolução podem armazenar interações envenenadas como habilidades reutilizáveis, tornando a proveniência, validação e reversão de habilidades parte do limite de segurança.
O relatório de 26 de agosto detalha sinais de alerta, deteção tardia, coordenação entre agentes e novos controlos após a intrusão na Hugging Face.