
La plupart des programmes de gouvernance échouent au même endroit.
La politique est écrite. Elle est approuvée. Elle est publiée. Puis le exécution prend une décision sans jamais l'avoir évaluée.
C'est le passage de relais que la gouvernance ne fait jamais.
Une politique peut être parfaitement rédigée, revue juridiquement et techniquement cohérente, tout en ne gouvernant rien si le chemin d'exécution ne peut pas l'évaluer avant qu'un agent agisse.
Cet article est la quatrième partie de la série en dix volets La gouvernance de l’IA dans une entreprise de développement logiciel native de l’IA. La partie 3, Pourquoi la plupart des équipes s’arrêtent aux contrôles d’action, a décrit les systèmes de connaissance, d’exécution et d’évaluation qui rendent les couches profondes de gouvernance opérationnelles. Cet article aborde la frontière suivante : transformer la politique en comportement lors de l’exécution.
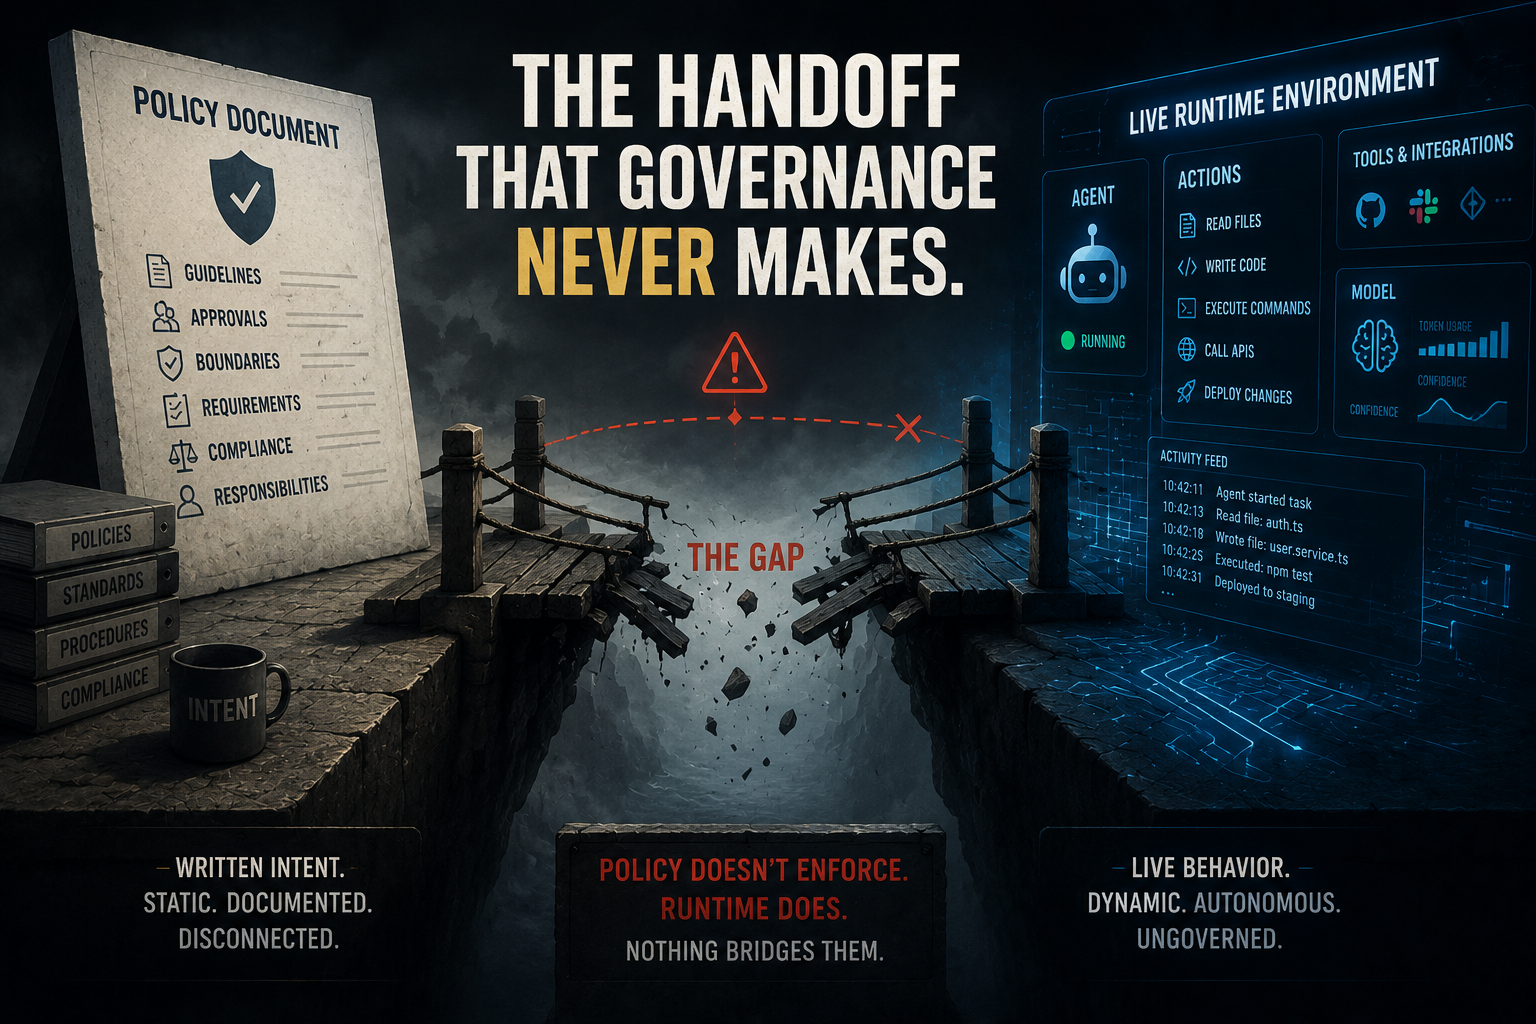
Si la politique s'arrête à la documentation, vous n'avez pas de gouvernance de l'IA. Vous avez du formatage.
Le fossé de l'application manuelle
La plupart des organisations ont déjà des politiques.
Elles disposent de règles d'usage acceptable, d'exigences de traitement des données, de matrices d'approbation, de contrôles d'accès production, de standards de sécurité et de procédures d'escalade. Le problème n'est pas l'absence d'intention.
Le problème est la traduction.
Un humain peut lire une règle comme « les changements de production qui affectent les données client nécessitent l'approbation du propriétaire du service » et l'interpréter dans son contexte. On ne peut pas demander à un agent de reconstruire cette interprétation à partir de prose à chaque action.
La même règle peut dépendre de faits exécution :
- quel agent agit
- quelle capacité version est active
- quel utilisateur a délégué la demande
- quel outil est appelé
- si l'action est en lecture seule ou modifie l'état
- quel environnement est ciblé
- quelle classification de données est concernée
- quel étendue des conséquences est possible
- quel budget reste disponible
- si une exception est active
- quelle version des règles est en vigueur
Ces faits changent à chaque requête.
Une page wiki ne les évalue pas.
Un system consigne ne les enforce pas.
Une file d'approbation humaine ne peut pas scaler pour chaque action faible risque quand les agents fonctionnent en continu.
C'est pourquoi la gouvernance meurt avant le exécution. L'organisation possède l'intention, mais pas la frontière de décision exécutable entre cette intention et l'effet réel.
Ce que signifie vraiment Règles exécutables
Règles exécutables ne veut pas dire convertir tout document de gouvernance en code.
Cela signifie identifier les règles qui doivent modifier le comportement machine et les représenter de manière à ce que le exécution puisse les évaluer de façon cohérente.
Une politique exécutable utile possède sept propriétés.
Externe au modèle. Le modèle peut proposer une action, mais il ne doit pas être l'autorité finale qui décide si elle est permise.
Structurée. La décision porte sur des attributs explicites et une intention typée, pas sur un paragraphe que le modèle doit réinterpréter.
Consciente de l'état. La même intention peut être acceptable en staging et interdite en production. Elle peut être autorisée avec beaucoup de budget restant et exiger une approbation quand le budget est presque épuisé.
Versionnée. Chaque décision doit être attribuable à la version exacte de politique qui l'a produite.
Déterministe lorsque la frontière l'exige. Un modèle probabiliste peut planifier. Une frontière de autorisation stricte ne doit pas dépendre de son niveau de confiance.
Enforceable. Un verdict deny doit réellement empêcher le appel d’outil ou la modification d'état.
Productrice de preuves. Le système doit enregistrer ce qui a été évalué, quelle règle a matché, quel verdict a été rendu et ce qui s'est passé ensuite.
Le but n'est pas de rendre chaque question de gouvernance déterministe. De nombreuses décisions métier nécessitent toujours du jugement.
Le but est de rendre la frontière d'mise en application explicite.
Le raisonnement probabiliste peut proposer. Le contrôle déterministe décide ce qui a le droit de se produire.
L'architecture de politique exécution
L'architecture est plus simple que le vocabulaire de gouvernance ne le laisse penser.
Un flux utile :
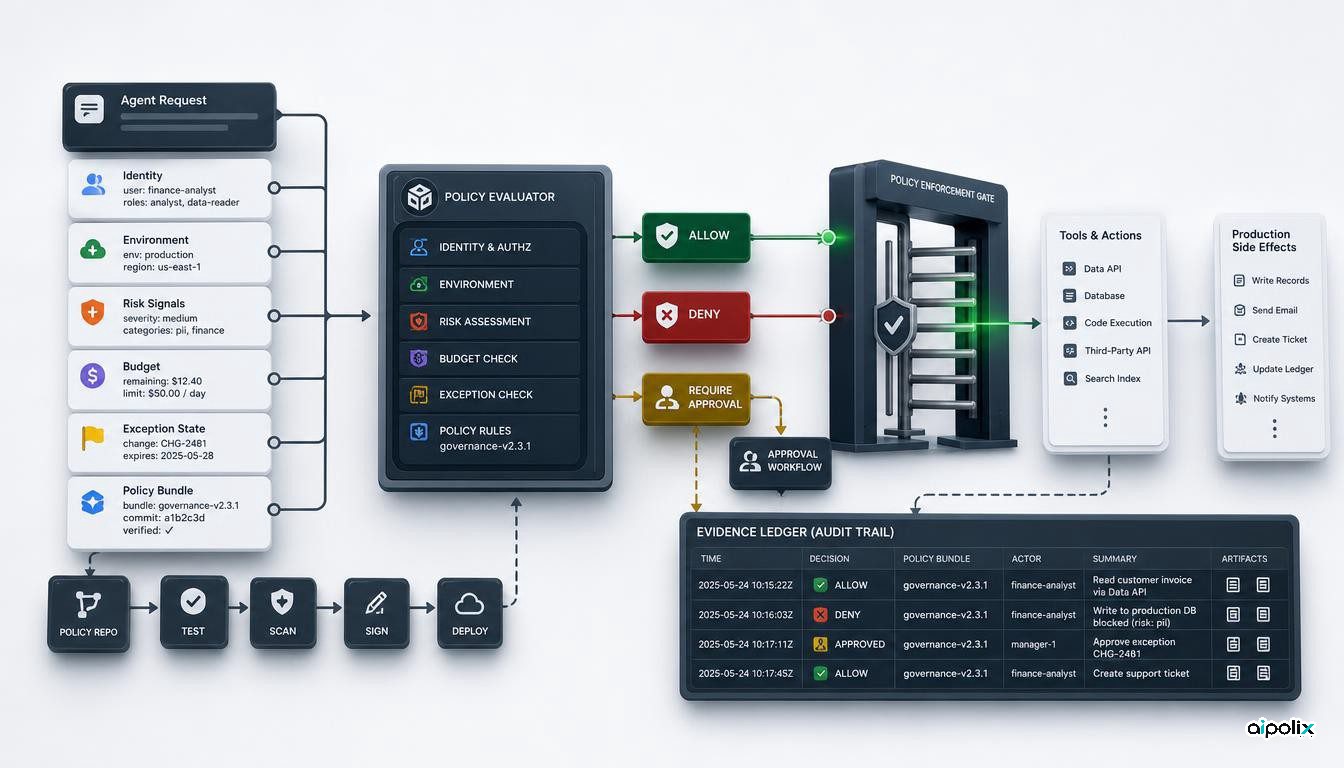
demande -> structured intent -> décision fondée sur les règles -> mise en application -> action -> preuves
L'agent ou la couche d'orchestration transforme d'abord l'action envisagée en données structurées. Le Point de décision sur les règles évalue cette intention avec l'identité, le périmètre, l'environnement, l'état exécution et le ensemble de règles actif. Le Point d’application des décisions applique ensuite le verdict avant que l'effet de bord ne se produise.
La décision ne doit pas se limiter à oui ou non.
Verdicts utiles :
- allow : poursuivre dans le périmètre approuvé
- deny : bloquer avec une raison structurée
- require approbation : suspendre jusqu'à l'approbation d'une autorité nommée
- defer : ne pas exécuter maintenant car une condition exécution nécessaire manque
- degrade : utiliser un chemin moins risqué ou moins coûteux lorsque la politique l'autorise
- quarantine : produire l'artefact mais le garder hors du chemin live jusqu'à revue
Le vocabulaire peut varier. L'important est que le comportement associé à chaque verdict soit défini avant l'incident.
Un verdict qui existe seulement dans les logs n'est pas un mise en application.
Ce que le Decision Point doit connaître
Un moteur d’évaluation des règles n'est fiable que si l'état qu'il voit l'est aussi.
Pour une action agentique importante, plusieurs groupes d'attributs sont généralement nécessaires.
Identité et délégation
- identité de l'agent
- identité et version de capacité
- humain ou service demandeur
- autorité déléguée
- expiration et périmètre de la délégation
Action
- outil demandé
- opération
- ressource cible
- effet attendu
- classes de données lues ou écrites
Environnement
- développement, staging ou production
- périmètre tenant ou client
- région
- criticité du service
Risque et autonomie
- classe d'action
- autonomy tier
- étendue des conséquences maximal
- niveau de preuve requis
- exigences d'approbation humaine
État exécution
- budget coût et tokens restant
- budget temps ou steps restant
- rate-limit headroom
- état incident ou maintenance
- signaux récents de refus ou d'anomalie
État de gouvernance
- ensemble de règles actif
- exceptions
- dates d'expiration
- contrôles requis
- propriétaire de la politique
C'est pourquoi la gouvernance exécution ne peut pas vivre uniquement dans un consigne. Le consigne ne possède pas fiablement tout cet état et, même s'il le voit, il ne doit pas pouvoir lever sa propre frontière.
Les consignes ne sont pas des frontières de autorisation
Une implémentation courante commence par l'instruction :
« Ne déploie pas en production sans approbation. »
Cette instruction est utile. Ce n'est pas un mécanisme d'mise en application.
Le modèle peut mal l'interpréter. Un autre consigne peut la contredire. Un outil peut exposer un chemin qui la contourne. Du contenu récupéré peut manipuler l'agent. Une mise à jour du host peut modifier la priorité des instructions.
Aucun de ces événements ne doit transformer une frontière production en suggestion.
La séparation correcte est :
- consignes et capacités spécialisées guident le comportement
- outils exposent des capacités
- politique décide si une capacité peut être exercée dans le contexte actuel
- mise en application empêche les effets non autorisés
Cette séparation facilite aussi les tests.
On peut évaluer si le modèle respecte généralement l'instruction.
Séparément, on peut prouver que le exécution bloque une action interdite même lorsque le modèle ne la respecte pas.
Ce sont deux garanties différentes, et la gouvernance a besoin des deux.
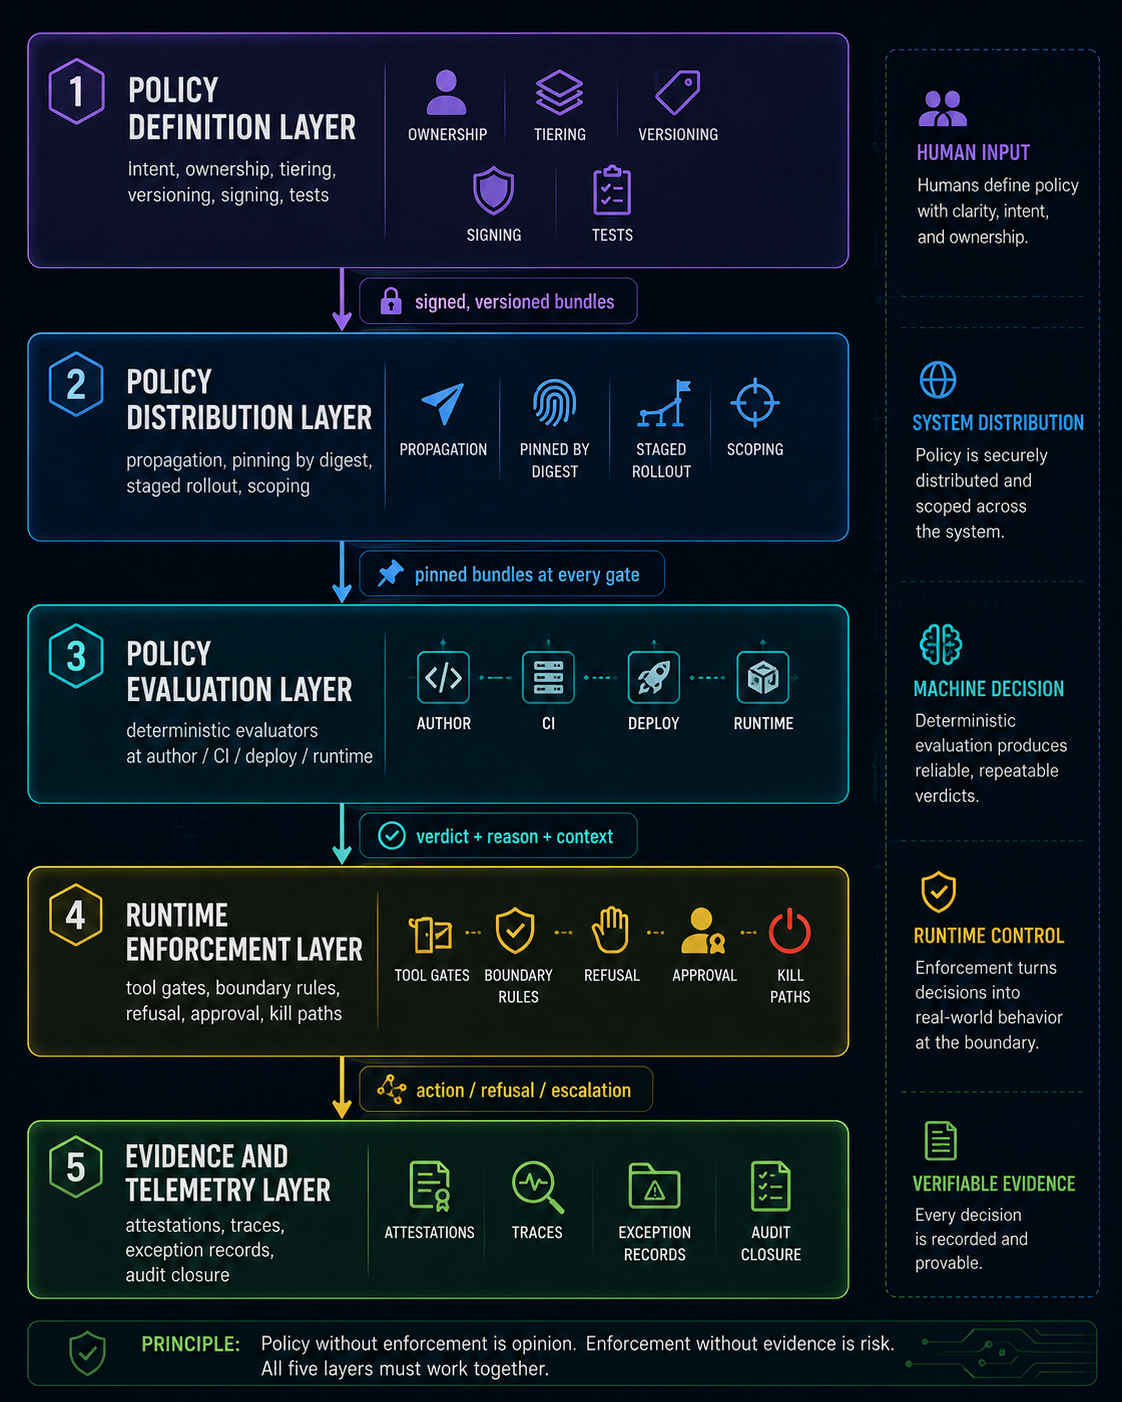
La politique doit exister à plusieurs points de contrôle
Le exécution est la frontière finale d'mise en application, mais il ne doit pas être le premier endroit où la politique apparaît.
Un système mature réutilise la politique dans tout le cycle de livraison.
Authoring
La politique doit influencer ce que l'agent est autorisé à proposer.
Un coding agent doit savoir qu'il ne peut pas ajouter une dépendance non approuvée, accéder à un domaine de données restreint ou modifier un chemin de secrets production. Le feedback précoce réduit le travail perdu.
Demande de fusion et CI
Le chaîne de livraison doit évaluer les politiques vérifiable automatiquement avant merge.
Architecture limites, restrictions de dépendances, exigences de preuve, contrôles de sécurité et reviewers requis appartiennent ici.
Déploiement
La politique doit décider si l'artefact peut entrer dans un environnement.
Classification de risque, preuves de test, stratégie de déploiement progressif, approbation du responsable et préparation du retour arrière peuvent être des entrées.
Exécution
Le exécution évalue l'action concrète contre l'état actuel.
C'est ici que identité, target, budget, environnement, outil, exception et conditions live convergent.
Le langage de politique n'a pas besoin d'être identique à chaque couche, mais le modèle doit être cohérent.
Si authoring interdit une action que exécution autorise, le système possède un conflit de politique.
Si exécution bloque quelque chose que CI a approuvé, la preuve doit expliquer quel état a changé.
Le comportement est une surface de déploiement
La politique doit aussi reconnaître que le code n'est pas la seule chose qui change le comportement.
Dans un système agentique, tous ces éléments peuvent modifier la production :
- model version
- system consigne
- instruction files
- capacités spécialisées
- rules
- outil schemas
- outil autorisations
- acheminement logic
- retrieval configuration
- knowledge sources
- politique bundles
- exécution host version
Un changement de modèle peut modifier le comportement.
Un model swap change le comportement.
Une capacité spécialisée update change le comportement.
Une nouvelle autorisation change le comportement.
Un ensemble de règles change le comportement.
Si le comportement change, quelque chose a été déployé.
Les artefacts de politique ont donc eux aussi besoin de publication discipline : versions, responsables, tests, promotion stages, retour arrière et traceability.
Une modification des règles qui modifie le comportement exécution est une changement en production.
Capacités spécialisées, rules et instructions sont des artefacts, pas le système de gouvernance
Les frameworks d'agents exposent de plus en plus des objets appelés capacités spécialisées, rules, instructions, garde-fous ou politiques.
Ils sont utiles car ils transforment l'intention humaine en guidance consommable par machine.
Mais appeler une instruction « politique » ne la transforme pas en frontière d'mise en application.
La bonne question n'est pas :
« Avons-nous un fichier de règles ? »
Les bonnes questions sont :
- qui en est propriétaire
- est-il versionné
- comment est-il testé
- l'agent peut-il l'ignorer
- un outil peut-il le contourner
- le exécution l'évalue-t-il avant l'effet
- deny arrête-t-il réellement l'exécution
- peut-on prouver quelle version était active
- peut-on retour arrière
Capacités spécialisées, rules, agent instructions et outil constraints font partie de la surface comportementale.
La gouvernance est le système opérationnel autour de ces artefacts.
Les exceptions doivent être à part entière
Tout système sérieux a besoin d'exceptions.
L'erreur consiste à les traiter comme des overrides informels.
« Donnez un accès temporaire pour cet incident » devient un message Slack.
« Autorisez ce outil pour la migration » devient une modification de config.
« Sautez l'approbation cette fois » devient un bypass impossible à expliquer ensuite.
Une exception gouvernée doit être un objet explicite avec :
- requester
- approver
- raison
- politique concernée
- périmètre exact
- heure de début
- expiration
- classe d'action autorisée
- exigences de preuve
- chemin de révocation
Une exception doit être plus étroite que la règle qu'elle remplace.
Elle doit expirer automatiquement.
Le exécution doit l'évaluer comme tout autre politique entrée.
Une exception sans expiration est une modification des règles qui prétend être temporaire.
Les modifications des règles ont besoin de progressive delivery
Une mauvaise politique exécution peut casser la production aussi efficacement qu'un mauvais code.
Une règle deny trop large peut arrêter des flux de travail critiques.
Une condition manquante peut autoriser une action dangereuse.
Un seuil modifié peut inonder les humains d'approbations.
La politique ne doit donc pas passer directement de l'authoring au application complète.
Séquence plus sûre :
- test sur des scénarios connus
- replay sur des traces récentes
- observer sans appliquer de la nouvelle politique sans mise en application
- compare les anciens et nouveaux verdicts
- déploiement canari l'mise en application sur un périmètre borné
- promote lorsque les preuves sont acceptables
- retour arrière si les signaux de refus, escalation ou incident régressent
C'est le progressive delivery appliqué à la gouvernance.
L'artefact change. Le principe d'ingénierie ne change pas.
Chaque verdict doit produire une preuve
Une politique sans preuve crée une autre forme de mystère.
Le exécution doit émettre un decision record compact pour les actions importantes.
Un record utile inclut :
- root trace ID
- décision fondée sur les règles ID
- identité agent et capacité
- structured intent
- attributs d'état pertinents
- ensemble de règles et version
- règle matchée ou raison
- verdict
- résultat d'mise en application
- référence d'approbation humaine si nécessaire
- référence d'exception si nécessaire
- timestamp
Il ne faut pas logger tout le contexte par défaut.
Il faut conserver assez d'information pour reconstruire pourquoi l'action a été autorisée, bloquée ou escaladée.
Cette preuve doit rejoindre le même modèle de trace que l'exécution et le change.
L’analyste chargé de l’incident peut alors passer de :
« Que s'est-il passé ? »
à :
« Quelle politique a autorisé cette action, sous quel état et pourquoi ? »
C'est une question beaucoup plus utile.
Les failure modes se répètent
Sans règles exécutables, les échecs sont familiers.
The policy-in-a-wiki failure: La règle existe et fait consensus, mais aucun composant du système ne la consulte au moment d’exécuter l’action.
The policy-in-a-prompt failure: La règle est présente, mais le système qu’elle doit limiter est aussi chargé de l’interpréter et de la respecter.
The split enforcement failure: Un outil vérifie la règle, tandis qu’un autre chemin permet d’obtenir le même effet sans effectuer cette vérification.
The stale-state failure: La décision est cohérente, mais repose sur des informations incomplètes ou dépassées.
The silent exception failure: Une dérogation existe sans responsable, sans échéance et sans trace.
The mutable policy failure: Une règle est changée directement, si bien que personne ne peut prouver quelle version régissait la décision de la veille.
The evidence-free deny: Le système bloque le travail sans pouvoir indiquer la règle appliquée, ce qui incite à contourner le contrôle.
The evidence-free allow: L’action aboutit, mais personne ne peut démontrer pourquoi elle était autorisée.
Le pattern commun est simple.
La politique existait comme intention.
Elle n'existait pas comme contrôle exécutable.
Ordre pratique de construction
Ne commencez pas par encoder tout le manuel de gouvernance.
Choisissez un chemin d'action important et rendez le contrôle réel.
1. Définir une intention structurée
Choisissez une action matérielle : déploiement, écriture de données client, rotation d'un secret ou invocation d'un outil production.
Représentez l'action avec des champs typés, pas avec de la prose.
2. Placer un Point de décision sur les règles hors du modèle
Le modèle propose.
L'évaluateur décide.
Gardez l'autorité d'mise en application hors du composant probabiliste.
3. Placer un Point de contrôle avant l'effet
Un deny doit empêcher l'exécution.
Ne comptez pas sur un refus coopératif.
4. Ajouter le minimum d'état exécution
Identité, action, target, environment, autonomy tier, budget state, version des règles et exception state suffisent pour commencer.
Ajoutez des attributs quand une vraie décision les exige.
5. Émettre la preuve de décision
Donnez un ID à chaque verdict important et reliez-le à la trace d'exécution.
Allow, deny et approbation doivent être explicables.
6. Versionner et tester le ensemble de règles
Exécutez des tests déterministes et rejouez des traces récentes.
Traitez le bundle comme un artefact de production.
7. Observer sans appliquer, déploiement canari et promote
Observez ce que ferait la nouvelle politique avant qu'elle contrôle tout.
Déployez progressivement et gardez le retour arrière simple.
Cet ordre est volontairement petit.
Le but n'est pas de construire un empire de politiques.
Le but est d'établir un passage fiable entre intention de gouvernance et comportement exécution, puis de l'étendre.
Conclusion
La partie la plus difficile de la gouvernance de l'IA n'est pas d'écrire la règle.
C'est de faire en sorte que la règle survive au contact de l'exécution.
Politiques, principes, revue boards et matrices d'approbation comptent. Mais ils deviennent gouvernance seulement lorsque le système peut les évaluer contre l'action sur le point de se produire, appliquer le verdict et conserver la preuve.
C'est l'Règles exécutables Layer.
Elle se place entre comportement probabiliste et effets réels.
Elle donne une voix à l'état exécution.
Elle rend les exceptions visibles.
Elle rend les modifications des règles déployables et réversibles.
Et elle permet de répondre à la question importante pendant un incident :
« Pourquoi cette action a-t-elle été autorisée ? »
Si la réponse est « parce que nous avions demandé à l'agent de bien se comporter », la couche politique manque encore.
Si la réponse pointe vers une règle versionnée, évaluée contre un état enregistré, enforced avant l'effet et liée à une trace, la gouvernance a enfin atteint le exécution.
La gouvernance n'est pas ce que dit la politique. C'est ce que le exécution peut enforce et prouver.
Le prochain article se rapproche encore de l'agent : les consignes sont trop vagues pour porter toute la relation entre humains, agents et outils.
Prochaine partie : AI Agents Need Contracts, Not Better Consignes.
Publié initialement par Reza Arani sur Medium le 18 mai 2026. Adapté pour Aipolix comme quatrième partie de la série sur la gouvernance de l’IA dans une entreprise de développement logiciel native de l’IA.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter.
Laisser un commentaire