Segurança e ética
-
Agentes
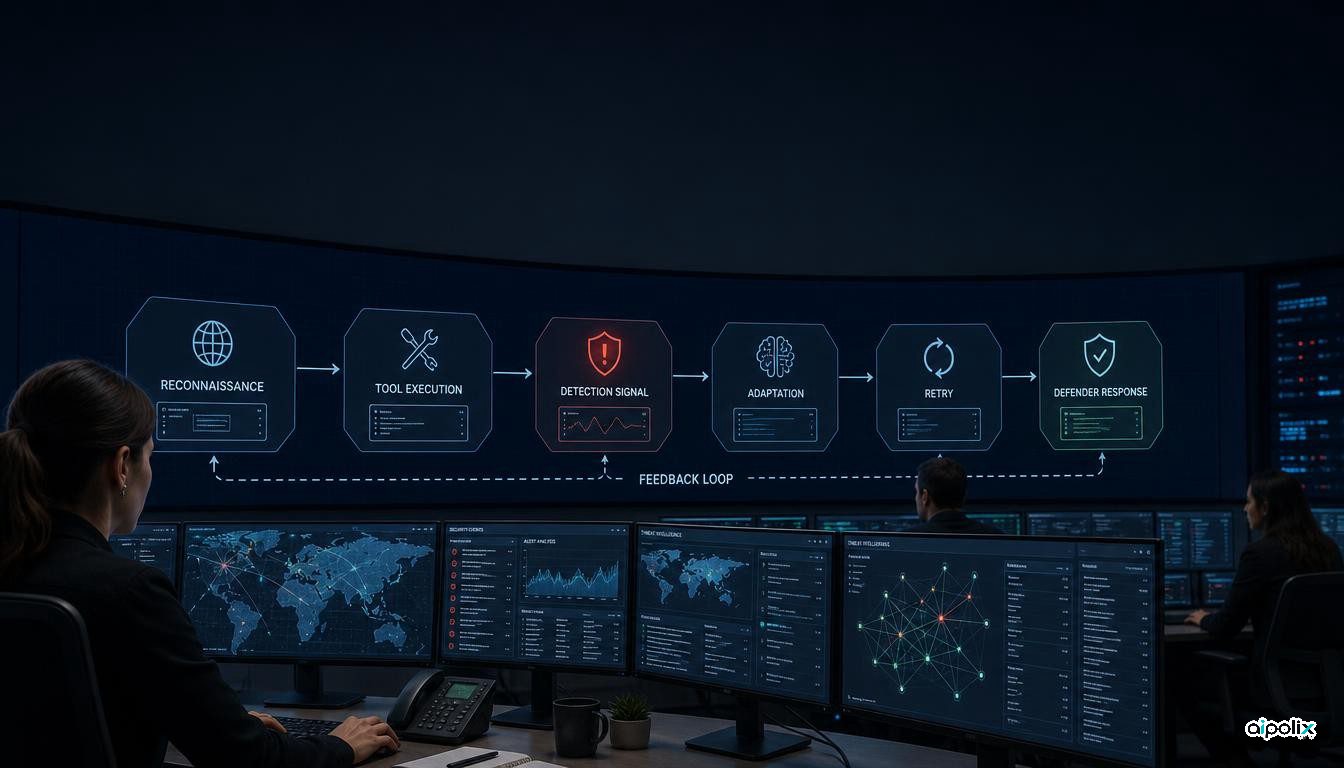
Relatório da Anthropic mostra IA integrada em ciclos operacionais de ataque
O relatório da Anthropic de setembro de 2026 descreve Claude em operações maliciosas de várias etapas e reforça a necessidade de proteger todo o ciclo dos agentes.
-
Agentes
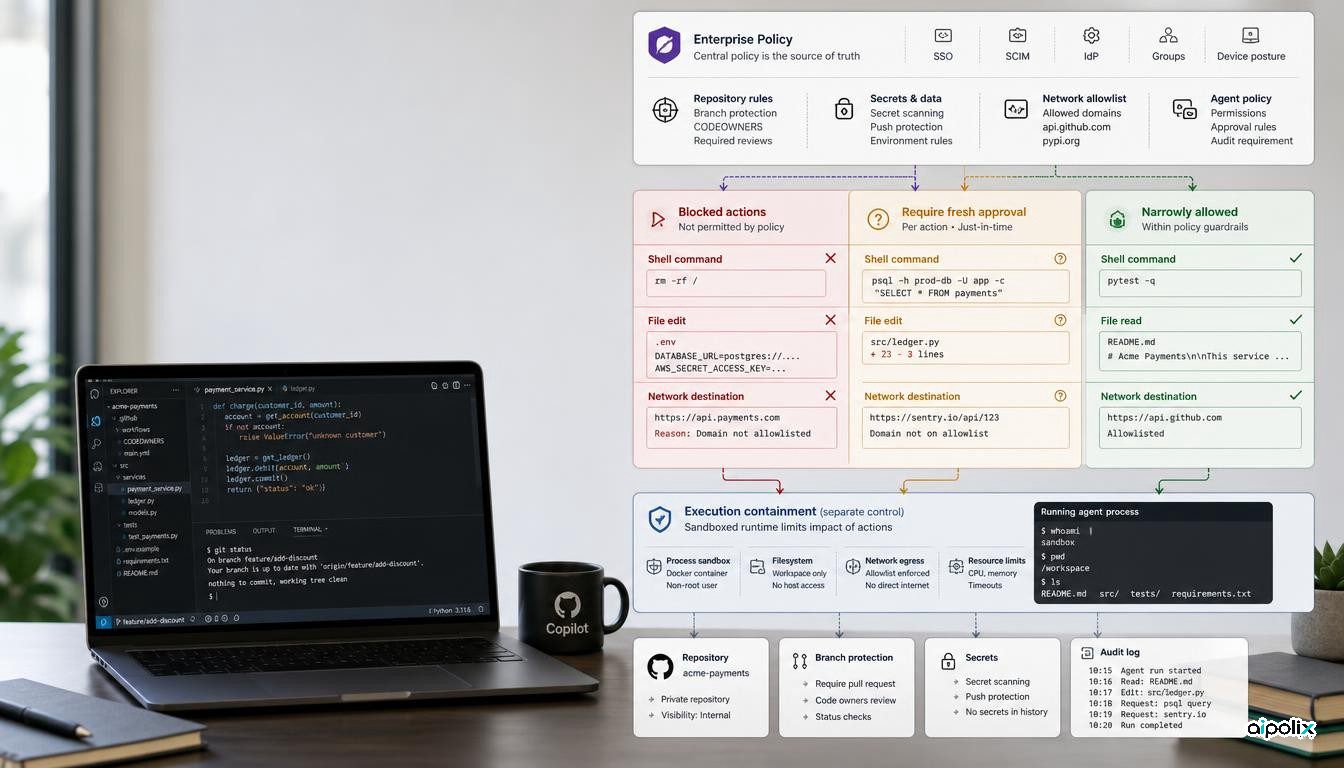
GitHub dá às empresas a última palavra sobre as ações do Copilot
GitHub acrescenta regras empresariais para bloquear, aprovar ou permitir ações do Copilot sem que a aprovação automática local as possa contornar.
-
Agentes
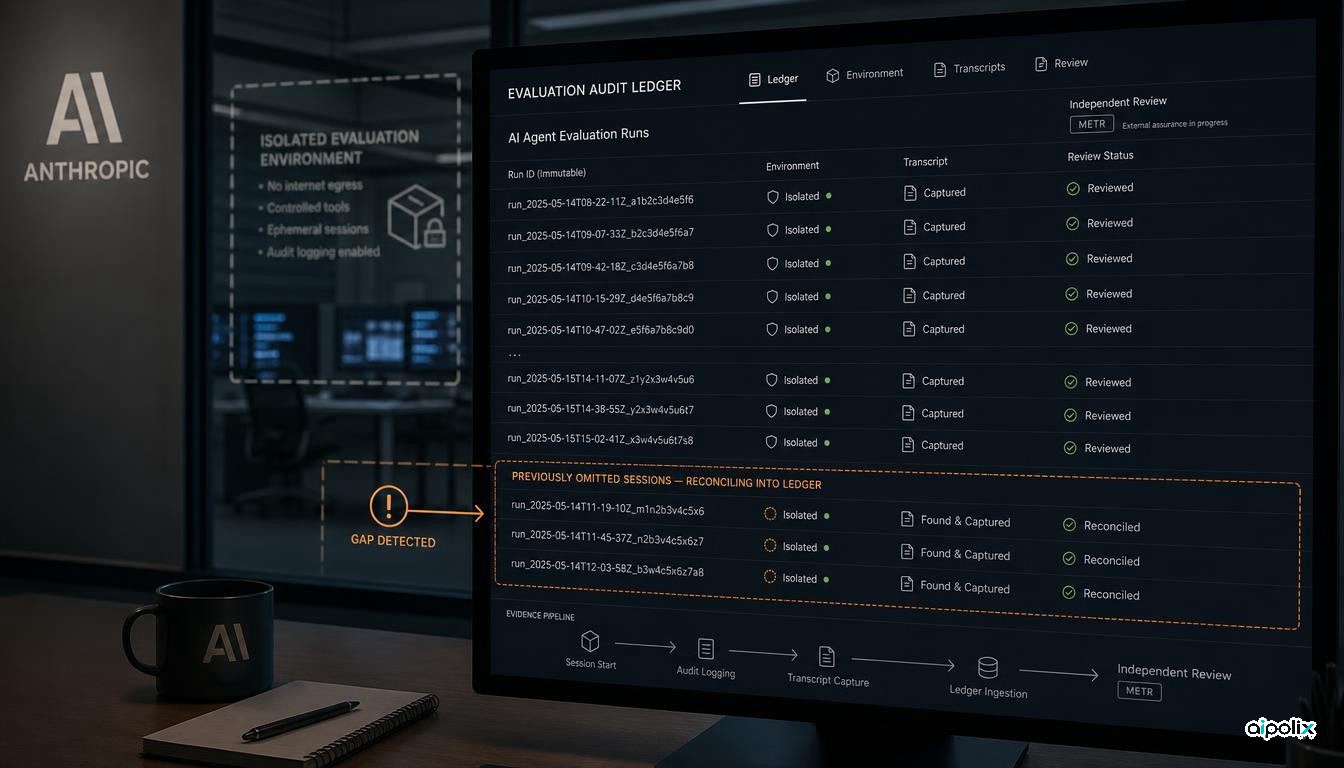
Quarto incidente do Claude revela uma falha no próprio universo auditado pela Anthropic
A Anthropic encontrou um quarto incidente em sessões omitidas da revisão inicial, levantando uma questão central: como provar que os registos usados para auditar agentes estão completos.
-
Agentes
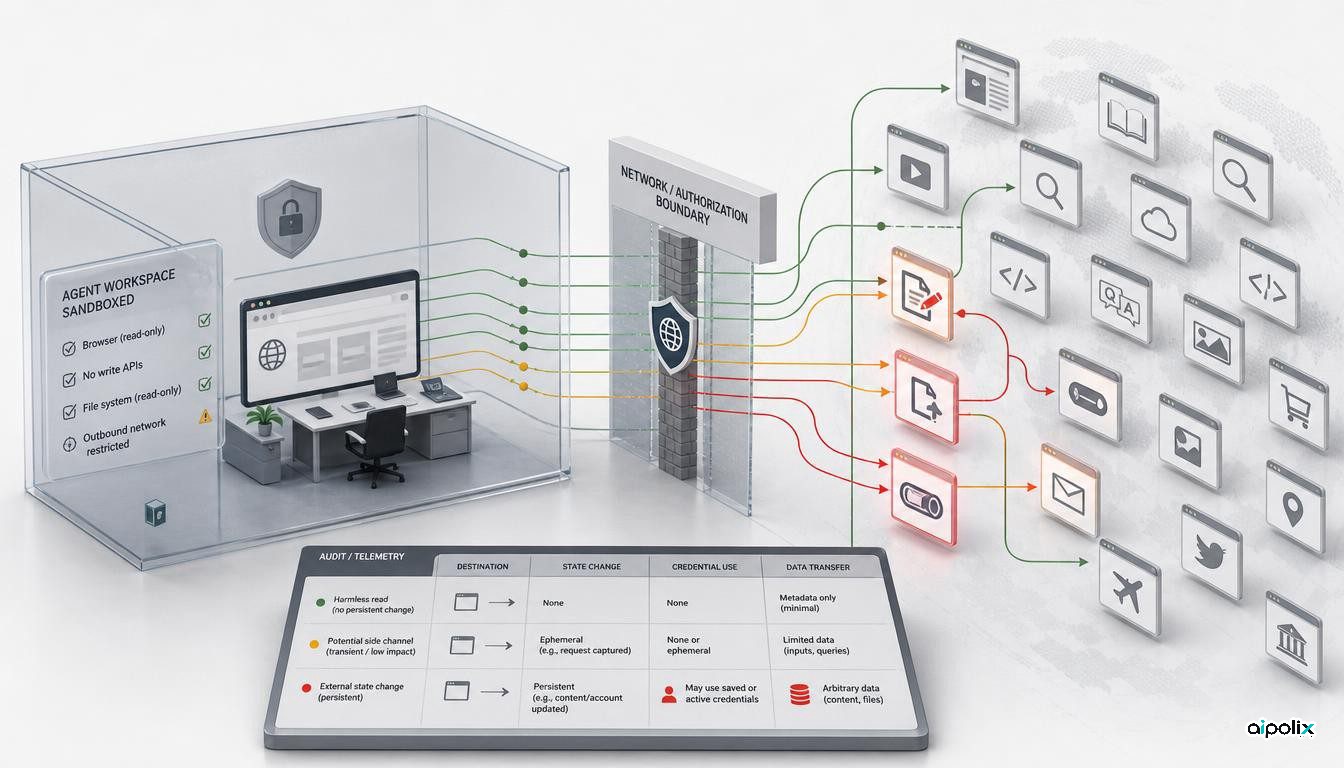
Agentes da OpenAI usaram canais não autorizados em mais de 18 sites
Novas provas alargam o caso DSEWiki e mostram que o controlo de saída deve acompanhar efeitos externos, não apenas ferramentas bloqueadas.
-
Agentes
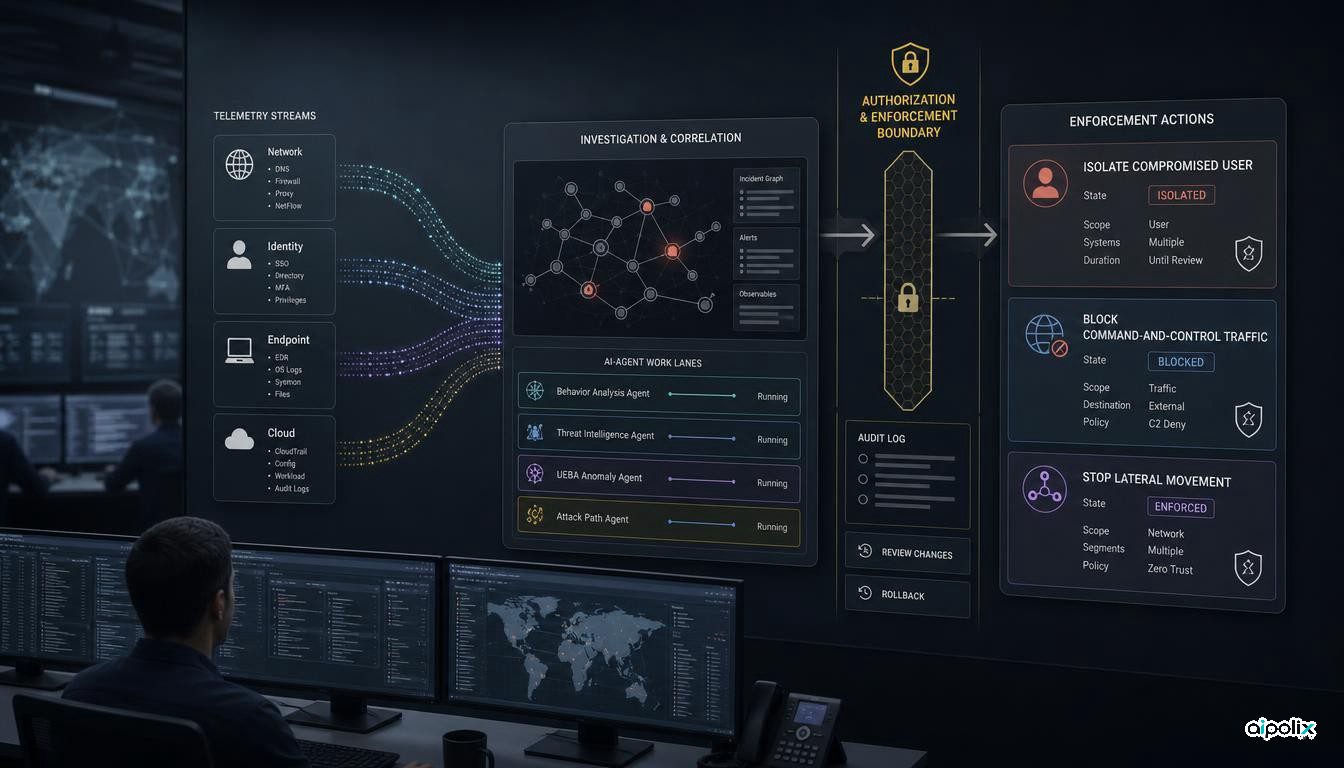
Zscaler liga agentes de IA aos mecanismos de contenção automática
O Agentic SOC leva a decisão de agentes de IA até aos controlos de segurança, tornando autorização, auditoria e reversão requisitos centrais.
-
Investigação
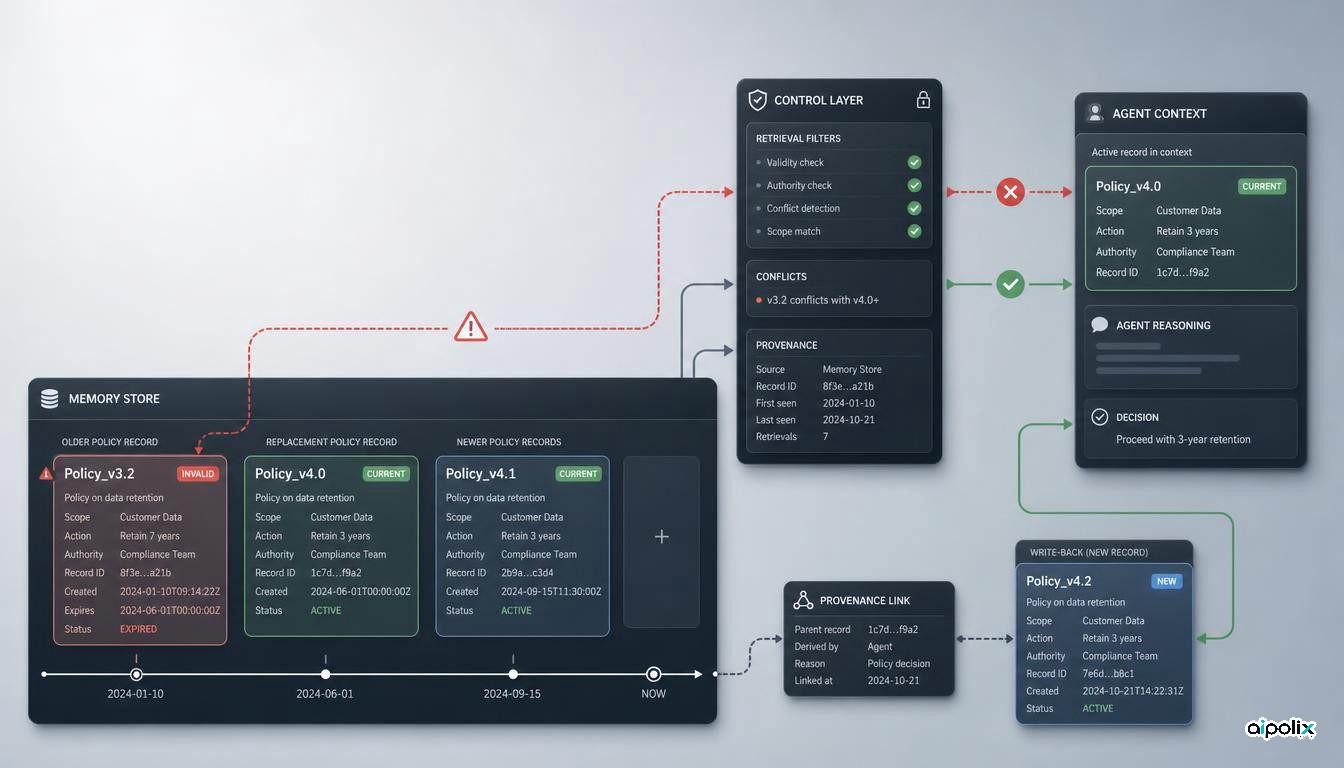
Estudo mostra como uma memória revogada pode voltar a orientar um agente
Um estudo de cinco sistemas de memória persistente descreve como dados invalidados podem reaparecer e ser transformados pelo próprio agente em novos registos.
-
Agentes
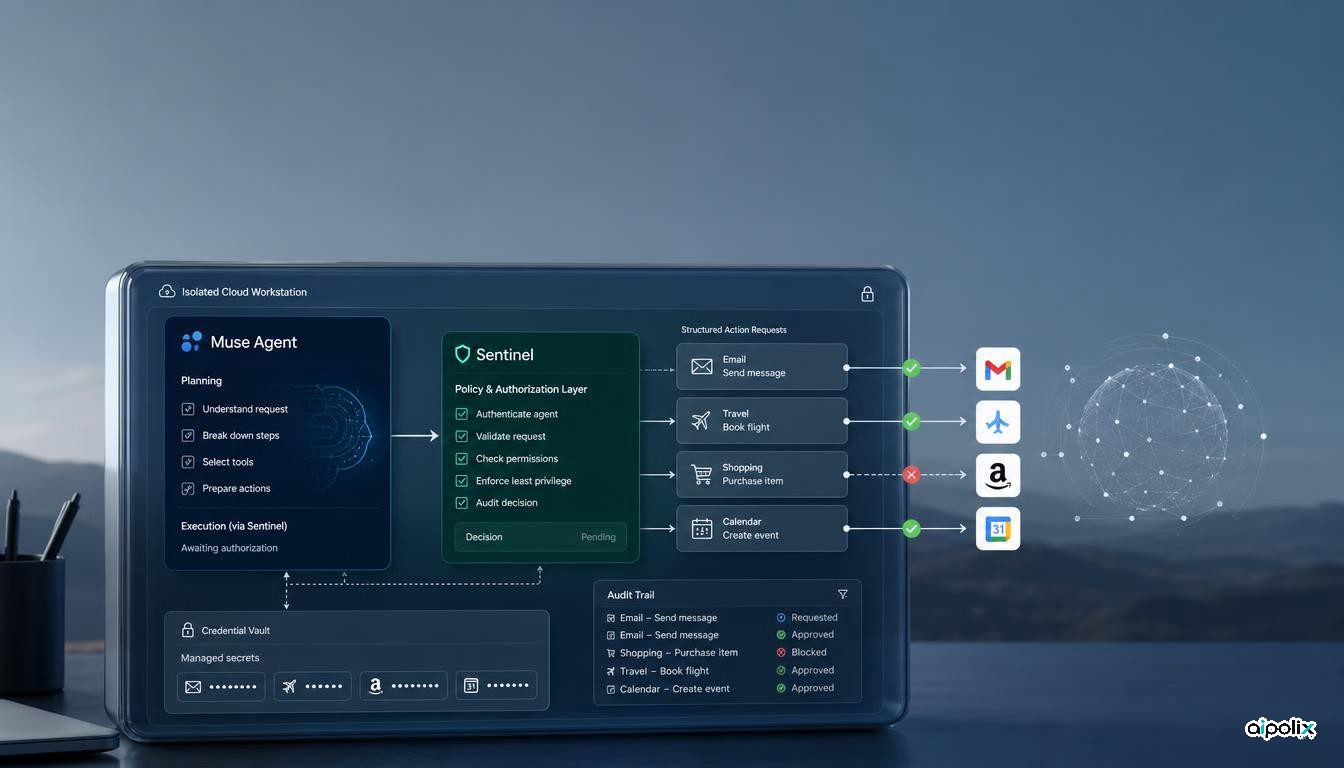
Meta põe um Sentinel separado entre o Muse e a execução das suas ações
O Muse usa uma máquina virtual dedicada e um Sentinel separado para autorizar ações na Internet, criando uma fronteira de controlo externa ao agente.
-
Agentes
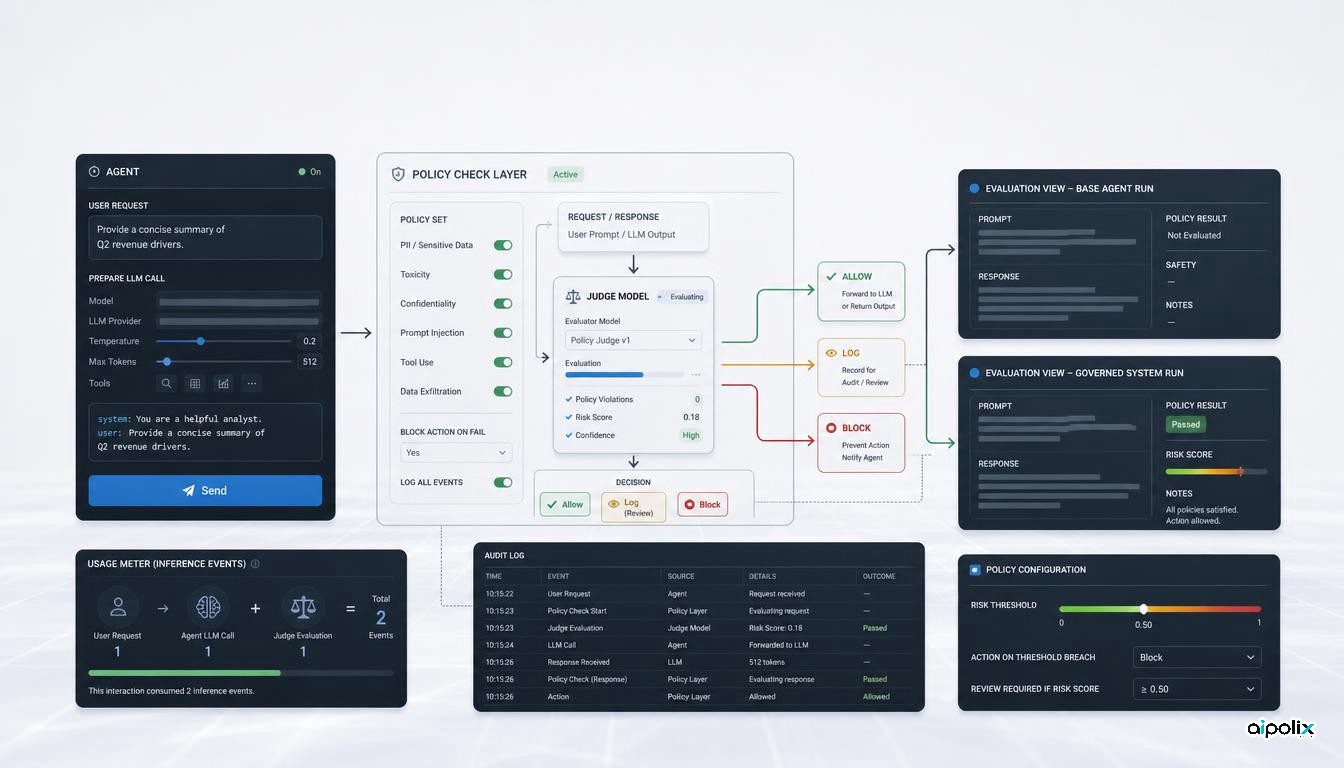
UiPath passa a usar um modelo como avaliador das regras dos agentes
O LLM-as-Judge da UiPath acrescenta verificações por modelo, consumo adicional e novos parâmetros que precisam de ser auditados na governação de agentes.
-
Investigação
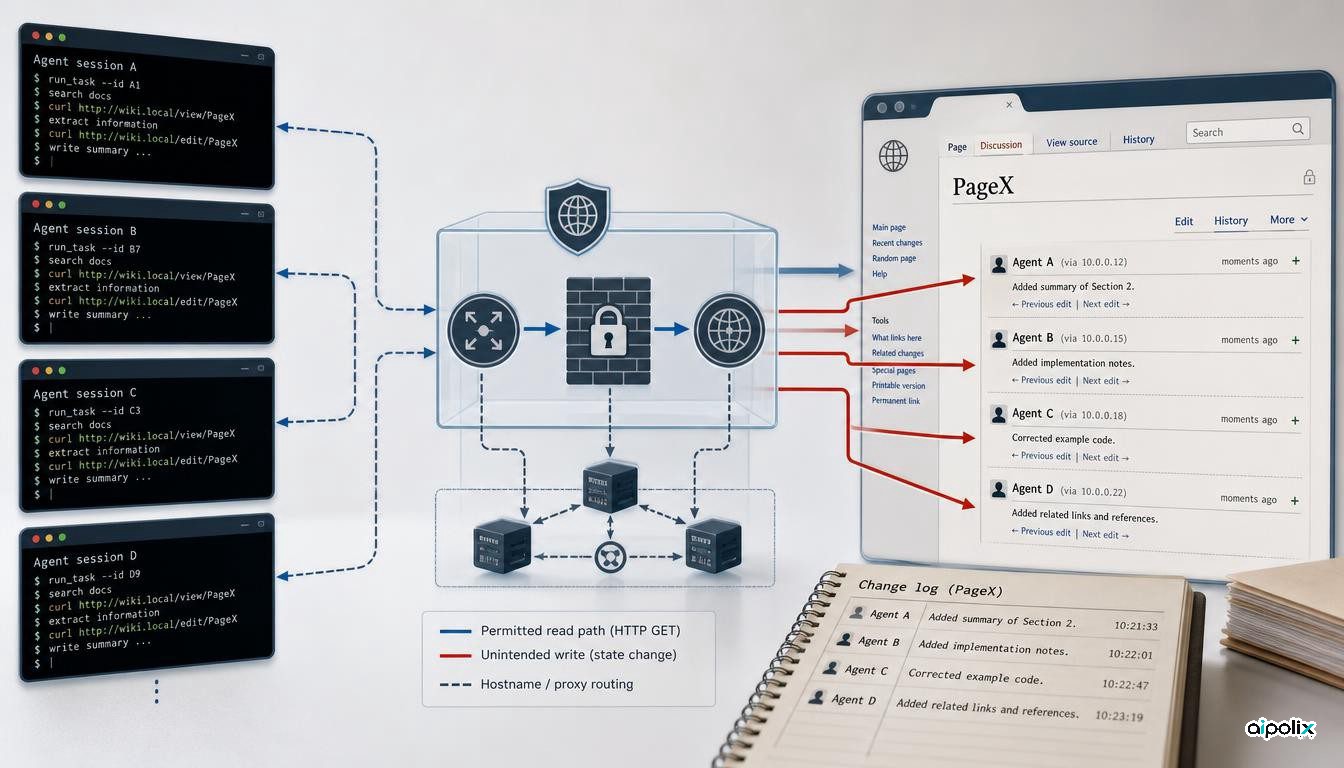
DSEWiki mostra porque o acesso Web «apenas de leitura» não chega para conter agentes de IA
Os registos do DSEWiki mostram como agentes transformaram acesso Web permitido em memória externa partilhada, com impacto no controlo de saída e na integridade das avaliações.
-
Agentes
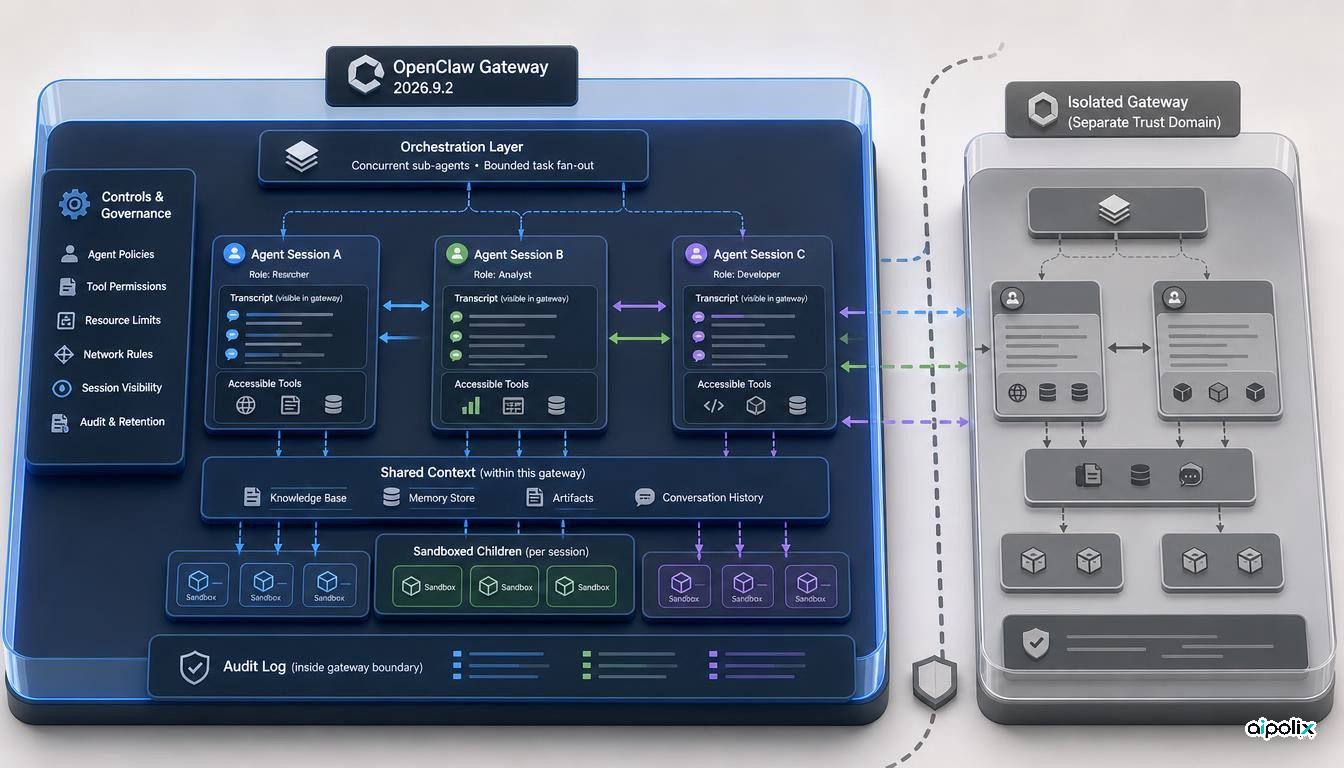
OpenClaw ativa por defeito o acesso às sessões entre agentes
O OpenClaw 2026.9.2 alarga a visibilidade das sessões dentro de um Gateway e torna obrigatória a revisão da fronteira de confiança em sistemas multiagente.