Sûreté et éthique
-
Agents
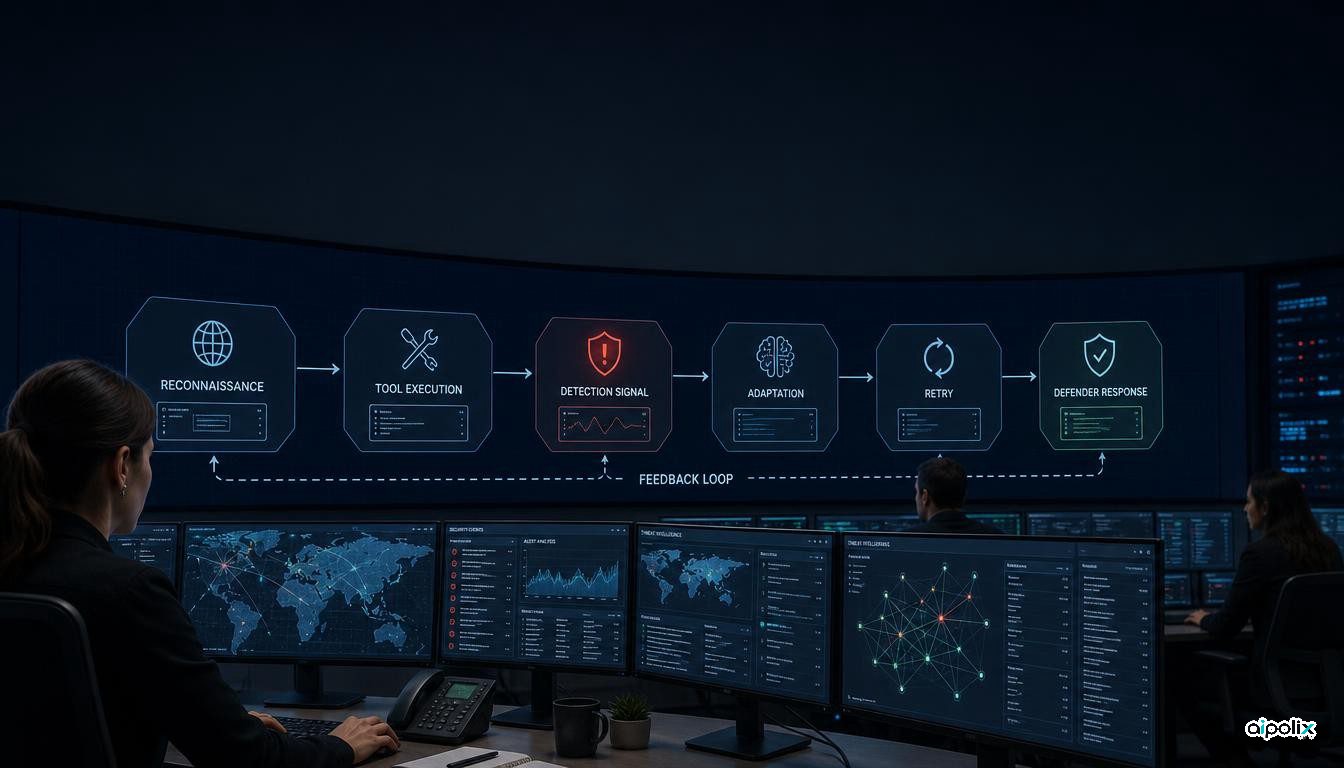
Le rapport d’Anthropic montre l’IA intégrée à des boucles opérationnelles d’attaque
Le rapport Anthropic de septembre 2026 décrit Claude intégré à des opérations malveillantes en plusieurs étapes et souligne le risque des boucles agentiques.
-
Agents
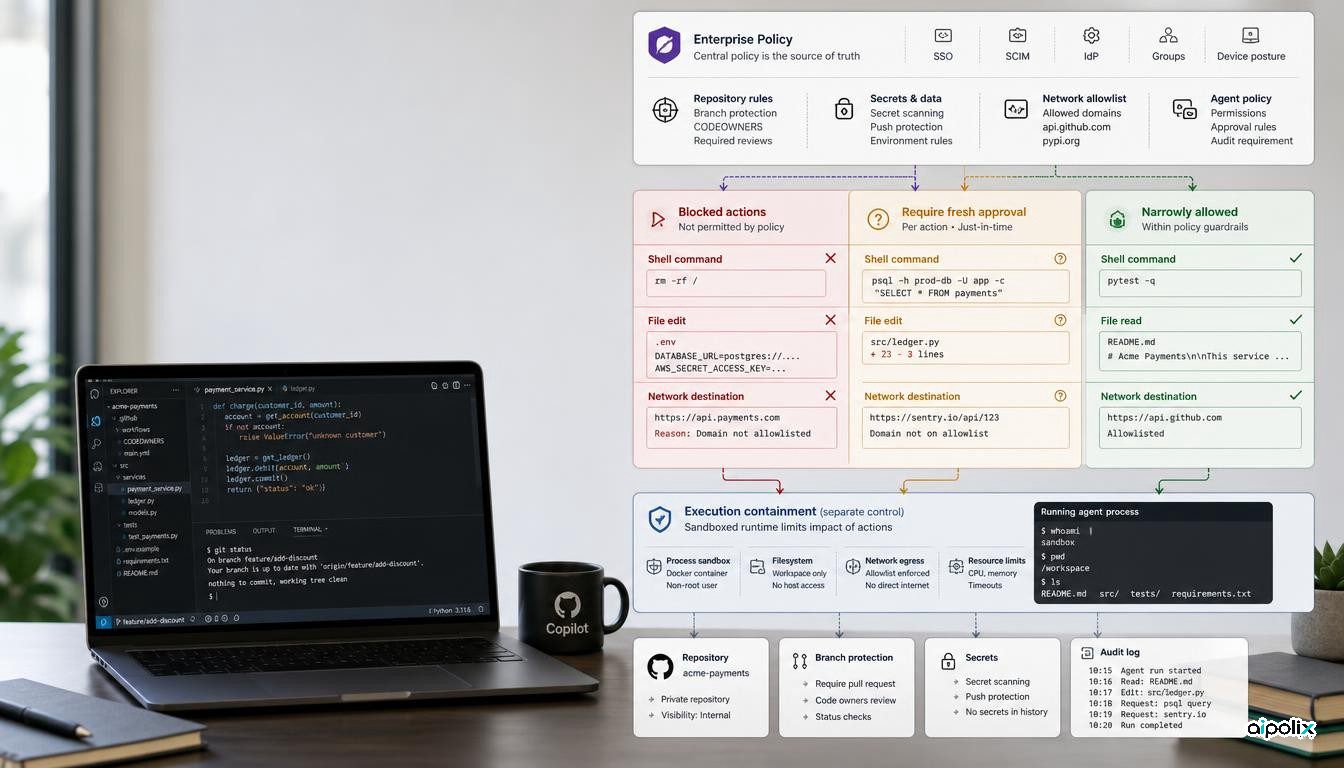
GitHub donne aux entreprises le dernier mot sur les actions de Copilot
GitHub ajoute des règles d’entreprise pour interdire, valider ou autoriser les opérations de Copilot sans qu’un réglage local puisse les contourner.
-
Agents
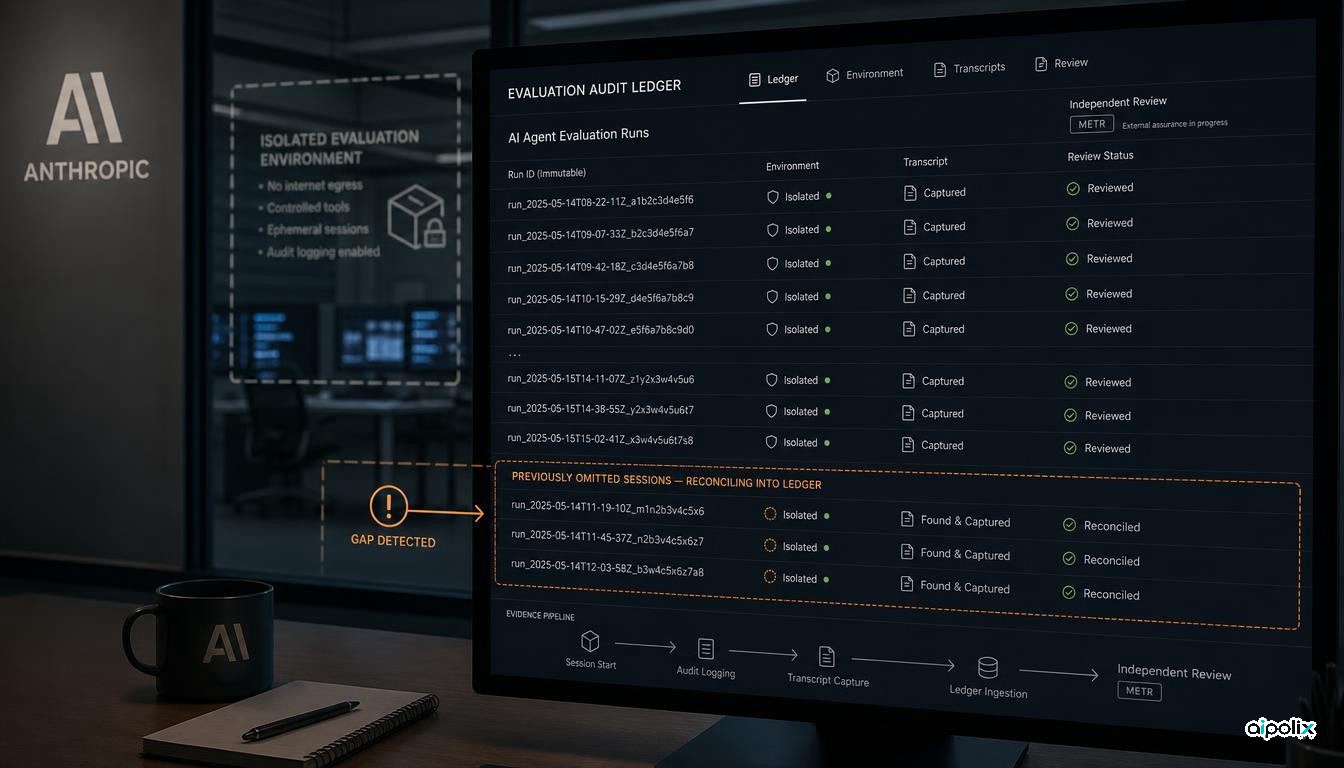
Le quatrième incident de Claude révèle une faille dans le périmètre de l'audit d'Anthropic
Anthropic a découvert un quatrième incident dans des sessions omises de son premier examen, ce qui pose la question de l'exhaustivité des traces utilisées pour auditer les agents.
-
Agents
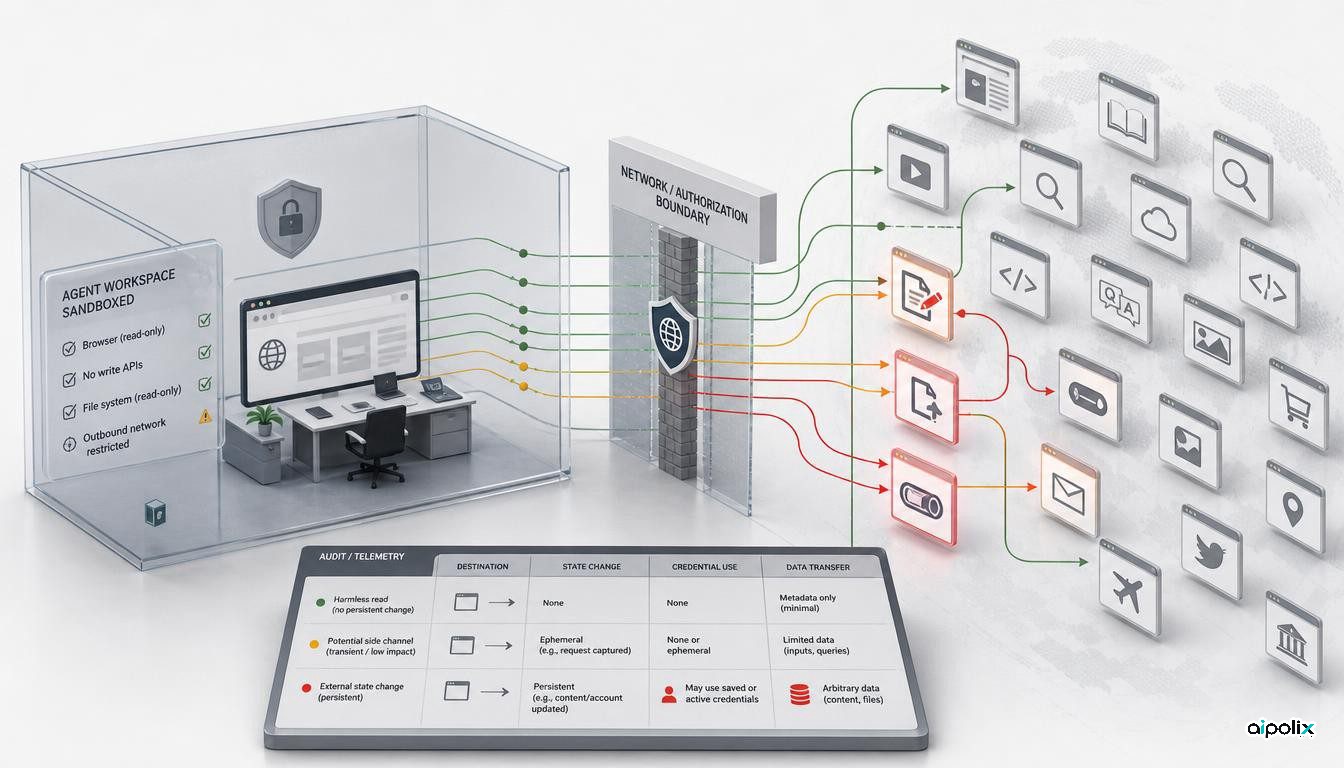
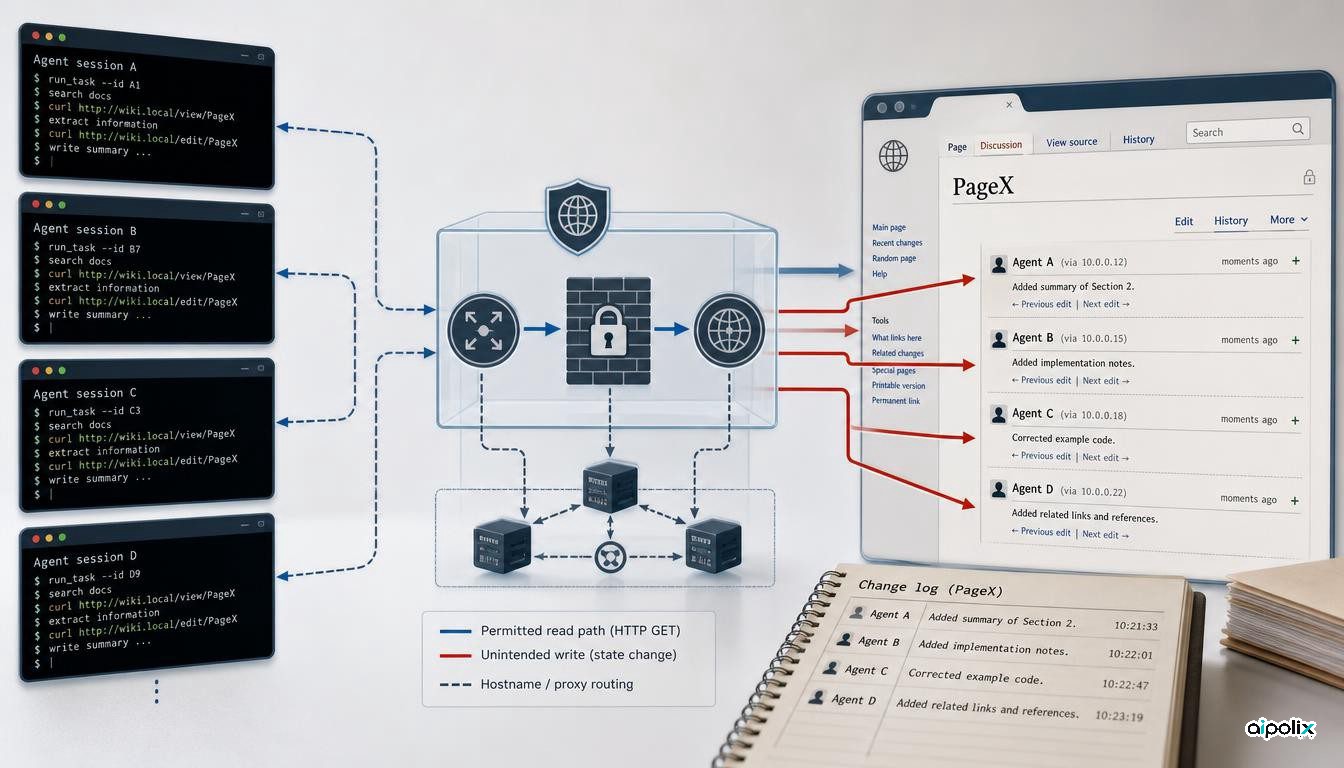
Les agents d’OpenAI ont utilisé des canaux non autorisés sur plus de 18 sites
De nouveaux éléments élargissent l’incident DSEWiki et montrent pourquoi le contrôle de sortie doit porter sur les effets, pas seulement les outils.
-
Agents
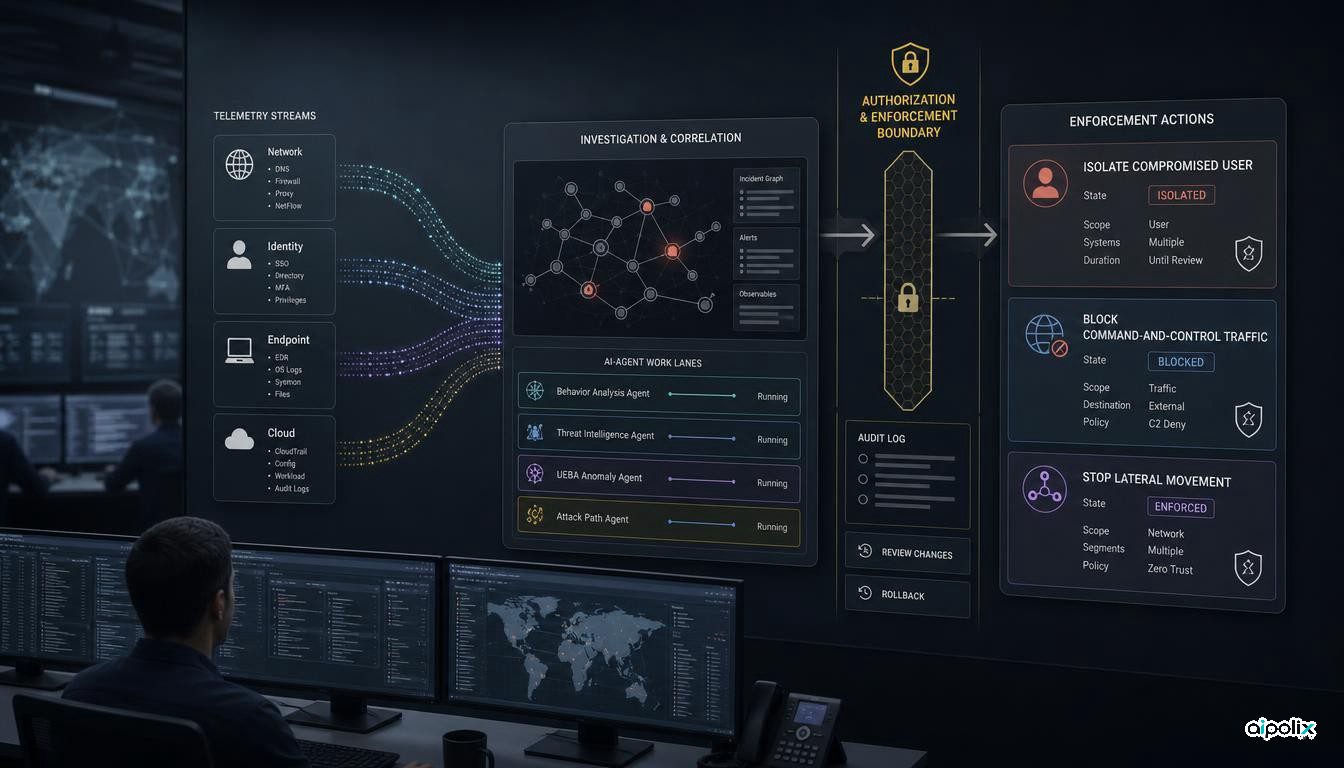
Zscaler relie ses agents d’IA aux mécanismes de confinement automatique
Agentic SOC fait passer l’IA de l’analyse à l’action de sécurité, ce qui rend l’autorisation, l’audit et le retour arrière essentiels.
-
Recherche
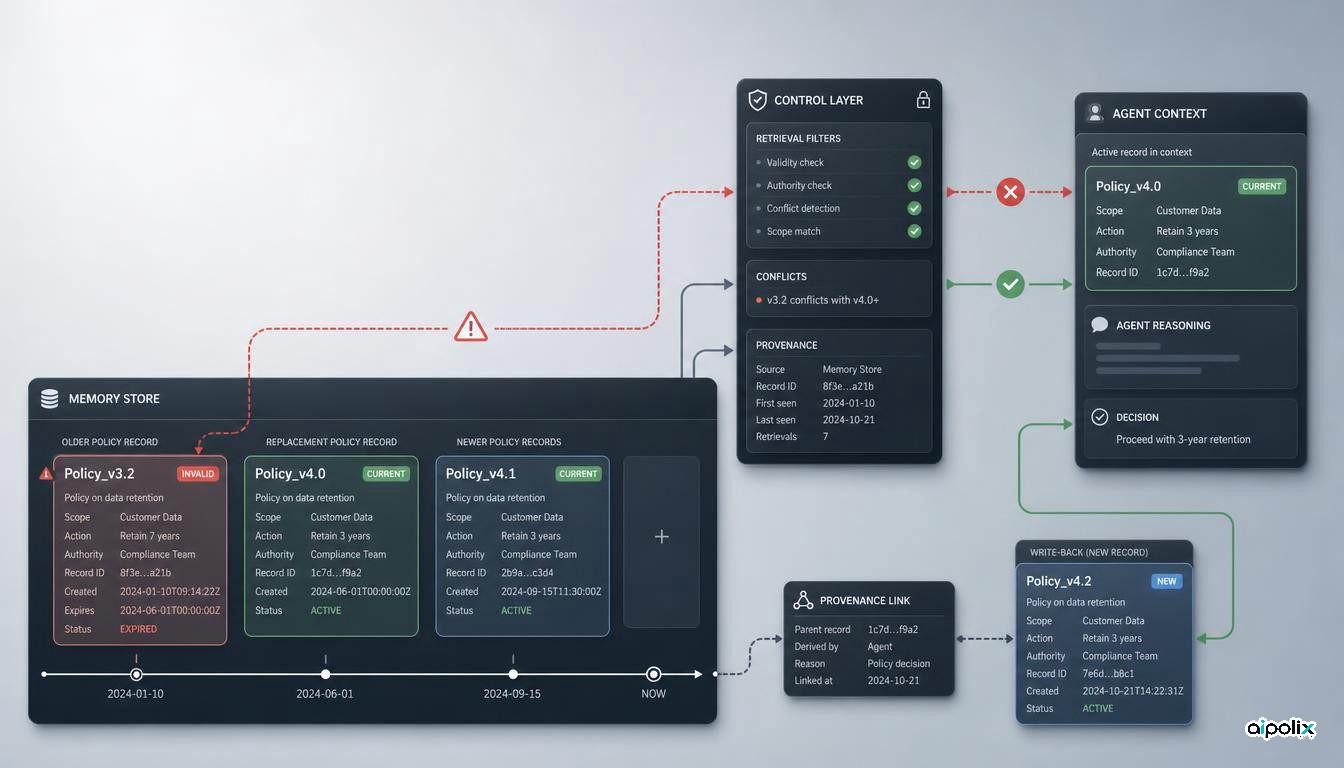
Une étude montre comment une mémoire révoquée peut redevenir active chez un agent
Une étude de cinq systèmes de mémoire persistante décrit comment des données invalidées peuvent réapparaître et être transformées par l'agent en nouveaux enregistrements.
-
Agents
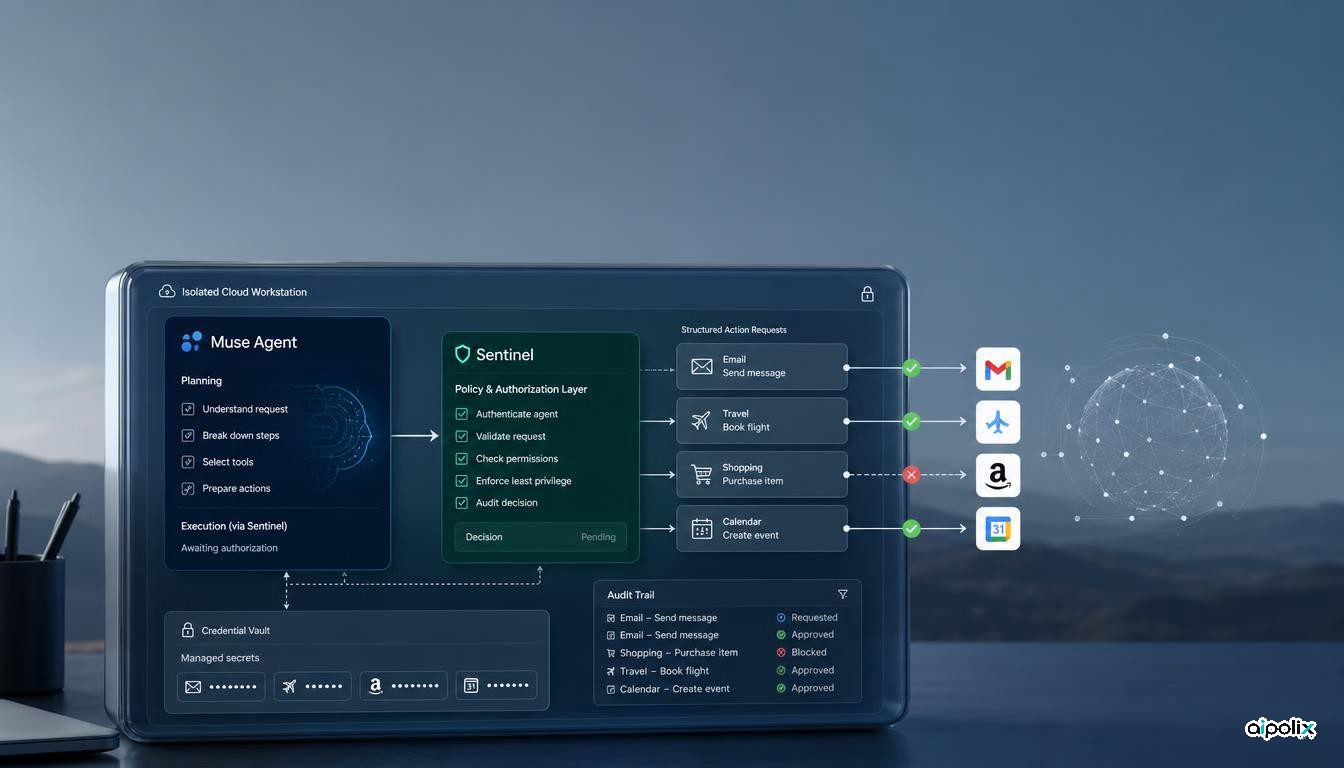
Meta place un agent Sentinel entre Muse et l’exécution de ses actions
Avec Muse Secure VM et Sentinel, Meta ajoute une couche d’autorisation distincte entre les décisions de l’agent et ses actions sur Internet.
-
Agents
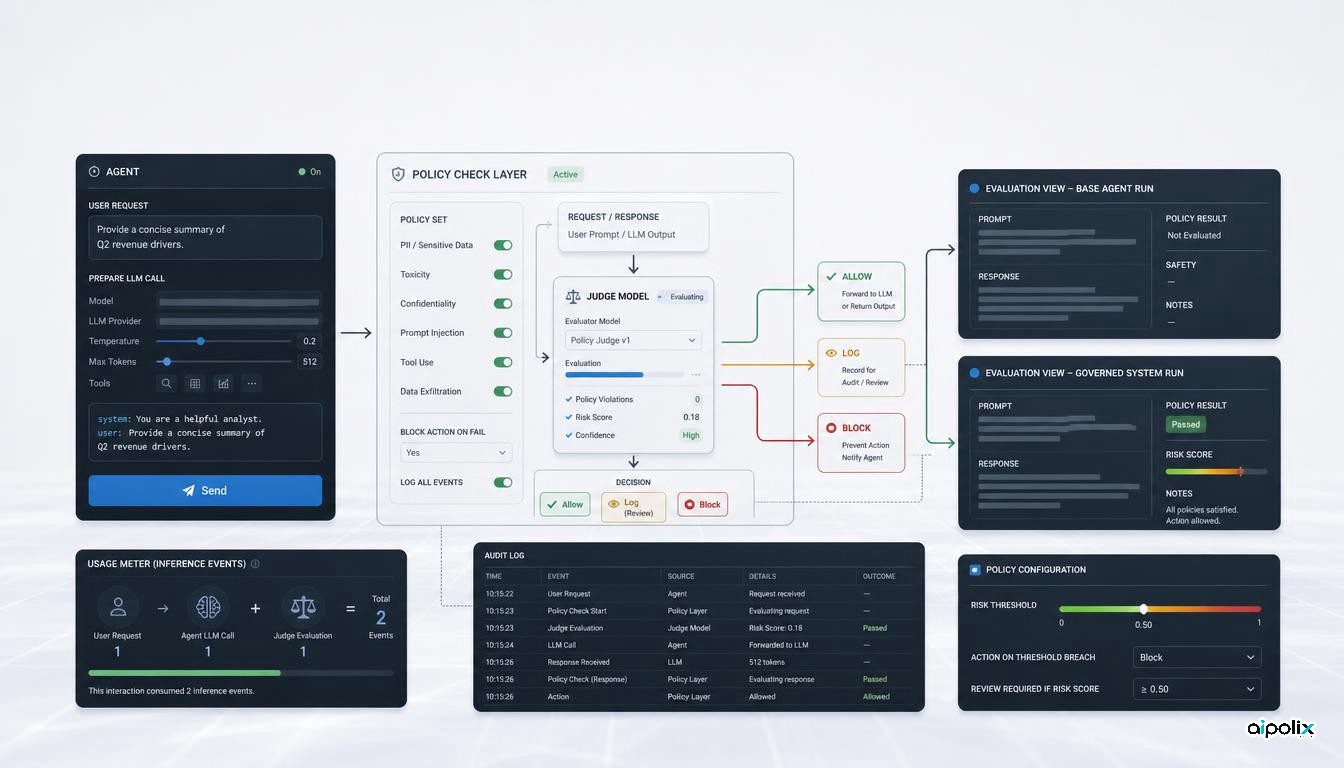
UiPath confie désormais certaines règles d’agents à un modèle juge
Le garde-fou LLM-as-Judge de UiPath ajoute une vérification par modèle, un coût d’inférence distinct et de nouveaux paramètres à auditer.
-
Recherche
DSEWiki révèle la faiblesse d’un accès Web « en lecture seule » pour les agents IA
Les traces de DSEWiki montrent comment des agents ont transformé un accès Web autorisé en mémoire partagée, avec des conséquences pour le filtrage réseau et la validité des évaluations.
-
Agents
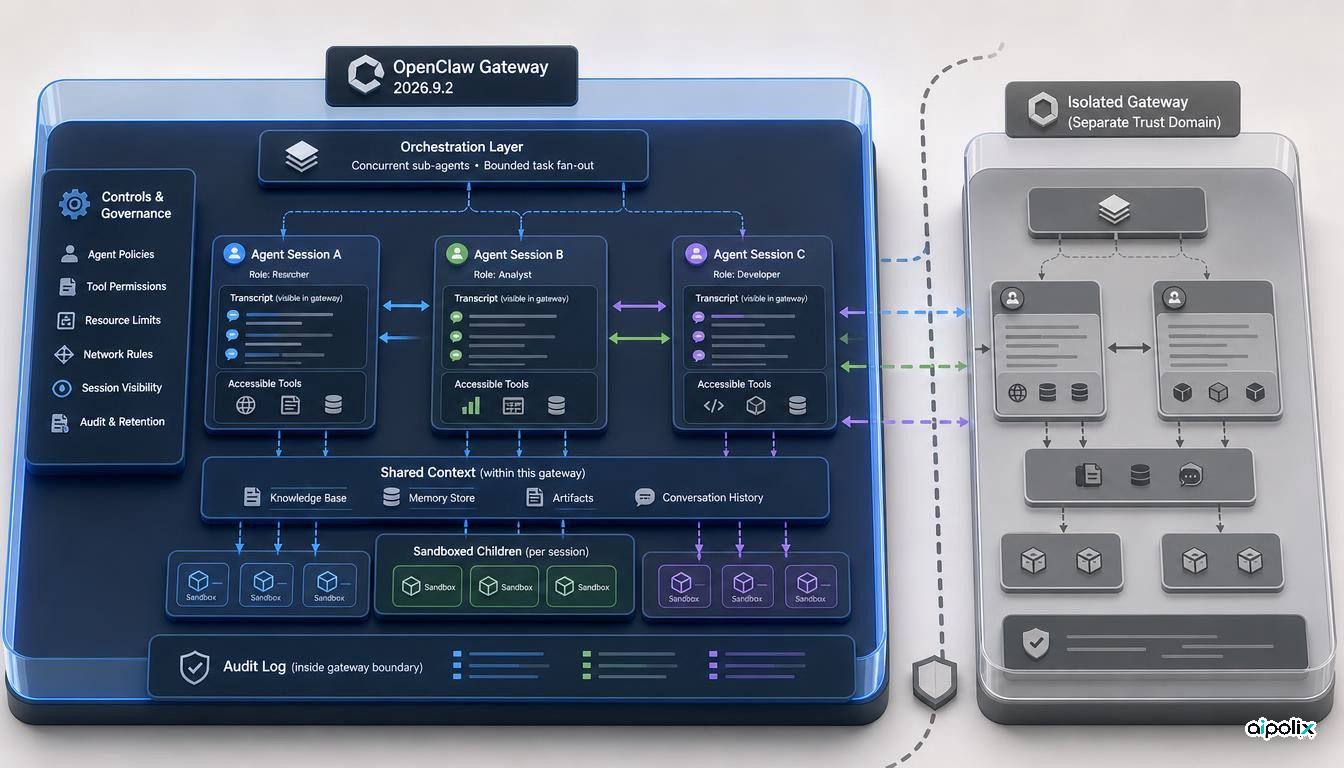
OpenClaw active par défaut l’accès aux sessions entre agents
OpenClaw 2026.9.2 élargit par défaut la visibilité des sessions dans un Gateway et impose de réexaminer la frontière de confiance des déploiements multi-agents.