
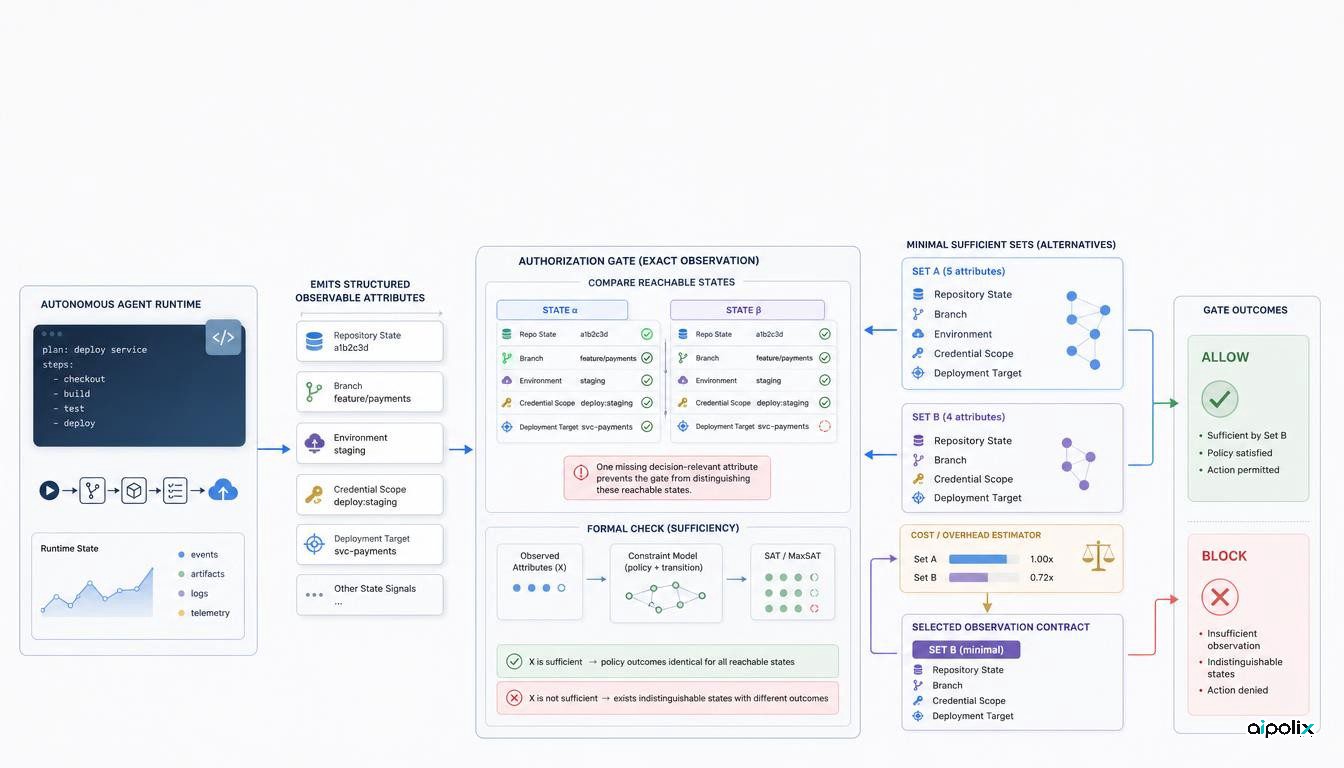
Um novo preprint propõe uma forma de testar uma questão que muitas arquiteturas de agentes deixam implícita: o mecanismo que autoriza ou bloqueia uma ação recebe realmente a informação necessária para tomar todas as decisões previstas pela política? O trabalho é acompanhado por código, dados, registos de pré-registo e documentação de uma reprodução independente.
A contribuição não é mais uma regra de segurança. É um método para verificar se, no momento da decisão, o controlo consegue distinguir estados do sistema que exigem respostas diferentes.
Calcular a informação mínima necessária
O artigo parte de um conjunto finito de estados alcançáveis, de uma decisão definida para cada estado e de vários atributos observáveis. Depois procura conjuntos mínimos de atributos cujos valores sejam suficientes para determinar a decisão em todos os estados modelados.
No domínio construído para um agente de código e infraestrutura cloud, seis atributos são individualmente indispensáveis, mas o conjunto desses seis continua a não ser suficiente. A análise encontra duas combinações diferentes de sete atributos que permitem tomar todas as decisões previstas. Um modelo de custo registado previamente permite depois escolher entre as duas alternativas.
A distinção é relevante para engenharia: saber quais são os dados importantes não demonstra, por si só, que o mecanismo de autorização recebe contexto suficiente.
Quando o espaço de procura é pequeno, a implementação pode enumerar as soluções. Em problemas maiores recorre a SAT e MaxSAT. Na experiência de escala descrita pelos autores, a enumeração exaustiva torna-se impraticável dentro do limite registado de 300 segundos, enquanto os métodos de síntese testados resolvem os casos em menos de um segundo. O próprio artigo limita a conclusão: trata-se de um resultado sobre a síntese do contrato, não de uma demonstração de segurança integral de um sistema real.
Uma pergunta diferente para os controlos dos agentes
Muitas plataformas começam por escrever uma política e ligam-lhe a telemetria que já existe. Este trabalho sugere inverter parte do processo. Se a equipa consegue declarar que perdas quer evitar e modelar os estados que o agente pode alcançar, pode então testar se a informação disponível no momento da autorização distingue todos os casos em que a decisão deve mudar.
Num agente de desenvolvimento ou de infraestrutura, isso pode envolver a identidade do ramo, o ambiente, o âmbito das credenciais, o destino da implementação ou o estado do repositório. O artigo não apresenta uma lista universal. A proposta é calcular e verificar a combinação necessária para cada sistema.
Análise Aipolix: o problema pode estar entre a execução e o controlo
A consequência arquitetural é direta. Se a camada de autorização depende de informação que o ambiente de execução não expõe de forma fiável, acrescentar mais uma instrução em linguagem natural não resolve a falha. O problema está no contrato de interface entre quem executa e quem decide.
Uma revisão de arquitetura pode começar por enumerar as decisões que o controlo precisa de distinguir, modelar os estados alcançáveis e verificar se os campos observáveis separam todos os pares de estados que exigem resultados diferentes. Quando isso não acontece, há três opções: expor mais informação ao controlo, restringir os estados que o agente pode alcançar ou reduzir a autoridade colocada atrás desse mecanismo.
Esta perspetiva também complementa o princípio do menor privilégio. Limitar permissões reduz o que um agente pode fazer, mas o mecanismo de aprovação continua a precisar de contexto suficiente para decidir quando uma ação permitida deve avançar.
Boa auditabilidade, mas ainda longe da produção
O repositório público inclui implementação, domínios de teste, material de pré-registo, testes, instruções de reprodução e o registo de uma reprodução independente. Para um preprint, é um nível de auditabilidade relevante.
As limitações são claras. Os principais domínios são construídos, o conjunto de estados é finito e a decisão esperada é determinística. Sistemas reais lidam com observações incompletas, ferramentas e políticas em mudança e comportamento adverso. O artigo não demonstra que os contratos continuam suficientes quando o modelo está errado ou quando o ambiente muda.
Por isso, a utilidade imediata não é afirmar que a governação de agentes está resolvida. É introduzir um teste de engenharia mais exigente: antes de confiar num mecanismo de autorização, confirmar que ele consegue observar as diferenças que a própria política pressupõe.