
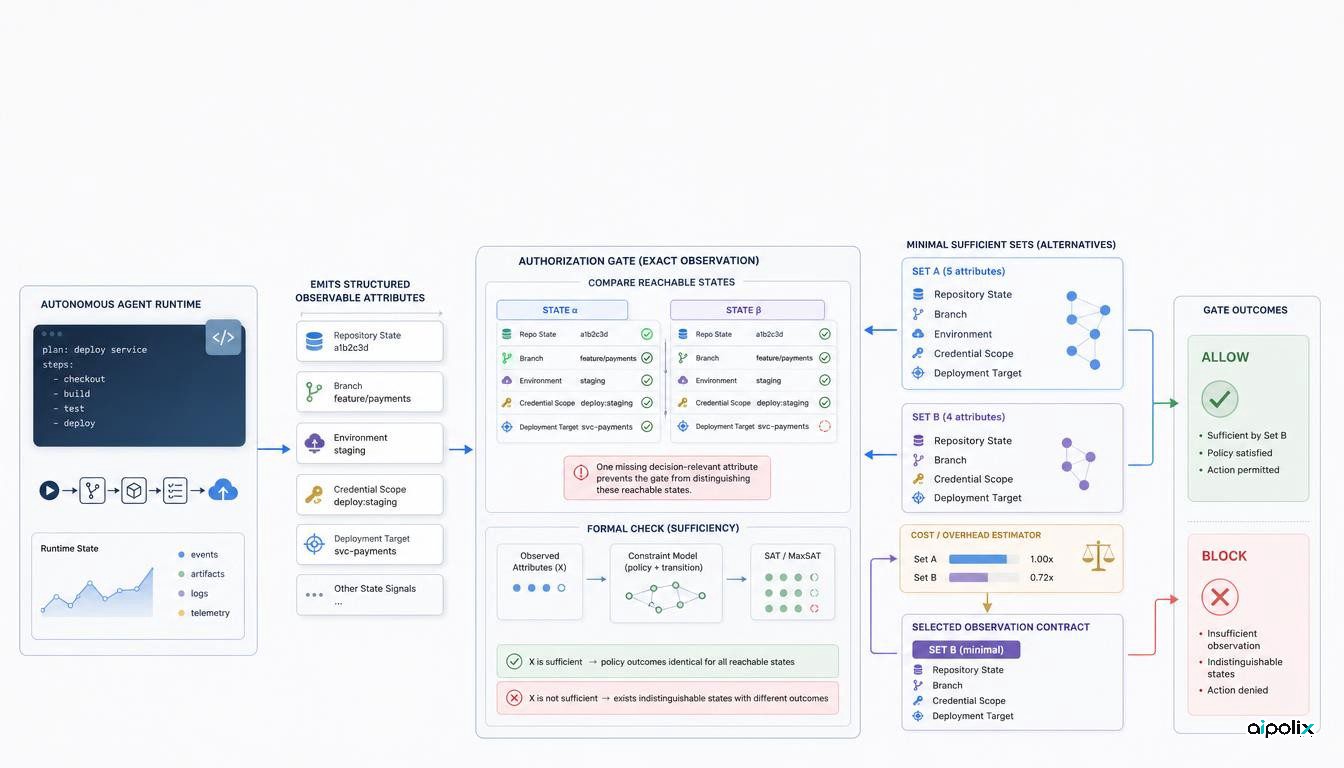
Un nouveau préprint propose de vérifier une question souvent laissée implicite dans la gouvernance des agents autonomes : le mécanisme chargé d'autoriser ou de bloquer une action dispose-t-il réellement des informations nécessaires pour prendre toutes les décisions que sa politique lui demande de prendre ? Le travail est accompagné de code, de données, d'éléments de préenregistrement et d'une trace de reproduction indépendante.
L'intérêt n'est donc pas d'ajouter une règle de sécurité de plus. Il s'agit de tester si le système de contrôle peut distinguer, au moment où il tranche, deux états accessibles qui devraient conduire à des décisions différentes.
Déterminer le minimum d'informations nécessaire
Le papier part d'un ensemble fini d'états accessibles, d'une décision attendue pour chacun d'eux et d'attributs observables. Il cherche ensuite les ensembles minimaux d'attributs dont les valeurs suffisent à déterminer la décision pour tous les états modélisés.
Dans le domaine construit autour d'un agent de code et de cloud, six attributs sont individuellement indispensables, mais leur réunion ne suffit pas. L'analyse trouve deux ensembles différents de sept attributs qui, eux, permettent de distinguer tous les cas nécessaires. Un modèle de coût enregistré à l'avance permet ensuite de choisir entre ces deux solutions.
Cette différence est importante pour l'ingénierie : identifier les champs importants ne prouve pas que le mécanisme d'autorisation possède assez de contexte pour décider correctement.
Lorsque l'espace de recherche reste petit, l'outil peut énumérer les solutions. Pour des espaces plus grands, l'implémentation utilise SAT et MaxSAT. Dans l'expérience de montée en charge rapportée, l'énumération exhaustive devient impraticable dans la limite enregistrée de 300 secondes, alors que les méthodes de synthèse testées terminent en moins d'une seconde. L'auteur précise toutefois qu'il s'agit d'un résultat sur le compilateur de contrats, pas d'une démonstration de sûreté de bout en bout.
Une autre manière de concevoir les garde-fous
Beaucoup de systèmes commencent par écrire une politique, puis transmettent au contrôle les télémétries déjà disponibles. Le papier invite à poser la question dans l'autre sens : si l'on sait quelles pertes on veut empêcher et quels états l'agent peut atteindre, les observations disponibles suffisent-elles à distinguer tous les cas où la décision doit changer ?
Pour un agent de développement ou d'infrastructure, cela peut concerner la branche de code, l'environnement, la portée des identifiants d'accès, la cible de déploiement ou l'état du dépôt. Le papier ne propose pas de liste universelle. Il fournit une méthode pour vérifier la combinaison nécessaire dans un système donné.
Analyse Aipolix : la gouvernance dépend aussi du contrat entre exécution et contrôle
La conséquence architecturale est plus intéressante que la seule optimisation combinatoire. Si une couche d'autorisation a besoin d'une information que l'environnement d'exécution ne lui fournit pas de manière fiable, le problème ne se corrige pas en ajoutant une consigne en langage naturel. Le défaut se situe dans l'interface entre l'exécution et le contrôle.
Une revue d'architecture peut donc partir des décisions que le contrôle doit distinguer, modéliser les états accessibles, puis vérifier si les champs observables séparent chaque paire d'états exigeant un verdict différent. Si ce n'est pas le cas, il faut exposer une information supplémentaire, réduire l'espace des états accessibles ou diminuer l'autorité accordée derrière ce contrôle.
Cela complète aussi le principe du moindre privilège. Restreindre les permissions limite ce qui est possible, mais ne garantit pas qu'un mécanisme d'approbation sache quand une action pourtant autorisée doit être acceptée.
Des artefacts vérifiables, avec des limites nettes
Le dépôt public contient l'implémentation, les domaines de test, des éléments de préenregistrement, des tests, des instructions de reproduction et le compte rendu d'une reproduction indépendante. Pour un préprint, cette traçabilité renforce l'intérêt du résultat.
Les limites restent importantes. Les principaux domaines sont construits, le modèle d'états est fini et la décision attendue est déterministe. Les systèmes réels évoluent, observent imparfaitement leur environnement et peuvent rencontrer des comportements adverses. Le papier ne démontre pas que les contrats restent suffisants lorsque le modèle du monde est incomplet ou que l'environnement dérive.
La conclusion utile est donc mesurée : avant de faire confiance à un contrôle d'autorisation, il faut vérifier qu'il peut effectivement observer les différences sur lesquelles sa politique prétend décider.