
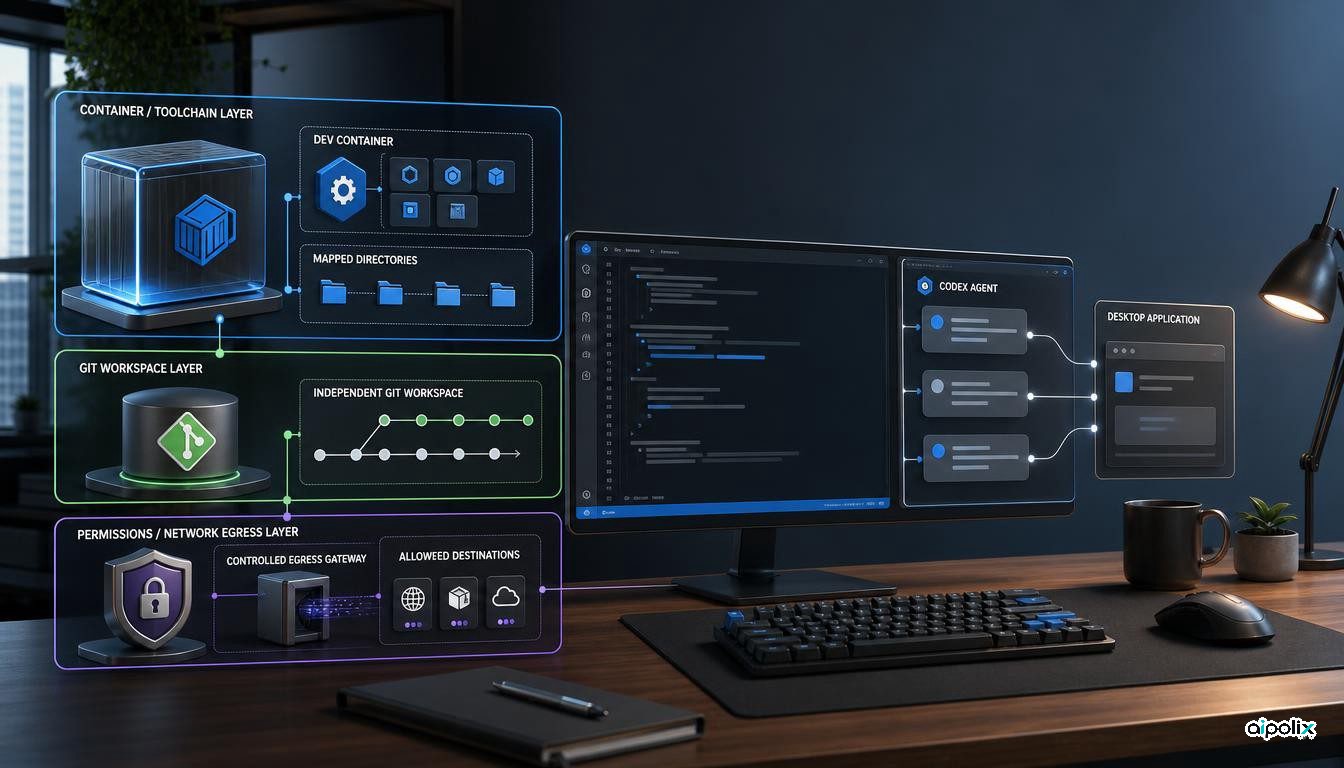
A Microsoft lançou o Visual Studio Code 1.138 a 16 de setembro. A novidade mais relevante para quem trabalha com agentes de programação é a possibilidade de iniciar determinadas sessões dentro do contentor de desenvolvimento do próprio projeto. O suporte para Codex também foi alargado: uma conversa pode continuar entre a aplicação ChatGPT e o editor, utilizar as ferramentas deste e, quando os requisitos de acesso estão cumpridos, alternar entre modelos associados às subscrições Copilot e ChatGPT. São alterações diferentes: uma determina onde o trabalho é executado; a outra facilita a continuidade da sessão e o acesso às ferramentas.
A execução em contentores está a ser disponibilizada de forma gradual. Exige Docker instalado, uma configuração de desenvolvimento compatível e a utilização da janela Agents. Não é correto assumir que a funcionalidade já aparece em todas as instalações. As notas oficiais da versão e uma publicação independente confirmam o lançamento, mas não demonstram, por si só, ganhos de produtividade ou garantias de segurança em todas as organizações.
Trabalhar com as ferramentas previstas para o projeto
Quando a opção chat.agentHost.devContainer.enabled está ativa, uma pasta local compatível passa a apresentar a ação Use Dev Container. A sessão é executada com as dependências e ferramentas definidas para o projeto, em vez de depender dos programas instalados no computador de cada programador. É necessário que o Docker esteja disponível e que a configuração do contentor seja suportada. A Microsoft assinala que a funcionalidade, limitada à janela Agents, ainda está a chegar gradualmente aos utilizadores.
Para equipas que guardam as definições do ambiente num ficheiro devcontainer.json e em imagens próprias, a diferença é prática. Uma alteração produzida pelo agente pode passar os testes num portátil apenas porque existe ali uma biblioteca ou utilitário numa versão diferente da utilizada na integração contínua. Executar o trabalho no ambiente definido para o repositório reduz esta fonte de divergência. Não significa, contudo, que o contentor reproduza automaticamente a produção, os serviços externos ou o equipamento de destino. Continua a ser necessário fixar versões e comparar os resultados com os testes da equipa.
Há ainda uma restrição relevante na documentação oficial: as sessões em contentores trabalham diretamente na pasta disponível dentro do contentor e não permitem escolher New Worktree. Um contentor de desenvolvimento não equivale, portanto, a uma cópia independente do repositório para cada agente. Quem pretende executar várias tarefas em paralelo tem de planear separadamente a organização das pastas e a separação das alterações.
A conversa continua, mas é preciso confirmar as permissões
Com a nova integração, Codex pode retomar a mesma conversa ao passar entre ChatGPT e Visual Studio Code. Quando o utilizador tem acesso às subscrições adequadas, pode selecionar modelos associados a Copilot ou ChatGPT sem perder o histórico. O agente passa também a poder utilizar as ferramentas incorporadas no editor, as disponibilizadas por extensões e as ferramentas MCP. Caso a aplicação ChatGPT esteja instalada e configurada para interagir com o computador, o Codex pode reutilizar essa configuração para trabalhar com outras aplicações.
Transportar uma conversa não prova que o agente tenha exatamente os mesmos direitos nos dois programas. O local de execução, as ferramentas disponíveis e o nível de autorização continuam a exigir verificação. A própria Microsoft distingue uma área de trabalho Git separada, que determina onde ficam as alterações, da restrição de comandos e de ligações de rede. Uma não substitui a outra.
Também já é possível associar a uma pasta local uma conversa rápida de Codex iniciada sem projeto, desde que esteja inativa e no modo compatível. O utilizador pode escolher a pasta ou uma área de trabalho Git isolada. O título, o histórico, o modelo e as permissões da sessão mantêm-se. A melhoria evita repetir explicações, mas não dispensa a revisão do código nem a execução dos testes relevantes.
O contentor não resolve, sozinho, todos os riscos
A documentação de segurança do editor explica que o isolamento dos comandos do terminal pode restringir os caminhos de ficheiros e os domínios de rede acessíveis. Mas há um limite importante: os mecanismos de isolamento do terminal não abrangem as ferramentas internas de leitura e edição de ficheiros, que seguem o sistema de permissões do próprio editor. A Microsoft recomenda a combinação dessas proteções com um contentor de desenvolvimento para isolar melhor o ambiente. Essa recomendação não significa que qualquer imagem, extensão ou volume montado seja automaticamente seguro.
A análise da Aipolix distingue três verificações independentes. Primeiro, o agente dispõe das ferramentas e das versões previstas para o projeto? Segundo, em que local ficam as alterações ao código? Terceiro, a que ficheiros, comandos, serviços externos e ferramentas tem acesso? O novo destino de execução em contentor responde sobretudo à primeira questão. Uma área Git separada, quando disponível, ajuda na segunda. As permissões, o isolamento de comandos e a filtragem de rede tratam da terceira.
Uma equipa pode testar o processo com uma tarefa pequena mas representativa: executar a sessão no contentor, registar as versões da imagem e das dependências, identificar as pastas montadas, conferir as regras de acesso à rede e comparar as alterações e os resultados com a integração contínua. Trata-se de uma proposta de avaliação decorrente dos documentos oficiais, não da alegação de que a Aipolix auditou todas as instalações.
Confirmar as funcionalidades antes de alterar as regras da equipa
A versão 1.138 ativa as automatizações por predefinição e permite exportar ou importar as respetivas configurações. A limpeza automática de sessões permanece em fase de pré-visualização; as opções que marcam sessões como concluídas ou as eliminam estão desligadas por predefinição. Existem ainda funcionalidades experimentais relacionadas com a integração de pedidos de alteração e com a escolha unificada de ambientes de trabalho. Antes de definir uma política comum, cada organização deve confirmar a versão efetivamente instalada, o canal de atualização e as opções permitidas pela sua administração.
A novidade é concreta: os agentes podem trabalhar mais perto do ambiente definido para o projeto, e as sessões Codex podem continuar entre aplicações compatíveis. Para uma adoção responsável, porém, há que testar separadamente a reprodução do ambiente, a separação das alterações e os direitos atribuídos ao agente. Nenhuma destas garantias decorre automaticamente das outras.