
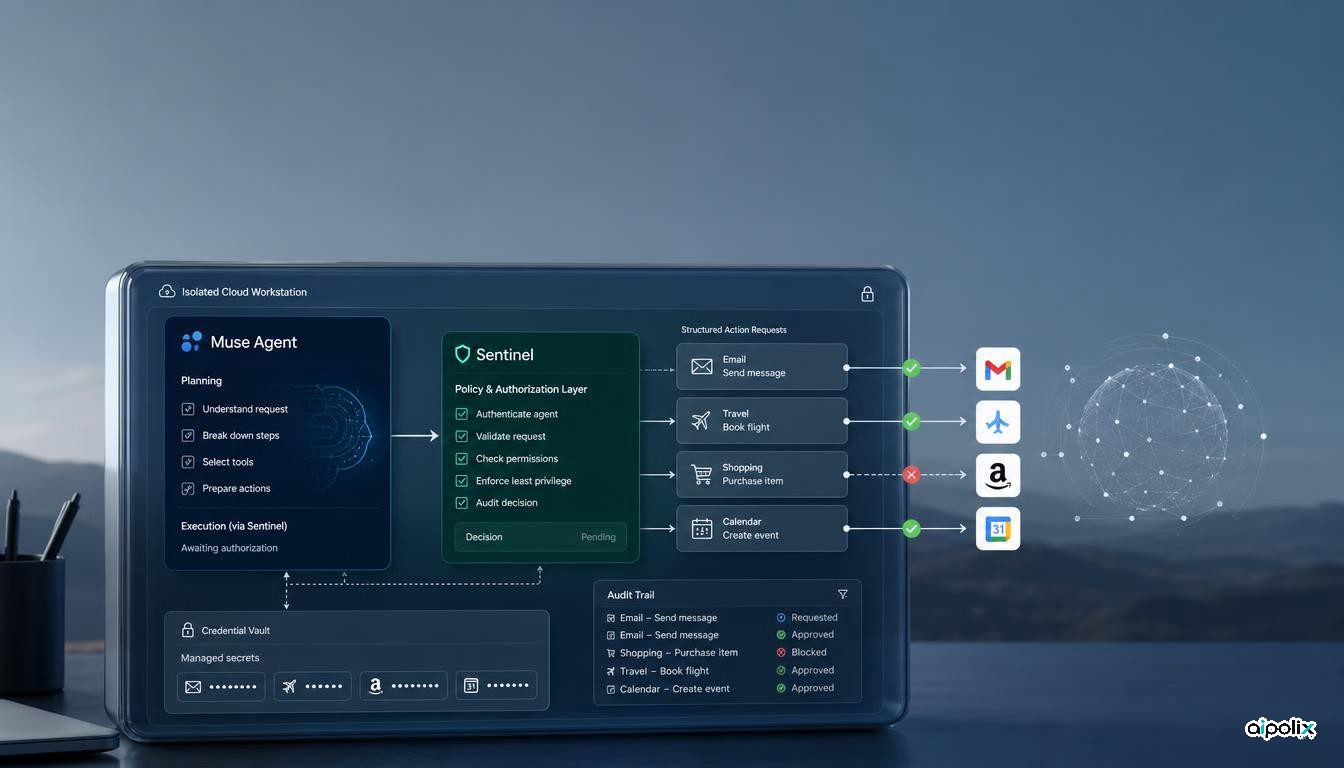
A Meta lançou o Muse, um agente pessoal capaz de actuar em serviços ligados, enviar mensagens, fazer reservas e executar tarefas com vários passos. O aspecto mais interessante da arquitectura não é a lista de funcionalidades. A empresa separou o agente que executa a tarefa daquele que decide se a acção pode efectivamente sair do ambiente protegido. Um segundo agente, Sentinel, intervém antes do acesso à Internet.
Esta divisão torna o Muse particularmente relevante para equipas que constroem agentes com permissões reais. Em vez de o mesmo modelo propor uma acção e decidir sozinho se pode executá-la, existe uma fronteira explícita entre execução e autorização.
Uma decisão separada antecede a acção externa
Segundo a Meta, cada Muse funciona numa Muse Secure VM dedicada, com o seu próprio navegador. Os dados e credenciais dos serviços ligados ficam nesse ambiente. O Sentinel é separado do Muse ao nível do sistema e, de acordo com a empresa, nenhuma actividade chega à Internet sem a sua aprovação. Quando necessário, o utilizador é chamado a confirmar.
Esta escolha responde a uma fragilidade comum nos agentes. Em muitas arquitecturas, o mesmo modelo interpreta o pedido, escolhe a ferramenta, prepara a operação e, na prática, decide também que a operação pode avançar. Uma injecção de instruções, conteúdo hostil ou uma interpretação errada pode, por isso, afectar simultaneamente a decisão funcional e a decisão de segurança.
O Sentinel cria um segundo ponto de decisão. Isso não torna o Muse automaticamente seguro, mas oferece um local explícito onde aplicar regras antes de uma acção sensível ultrapassar a fronteira do ambiente protegido.
A autorização deve ficar fora do agente que executa
A análise da Aipolix é que a contribuição de engenharia mais interessante do Muse está nesta separação de responsabilidades. O agente com capacidade para actuar não deve ser a única autoridade a decidir se a sua própria acção é permitida.
O princípio aproxima-se de práticas de segurança já conhecidas: uma carga de trabalho pede uma operação e um controlo separado avalia identidade, âmbito das permissões e política aplicável. Num sistema de agentes, esta divisão pode reduzir o número de decisões que dependem inteiramente da interpretação de um único modelo.
Para as equipas de engenharia, há uma consequência prática. Acções que possam enviar dados, gastar dinheiro, alterar registos, contactar pessoas ou chegar a sistemas externos devem atravessar uma camada de autorização governada separadamente. Essa camada precisa de contexto suficiente para avaliar o pedido, mas não deve aceitar automaticamente todas as premissas produzidas pelo agente principal.
A questão seguinte é saber que informação o Sentinel recebe e que parte da decisão depende de regras determinísticas. Se os dois agentes partilharem o mesmo contexto ambíguo e os mesmos modos de falha, a separação arquitectónica, por si só, será insuficiente.
O isolamento não resolve a fiabilidade
A Reuters relata que testes internos da Meta encontraram problemas de segurança e fiabilidade antes do lançamento e que a empresa adiou o Muse enquanto reforçava as protecções. Esse contexto independente é importante porque impede que a Secure VM e o Sentinel sejam apresentados como prova de que o risco está resolvido.
Uma máquina virtual dedicada pode limitar a propagação de uma falha e isolar credenciais. Um controlo de autorização pode impedir algumas operações perigosas. Nenhum dos dois garante que o agente compreendeu correctamente a intenção do utilizador, que resiste a todas as injecções de instruções ou que se comporta de forma consistente em sítios complexos.
É por isso necessário distinguir contenção de correcção. A primeira reduz o alcance possível de um incidente. A segunda continua a exigir testes de aceitação sobre as decisões tomadas pelo agente.
Agentes pessoais tornam a rastreabilidade essencial
O Muse foi concebido para recordar informação do utilizador e trabalhar em vários serviços. Quanto maior for a sua capacidade de actuar, maior é a necessidade de reconstruir as decisões tomadas.
Um registo útil deve mostrar o que o utilizador pediu, que ferramenta foi escolhida, que dados estavam prestes a sair do ambiente seguro, que regra o Sentinel aplicou, se houve necessidade de confirmação e qual foi a acção final. Sem esta cadeia, um agente de controlo pode transformar-se numa camada opaca e difícil de diagnosticar.
A mesma exigência aplica-se a agentes empresariais capazes de aprovar despesas, alterar dados de clientes, publicar código ou consultar sistemas sensíveis.
O que as equipas devem retirar deste lançamento
O Muse não prova que um agente de segurança separado resolve, por si só, a segurança dos agentes. Mostra antes que produtos com maior autonomia começam a adoptar fronteiras de controlo explícitas durante a execução.
Para os programadores, o sinal é arquitectónico: separar quem propõe ou executa a acção de quem autoriza o seu efeito externo, testar essa fronteira de forma independente, registar as decisões e manter restritas as permissões de maior risco.
A relevância do lançamento está em a Meta levar este padrão para um produto de consumo. A robustez real do Sentinel dependerá dos detalhes de implementação e dos problemas observados no uso real, mas a separação entre actuar e autorizar já é uma decisão técnica que merece atenção.