
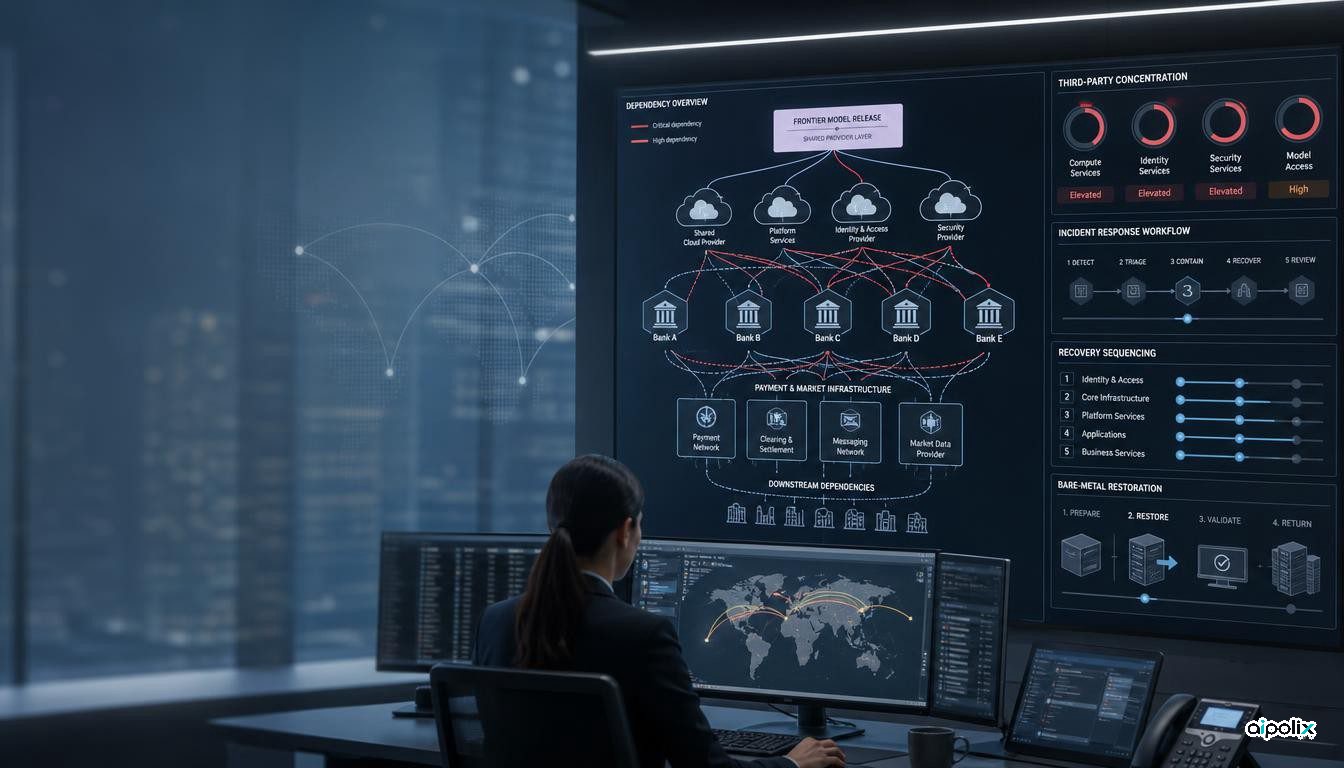
هیئت ثبات مالی (FSB) هوش مصنوعی پیشرو را از مسئلهٔ کلی حکمرانی فناوری به دستورکار تابآوری سایبری نظام مالی منتقل کرده است. در نامهای به وزیران دارایی و رؤسای بانکهای مرکزی گروه G20، اندرو بیلی، رئیس FSB، میگوید فوریترین نگرانی ثبات مالی برآمده از هوش مصنوعی پیشرو ریسک سایبری است، بهویژه این امکان که مدلهای پیشرفته سرعت، مقیاس و اقتصاد حملات را تغییر دهند. نامه همچنین به نهادهای مالی، زیرساختهای بازار و ارائهدهندگان فناوری میگوید برای سناریوهای شدیدترِ اختلال همزمان و وابستگیهای مشترک فناوری آماده شوند.
این جابهجایی تأکید نسبت به کار ژوئن FSB دربارهٔ پذیرش مسئولانهٔ هوش مصنوعی معنادار است. مشاورهٔ پیشین دربارهٔ 12 رویهٔ درست بر این تمرکز داشت که نهادهای مالی چگونه استفادهٔ خود از هوش مصنوعی را در سراسر چرخهٔ حیات، از جمله ریسکهای سایبری، فناوری اطلاعات و ارتباطات و شخص ثالث، حکمرانی میکنند. صریحاً گفته بود این رویهها برای پرداختن به ریسکهای نوظهور مدلهای پیشرو طراحی نشدهاند. نامهٔ اوت بخشی از آن شکاف را پر میکند: انتشار مدل، آثار سایبری فرامرزی و وابستگیهای متمرکز فناوری را بهخودیخود دغدغههای تابآوری مالی میداند.
مرز کنترل از بانک به بالادست منتقل میشود
مشاورهٔ ژوئن عمدتاً چارچوب حکمرانی پذیرش است. از هیئتمدیره و مدیریت ارشد میخواهد استفاده از هوش مصنوعی را بفهمند، حکمرانی سراسری سازمان برقرار کنند و ریسکها را در مسیر توسعه و استقرار مدیریت کنند. این همچنان مهم است، اما نامهٔ اوت ریسکی را شناسایی میکند که میتواند بیرون از برنامهٔ خود نهاد مالی برای هوش مصنوعی پدید آید.
FSB میگوید اختلال سایبری میتواند از طریق ارائهدهندگان مشترک فناوری، زیرساخت مشترک و فعالیت مالی فرامرزی میان حوزههای قضایی گسترش یابد. همچنین بر ارائهدهندگان متمرکز خدمات شخص ثالث تأکید میکند و میگوید بنگاهها و مقامات باید برای محیطی تهدیدآمیز با آسیبپذیریهای بیشتر و آهنگ سریعتر وصلهگذاری آماده شوند. به بیان دیگر، یک بانک میتواند حکمرانی منضبط مدل در داخل داشته باشد و با این حال با اختلال معنادار مرتبط با هوش مصنوعی روبهرو شود؛ چون مدل پیشرو قابلیت مهاجم را تغییر میدهد، چون یک ارائهدهندهٔ حیاتی فناوری ضربه میخورد، یا چون بسیاری از بنگاهها به یک خدمت زیربنایی واحد وابستهاند.
این موضوع مرز عملی کنترل را تغییر میدهد. حکمرانی هوش مصنوعی در خدمات مالی را نمیتوان به سیاههٔ مدلهایی فروکاست که خود نهاد توسعه میدهد یا مستقر میکند. نقشهٔ ریسک عملیاتی همچنین باید جایی را ثبت کند که مدلهای پیشرو، خدمات ابری، ابزارهای امنیتی و دیگر ارائهدهندگان مشترک میتوانند حالتهای شکست مشترک بسازند. این ادعا نیست که هوش مصنوعی پیشرو از پیش بیثباتی مالی سیستمی پدید آورده است. پیامد ساختار وابستگیای است که FSB از بنگاهها میخواهد برای آن آماده شوند. نامه وقوع چنین اختلالی را اعلام نمیکند؛ از نهادها میخواهد وابستگیهای مشترکی را ببینند که چنین اختلالی را ممکن میکند.
قابلیت بازیابی بخشی از مدیریت ریسک هوش مصنوعی میشود
نامهٔ FSB از زبان متعارف پیشگیری فراتر میرود. میگوید نهادهای مالی، زیرساختهای بازار مالی و ارائهدهندگان فناوری به مدیریت قویتر آسیبپذیری، قابلیت پاسخ و بازیابی نیاز دارند، از جمله آمادگی برای اختلال همزمان در چندین بنگاه یا وابستگیهای مشترک. مشخصاً به توانایی بازگرداندن سامانهها و دادههای حیاتی از سطح فلز لخت پس از یک حادثهٔ سایبری جدی اشاره میکند.
این جزئیات اهمیت دارد چون ریسک سایبری هوش مصنوعی را بهعنوان مسئلهٔ تابآوری عملیاتی بازتعریف میکند، نه فقط مسئلهٔ ایمنی مدل یا کشف امنیتی. اگر سرعت حمله سریعتر از آن افزایش یابد که فرایندهای آزمون، وصلهگذاری و مدیریت تغییر بتوانند بهسلامت سازگار شوند، عامل محدودکننده ممکن است ظرفیت بازیابی باشد، نه توانایی شناسایی تکتک آسیبپذیریها از پیش.
برای تیمهای مهندسی و ریسک، پیامد قابلتصمیم مشخص است: سناریوهای هوش مصنوعی پیشرو باید در آزمون بازیابی جای بگیرند. نهادها باید بدانند کدام خدمات حیاتی به ارائهدهندگان یکسان وابستهاند، اگر آن ارائهدهندگان همزمان تضعیف شوند چه رخ میدهد، کدام سامانهها را میتوان بدون اتکا به صفحات کنترلِ سازشیافته بازسازی کرد، و دادهها و خدمات اعتبارسنجیشده با چه سرعتی قابل بازیابیاند. برنامههای موجود شخص ثالث و تابآوری سایبری جایی برای این کار فراهم میکنند، اما سناریوها باید کشف سریعتر بهرهبرداری و اختلال همبسته را در نظر بگیرند.
حکمرانی انتشار مدل در حال تبدیل به مسئلهٔ ثبات مالی است
غیرعادیترین بخش نامه بالادست نهادهای مالی است. بیلی میگوید بسیاری از حوزههای قضایی پروتکلهایی برای مدیریت توسعه، انتشار و استقرار مدلهای پیشرفتهٔ پیشرو ندارند و استدلال میکند که گامهای مناسب برای پشتیبانی از انتشار و استقرار ایمن و مسئولانهٔ مدل باید اولویتی جهانی باشد.
این یک قاعدهٔ الزامآور بینالمللی نمیسازد. FSB یک نهاد هماهنگی است و این نامه سیگنال سیاستی به مقامات G20 است، نه یک استاندارد جدید. هیئت میگوید در حال بررسی مسائل مرتبط با استقرار ایمن مدلهای پیشرو برای دفاع سایبری از سوی بنگاههای خدمات مالی است، و نیز راههای تقویت پاسخ و بازیابی از اختلالهای عملیاتی عمده.
با این حال جهتگیری معنادار است. ناظران مالی بهطور سنتی بر آنچه بنگاههای تحت تنظیم با فناوری میکنند و نحوهٔ مدیریت تأمینکنندگان تمرکز داشتهاند. FSB اکنون شرایط انتشار مدلهای پیشروِ همهمنظوره را به ثبات مالی پیوند میزند، چون این مدلها میتوانند محیط تهدید بیرونی را تغییر دهند. این پل میان حکمرانی مدل پیشرو و تابآوری عملیاتی احتیاطی است؛ دو حوزهٔ سیاستی که اغلب جداگانه بحث شدهاند.
رویترز هشدار را بهطور مستقل گزارش کرد و نگرانی FSB را برجسته ساخت که وابستگی به شمار اندکی از ارائهدهندگان قدرتمند فناوری میتواند اعتماد کل سامانه را تضعیف کند. با این حال نامهٔ اصلی از نظر عملیاتی مشخصتر است: ارائهدهندگان متمرکز را به سناریوهای شدید چندبنگاهی، چرخههای سریعتر وصلهگذاری، زیرساخت مشترک و بازیابی از فلز لخت پیوند میزند.
نهادهای مالی چه چیزی را باید به کار اطمینان خود بیفزایند
FSB فهرست کنترل جدیدی تجویز نکرده، بنابراین نهادها نباید نامه را چنان بخوانند که گویی استاندارد الزامآور کنترل است. پاسخ مفیدتر این است که بیازمایند آیا حکمرانی موجود میتواند ریسکهایی را که نامه توصیف میکند ببیند.
نخست، سیاهههای شخص ثالث باید وابستگیهای مشترک را شناسایی کنند، نه اینکه تأمینکنندگان را مستقل از هم ببینند. یک خدمت ممکن است بهتنهایی قابلمدیریت به نظر برسد و همچنان وقتی فرایندهای حیاتی متعدد به همان ارائهدهنده یا همان صفحهٔ کنترل وابستهاند، ریسک تمرکز بسازد. دوم، تمرینهای سایبری باید چرخههای سریعتر آسیبپذیری و قطعیهای همزمان را بیازمایند، نه فقط حوادث تکسامانهای. سوم، پایش مدل و فروشنده باید تغییرات مادی در دسترسبودن مدلهای پیشرو و کنترلهای انتشار را در بر بگیرد، وقتی آن تغییرات میتوانند قابلیت حمله یا ابزار دفاعی را متأثر کنند.
سرانجام، تیمهای حکمرانی هوش مصنوعی و تابآوری عملیاتی به مسیر تشدید مشترک نیاز دارند. مشاورهٔ ژوئن FSB عمدتاً پذیرش مسئولانه را درون نهادهای مالی پوشش میداد. نامهٔ اوت بُعد ریسک بیرونی میافزاید که بهراحتی در سیاههٔ مدل جا نمیگیرد. اگر این کارکردها جدا بمانند، تغییر مادی در محیط تهدید مدل پیشرو میتواند میان حکمرانی هوش مصنوعی، امنیت سایبری، ریسک تأمینکننده و تداوم کسبوکار بیفتد.
بنابراین هشدار FSB کمتر به این دلیل مهم است که مقولهٔ جدیدی از ریسک اعلام میکند و بیشتر به این دلیل که محل مشاهدهٔ مسئولیت را از نو ترسیم میکند. هوش مصنوعی پیشرو میتواند برای یک نهاد مالی اهمیت داشته باشد حتی وقتی آن نهاد توسعهدهنده یا کاربر مستقیم مدل نیست. آزمون عملی این است که آیا سامانهٔ اطمینانش میتواند وابستگیهای مشترک را تشخیص دهد، چرخهٔ تهدید سریعتر را جذب کند و خدمات حیاتی را وقتی چند بخش از زیستبوم با هم از کار میافتند بازیابی کند.
منابع
- https://www.fsb.org/uploads/P310826.pdf
- https://www.fsb.org/2026/06/fsb-consults-on-sound-practices-for-the-responsible-adoption-of-artificial-intelligence-ai/
- https://www.reuters.com/legal/litigation/ai-driven-cyber-risk-is-top-concern-global-financial-stability-watchdog-says-2026-08-31/