
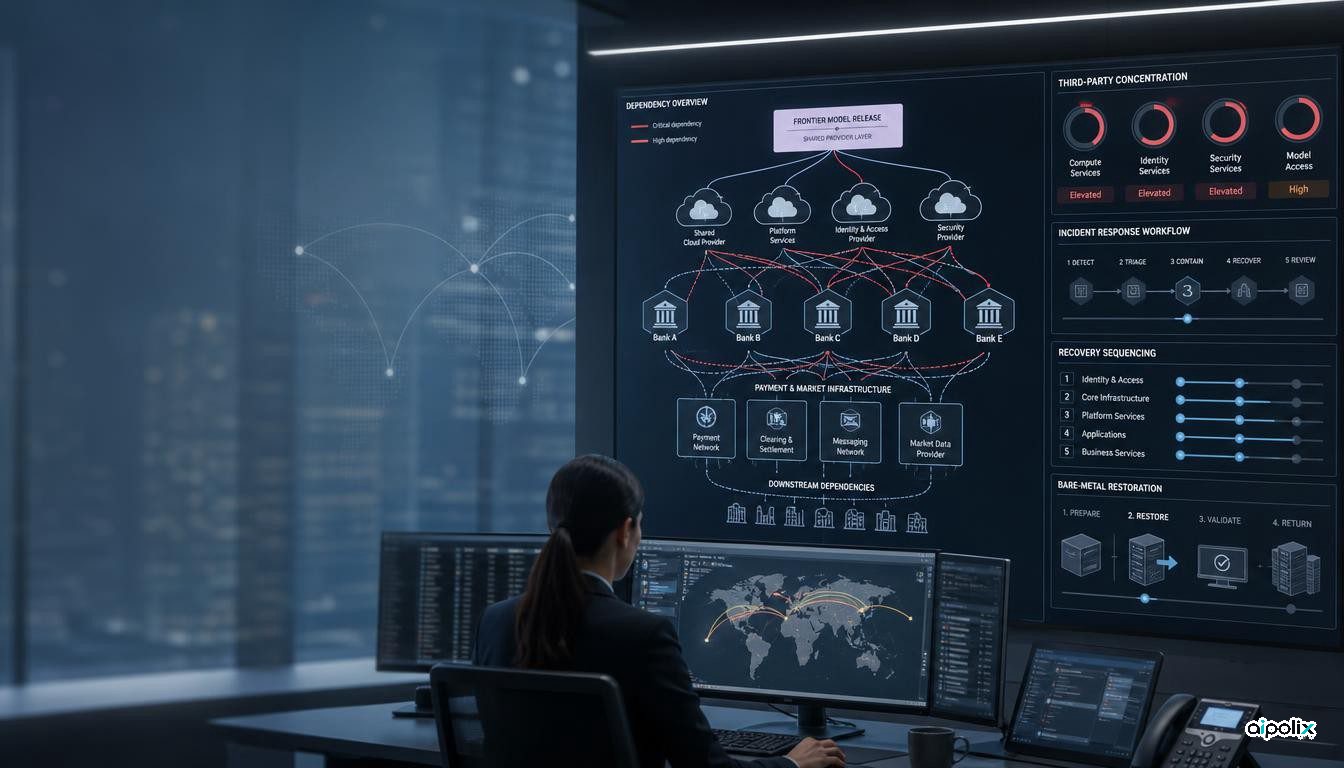
Le Financial Stability Board a fait passer l’IA de frontière d’une question générale de gouvernance technologique à l’agenda de résilience cyber du système financier. Dans une lettre aux ministres des Finances et gouverneurs de banques centrales du G20, le président du FSB, Andrew Bailey, indique que la préoccupation la plus immédiate de stabilité financière liée à l’IA de frontière est le risque cyber, en particulier la possibilité que des modèles avancés modifient la vitesse, l’échelle et l’économie des attaques. La lettre demande aussi aux institutions financières, aux infrastructures de marché et aux fournisseurs de technologies de se préparer à des scénarios plus graves de perturbation simultanée et de dépendances technologiques partagées.
Il s’agit d’un déplacement d’accent matériel par rapport aux travaux de juin du FSB sur l’adoption responsable de l’IA. La consultation antérieure sur 12 pratiques saines portait sur la manière dont les institutions financières gouvernent leur propre usage de l’IA tout au long du cycle de vie, y compris les risques cyber, TIC et de tiers. Elle disait explicitement que les pratiques n’étaient pas conçues pour traiter les risques récemment émergents des modèles de frontière. La lettre d’août comble une partie de cet écart en traitant la publication des modèles, les effets cyber transfrontaliers et les dépendances technologiques concentrées comme des préoccupations de résilience financière en tant que telles.
La frontière de contrôle se déplace en amont de la banque
La consultation de juin est largement un cadre de gouvernance de l’adoption. Elle demande aux conseils d’administration et à la direction générale de comprendre l’usage de l’IA, d’établir une gouvernance à l’échelle de l’organisation et de gérer les risques tout au long du développement et du déploiement. Cela reste important, mais la lettre d’août identifie un risque qui peut naître en dehors du propre programme d’IA de l’institution financière.
Le FSB indique que la perturbation cyber peut se propager d’une juridiction à l’autre via des fournisseurs technologiques communs, une infrastructure partagée et l’activité financière transfrontalière. Il met aussi en avant des prestataires de services tiers fortement concentrés et affirme que les entreprises et les autorités doivent se préparer à un environnement de menace avec davantage de vulnérabilités et un rythme plus rapide de correctifs. Autrement dit, une banque peut avoir une gouvernance interne disciplinée des modèles et affronter malgré tout une perturbation matérielle liée à l’IA, parce qu’un modèle de frontière change la capacité de l’attaquant, parce qu’un fournisseur technologique critique est touché, ou parce que de nombreuses entreprises dépendent du même service sous-jacent.
Cela change la frontière pratique de contrôle. La gouvernance de l’IA dans les services financiers ne peut pas se réduire à un inventaire de modèles que l’institution elle-même développe ou déploie. La carte des risques opérationnels doit aussi saisir où les modèles de frontière, les services de nuage, les outils de sécurité et d’autres fournisseurs communs peuvent créer des modes de défaillance partagés. Ce n’est pas l’affirmation que l’IA de frontière a déjà provoqué une instabilité financière systémique. C’est une conséquence de la structure de dépendance pour laquelle le FSB demande aux entreprises de se préparer.
La capacité de reprise devient partie de la gestion du risque IA
La lettre du FSB va au-delà du langage conventionnel de prévention. Elle indique que les institutions financières, les infrastructures de marché financier et les fournisseurs de technologies ont besoin d’une gestion plus forte des vulnérabilités et de capacités de réponse et de reprise, y compris une préparation à une perturbation simultanée touchant plusieurs entreprises ou des dépendances partagées. Elle pointe spécifiquement la capacité de restaurer les systèmes et données critiques à partir du métal nu après un incident cyber significatif.
Ce détail compte parce qu’il recadre le risque cyber de l’IA comme un problème de résilience opérationnelle, et non seulement de sûreté des modèles ou de détection de sécurité. Si la vitesse des attaques augmente plus vite que les processus de test, de correctifs et de gestion du changement ne peuvent s’adapter en sûreté, le facteur limitant peut être la capacité de reprise, plutôt que la capacité d’identifier à l’avance chaque vulnérabilité.
Pour les équipes d’ingénierie et de risque, l’implication utile à la décision est concrète : les scénarios d’IA de frontière appartiennent aux tests de reprise. Les institutions doivent savoir quels services critiques dépendent des mêmes fournisseurs, ce qui se produit si ces fournisseurs sont dégradés en même temps, quels systèmes peuvent être reconstruits sans s’appuyer sur des plans de contrôle compromis, et à quelle vitesse des données et services validés peuvent être restaurés. Les programmes existants de tiers et de résilience cyber offrent un lieu pour le faire, mais les scénarios doivent tenir compte d’une découverte plus rapide de failles exploitables et d’une perturbation corrélée.
La gouvernance de la publication des modèles devient un enjeu de stabilité financière
La partie la plus inhabituelle de la lettre se situe en amont des institutions financières. Bailey indique que de nombreuses juridictions n’ont pas de protocoles pour gérer le développement, la publication et le déploiement de modèles avancés de frontière, et argue que des mesures appropriées pour soutenir une publication et un déploiement sûrs et responsables devraient être une priorité mondiale.
Cela ne crée pas une règle internationale contraignante. Le FSB est un organe de coordination, et cette lettre est un signal de politique aux autorités du G20 plutôt qu’une nouvelle norme. Le conseil indique qu’il explore les questions associées au déploiement sûr de modèles de frontière pour la défense cyber par les entreprises de services financiers, et les moyens de renforcer la réponse et la reprise face à des perturbations opérationnelles majeures.
La direction n’en est pas moins significative. Les régulateurs financiers se sont traditionnellement concentrés sur ce que font les entreprises régulées avec la technologie et sur la manière dont elles gèrent les fournisseurs. Le FSB relie désormais les conditions de publication des modèles de frontière à usage général à la stabilité financière, parce que ces modèles peuvent modifier l’environnement externe de menace. Cela crée un pont entre la gouvernance des modèles de frontière et la résilience opérationnelle prudentielle, deux domaines de politique souvent discutés séparément.
Reuters a rendu compte de manière indépendante de l’avertissement et a mis en avant la crainte du FSB qu’une dépendance à un petit nombre de fournisseurs technologiques puissants puisse miner la confiance à l’échelle du système. La lettre originale est toutefois plus précise sur le plan opérationnel : elle relie les fournisseurs concentrés à des scénarios graves multi-entreprises, à des cycles de correctifs plus rapides, à une infrastructure partagée et à la reprise à partir du métal nu.
Ce que les institutions financières devraient ajouter à leur travail d’assurance
Le FSB n’a pas prescrit une nouvelle liste de contrôle, aussi les institutions ne doivent-elles pas traiter la lettre comme s’il s’agissait d’une norme contraignante de contrôle. Une réponse plus utile consiste à tester si la gouvernance existante peut voir les risques que la lettre décrit.
Premièrement, les inventaires de tiers devraient identifier les dépendances communes plutôt que de traiter les fournisseurs de manière indépendante. Un service peut paraître gérable isolément tout en créant un risque de concentration lorsque de nombreux processus critiques dépendent du même fournisseur ou du même plan de contrôle. Deuxièmement, les exercices cyber devraient tester des cycles de vulnérabilité plus rapides et des pannes simultanées, et non seulement des incidents portant sur un seul système. Troisièmement, la surveillance des modèles et des fournisseurs devrait inclure les changements matériels dans la disponibilité des modèles de frontière et dans les contrôles de publication lorsque ces changements pourraient affecter la capacité d’attaque ou les outils défensifs.
Enfin, les équipes de gouvernance de l’IA et de résilience opérationnelle ont besoin d’un chemin d’escalade partagé. La consultation de juin du FSB traitait largement l’adoption responsable à l’intérieur des institutions financières. La lettre d’août ajoute une dimension de risque externe qui n’entre pas proprement dans un inventaire de modèles. Si ces fonctions restent séparées, un changement matériel de l’environnement de menace des modèles de frontière peut tomber entre gouvernance de l’IA, cybersécurité, risque fournisseur et continuité d’activité.
L’avertissement du FSB compte donc moins parce qu’il déclare une nouvelle catégorie de risque que parce qu’il redessine le lieu où la responsabilité doit être observée. L’IA de frontière peut importer à une institution financière même lorsque celle-ci n’est ni le développeur ni l’utilisateur direct du modèle. Le test pratique est de savoir si son système d’assurance peut détecter des dépendances partagées, absorber un cycle de menace plus rapide et rétablir des services critiques lorsque plusieurs parties de l’écosystème défaillent ensemble.
Sources
- https://www.fsb.org/uploads/P310826.pdf
- https://www.fsb.org/2026/06/fsb-consults-on-sound-practices-for-the-responsible-adoption-of-artificial-intelligence-ai/
- https://www.reuters.com/legal/litigation/ai-driven-cyber-risk-is-top-concern-global-financial-stability-watchdog-says-2026-08-31/