
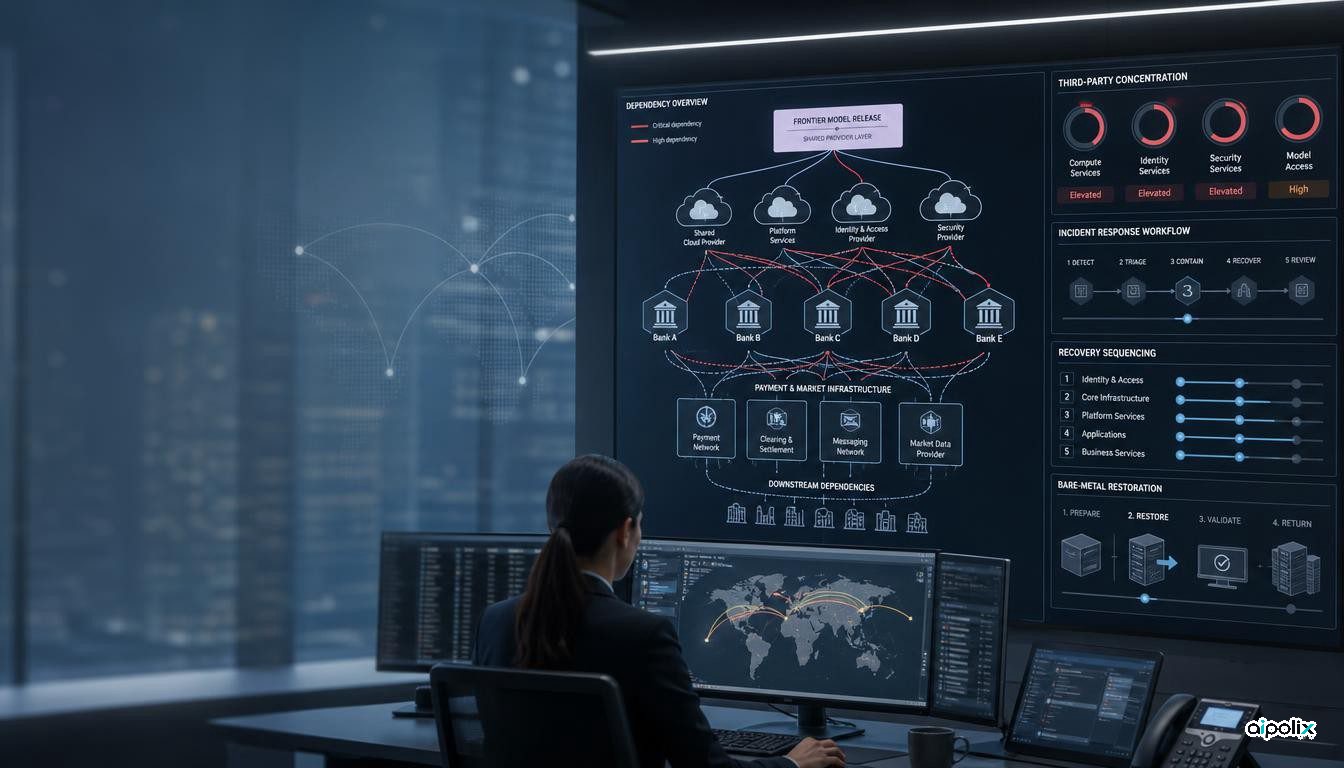
O Financial Stability Board deslocou a IA de fronteira de uma questão geral de governação tecnológica para a agenda de resiliência cibernética do sistema financeiro. Numa carta aos ministros das Finanças e governadores de bancos centrais do G20, o presidente do FSB, Andrew Bailey, afirma que a preocupação mais imediata de estabilidade financeira decorrente da IA de fronteira é o risco cibernético, em particular a possibilidade de modelos avançados alterarem a velocidade, a escala e a economia dos ataques. A carta diz também às instituições financeiras, às infraestruturas de mercado e aos fornecedores de tecnologia que se preparem para cenários mais graves de perturbação simultânea e de dependências tecnológicas partilhadas.
Trata-se de uma mudança material de ênfase face ao trabalho de Junho do FSB sobre a adopção responsável da IA. A consulta anterior sobre 12 práticas sólidas centrava-se na forma como as instituições financeiras governam o seu próprio uso de IA ao longo do ciclo de vida, incluindo riscos cibernéticos, de TIC e de terceiros. Dizia explicitamente que as práticas não tinham sido concebidas para tratar riscos recentemente emergentes de modelos de fronteira. A carta de Agosto preenche parte dessa lacuna ao tratar a publicação de modelos, os efeitos cibernéticos transfronteiriços e as dependências tecnológicas concentradas como preocupações de resiliência financeira por direito próprio.
A fronteira de controlo desloca-se a montante do banco
A consulta de Junho é, em larga medida, um quadro de governação da adopção. Pede aos conselhos de administração e à gestão de topo que compreendam o uso de IA, estabeleçam governação em toda a organização e gerem os riscos ao longo do desenvolvimento e da implantação. Isso continua a ser importante, mas a carta de Agosto identifica um risco que pode originar-se fora do próprio programa de IA da instituição financeira.
O FSB afirma que a perturbação cibernética pode espalhar-se entre jurisdições através de fornecedores tecnológicos comuns, de infraestrutura partilhada e de actividade financeira transfronteiriça. Destaca também fornecedores de serviços de terceiros altamente concentrados e diz que empresas e autoridades devem preparar-se para um ambiente de ameaça com mais vulnerabilidades e um ritmo mais rápido de correcções. Por outras palavras, um banco pode ter governação interna disciplinada de modelos e mesmo assim enfrentar uma perturbação material ligada à IA porque um modelo de fronteira altera a capacidade do atacante, porque um fornecedor tecnológico crítico é atingido, ou porque muitas empresas dependem do mesmo serviço subjacente.
Isto altera a fronteira prática de controlo. A governação da IA nos serviços financeiros não pode reduzir-se a um inventário de modelos que a própria instituição desenvolve ou implanta. O mapa de risco operacional precisa também de captar onde modelos de fronteira, serviços de nuvem, ferramentas de segurança e outros fornecedores comuns podem criar modos de falha partilhados. Não é a afirmação de que a IA de fronteira já tenha causado instabilidade financeira sistémica. É uma consequência da estrutura de dependência para a qual o FSB pede às empresas que se preparem.
A capacidade de recuperação passa a integrar a gestão de risco da IA
A carta do FSB vai além da linguagem convencional de prevenção. Diz que as instituições financeiras, as infraestruturas de mercado financeiro e os fornecedores de tecnologia precisam de uma gestão mais forte de vulnerabilidades e de capacidades de resposta e recuperação, incluindo preparação para perturbação simultânea em várias empresas ou dependências partilhadas. Aponta especificamente a capacidade de restaurar sistemas e dados críticos a partir de metal nu após um incidente cibernético significativo.
Esse pormenor importa porque reenquadra o risco cibernético da IA como um problema de resiliência operacional, e não apenas de segurança de modelo ou de detecção. Se a velocidade dos ataques aumentar mais depressa do que os processos de teste, de correcção e de gestão de alterações conseguem adaptar-se em segurança, o factor limitante pode ser a capacidade de recuperação, e não a capacidade de identificar de antemão cada vulnerabilidade.
Para as equipas de engenharia e de risco, a implicação útil para a decisão é concreta: os cenários de IA de fronteira pertencem aos testes de recuperação. As instituições devem saber quais os serviços críticos que dependem dos mesmos fornecedores, o que acontece se esses fornecedores forem degradados ao mesmo tempo, quais os sistemas que podem ser reconstruídos sem depender de planos de controlo comprometidos, e com que rapidez dados e serviços validados podem ser restaurados. Os programas existentes de terceiros e de resiliência cibernética oferecem um lugar para o fazer, mas os cenários precisam de ter em conta a descoberta mais rápida de explorações e a perturbação correlacionada.
A governação da publicação de modelos torna-se uma questão de estabilidade financeira
A parte mais invulgar da carta está a montante das instituições financeiras. Bailey afirma que muitas jurisdições não têm protocolos para gerir o desenvolvimento, a publicação e a implantação de modelos avançados de fronteira, e argumenta que passos adequados para apoiar uma publicação e implantação seguras e responsáveis devem ser uma prioridade global.
Isso não cria uma regra internacional vinculativa. O FSB é um órgão de coordenação, e esta carta é um sinal de política às autoridades do G20, não uma norma nova. O conselho diz que está a explorar questões associadas à implantação segura de modelos de fronteira para defesa cibernética por empresas de serviços financeiros, e formas de reforçar a resposta e a recuperação face a perturbações operacionais graves.
Ainda assim, a direcção é significativa. Os reguladores financeiros centraram-se tradicionalmente no que as empresas reguladas fazem com a tecnologia e na forma como gerem os fornecedores. O FSB liga agora as condições de publicação de modelos de fronteira de uso geral à estabilidade financeira, porque esses modelos podem alterar o ambiente externo de ameaça. Isso cria uma ponte entre a governação de modelos de fronteira e a resiliência operacional prudencial, duas áreas de política que têm sido muitas vezes discutidas em separado.
A Reuters noticiou de forma independente o alerta e destacou a preocupação do FSB de que a dependência de um número reduzido de fornecedores tecnológicos poderosos possa minar a confiança em todo o sistema. A carta original é, contudo, mais específica no plano operacional: liga fornecedores concentrados a cenários graves de várias empresas, a ciclos mais rápidos de correcção, a infraestrutura partilhada e à recuperação a partir de metal nu.
O que as instituições financeiras devem acrescentar ao trabalho de garantia
O FSB não prescreveu uma nova lista de verificação, pelo que as instituições não devem tratar a carta como se fosse uma norma vinculativa de controlo. Uma resposta mais útil é testar se a governação existente consegue ver os riscos que a carta descreve.
Primeiro, os inventários de terceiros devem identificar dependências comuns, em vez de tratar os fornecedores de forma independente. Um serviço pode parecer gerível isoladamente e mesmo assim criar risco de concentração quando muitos processos críticos dependem do mesmo fornecedor ou do mesmo plano de controlo. Segundo, os exercícios cibernéticos devem testar ciclos mais rápidos de vulnerabilidade e interrupções simultâneas, não apenas incidentes de um só sistema. Terceiro, a monitorização de modelos e de fornecedores deve incluir alterações materiais na disponibilidade de modelos de fronteira e nos controlos de publicação quando essas alterações puderem afectar a capacidade de ataque ou as ferramentas defensivas.
Por fim, as equipas de governação da IA e de resiliência operacional precisam de um percurso partilhado de escalonamento. A consulta de Junho do FSB tratou em grande medida a adopção responsável dentro das instituições financeiras. A carta de Agosto acrescenta uma dimensão de risco externo que não cabe de forma limpa num inventário de modelos. Se essas funções permanecerem separadas, uma alteração material no ambiente de ameaça dos modelos de fronteira pode cair entre a governação da IA, a cibersegurança, o risco de fornecedores e a continuidade do negócio.
O alerta do FSB é, por isso, importante menos por declarar uma nova categoria de risco do que por redesenhar o sítio onde a responsabilidade tem de ser observada. A IA de fronteira pode importar a uma instituição financeira mesmo quando a instituição não é a desenvolvedora nem a utilizadora directa do modelo. O teste prático é se o seu sistema de garantia consegue detectar dependências partilhadas, absorver um ciclo de ameaça mais rápido e recuperar serviços críticos quando várias partes do ecossistema falham em conjunto.
Fontes
- https://www.fsb.org/uploads/P310826.pdf
- https://www.fsb.org/2026/06/fsb-consults-on-sound-practices-for-the-responsible-adoption-of-artificial-intelligence-ai/
- https://www.reuters.com/legal/litigation/ai-driven-cyber-risk-is-top-concern-global-financial-stability-watchdog-says-2026-08-31/