
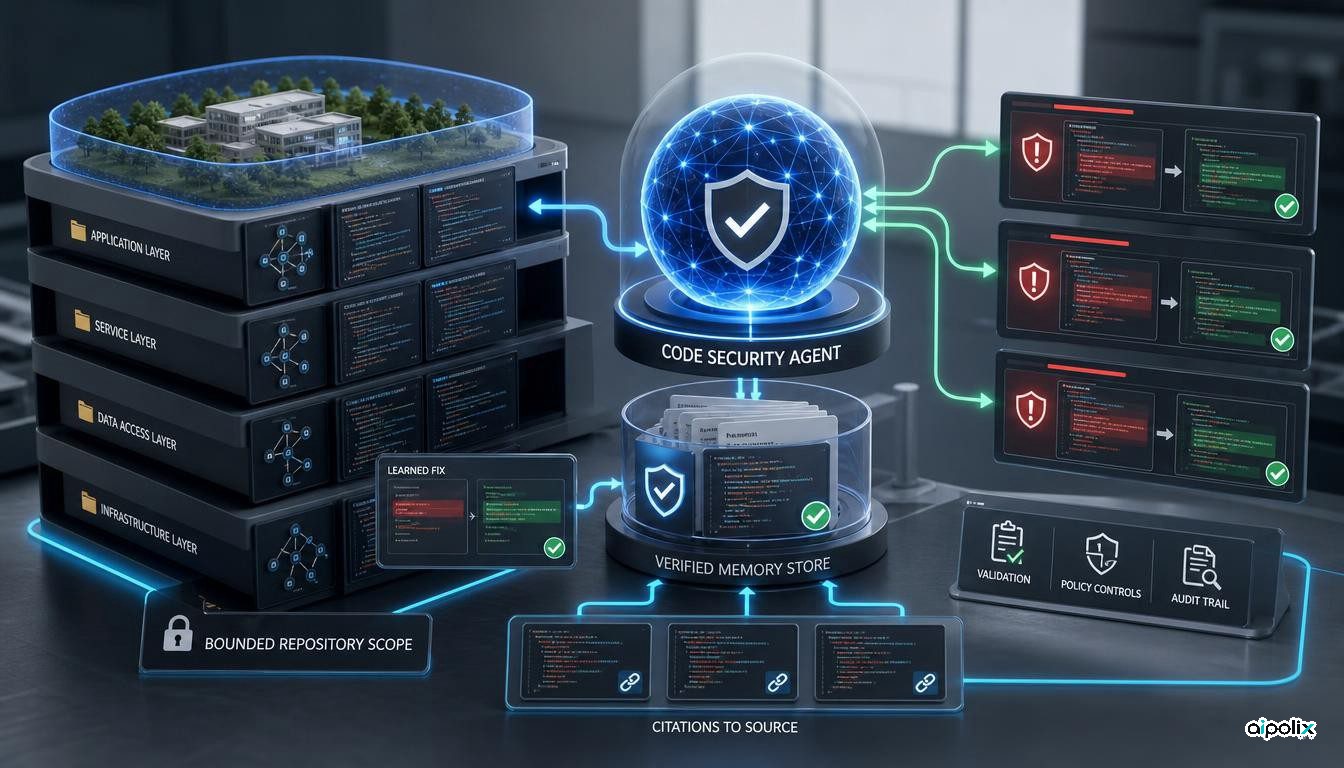
GitHub a relié Agentic Autofix à Copilot Memory, transformant la remédiation de sécurité d'une activité principalement isolée par alerte en un processus capable de réutiliser des connaissances propres au dépôt. Pour les utilisateurs ayant activé Copilot Memory, Agentic Autofix consulte désormais les mémoires existantes avant de traiter une alerte d'analyse de code et enregistre le schéma d'une correction réussie pour de futurs travaux.
GitHub indique que ces schémas peuvent ensuite aider à résoudre d'autres alertes de sécurité et alimenter d'autres fonctions, notamment Copilot code review et Copilot cloud agent. Agentic Autofix et Copilot Memory restent tous deux en préversion publique.
La nouveauté essentielle est la persistance. Au lieu de considérer chaque alerte comme une tâche indépendante, une méthode de correction peut devenir du contexte pour des travaux ultérieurs dans le même dépôt. Cela peut éviter de redécouvrir à chaque fois les conventions locales, mais cela fait aussi de l'état de la mémoire une composante de la frontière de contrôle de sécurité.
Les corrections deviennent une connaissance réutilisable du dépôt
Agentic Autofix pouvait déjà explorer un dépôt, proposer une modification et valider le résultat dans une session d'agent. L'intégration ajoute une boucle d'apprentissage. Avant de tenter une correction, l'agent peut consulter les mémoires du dépôt pour retrouver des conventions ou pratiques pertinentes. Après une correction réussie, GitHub indique que le schéma correspondant peut être enregistré pour un usage ultérieur.
Une mémoire persistante peut influencer plusieurs tâches futures et, selon GitHub, être utilisée par plusieurs fonctions Copilot dans le même dépôt. Une méthode apprise lors d'une alerte peut donc servir à une autre correction ou à une future revue de code.
Pour les équipes, l'avantage est la continuité. L'agent de sécurité n'a pas à redécouvrir toutes les conventions locales pour chaque alerte. Mais cette continuité crée aussi une dépendance : une connaissance erronée, obsolète ou trop générale peut se transmettre aux tâches automatisées suivantes.
GitHub revalide les mémoires avant de les utiliser
La documentation de Copilot Memory décrit une protection importante. Les faits associés à un dépôt sont enregistrés avec des références vers le code qui les justifie. Lorsqu'un fait redevient utile, Copilot vérifie ces références sur la branche actuelle et n'utilise le fait que s'il reste valide.
Les faits et préférences inutilisés sont supprimés automatiquement après 28 jours, même si ce délai peut repartir lorsqu'une entrée est correctement revalidée et utilisée. Les propriétaires du dépôt peuvent également consulter et supprimer manuellement les faits enregistrés.
Ces mécanismes réduisent le risque qu'une mémoire obsolète devienne une règle permanente, sans supprimer les questions de gouvernance. Les mémoires sont toujours produites par l'activité de Copilot et la fonction reste en préversion publique. Les équipes doivent savoir ce qui est enregistré, qui peut provoquer la création d'une mémoire, à quel périmètre elle s'applique et quand une personne doit la supprimer ou la corriger.
La conclusion d'Aipolix est que la mémoire utilisée pour automatiser la sécurité doit être traitée comme une configuration durable : visible, gouvernée dans le temps et associée à une responsabilité claire.
Une mémoire partagée élargit la portée d'une erreur
GitHub indique que les mémoires de dépôt peuvent être utilisées par plusieurs fonctions Copilot, dont Copilot cloud agent, Copilot code review, Copilot CLI et Agentic Autofix. Cette mutualisation augmente la valeur de la mémoire, mais aussi l'importance d'une erreur.
Une convention correcte peut aider plusieurs outils à agir de manière cohérente. À l'inverse, une mémoire incorrecte ou trompeuse peut influencer plus d'un processus. Le problème n'est pas que la mémoire partagée soit nécessairement dangereuse ; c'est qu'un état partagé modifie la portée d'une erreur.
Dans la remédiation de sécurité, cette différence compte. Un schéma mémorisé peut représenter une manière propre au projet de gérer l'authentification, la validation ou les dépendances. Le réutiliser peut accélérer le travail, mais ne prouve pas qu'il soit adapté à toutes les alertes futures.
GitHub ne prétend pas que l'intégration garantisse de meilleurs résultats de sécurité. L'annonce du 25 septembre ne fournit aucune mesure quantitative de précision des corrections, de faux positifs ou de récurrence des vulnérabilités.
La préversion publique impose encore de la prudence
Agentic Autofix et Copilot Memory sont encore en préversion publique. La documentation précise également que Copilot Memory doit être activé pour que l'intégration s'applique.
Agentic Autofix fait partie du processus de remédiation des alertes d'analyse de code. Il utilise une session d'agent pour explorer le code, générer une correction, la valider et préparer une modification à examiner. L'ajout de mémoire ne supprime ni la revue humaine, ni les politiques d'accès, ni les tests de sécurité indépendants.
Une automatisation qui se souvient de corrections précédentes peut sembler plus expérimentée, mais l'accumulation de contexte n'est pas une preuve de justesse. Un contexte persistant peut améliorer la cohérence tout en propageant une mauvaise interprétation antérieure.
La mémoire devient un élément de l'architecture de sécurité
Lorsqu'un outil de sécurité apprend d'une alerte et réutilise cette connaissance pour d'autres alertes et d'autres fonctions Copilot, la mémoire participe aux décisions du système.
Les équipes doivent donc compléter les questions sur la qualité du modèle par des questions opérationnelles : que stocke-t-on, quelles preuves soutiennent ces informations, combien de temps restent-elles valides, quelles fonctions les consomment et qui peut les supprimer ?
GitHub fournit déjà plusieurs réponses avec la revalidation des références, le périmètre limité au dépôt, la suppression manuelle et l'expiration automatique des éléments inutilisés. Il reste à chaque organisation à décider si cet état persistant doit faire l'objet d'une surveillance explicite.
L'utilisation de Copilot Memory par Agentic Autofix est donc une évolution modeste en apparence, mais significative. Le bénéfice vient de la transmission des connaissances propres au dépôt. Le compromis est que la qualité et la gouvernance de la mémoire influencent désormais plusieurs tâches de sécurité.