
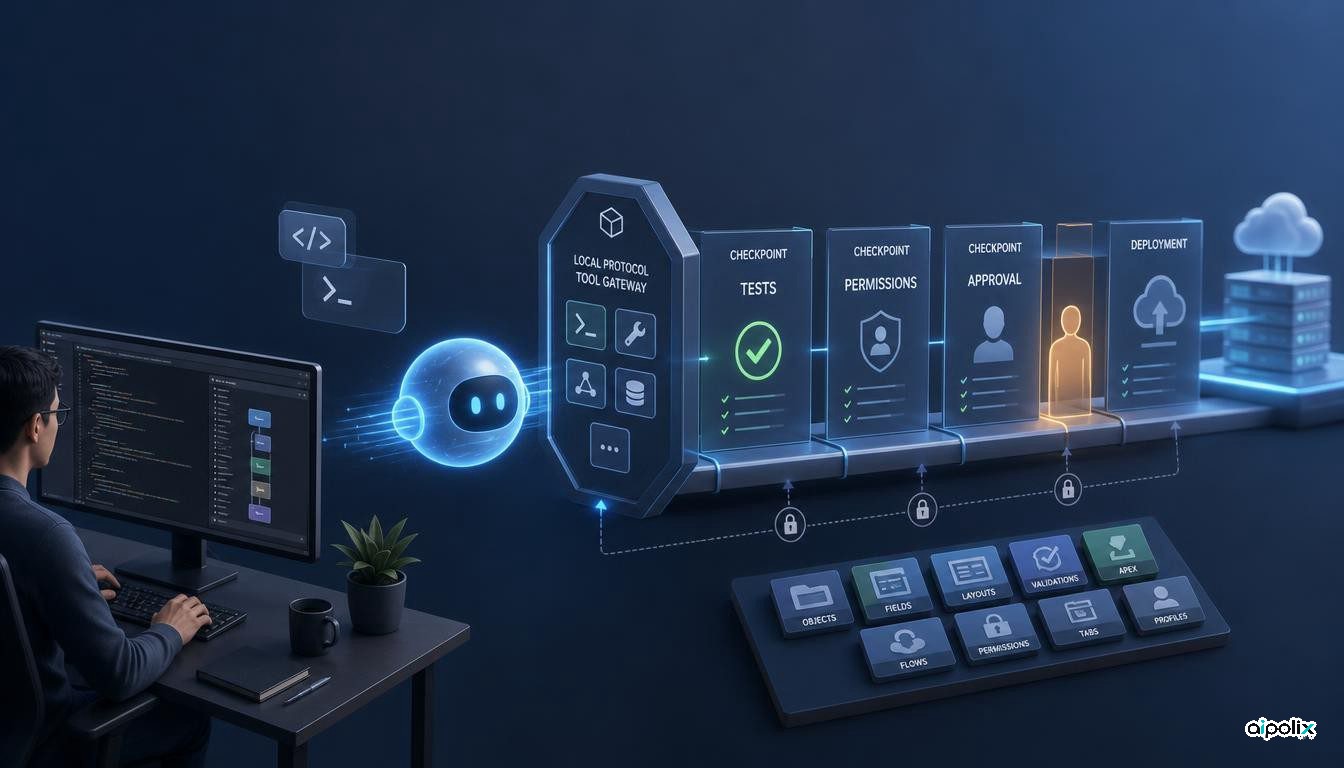
A Copado apresentou o Agentia Headless, uma nova camada para programadores que permite a agentes de código operar partes do ciclo de entrega Salesforce diretamente a partir do IDE ou do terminal. A novidade importante não é a existência de mais um assistente de IA. É o facto de o agente poder chamar operações de teste, promoção e implantação através de uma CLI e de um servidor MCP local, enquanto a Copado continua a ser o sistema de registo para pipelines, logs e estado das entregas.
O Agentia Headless mostra uma mudança mais ampla na engenharia de agentes: sair do modelo de chat que apenas sugere código e avançar para agentes capazes de atuar sobre sistemas reais de entrega de software. Quando isso acontece, a gestão de autoridade passa a ser tão importante como a qualidade do código gerado.
Há, no entanto, uma limitação que não deve ser escondida. A documentação da própria Copado identifica a atual superfície de comandos como «Product Preview» e «Alpha», avisando que comandos, parâmetros e comportamentos podem mudar. O anúncio de 14 de setembro diz ainda que a disponibilidade mais ampla através da Copado e dos parceiros começará em novembro de 2026. Portanto, ainda não estamos perante um contrato operacional estabilizado para produção.
O agente recebe ferramentas, não autoridade ilimitada
O Agentia Headless expõe operações da Copado através de uma CLI e de um servidor MCP local. A documentação descreve fluxos em que um agente no IDE pode inspecionar trabalho, preparar alterações, executar testes, enviar código e submeter alterações para o pipeline.
Isto altera a fronteira de risco. Num assistente convencional, a principal pergunta é se o código gerado está correto. Num agente com acesso ao processo de entrega, é também necessário saber com que identidade atua, que operações essa identidade pode executar e em que pontos a automação é obrigada a parar para pedir aprovação humana.
A Copado documenta vários controlos concretos. Operações destrutivas em CLI não interativa exigem --yes; os equivalentes MCP exigem confirm: true. O material de formação também afirma que promoções e implantações necessitam sempre de aprovação explícita do utilizador. Os comandos de permissões estão limitados ao projeto e algumas operações sensíveis ou prolongadas continuam disponíveis apenas na CLI, em vez de serem expostas através de MCP.
Estes pormenores não são a parte mais vistosa de uma demonstração, mas são precisamente o que determina se um agente pode ser integrado num processo empresarial com um nível razoável de controlo.
MCP local não significa autoridade local
A expressão «MCP local» pode dar uma impressão errada. O servidor é executado na máquina do programador, mas a autoridade do fluxo não fica toda nessa máquina.
O MCP local disponibiliza comandos Agentia a Cursor, Copilot ou outro agente compatível. No entanto, pipelines, logs, promoções e configuração dos controlos de qualidade continuam na Copado. A CLI também tem de se autenticar nos produtos e ambientes Copado configurados.
Esta separação é relevante. O processo local funciona como interface de execução, enquanto o estado oficial permanece numa plataforma concebida para gestão de entregas e auditoria. Em princípio, isso é mais controlável do que permitir que o próprio agente do IDE seja o sistema de registo do processo de implantação.
Ao mesmo tempo, a arquitetura deixa claro que o verdadeiro limite de risco é o âmbito das credenciais. Um servidor MCP pode ser local e, ainda assim, permitir um impacto remoto muito amplo se lhe forem atribuídas credenciais com privilégios excessivos.
A governação passa a ser infraestrutura invocável
O aspeto técnico mais interessante é que as regras não são apresentadas apenas como instruções de texto que o modelo deve recordar.
A documentação indica que os controlos de qualidade locais podem executar verificações PMD, SOQL, de segurança e de conformidade. Também separa fluxos de desenvolvimento local e na nuvem, impedindo que sejam misturados na mesma User Story. Os Agent Skills explicam a sequência de trabalho ao agente, enquanto a CLI e as ferramentas MCP executam as operações.
Esta divisão é importante. O agente pode decidir qual deve ser o próximo passo, mas o cumprimento de uma regra não precisa de depender exclusivamente da memória do modelo ou da sua adesão ao prompt. Controlos duradouros são mais fortes quando se materializam em permissões, confirmações, transições de estado e verificações determinísticas.
A leitura da Aipolix é que o Agentia Headless é relevante para lá do ecossistema Salesforce precisamente por este desenho: raciocínio no agente, autoridade limitada na camada de ferramentas e estado operacional num plano de controlo externo.
O rótulo Alpha muda a avaliação
A evidência pública obriga a moderar a narrativa.
A página do produto mostra claramente «Product Preview · Alpha» e o quickstart instala @copado/agentia-cli@alpha. Por outro lado, o anúncio empresarial afirma que o Agentia Headless estará disponível através da Copado e da rede de parceiros a partir de novembro de 2026.
A interpretação mais prudente é que existe atualmente uma versão Alpha ou de preview acessível, com uma disponibilização comercial mais ampla planeada para novembro. Isto não equivale a disponibilidade geral e significa que as equipas não devem tratar a atual interface de comandos como estável.
Também é necessário separar as capacidades documentadas das alegações de desempenho. A Copado refere ciclos de entrega mais rápidos e menos defeitos, mas os números disponíveis são métricas comunicadas pela empresa. Nas fontes públicas analisadas não existe um benchmark reproduzível que isole o impacto da nova camada Headless. Esses valores servem como contexto, não como prova independente.
O que as equipas de engenharia devem retirar daqui
A principal lição não é simplesmente «adicionar MCP» a um agente de código. É necessário definir uma fronteira transacional em torno das ações do agente.
Um agente com capacidade para implantar software deve usar uma identidade limitada, trabalhar com permissões mínimas, passar por verificações determinísticas, pedir confirmação antes de operações destrutivas ou de elevado impacto e deixar todas as transições registadas num sistema auditável. Deve conseguir ler contexto suficiente para tomar decisões sem receber, por defeito, autoridade para executar todos os passos seguintes.
O Agentia Headless ainda está em Alpha e a evidência pública não mostra como estes controlos se comportam perante prompts maliciosos, máquinas de desenvolvimento comprometidas ou cadeias complexas de vários agentes. Ainda assim, o modelo merece atenção porque trata a autoridade de implantação como um problema de arquitetura e não apenas como um problema de escrita de prompts.
À medida que os agentes de programação passam de gerar patches para operar pipelines, a qualidade da fronteira de autorização será provavelmente tão importante como a qualidade do próprio modelo.