
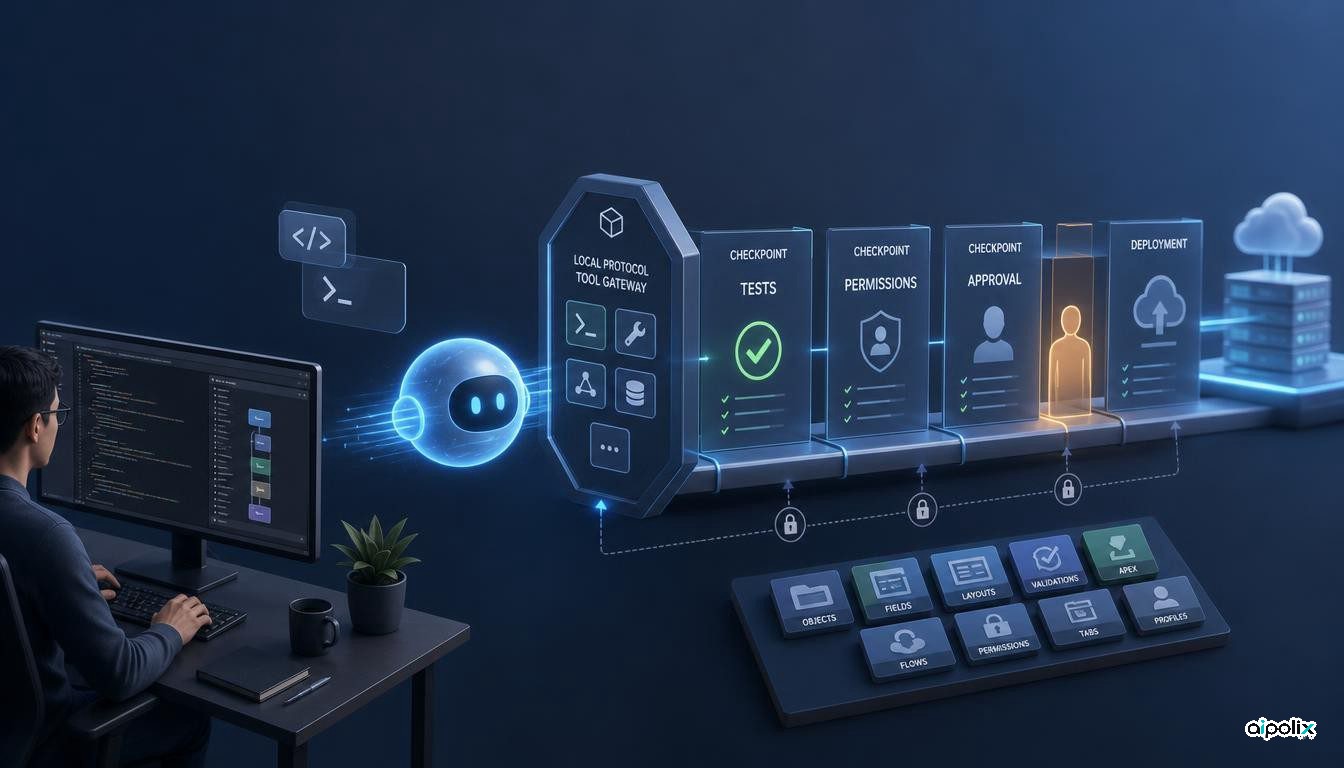
Copado vient de présenter Agentia Headless, une couche destinée aux développeurs qui permet à des agents de programmation d’agir sur une chaîne de livraison Salesforce depuis l’IDE ou le terminal. La nouveauté importante n’est pas l’arrivée d’un assistant IA supplémentaire. Elle tient au fait que l’agent peut appeler des opérations de test, de promotion et de déploiement par l’intermédiaire d’une CLI et d’un serveur MCP local, tandis que Copado reste le système de référence pour l’état des pipelines et l’historique des livraisons.
Agentia Headless illustre ainsi une évolution plus large de l’ingénierie agentique : on passe d’un assistant qui propose du code à un agent capable d’agir sur un système de livraison réel. Dès lors, la question des autorisations devient au moins aussi importante que celle de la génération de code.
Il faut toutefois garder une limite essentielle en tête. La documentation de Copado présente actuellement cette surface de commande comme une « Product Preview » en version Alpha et prévient que les commandes, les options et le comportement peuvent évoluer. L’annonce du 14 septembre indique par ailleurs une disponibilité plus large à partir de novembre 2026. Il serait donc prématuré d’y voir un contrat d’exploitation stabilisé pour la production.
Des outils d’exécution, pas une autorité illimitée
Agentia Headless expose les opérations Copado au moyen d’une CLI et d’un serveur MCP local. La documentation décrit un enchaînement dans lequel un agent de l’IDE peut examiner une tâche, préparer des modifications, lancer des tests, pousser le code et soumettre le travail dans le pipeline.
La frontière de risque change alors de nature. Avec un assistant classique, on vérifie surtout le code produit. Avec un agent qui peut manipuler le processus de livraison, il faut aussi demander sous quelle identité il agit, quelles opérations cette identité autorise et à quel moment l’automatisation doit s’arrêter pour obtenir une validation humaine.
Copado documente plusieurs garde-fous concrets. Les opérations destructrices en mode CLI non interactif nécessitent l’option --yes, tandis que leurs équivalents MCP exigent confirm: true. Les supports de formation précisent également que les promotions et les déploiements nécessitent une approbation explicite de l’utilisateur. Les commandes de gestion des permissions restent limitées à un projet, et certaines opérations sensibles ou longues ne sont volontairement pas exposées via MCP.
Ces contraintes sont moins spectaculaires qu’une démonstration d’agent autonome, mais elles constituent précisément la partie la plus importante d’une architecture d’entreprise.
Un MCP local ne signifie pas une autorité locale
L’expression « local MCP » peut prêter à confusion. Le serveur tourne bien sur la machine du développeur, mais l’autorité opérationnelle n’est pas entièrement locale.
Le serveur MCP rend les commandes Agentia accessibles à Cursor, Copilot ou à un autre agent compatible. En revanche, les pipelines, les journaux, les promotions et la configuration des contrôles de qualité restent enregistrés dans Copado. La CLI doit aussi s’authentifier auprès des environnements et produits Copado configurés.
Cette séparation est intéressante. Le composant local sert d’interface d’exécution, tandis que l’état faisant foi demeure dans une plateforme conçue pour la gestion des versions et l’audit. C’est potentiellement plus robuste qu’un modèle où l’agent de l’IDE posséderait lui-même l’état du déploiement.
Mais la conséquence est claire : le périmètre réel du risque dépend des identifiants utilisés. Un serveur MCP local associé à un compte disposant de privilèges larges peut toujours produire des effets importants sur des systèmes distants.
La gouvernance devient une infrastructure appelable
Le choix architectural le plus intéressant est que les règles ne sont pas seulement formulées comme des consignes en langage naturel destinées au modèle.
La documentation indique que les contrôles locaux peuvent inclure PMD, SOQL, des vérifications de sécurité et de conformité. Elle impose aussi de choisir entre un flux local et un flux cloud pour une User Story au lieu de mélanger les deux. Les Agent Skills expliquent au modèle l’ordre et les limites du workflow, tandis que la CLI et les outils MCP exécutent les opérations réelles.
Cette séparation est saine : l’agent peut raisonner sur l’action suivante, mais l’application d’une règle n’a pas besoin de dépendre uniquement de sa mémoire ou de son obéissance au prompt. Les contrôles sont plus solides lorsqu’ils prennent la forme de permissions, confirmations, transitions d’état et validations déterministes.
L’analyse d’Aipolix est que l’intérêt d’Agentia Headless dépasse donc le seul développement Salesforce. Il montre une architecture où le raisonnement reste dans l’agent, l’autorité est bornée dans la couche d’outils et l’état de livraison reste dans un plan de contrôle externe.
Le statut Alpha change l’interprétation
Les éléments publics imposent néanmoins de rester prudent.
La page produit affiche explicitement « Product Preview · Alpha » et le guide de démarrage installe @copado/agentia-cli@alpha. Dans le même temps, l’annonce de Copado indique que la disponibilité via l’entreprise et son réseau de partenaires commencera en novembre 2026.
L’interprétation la plus raisonnable est qu’une version Alpha ou de prévisualisation est accessible aujourd’hui, tandis que la mise à disposition commerciale plus large est prévue pour novembre. Ce n’est pas une disponibilité générale et les équipes ne devraient pas considérer les commandes actuelles comme une interface stable.
Il faut également séparer les faits techniques des promesses de performance. Copado avance des gains de vitesse de livraison et une baisse des défauts, mais les chiffres disponibles sont fournis par l’entreprise et ne reposent pas, dans les sources publiques examinées, sur un benchmark reproductible du nouveau mode Headless. Ils constituent donc du contexte, pas une preuve indépendante de son efficacité.
Ce que les équipes d’ingénierie peuvent en retenir
La leçon ne se résume pas à « ajouter MCP » à un agent de programmation. Le véritable enjeu consiste à définir une frontière transactionnelle autour de ses actions.
Un agent capable de déployer devrait utiliser une identité étroite, disposer de permissions minimales, rencontrer des contrôles déterministes, demander une confirmation avant les opérations destructrices ou à fort impact et inscrire chaque transition dans un système de référence auditable. Il doit aussi pouvoir lire assez de contexte pour prendre une décision sans recevoir automatiquement le pouvoir d’exécuter toutes les étapes suivantes.
Agentia Headless reste une Alpha. Les éléments publics ne montrent pas encore comment ces protections résistent à des instructions malveillantes, à un poste de développement compromis ou à des chaînes multi-agents complexes. Mais le modèle mérite l’attention parce qu’il traite l’autorité de déploiement comme une propriété de l’architecture, et non comme un problème que l’on résoudrait uniquement par de meilleurs prompts.
À mesure que les agents de programmation passent de la création de correctifs à l’exploitation des pipelines, la qualité de la frontière d’autorisation pourrait devenir aussi déterminante que la qualité du modèle lui-même.