
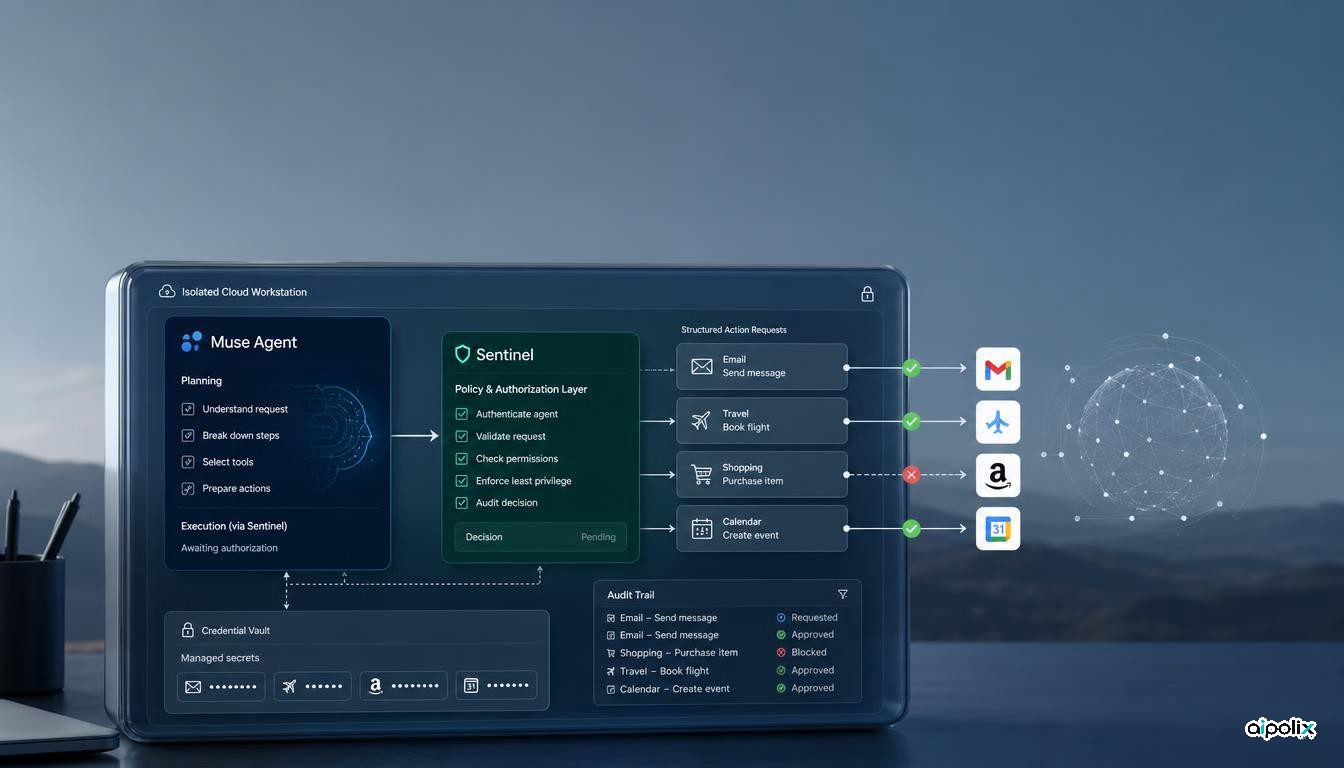
Meta lance Muse, un agent personnel capable d'agir dans des services connectés, d'envoyer des messages, d'effectuer des réservations et de mener des tâches en plusieurs étapes. Le choix d'architecture le plus intéressant ne concerne toutefois pas la liste des fonctions. Meta a séparé l'agent qui exécute la tâche de celui qui décide si l'action peut réellement sortir de l'environnement protégé. Un second agent, Sentinel, intervient avant l'accès à Internet.
Cette séparation fait de Muse un cas utile pour les équipes qui construisent des agents dotés de véritables permissions. Elle matérialise une frontière entre exécution et autorisation, au lieu de demander au même modèle de proposer l'action et de juger seul si elle est acceptable.
Une décision distincte précède l'action externe
Meta indique que chaque Muse fonctionne dans une Muse Secure VM dédiée, avec son propre navigateur. Les données et identifiants des services connectés restent dans cet environnement. Sentinel est séparé de Muse au niveau du système et, selon l'entreprise, aucune action ne rejoint Internet sans son approbation. Une confirmation de l'utilisateur est demandée lorsque cela est nécessaire.
Ce choix répond à une faiblesse fréquente des architectures d'agents. Le même modèle interprète souvent la demande, choisit un outil, prépare l'opération et décide implicitement qu'elle peut être exécutée. Une injection d'instructions, un contenu hostile ou une mauvaise interprétation peut alors contaminer à la fois le raisonnement fonctionnel et la décision de sécurité.
Sentinel crée un second point de décision. Cela ne garantit pas la sécurité de Muse, mais fournit un emplacement explicite où appliquer des règles avant qu'une action sensible ne franchisse la limite de l'environnement protégé.
L'autorisation gagne à rester extérieure à l'agent qui agit
L'analyse d'Aipolix est que la contribution la plus intéressante de Muse tient à cette séparation des responsabilités. L'agent capable d'agir ne devrait pas être l'unique autorité qui décide si son action est permise.
Le principe rappelle des mécanismes classiques de sécurité : une charge de travail demande une opération, puis un contrôle distinct évalue l'identité, la portée des droits et la politique applicable. Dans un système d'agents, cette séparation peut réduire le nombre de décisions qui reposent entièrement sur l'interprétation d'un seul modèle.
Pour une équipe d'ingénierie, la conséquence pratique est claire. Les actions capables d'envoyer des données, de dépenser de l'argent, de modifier un dossier, de contacter une personne ou d'accéder à un système extérieur devraient passer par une couche d'autorisation gouvernée séparément. Cette couche doit disposer du contexte nécessaire pour juger l'action sans reprendre automatiquement toutes les hypothèses produites par l'agent principal.
La question essentielle devient alors la nature des éléments examinés par Sentinel et la part de règles déterministes dans sa décision. Si les deux agents partagent exactement le même contexte ambigu et les mêmes modes d'échec, la séparation architecturale ne suffit pas.
L'isolation ne règle pas la fiabilité
Reuters rapporte que les essais internes de Meta ont mis en évidence des problèmes de sécurité et de fiabilité avant le lancement et que l'entreprise a retardé Muse pour renforcer ses protections. Ce contexte indépendant empêche de présenter la Secure VM et Sentinel comme une preuve que le problème est résolu.
Une machine virtuelle dédiée peut limiter l'impact d'une compromission et isoler les identifiants. Un contrôle d'autorisation peut bloquer certaines actions dangereuses. Aucun de ces mécanismes ne garantit cependant que l'agent a correctement compris l'intention de l'utilisateur, qu'il résiste à toutes les injections ou qu'il se comporte de manière constante sur des sites complexes.
Il faut donc distinguer confinement et exactitude. Le premier réduit l'étendue possible d'un incident. Le second exige toujours des tests d'acceptation centrés sur la décision prise par l'agent.
Les agents personnels rendent la traçabilité indispensable
Muse est conçu pour mémoriser des informations sur l'utilisateur et intervenir dans plusieurs services. Plus son pouvoir d'action augmente, plus la capacité à reconstituer les décisions devient importante.
Un journal utile devrait indiquer la demande de l'utilisateur, l'outil choisi, les données qui allaient quitter l'environnement sécurisé, la règle appliquée par Sentinel, la nécessité éventuelle d'une confirmation et l'action finalement exécutée. Sans cette chaîne, un agent de contrôle peut devenir une couche opaque difficile à diagnostiquer.
La même exigence s'applique aux agents professionnels capables d'approuver une dépense, de modifier des données clients, de déployer du code ou d'accéder à des systèmes sensibles.
Ce que les équipes peuvent retenir de Muse
Muse ne démontre pas qu'un agent de sécurité séparé résout à lui seul la sécurité des agents. Il montre plutôt que les produits les plus ambitieux commencent à intégrer des frontières de contrôle explicites au moment de l'exécution.
Pour les développeurs, le signal est architectural : séparer la composante qui propose ou réalise une action de celle qui autorise son effet externe, tester cette frontière indépendamment, consigner ses décisions et limiter les permissions à risque.
L'intérêt du lancement vient du fait que Meta applique ce schéma à un produit grand public. La robustesse réelle de Sentinel dépendra des détails d'implémentation et des incidents observés, mais la séparation entre agir et autoriser est déjà un choix technique significatif.