
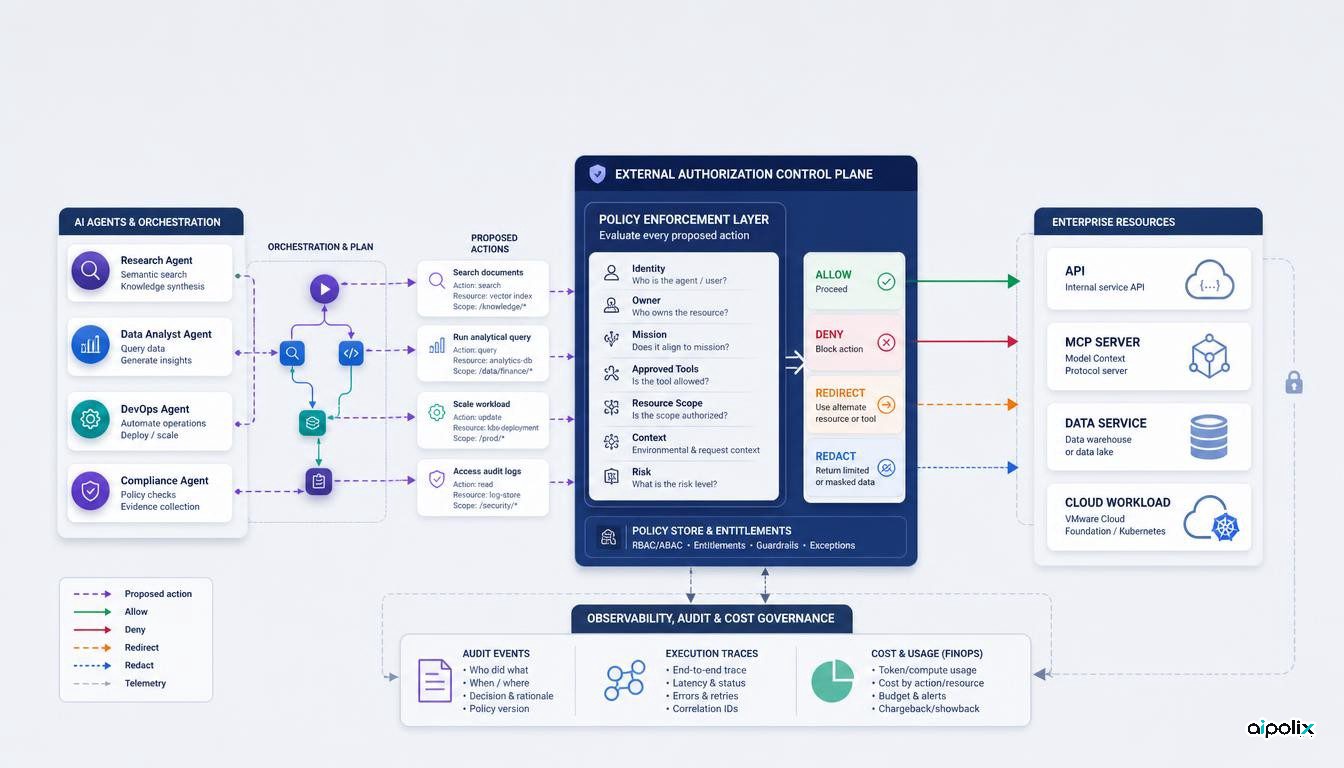
Broadcom AgentMinder را معرفی کرده است، یک لایه کنترلی به طور کلی در دسترس برای عوامل هوش مصنوعی سازمانی که هر اقدام انجام شده را قبل از رسیدن به مدل، سرور MCP، API یا منابع دیگر ارزیابی می کند. این محصول هویت عامل را تعیین می کند و درخواست ها را در برابر مالک، مأموریت اعلام شده، هدف، ابزارهای تایید شده، منابع مجاز، زمینه و ریسک ارزیابی می کند.
این مهم است زیرا بسیاری از استقرارهای عامل هنوز بیشتر منطق خط مشی را در زمان اجرا خود عامل قرار می دهند: درخواست ها، لیست های مجاز ابزار، مجوزهای چارچوب یا میان افزارهای خاص برنامه. انتخاب مهمتر طراحی AgentMinder انتقال مجوز به یک صفحهٔ کنترل است که میتواند خارج از چارچوب عامل فردی قرار گیرد. بنابراین سؤال معماری کمتر این است که آیا محصول Broadcom پیادهسازی درستی است یا خیر و بیشتر اینکه آیا شرکتها باید با عوامل مستقل بهعنوان اصولی رفتار کنند که اقدامات آنها نیاز به اجرای سیاست مستقل دارد.
مجوز به مرز عمل نزدیکتر میشود
Broadcom در [اعلام] خود (https://investors.broadcom.com/news-releases/news-release-details/broadcom-unveils-agentminder-enterprise-solution-ai-agent) میگوید که AgentMinder هویت عامل را تأیید میکند و هر اقدامی را در برابر مأموریت، هدف، زمینه و خطر فعلی اعلام شده قبل از رسیدن درخواست به منبع سازمانی مجاز میکند. این شرکت میگوید که گیتوی میتواند تصمیمهای مجاز، رد، تغییر مسیر یا ویرایش را بگیرد.
پوشش مستقل از SiliconANGLE همان الگو را به عنوان یک صفحهٔ کنترل اضافی مستقل از زمان اجرای عامل توصیف می کند. همچنین گزارش می دهد که AgentMinder به طور کلی بلافاصله در دسترس است.
برای معماران، تمایز مفید بین تصمیم گیری یک عامل باید انجام دهد و اعمال آنچه ممکن است انجام دهد است. یک مدل هنوز هم میتواند ابزارها را برنامهریزی، استدلال و انتخاب کند، اما تصمیم نهایی مجوز را میتوان توسط یک مؤلفه جداگانه که دارای سیاست و زمینه هویتی خاص خود است، اتخاذ کرد. این جداسازی در سایر حوزههای امنیتی آشناست، اما سیستمهای عامل اغلب این دو لایه را در کد هماهنگی یکسانی جمع میکنند.
هویت تبدیل به یک عامل اولیه درجه یک می شود
مدل هویتی محصول مهمتر از برچسب بازاریابی حول «نیت» است. اگر یک شرکت بخواهد اقدامات مستقل را به طور مداوم کنترل کند، باید بداند کدام عامل، از طرف چه کسی، برای کدام ماموریت، با کدام منابع تایید شده و تحت کدام نسخه خط مشی عمل می کند.
این یک نیاز عملیاتی ایجاد می کند که به راحتی قابل چشم پوشی است. هویت عامل نمی تواند فقط یک نام نمایشی یا یک فیلد درخواستی باشد. به منشأ بادوام در سیستم های ارکستراسیون، فراخوانی ابزار، تلاش مجدد، عوامل فرعی و کارهای پس زمینه نیاز دارد. در غیر این صورت، یک لایه مجوز خارجی میتواند ابردادههایی با ظاهر غنی دریافت کند که برای اجرای خطمشی به اندازه کافی قابل اعتماد نیستند.
اینجاست که طراحی در سیستمهای چند عاملی دشوار میشود. یک عامل والد ممکن است به یک عامل فرعی واگذار کند، یک گردش کار ممکن است مدلها را تغییر دهد، یا یک کار پسزمینه ممکن است ساعاتی بعد از سر گرفته شود. زمینه مجوز باید بدون اعطای حقوق گسترده تر از وظیفه اصلی، از این انتقال ها زنده بماند.
حاکمیت زمان اجرا و FinOps شروع به همگرایی می کنند
[پست CloudHealth] Broadcom (https://community.broadcom.com/blogs/tj-march/2026/08/31/unlocking-the-next-frontier-of-finops-for-ai) بعد دیگری را اضافه میکند: همان فراداده هویت و ماموریت را میتوان برای نسبت دادن هزینههای هوش مصنوعی و اعمال کنترلهای اقتصادی مانند مسیریابی، بودجه، و قطع کنندههای مدار استفاده کرد.
این نشان دهنده یک الگوی صفحهٔ کنترل گستردهتر است. سیاست امنیتی و سیاست هزینه هر دو تصمیماتی در مورد اینکه آیا یک اقدام درخواستی تحت شرایط فعلی قابل قبول است یا خیر. یک سازمان می تواند یک تماس ابزار خطرناک را مسدود کند، یک درخواست استنتاج با اولویت پایین را به یک مدل ارزان تر هدایت کند، یا هنگامی که بودجه اش تمام شده است، یک گردش کار فراری را متوقف کند. مکانیسم ها متفاوت است، اما آنها به یک تله متری اساسی بستگی دارند: بازیگر، مأموریت، منبع، اقدام و سیاست.
مفهوم عملی این است که قابلیت مشاهده عامل نباید به عنوان یک داشبورد جداگانه پس از واقعیت طراحی شود. اگر فراداده هویت و مأموریت برای مجوز و کنترل هزینه مورد نیاز است، باید در ابتدای کار ایجاد شده و در هر اقدامی منتشر شود تا سوابق اجرایی و ممیزی همان اجرا را توصیف کنند.
بخش سخت، زمینه سیاست قابل اعتماد است
AgentMinder فقط می تواند آنچه را که به طور قابل اعتماد مشاهده کند، اعمال کند. "ماموریت" و "نیت" به ویژه چالش برانگیز هستند زیرا مفاهیم معنایی هستند، نه ویژگی های شبکه غیرقابل تغییر. اگر خود عامل بتواند آزادانه شرحی را که مجوزهایش را تعیین می کند بازنویسی کند، مرز خط مشی ضعیف می شود.
بنابراین، یک طرح سازمانی بادوام به قوانین صریح برای اینکه ابرداده ماموریت از کجا منشأ میگیرد، چه کسی میتواند آن را تغییر دهد، چگونه وظایف محول شده آن را به ارث میبرند یا محدود میکنند، و چگونه نسخههای خطمشی ثبت میشوند، نیاز دارد. اقدامات پرخطر همچنین ممکن است به محدودیتهای قطعی نیاز داشته باشند که به تفسیر مدل از قصد بستگی ندارد.
این پیامد اصلی معماری انتشار است. انتقال حاکمیت خارج از زمان اجرا عامل می تواند وابستگی به هر مدل یا چارچوب واحدی را کاهش دهد، اما منشأ ابرداده را نیز به زیرساخت امنیتی تبدیل می کند. صفحهٔ کنترل خارجی تنها به اندازه هویت و زمینه ای است که می تواند به آن اعتماد کند.
چه تیم هایی باید ارزیابی کنند
سوال ارزیابی فوری این نیست که آیا یک دروازه می تواند درخواست دمو را مسدود کند یا خیر. تیمها باید آزمایش کنند که آیا خطمشی از پیچیدگی جریان کار واقعی جان سالم به در میبرد: عوامل فرعی، کارهای ناهمزمان، تلاشهای مجدد، تعویض مدل، ابزارهای MCP، اعتبارنامههای API و خرابیهای جزئی. آنها همچنین باید بررسی کنند که آیا لایه اجرایی شواهد حسابرسی تولید می کند که می تواند دلیل مجاز بودن، رد کردن، هدایت مجدد یا ویرایش یک اقدام را بازسازی کند.
راهاندازی Broadcom یکی از پیادهسازی یک الگوی سازمانی گستردهتر است: عوامل مستقل کمتر شبیه ویژگیهای برنامه هستند و بیشتر شبیه به اصول نرمافزاری هستند که به هویت، مجوز، دورسنجی و کنترل بودجه نیاز دارند. اگر این الگو برقرار باشد، زمان اجرا عامل مرز امنیتی نهایی نخواهد بود. صفحهٔ اجرا در اطراف آن خواهد بود.