
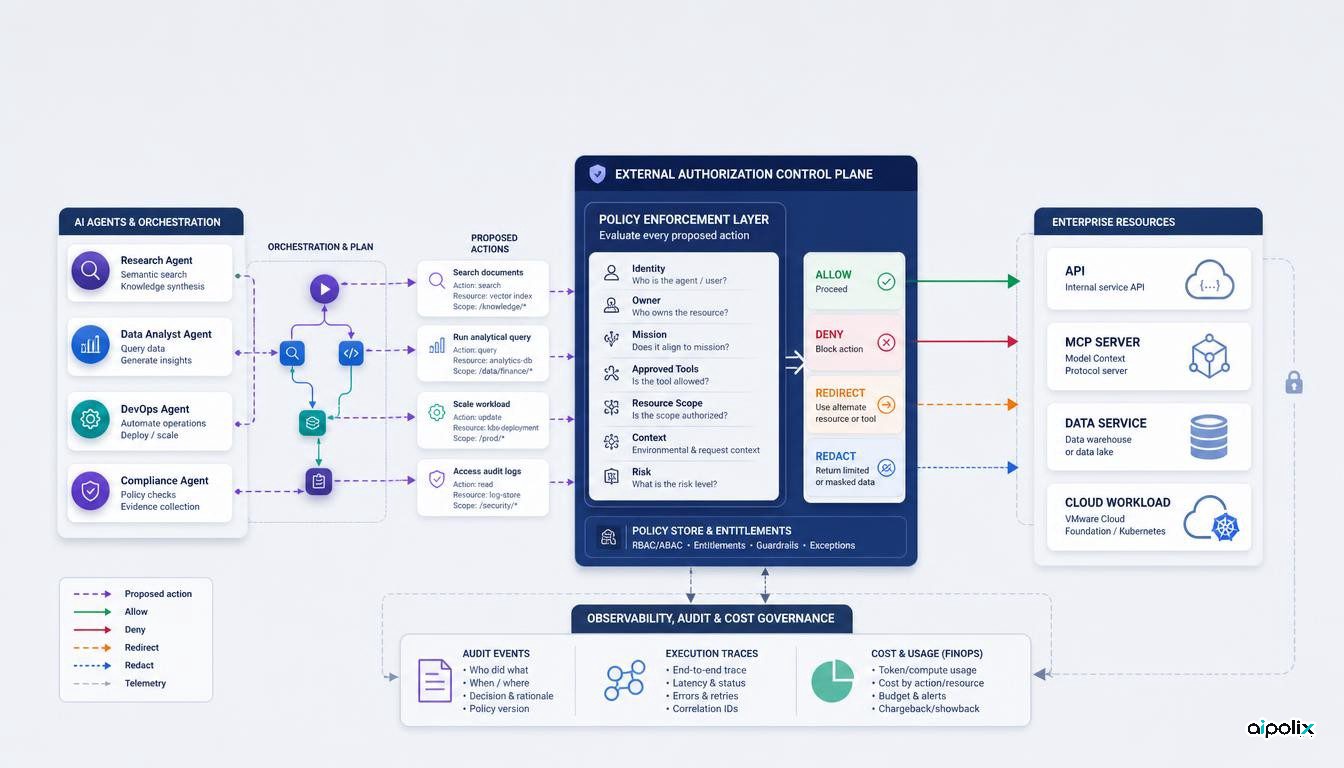
A Broadcom introduziu o AgentMinder, uma camada de controlo geralmente disponível para agentes corporativos de IA que avalia cada tentativa de ação antes que ela atinja um modelo, servidor MCP, API ou outro recurso. O produto atribui a identidade do agente e avalia as solicitações em relação ao proprietário, missão declarada, intenção, ferramentas aprovadas, recursos autorizados, contexto e risco.
Isso é importante porque muitas implantações de agentes ainda colocam a maior parte da lógica da política dentro do próprio tempo de execução do agente: prompts, listas de permissões de ferramentas, permissões de estrutura ou middleware específico da aplicação. A escolha de design mais importante do AgentMinder é mover a autorização para um plano de controlo que pode ficar fora da estrutura do agente individual. A questão arquitectónica é, portanto, menos se o produto da Broadcom é a implementação correcta e mais se as empresas devem tratar os agentes autónomos como mandantes cujas acções necessitam de aplicação de políticas independentes.
A autorização se aproxima do limite da ação
Em seu anúncio, a Broadcom afirma que o AgentMinder verifica a identidade do agente e autoriza cada ação em relação à missão, intenção, contexto e risco atual declarados antes que a solicitação chegue a um recurso corporativo. A empresa afirma que o gateway pode tomar decisões de permitir, negar, redirecionar ou redigir.
A cobertura independente de SiliconANGLE descreve o mesmo padrão que um plano de controlo adicional independente do tempo de execução do agente. Ele também informa que o AgentMinder está disponível imediatamente.
Para os arquitetos, a distinção útil é entre decidir o que um agente deve fazer e impor o que ele pode fazer. Um modelo ainda pode planejar, raciocinar e selecionar ferramentas, mas a decisão final de permissão pode ser tomada por um componente separado que possui sua própria política e contexto de identidade. Essa separação é familiar em outros domínios de segurança, mas os sistemas de agentes geralmente colapsam as duas camadas no mesmo código de orquestração.
A identidade se torna um agente primitivo de primeira classe
O modelo de identidade do produto é mais importante do que o rótulo de marketing em torno da “intenção”. Se uma empresa quiser controlar as ações autónomas de forma consistente, precisa de saber qual o agente que está a agir, em nome de quem, para que missão, com que recursos aprovados e sob que versão da política.
Isso cria um requisito operacional que é fácil de ignorar. A identidade do agente não pode ser apenas um nome de exibição ou um campo de prompt. Ele precisa de proveniência durável em sistemas de orquestração, chamadas de ferramentas, novas tentativas, subagentes e trabalhos em segundo plano. Caso contrário, uma camada de autorização externa poderá receber metadados de aparência rica que não são confiáveis o suficiente para impor políticas.
É aqui que o projeto pode se tornar difícil em sistemas multiagentes. Um agente pai pode delegar para um subagente, um fluxo de trabalho pode trocar de modelo ou um trabalho em segundo plano pode ser retomado horas depois. O contexto de autorização deve sobreviver a essas transições sem conceder direitos mais amplos do que os exigidos pela tarefa original.
Governança em tempo de execução e FinOps começam a convergir
A postagem CloudHealth da Broadcom adiciona outra dimensão: os mesmos metadados de identidade e missão podem ser usados para atribuir gastos com IA e aplicar controlos económicos, como roteamento, orçamentos e disjuntores.
Isso sugere um padrão mais amplo de plano de controlo. A política de segurança e a política de custos são decisões sobre se uma ação solicitada é aceitável no contexto atual. Uma organização pode bloquear uma chamada de ferramenta perigosa, redirecionar uma solicitação de inferência de baixa prioridade para um modelo mais barato ou interromper um fluxo de trabalho descontrolado quando seu orçamento estiver esgotado. Os mecanismos diferem, mas dependem da mesma telemetria subjacente: actor, missão, recurso, acção e política.
A implicação prática é que a observabilidade do agente não deve ser concebida como um painel separado após o fato. Se os metadados de identidade e missão forem necessários para autorização e controlo de custos, eles deverão ser criados no início da tarefa e propagados através de cada ação, para que os registros de fiscalização e auditoria descrevam a mesma execução.
A parte difícil é um contexto político confiável
O AgentMinder pode impor apenas o que pode observar de forma confiável. “Missão” e “intenção” são especialmente desafiadoras porque são conceitos semânticos e não atributos de rede imutáveis. Se o próprio agente puder reescrever livremente a descrição que determina suas permissões, o limite da política enfraquece.
Portanto, um projeto empresarial durável precisa de regras explícitas sobre a origem dos metadados da missão, quem pode alterá-los, como as tarefas delegadas os herdam ou restringem e como as versões das políticas são registradas. As ações de alto risco também podem precisar de restrições determinísticas que não dependem da interpretação da intenção de um modelo.
Esta é a principal consequência arquitetônica do lançamento. Mover a governança para fora do tempo de execução do agente pode reduzir a dependência de qualquer modelo ou estrutura única, mas também transforma a origem dos metadados em infraestrutura de segurança. O plano de controlo externo é tão forte quanto a identidade e o contexto em que ele pode confiar.
O que as equipes devem avaliar
A questão de avaliação imediata não é se um gateway pode bloquear uma solicitação de demonstração. As equipes devem testar se a política sobrevive à complexidade real do fluxo de trabalho: subagentes, trabalhos assíncronos, novas tentativas, troca de modelo, ferramentas MCP, credenciais de API e falhas parciais. Devem também verificar se a camada de fiscalização produz provas de auditoria que possam reconstruir a razão pela qual uma acção foi permitida, negada, redireccionada ou redigida.
O lançamento da Broadcom é uma implementação de um padrão empresarial mais amplo: os agentes autónomos estão começando a se parecer menos com recursos de aplicações e mais com principais softwares que precisam de identidade, autorização, telemetria e controlos orçamentais. Se esse padrão for mantido, o tempo de execução do agente não será o limite de segurança final. O plano de aplicação em torno dele será.