
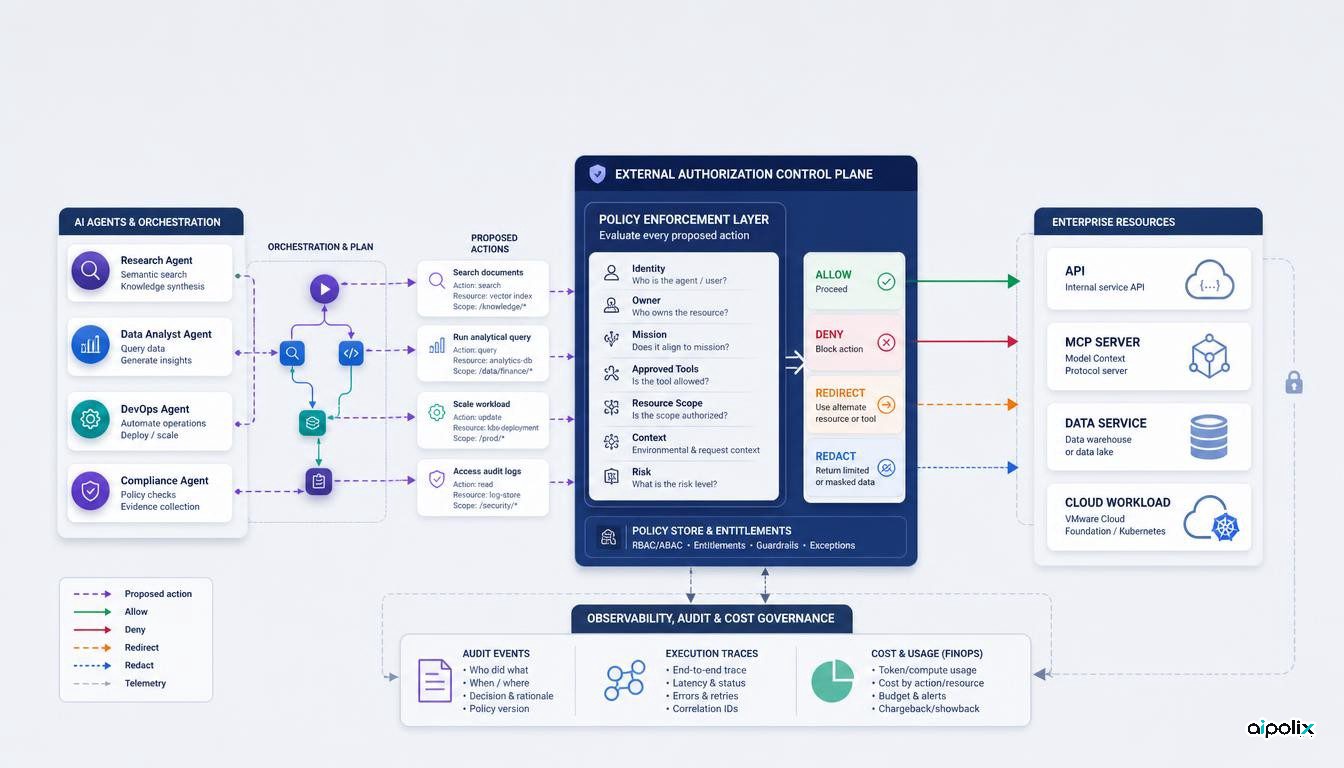
Broadcom a introduit AgentMinder, une couche de contrôle généralement disponible pour les agents d'IA d'entreprise qui évalue chaque tentative d'action avant qu'elle n'atteigne un modèle, un serveur MCP, une API ou une autre ressource. Le produit attribue l'identité de l'agent et évalue les demandes par rapport à un propriétaire, une mission déclarée, une intention, des outils approuvés, des ressources autorisées, un contexte et un risque.
Cela est important car de nombreux déploiements d'agents placent encore l'essentiel de la logique de stratégie dans l'environnement d'exécution de l'agent lui-même : invites, listes autorisées d'outils, autorisations de structure ou middleware spécifique à l'application. Le choix de conception le plus conséquent d'AgentMinder consiste à déplacer l'autorisation dans un plan de contrôle qui peut se situer en dehors du cadre de l'agent individuel. La question architecturale est donc moins de savoir si le produit de Broadcom est la bonne mise en œuvre que de savoir si les entreprises doivent traiter les agents autonomes comme des mandants dont les actions nécessitent une application indépendante des politiques.
L’autorisation se rapproche de la limite de l’action
Dans son annonce, Broadcom indique qu'AgentMinder vérifie l'identité de l'agent et autorise chaque action par rapport à la mission, à l'intention, au contexte et au risque actuel déclarés avant que la demande n'atteigne une ressource de l'entreprise. La société affirme que la passerelle peut prendre des décisions d'autorisation, de refus, de redirection ou de suppression.
La couverture indépendante de SiliconANGLE décrit le même modèle qu'un plan de contrôle supplémentaire indépendant de l'environnement d'exécution de l'agent. Il indique également qu'AgentMinder est généralement disponible immédiatement.
Pour les architectes, la distinction utile se situe entre décider de ce qu’un agent doit faire et faire respecter ce qu’il peut faire. Un modèle peut toujours planifier, raisonner et sélectionner des outils, mais la décision finale en matière d'autorisation peut être prise par un composant distinct doté de son propre contexte de politique et d'identité. Cette séparation est familière dans d’autres domaines de sécurité, mais les systèmes d’agents regroupent souvent les deux couches dans le même code d’orchestration.
L'identité devient une primitive d'agent de première classe
Le modèle d'identité du produit est plus important que l'étiquette marketing autour de « l'intention ». Si une entreprise souhaite contrôler de manière cohérente les actions autonomes, elle doit savoir quel agent agit, au nom de qui, pour quelle mission, avec quelles ressources approuvées et en vertu de quelle version de politique.
Cela crée une exigence opérationnelle facile à négliger. L'identité de l'agent ne peut pas être uniquement un nom d'affichage ou un champ d'invite. Il nécessite une provenance durable à travers les systèmes d’orchestration, les appels d’outils, les tentatives, les sous-agents et les tâches en arrière-plan. Sinon, une couche d'autorisation externe peut recevoir des métadonnées d'apparence riche qui ne sont pas suffisamment fiables pour appliquer la politique.
C’est là que la conception peut devenir difficile dans les systèmes multi-agents. Un agent parent peut déléguer à un sous-agent, un flux de travail peut changer de modèle ou une tâche en arrière-plan peut reprendre des heures plus tard. Le contexte d’autorisation doit survivre à ces transitions sans accorder de droits plus larges que ceux requis par la tâche initiale.
La gouvernance d'exécution et FinOps commencent à converger
Le [article CloudHealth] de Broadcom ( https://community.broadcom.com/blogs/tj-march/2026/08/31/unlocking-the-next-frontier-of-finops-for-ai) ajoute une autre dimension : les mêmes métadonnées d'identité et de mission peuvent être utilisées pour attribuer les dépenses d'IA et appliquer des contrôles économiques tels que le routage, les budgets et les disjoncteurs.
Cela suggère un modèle de plan de contrôle plus large. La politique de sécurité et la politique de coûts sont toutes deux des décisions quant à savoir si une action demandée est acceptable dans le contexte actuel. Une organisation peut bloquer un appel d'outil dangereux, rediriger une demande d'inférence de faible priorité vers un modèle moins cher ou arrêter un flux de travail incontrôlable lorsque son budget est épuisé. Les mécanismes diffèrent, mais ils dépendent de la même télémétrie sous-jacente : acteur, mission, ressource, action et politique.
L’implication pratique est que l’observabilité des agents ne doit pas être conçue comme un tableau de bord distinct après coup. Si des métadonnées d'identité et de mission sont nécessaires à l'autorisation et au contrôle des coûts, elles doivent être créées dès le début de la tâche et propagées à chaque action afin que les enregistrements d'application et d'audit décrivent la même exécution.
Le plus difficile est un contexte politique fiable
AgentMinder ne peut appliquer que ce qu'il peut observer de manière fiable. La « mission » et l'« intention » sont particulièrement problématiques car ce sont des concepts sémantiques et non des attributs de réseau immuables. Si l’agent lui-même peut réécrire librement la description qui détermine ses autorisations, les limites de la politique s’affaiblissent.
Une conception d'entreprise durable nécessite donc des règles explicites indiquant l'origine des métadonnées de la mission, qui peut les modifier, la manière dont les tâches déléguées en héritent ou les restreignent et la manière dont les versions de politique sont enregistrées. Les actions à haut risque peuvent également nécessiter des contraintes déterministes qui ne dépendent pas de l'interprétation de l'intention d'un modèle.
C'est la principale conséquence architecturale de cette version. Déplacer la gouvernance en dehors du temps d'exécution de l'agent peut réduire la dépendance à l'égard d'un modèle ou d'un cadre unique, mais cela transforme également la provenance des métadonnées en infrastructure de sécurité. Le plan de contrôle externe n’est aussi fort que l’identité et le contexte auxquels il peut faire confiance.
Quelles équipes devraient évaluer
La question d’évaluation immédiate n’est pas de savoir si une passerelle peut bloquer une demande de démonstration. Les équipes doivent tester si la politique survit à la complexité réelle du flux de travail : sous-agents, tâches asynchrones, tentatives, changement de modèle, outils MCP, informations d'identification API et échecs partiels. Ils doivent également vérifier si la couche d’application produit des éléments probants permettant de reconstituer les raisons pour lesquelles une action a été autorisée, refusée, redirigée ou expurgée.
Le lancement de Broadcom est l'une des mises en œuvre d'un modèle d'entreprise plus large : les agents autonomes commencent à ressembler moins à des fonctionnalités d'application qu'à des principes logiciels qui nécessitent des contrôles d'identité, d'autorisation, de télémétrie et de budget. Si ce modèle se vérifie, l'environnement d'exécution de l’agent ne constituera pas la limite de sécurité finale. Le plan d'application l'entourera.