
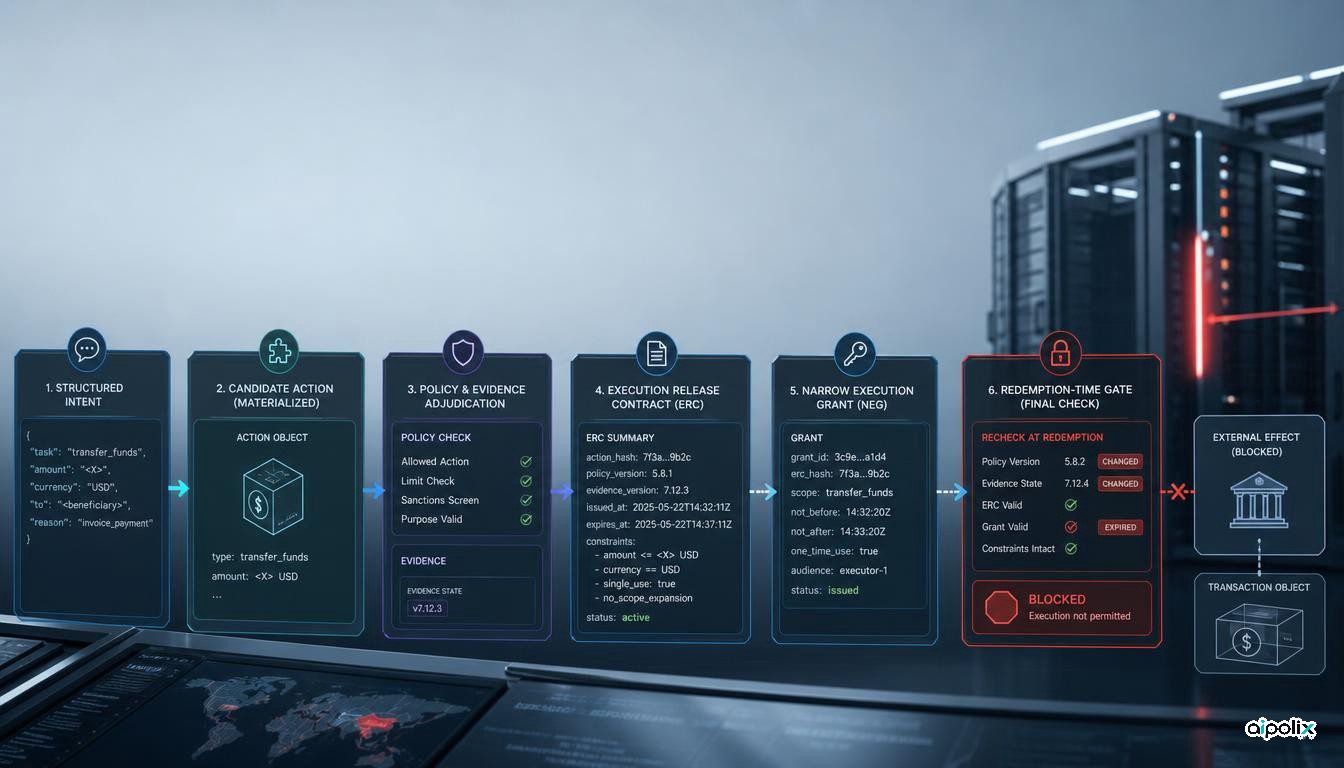
Dans beaucoup d’architectures de sécurité pour agents d’IA, une décision d’autorisation est traitée comme l’aboutissement du contrôle : le moteur de politique examine une action, renvoie ALLOW, puis l’exécution peut suivre. Un nouveau préprint de chercheurs de Chengdu Havenlon Security Technology propose de séparer plus nettement deux questions : l’action respectait-elle les règles au moment de la décision, et dispose-t-elle encore du droit d’être exécutée maintenant ?
Leur proposition, EBL-Core, vise les agents capables de transférer de l’argent, modifier une infrastructure, déployer du logiciel, divulguer des informations protégées ou agir sur des systèmes physiques. Entre l’évaluation et l’exécution, la politique, les preuves, le contexte ou même l’action concrète peuvent changer. Le profil cherche à rendre ces dépendances explicites et vérifiables.
Une décision positive ne vaut pas encore autorisation d’agir
EBL-Core intervient après qu’un composant de confiance a transformé une demande en intention structurée. Cette intention est ensuite liée à une action entièrement matérialisée, aux politiques applicables, aux obligations de preuve, aux preuves disponibles, au contexte et au temps.
Le système produit alors un Execution Release Contract, ou ERC. Cet objet mémorise la décision et les conditions permettant éventuellement de libérer une autorité d’exécution. Il n’est toutefois pas lui-même un titre d’autorisation. Un ERC vérifié avec une décision ALLOW peut conduire à l’émission d’une autorisation distincte, limitée à l’action considérée. Au moment de son utilisation, une nouvelle vérification détermine si les conditions sont toujours réunies.
Cette séparation empêche qu’une décision ancienne soit réutilisée comme permission générale pour une action similaire ou pour un état du système qui a changé.
L’exécution doit tenir compte de l’état courant
Lors de l’utilisation de l’autorisation, le profil de référence vérifie qu’elle est encore active, qu’elle correspond toujours à la même action, que sa portée n’a pas été dépassée et que sa durée de validité n’est pas expirée. Les versions des politiques, l’identité des preuves et celle du contexte doivent également correspondre aux éléments engagés lors de la décision. Le lien entre l’intention et l’action doit subsister et toutes les obligations de preuve doivent rester valides.
Cette logique va plus loin que la simple vérification d’un jeton signé. Un jeton peut rester cryptographiquement valide tout en représentant une décision devenue obsolète. EBL-Core fait donc de la fraîcheur des informations et de la continuité de l’état des conditions de l’exécution.
Le profil impose aussi qu’une politique opérationnelle ne puisse pas affaiblir la politique de niveau supérieur. Elle peut ajouter des restrictions, mais pas supprimer ou réinterpréter les exigences fondamentales.
L’artefact valide un mécanisme limité, pas la sécurité d’un déploiement réel
Les auteurs fournissent un artefact exécutable pour un scénario de transfert financier. Le résumé de validation indique que les 34 vecteurs statiques et les 15 contrôles de cycle de vie ont produit les résultats attendus. Cent essais de concurrence avec 32 tentatives simultanées d’utilisation d’une même autorisation ont abouti à une seule utilisation réussie et à un seul effet protégé par essai. Cent courses entre révocation et utilisation se sont également terminées dans des états considérés comme valides.
Ces résultats montrent que les règles proposées peuvent être implémentées et testées. Ils ne démontrent pas qu’EBL-Core est prêt à protéger une banque, une plateforme de production ou un système physique. Les auteurs précisent que leur évaluation ne vérifie ni la bonne interprétation de l’intention humaine, ni la véracité des preuves, ni le passage de toutes les voies d’exécution par ce contrôle, ni la fidélité de l’effet externe.
L’artefact actuel reste en outre limité à un transfert financier. Les changements d’infrastructure, les déploiements logiciels, les divulgations et les actions physiques figurent parmi les scénarios encore à tester.
L’approbation ne devrait pas devenir un droit durable
L’analyse d’Aipolix est que ce travail formalise une faiblesse fréquente de la gouvernance des agents : les systèmes savent souvent expliquer pourquoi une action a été approuvée, mais lient insuffisamment cette approbation à la capacité précise qui sera exercée ensuite.
Dans un système de production, une approbation ne devrait pas signifier qu’un agent est désormais autorisé à effectuer des opérations ressemblantes. Elle devrait porter sur une action matérialisée précise, sous une politique et un état de preuve déterminés, pour une durée limitée. Si l’action, les preuves, la politique ou le contexte changent, l’approbation antérieure devrait cesser d’être utilisable.
Cette conclusion réduit aussi la portée d’une gouvernance placée uniquement dans les instructions ou dans le moteur de politique. Ces couches peuvent exprimer et évaluer les règles, mais elles ne garantissent pas à elles seules que l’effet final correspond exactement à l’action évaluée.
EBL-Core complète les mécanismes existants
Le papier ne prétend pas remplacer Cedar, Rego, XACML, les systèmes de capacités, les systèmes de preuve ou les moniteurs d’exécution. Il propose plutôt un contrat de conformité commun pour les assembler autour de la frontière d’exécution.
C’est à la fois une limite et un intérêt. Les auteurs ne présentent pas un nouveau format de jeton comme une solution universelle. Ils définissent des propriétés observables : liaison entre intention et action, conservation des politiques et des preuves, vérification de la dérivation de décision, impossibilité pour une politique locale d’affaiblir la politique racine, et utilisation unique sous des conditions encore valides.
La prochaine étape utile sera donc l’interopérabilité entre implémentations indépendantes et l’évaluation sur d’autres types d’actions. En attendant, EBL-Core constitue surtout une proposition d’ingénierie concrète pour déterminer où s’arrête la décision de politique et où commence réellement l’autorité d’exécution.