
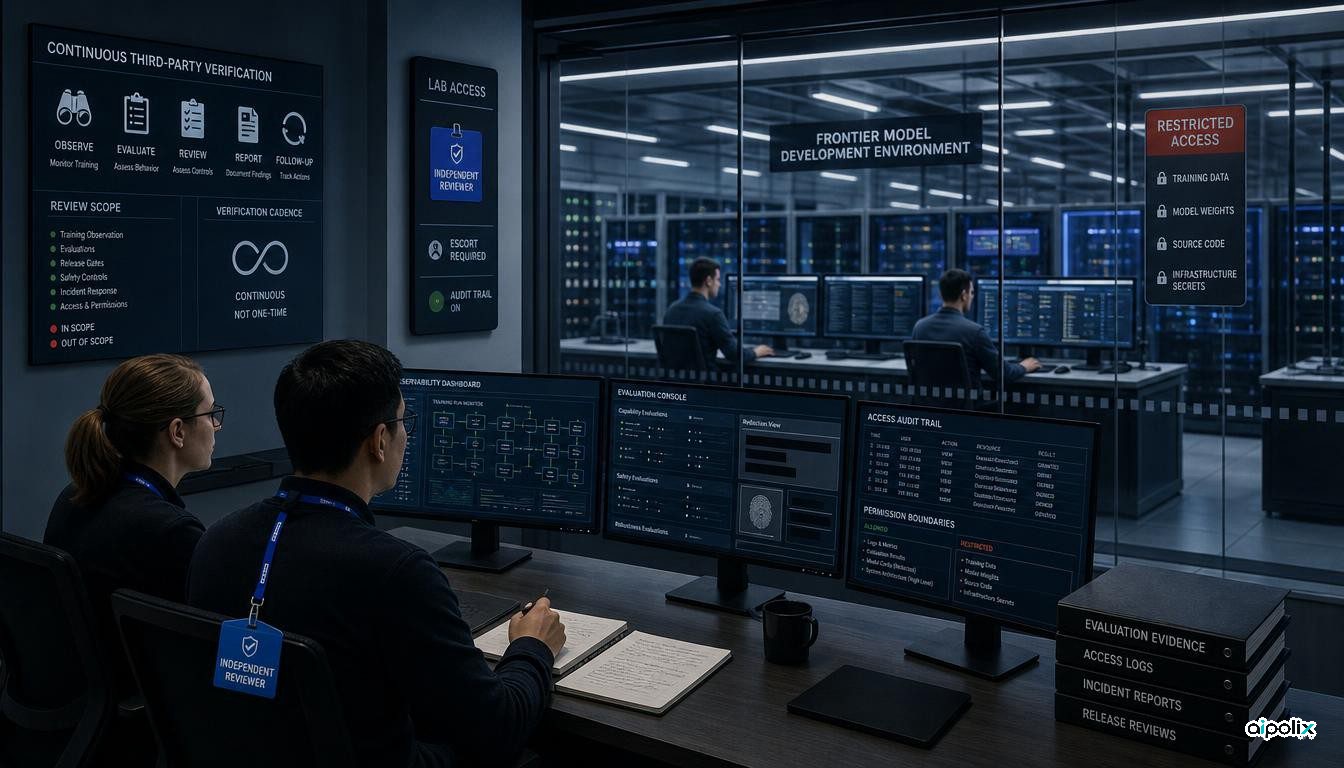
Anthropic transforme une partie du débat sur le ralentissement de l’IA de pointe en engagement opérationnel. Dario Amodei annonce que l’entreprise accueillera durablement des évaluateurs externes de la sécurité, avec un accès proche de celui des équipes internes chargées des risques.
Dans son texte « We Must Pace the Frontier », le dirigeant d’Anthropic propose une stratégie en trois étapes. La première est la plus concrète, car l’entreprise affirme vouloir l’appliquer sans attendre un accord du secteur. Les évaluateurs disposeraient notamment de matériel de l’entreprise, d’un accès aux espaces de travail et à des outils comparables à ceux des équipes internes, ainsi que de la possibilité de parler directement aux salariés. Leur contrat devrait aussi leur permettre de publier des conclusions importantes sur les risques, les incidents, les pratiques de sécurité et les restrictions d’accès rencontrées.
Reuters indique que Sam Altman soutient le principe et qu’OpenAI prévoit également d’accorder à des évaluateurs indépendants un accès comparable à celui d’employés. Ce soutien donne une portée sectorielle à l’idée, mais il ne crée pas encore une norme commune. Anthropic parle d’inviter une équipe externe « dans un avenir proche » sans publier à ce stade son identité définitive, une date de démarrage, un protocole d’audit partagé ou un mécanisme imposant le même niveau d’accès aux différents laboratoires.
L’enjeu est donc plus précis que le débat général sur la vitesse de l’IA. Si Anthropic met en œuvre le dispositif décrit, l’évaluation indépendante ne portera plus seulement sur un modèle à un instant donné : elle entrera dans le fonctionnement continu de l’entraînement, de l’évaluation et des décisions de mise en service.
Examiner la fabrication du modèle, pas seulement son résultat
Aujourd’hui, beaucoup d’évaluations externes restent délimitées : accès à un modèle, à une API, à un environnement de test ou à une période donnée. Anthropic propose d’ouvrir une partie du processus situé en amont.
Amodei veut que des tiers puissent vérifier la manière dont l’entreprise applique ses propres engagements en matière d’entraînement, de déploiement, d’exploitation et de mesures de protection. Il évoque des autorisations et des outils proches de ceux dont disposent les équipes internes d’évaluation des risques, tout en prévoyant des limites pour les obligations légales, les contrats, les données de clients et les informations sensibles. Les évaluateurs auraient aussi pour mission de signaler des incidents et d’examiner les chaînes d’entraînement ainsi que les processus internes.
Certaines défaillances majeures ne se traduisent pas par une mauvaise note à un benchmark. Un modèle peut réussir une évaluation avant sa sortie alors que l’environnement d’entraînement, l’isolation, la surveillance, le filtrage des données ou la gestion des incidents présentent encore des faiblesses. Amodei rattache d’ailleurs sa proposition aux incidents récents liés à l’alignement et aux agents et estime qu’un regard extérieur doit pouvoir inspecter ces détails opérationnels.
Anthropic prévoit en outre que les évaluateurs puissent rendre publiques leurs conclusions essentielles sans que l’entreprise contrôle leur rédaction. Des suppressions resteraient possibles pour des motifs étroits, notamment la sécurité, le secret juridique, certaines informations commerciales ou la confidentialité de tiers. Les évaluateurs pourraient toutefois signaler publiquement qu’une suppression a affecté leur conclusion.
Le changement décisif serait une vérification continue
Pour Aipolix, la partie la plus durable de cette proposition n’est pas le mot « ralentissement », mais la volonté de rendre le contrôle indépendant permanent.
Un audit ponctuel fournit une photographie. Un évaluateur présent dans la durée peut, en principe, observer comment les règles sont appliquées pendant l’entraînement, les tests internes, la gestion d’incidents et les décisions de mise en service. Il ne s’agit plus seulement de savoir si un modèle a réussi une épreuve, mais si l’organisation a réellement appliqué les contrôles qu’elle présente comme structurants.
Pour une équipe d’ingénierie, la différence ressemble à celle entre tester une application une fois et disposer d’une visibilité continue sur la chaîne qui la produit et la déploie. Cette seconde approche peut révéler des exceptions, une dérive des contrôles ou des défaillances de processus qu’un contrôle ponctuel ne voit pas.
Un accès durable crée cependant ses propres exigences. Il faut définir l’indépendance des évaluateurs, les conflits d’intérêts, les identifiants et droits d’accès, la séparation des données, la protection des clients, le secret juridique, l’escalade des incidents, la conservation des preuves et la procédure à suivre en cas de désaccord.
Le texte d’Anthropic fixe déjà certains principes, notamment le droit de publication et la portée limitée des suppressions. Il ne constitue toutefois pas encore une spécification opérationnelle complète. Un « accès comparable à celui des employés » donne une orientation, mais pas un protocole reproductible d’un laboratoire à l’autre.
Le soutien d’OpenAI facilite une coordination, sans la garantir
Reuters rapporte qu’Altman a approuvé l’idée et qu’OpenAI compte ouvrir un accès comparable à des évaluateurs indépendants. Ce point compte parce que la deuxième étape du plan d’Amodei suppose que plusieurs entreprises de pointe s’accordent sur des exigences communes de sécurité et sur des limites à une progression non contrôlée des capacités.
Anthropic peut démontrer seul le fonctionnement d’une revue intégrée, mais ne peut pas créer seul des règles équivalentes pour tous. Les contraintes juridiques et concurrentielles demeurent. Amodei reconnaît que certaines coordinations peuvent soulever des questions de droit de la concurrence et juge utile une intervention publique ou une dérogation ciblée. À terme, il préfère une réglementation couvrant l’ensemble des laboratoires de pointe à une simple juxtaposition d’engagements volontaires.
L’événement actuel n’est donc pas un pacte de l’industrie. Il s’agit d’une expérience volontaire de gouvernance, soutenue dans son principe par au moins un grand concurrent.
Ce qui manque encore pour parler de norme auditable
Le dispositif gagnera en crédibilité lorsque sa propre mise en œuvre pourra être examinée.
Anthropic ne nomme pas encore l’équipe externe définitive dans le document. L’entreprise annonce une invitation prochaine, sans date ferme. Aucun cadre commun n’indique encore quels incidents doivent obligatoirement être déclarés, quelles pièces internes doivent rester accessibles, à quelle fréquence les conclusions doivent être publiées ni comment trancher un désaccord sur l’accès ou les suppressions.
Il n’existe pas non plus de mécanisme d’exécution entre entreprises. Deux laboratoires pourraient utiliser la même expression d’« évaluateurs indépendants intégrés » tout en leur donnant des droits très différents.
Une norme exploitable devrait donc préciser des droits minimaux d’accès, des critères d’indépendance, des obligations de conservation des preuves, des règles de publication et un moyen de rendre visibles les restrictions imposées aux évaluateurs. C’est à cette condition que la revue intégrée pourrait devenir un composant réutilisable de gouvernance plutôt qu’un programme propre à une entreprise.
Un modèle de contrôle utile au-delà des laboratoires de pointe
La plupart des organisations n’entraîneront jamais un modèle d’IA de pointe, mais le principe s’applique aussi aux agents à fort impact.
Une entreprise qui déploie de tels agents affirme généralement disposer de contrôles : outils autorisés, règles d’approbation, limites d’accès aux données, journalisation des incidents, possibilité de revenir en arrière. Les tableaux de bord et les politiques internes sont nécessaires, mais ils restent produits par l’organisation qui exploite le système.
Pour les usages les plus sensibles, un tiers doit pouvoir se rapprocher suffisamment du chemin d’exécution réel pour vérifier que le contrôle annoncé correspond au contrôle effectivement appliqué. Cela peut exiger l’accès aux traces d’audit, aux configurations de politiques, aux campagnes d’évaluation, aux registres d’incidents et à certaines parties de l’environnement opérationnel, plutôt qu’à un simple rapport final de conformité.
Même si le projet plus large de ralentissement défendu par Amodei ne devient jamais une politique publique, cette idée mérite donc d’être suivie. Une vérification externe continue peut rendre visible l’écart entre une promesse de sécurité et le processus censé la faire respecter.
Anthropic a pour l’instant pris l’engagement de tester cette approche. Les prochaines preuves seront concrètes : identité des évaluateurs, accès réellement accordé, latitude de publication et niveau de comparaison avec les dispositifs que d’autres laboratoires mettront éventuellement en place.