
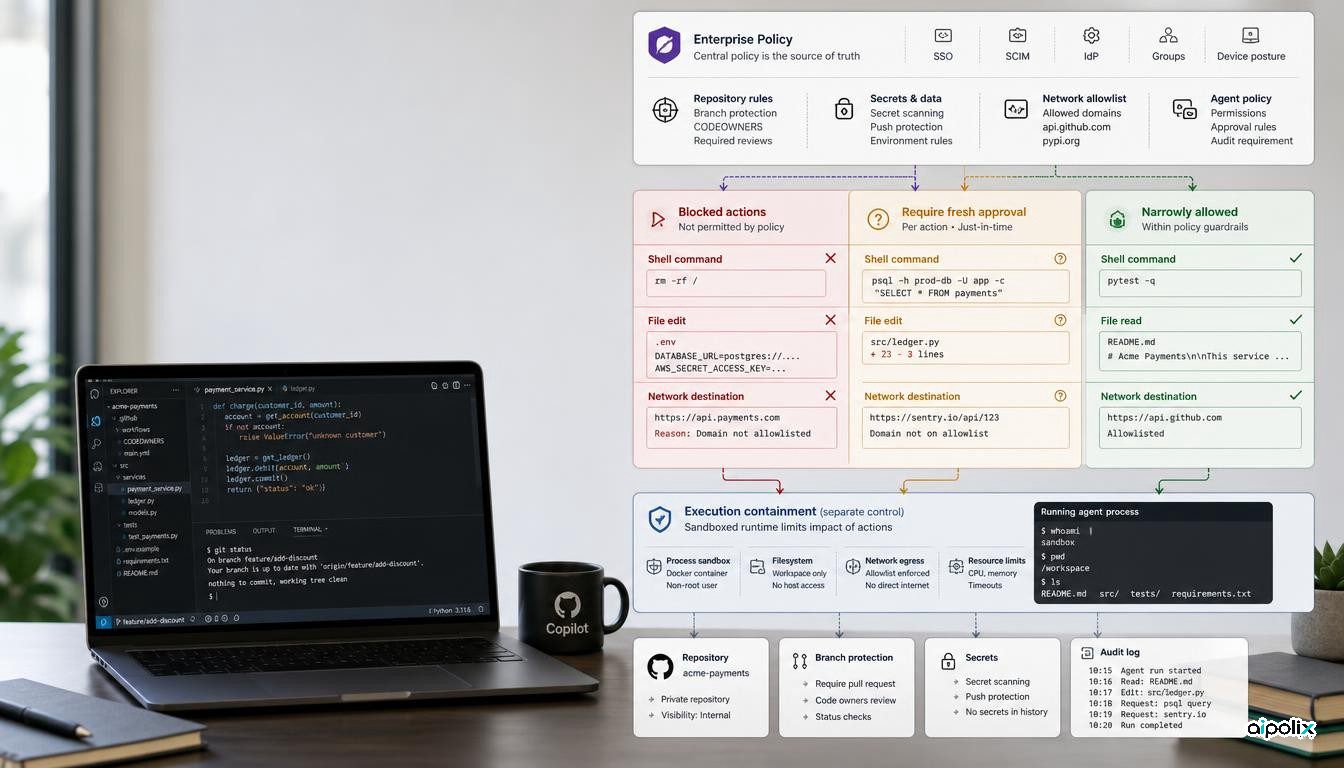
GitHub généralise un nouveau niveau de contrôle pour les entreprises qui utilisent Copilot Business ou Copilot Enterprise. Les administrateurs peuvent désormais décider quelles opérations de l’agent sont interdites, lesquelles exigent une validation humaine à chaque demande et lesquelles peuvent s’exécuter sans confirmation. Le dispositif est disponible dans l’application GitHub Copilot, Copilot CLI et les sessions Visual Studio Code reposant sur Agent Host.
La nouveauté ne se résume pas à une option supplémentaire. GitHub précise que ces restrictions gérées par l’entreprise ne peuvent pas être assouplies par les réglages de l’utilisateur ou de l’espace de travail, par l’approbation automatique ni par une autorisation mémorisée lors d’une action précédente. Une partie de l’autorité quitte donc la session locale du développeur pour être placée sous une politique centrale.
Des règles distinctes pour les commandes, les fichiers et le réseau
La documentation de GitHub prévoit trois catégories de décision : interdire, demander une validation et autoriser sans question supplémentaire. Les règles peuvent viser des commandes de terminal, la lecture de fichiers, leur modification et des domaines réseau. Leur ordre de priorité est explicite : une interdiction l’emporte sur une demande de validation, qui l’emporte elle-même sur une autorisation.
Lorsqu’une opération est placée sous validation obligatoire, l’accord doit être donné à nouveau au moment où elle est demandée. GitHub indique que le mode sans confirmation, les réglages d’approbation automatique, les mécanismes auxiliaires ou une autorisation conservée d’une exécution antérieure ne suffisent pas. Si la même opération revient plus tard, une nouvelle décision est requise.
Une entreprise peut ainsi laisser passer une commande de test bien délimitée, demander une confirmation avant l’envoi de code ou la modification d’un fichier sensible, et interdire entièrement l’accès à un chemin ou à une destination réseau donnée.
GitHub réduit les possibilités de contournement local sans remplacer l’isolation
En juin, GitHub avait déjà ajouté un réglage permettant à l’entreprise de désactiver le mode qui autorise toutes les opérations sans demander confirmation. Ce premier contrôle était surtout binaire : empêcher ou non l’utilisateur d’activer ce raccourci.
La mise à jour de septembre va plus loin. L’administrateur peut fixer des règles opération par opération et les rendre prioritaires sur la configuration locale.
L’analyse d’Aipolix est que la frontière de confiance des agents de programmation en entreprise se déplace. Le choix effectué sur le poste du développeur n’est plus l’autorité finale pour une opération couverte par la politique. Le fichier de configuration central devient un élément du dispositif de sécurité. Il mérite donc d’être versionné, relu, testé et modifié avec la même discipline qu’une politique de déploiement ou de protection des branches.
Il faut toutefois distinguer autorisation et confinement. GitHub documente séparément les permissions gérées et les règles de bac à sable. Ces dernières portent notamment sur les chemins accessibles, le réseau sortant et local, les identifiants, certains serveurs MCP locaux et le comportement à adopter si le confinement ne peut pas être appliqué. La permission répond à la question « l’agent peut-il tenter cette opération ? » ; le confinement répond à « que peut réellement atteindre le processus qui s’exécute ? ».
En présence de plusieurs politiques, la règle la plus restrictive domine
GitHub explique également comment plusieurs sources de configuration se combinent. Une interdiction définie par l’une d’elles suffit à bloquer l’opération correspondante. Lorsque plusieurs sources déclarent des listes d’opérations autorisées, le résultat effectif est leur intersection, et non leur réunion. Dans certaines configurations gérées, une opération prise en charge mais non couverte par une règle explicite doit par défaut demander une validation.
Cette mécanique est importante dans les grandes organisations. Une équipe peut recevoir une politique spécialisée si l’entreprise a explicitement prévu cette possibilité, mais un réglage local plus permissif ne peut pas annuler silencieusement une interdiction centrale.
Le pouvoir central crée en revanche son propre risque opérationnel. Une règle d’interdiction trop large peut bloquer de nombreux développeurs ; une autorisation trop généreuse peut banaliser une action sensible dans toute une équipe. Les changements de ces fichiers devraient donc suivre un processus de revue et laisser une trace exploitable.
La validation humaine devient un véritable mécanisme de gouvernance
Pour un agent de développement, la question utile n’est pas seulement de savoir si le modèle sait lancer une commande ou modifier un fichier. Il faut savoir qui peut autoriser l’action, si cette décision reste valable par la suite et si l’utilisateur peut changer de chemin pour l’éviter.
Le nouveau comportement de validation ponctuelle est particulièrement adapté aux opérations à fort impact. Une approbation donnée hier pour pousser du code ne doit pas se transformer par accident en droit permanent aujourd’hui.
À l’inverse, demander une confirmation pour chaque geste serait contre-productif. Trop de fenêtres d’approbation favorisent les validations machinales. Une politique raisonnable réserve l’interdiction aux actions qui ne doivent pas être exécutées par l’agent, la validation aux opérations sensibles dont le contexte compte, et l’autorisation automatique à un petit ensemble de tâches répétitives et peu risquées.
Une mise en production solide combine autorisation et confinement
Les nouvelles permissions rendent le contrôle de Copilot plus contraignant à l’échelle de l’entreprise, mais elles ne constituent pas à elles seules une frontière de sécurité complète. Elles doivent être associées au bac à sable, aux protections des dépôts et des branches, à la gestion des secrets, aux restrictions réseau et à la traçabilité des modifications apportées aux politiques centrales.
Le test concret consiste à vérifier qu’un développeur ne peut pas obtenir une opération protégée simplement en changeant un réglage local, en activant l’approbation automatique, en réutilisant une permission antérieure ou en passant par un autre client pris en charge. Pour les opérations gérées sur les surfaces Agent Host, GitHub ferme explicitement plusieurs de ces voies.
C’est le changement essentiel : la configuration d’entreprise de Copilot se rapproche d’une couche d’autorisation plutôt que d’un simple ensemble de préférences. Plus les agents reçoivent de pouvoir sur le poste et le dépôt, plus cette couche doit rester indépendante à la fois de l’agent et des réglages de confort de l’utilisateur.